Архив метки: Аудит ИБ

📖 Территориально-лингвистические особенности создания словаря паролей для Bruteforce

На текущий момент пароли остаются самыми популярным методом аутентификации. Атака перебора паролей по словарю также стара как мир и существует множество механизмов защиты от подобного вида атак. Однако возможны ситуации, когда брутфорс (bruteforce) весьма эффективен. Словарей  паролей для брута можно найти огромное количество на просторах Интернета. Однако в них в большинстве случаев в них будут англоязычные слова, редко применяемые в России, например названия городов США, баскетбольных команд, американских имен и т.д.

Для успешной атаки нам необходимо учитывать территориально-лингвистические особенности использования паролей. Предположим, что мы провели разведку по открытым источникам и нашли резюме системного администратора компании ООО “Ромашка” Владимира Ягодичкина из города Томск, в дальнейшем изучив его страницу в соц. сети соберем небольшой словарь исходя из полученной информации. Очень часто пользователями задают пароли по названиям хобби, любимых животных, футбольных команд, городов, имен  т.д. Анализируя фотографии, аудиозаписи, публикации, а также членство в сообществах мы выяснили информацию о объекте исследования и теперь формализуем ее в заготовки для будущей базы паролей:

  1. Имя – Владимир -> Vladimir, Volodya, Vovka. Vova.Vovchik, Vov4ik
  2. Живет в городе Томск -> Tomsk, компания ООО “Ромашка” -> Romashka, LLCRomashka
  3. Его жену зовут  зовут Лариса – Larisa,  детей – Игорь и Глеб -> Igor,igorek, Gleb ,Glebushka собаку зовут Шерри -> Sherry, Sher, Sherra
  4.  Объект подписан на фан клуб любителей автомобилей Lada -> Lada, Vaz, Sedan, Vesta, Largus, Granta
  5.  Судя по публикациям, болеет за ФК Локомотив -> FCLokomotiv, Lokomotiv, Paravoz, Loko, Syomin, Smolov, Barinov, Miranchuk, Gilerme
  6.  Политические взгяды объекта исследования указаны как коммунистические -> Lenin, Stalin, Marks, USSR, Сommunism, KPRF,KPSS, KGB, Zyuganov

В результате из полученных данных составляем список:

Vladimir

Volodya

Vovka

Vova

Vovchik

Vov4ik

Tomsk

Romashka

LLCRomashka

Larisa

Igor

igorek

Gleb

Glebushka

Sherry

Shery

Sherka

Shera

Lada

Vaz

Sedan

Vesta

Largus

Granta

FCLokomotiv

Lokomotiv

Paravoz

Loko

Syomin

Smolov

Barinov

Miranchuk

Gilerme

Lenin

Stalin

Marks

USSR

Сommunism

KPRF

KPSS

KGB

Zyuganov


Учитывая тот факт, что пароли могут задаваться “русскими буквами в английской расскладке” дублируем уже составленный список на основе указанного критерия:


Dkflbvbh

Djkjlz

Djdrf

Djdf

Djdxbr

Djd4br

Njvcr

Hjvfirf

JJJHjvfirf

Kfhbcf

Bujh

bujhtr

Ukt,

Ukt,eirf

Ithhb

Iths

Ithrf

Ithf

Kflf

Dfp

Ctlfy

Dtcnf

Kfhuec

Uhfynf

ARKjrjvjnbd

Kjrjvjnbd

Gfhfdjp

Kjrj

C`vby

Cvjkjd

<fhbyjd

Vbhfyxer

Ubkthvt

Ktyby

Cnfkby

Vfhrc

ECCH

Rjvveybpv

RGHA

RGCC

RU<

P.ufyjd

Далее объединяем оба списка в один и сохраняем wordlist.txt. Стоит отметить, что наш словарь составил лишь 84 слова и создан для примера. Понятно, что для эффетивного словаря необходимо куда большее колличество слов, например если словарь создается под определенную организацию необходимо указать все города присутсвия, выпускаемую продукцию, наименование используемых сервисов, структурных подразделений, список имен в соответствии с территориальным расположением (например в республике Башкортостан, помимо русских имен популярны такие как: Эмир, Амир, Шариф, Тагир, Самир, Рамазан),  также крылатые фразы, профессиональный слэнг, текущие тренды,  (например COVID19) и т.д.

Для дальнейшей модификации созданного wordlist.txt в более эффективный словарь в соответствии с парольной политикой и возможной замены некоторых символов букв на спец символы (например a=@) воспользуемся программным обеспечением Mentalist. https://github.com/sc0tfree/mentalist. Mentalist является графическим инструментом для создания словарей для брута. Он использует общие человеческие парадигмы для создания паролей и формирует из них список слов, а также правила, совместимые с Hashcat и John the Ripper. Возможна как установка на Linux, так и запуск на Python Windows.

Для примера снова вновь созданного wordlist.txt , в котором после слова идёт от 2 до 4 цифр и в котором  буквы замены на специальные символы.

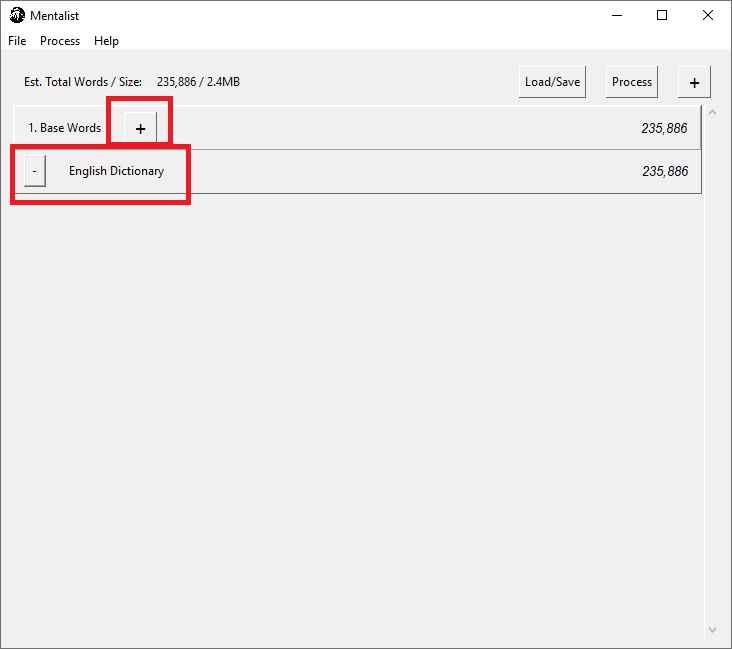
После запуска, в первую очередь необходимо заменить дефолтный список английских слов нашим подготовленным набором слов. Удаляем English Dictionary, нажимает “+” справа от Base Words, выбираем Custom fileи выбираем файл worklist.txt
 

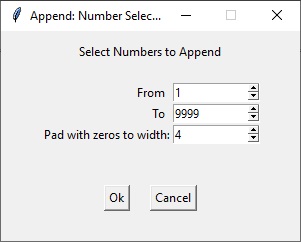
Затем жмём на “+” справ от кнопки Process и выбираем Append. Затем на появившемся блоке нажимаем на “+” , выберем Number -> User Defined…
 

В появившемся окне зададим значения от 1 до 9999 с нулями в каждой ячейке, чтобы в конце слова добилось 4 цифры
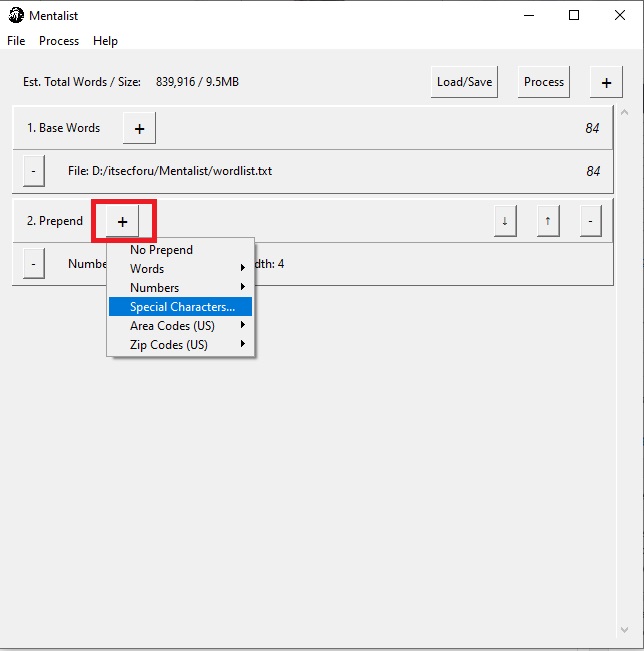
Добавим  начало слов специальные символы “!“,“#“,“*“. Для этого справа от Prepend выберем Special Characters…
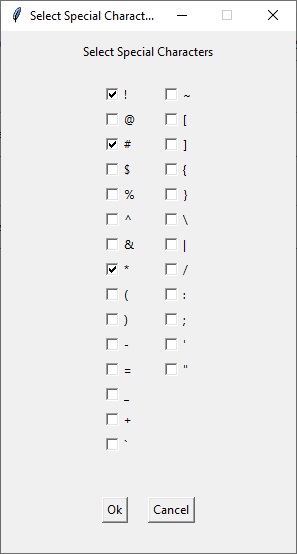
И в появившемся окне выберем необходимые символы:
Теперь заменим буквы на специальные символы, а именно a=”@”, s=“$“, o=“0“, i=“1“, для этого справа от кнопки Process нажмем “+” и выбираем Substitution, затем жмем на “+” на новом блоке и выбираем Replace All Instances…
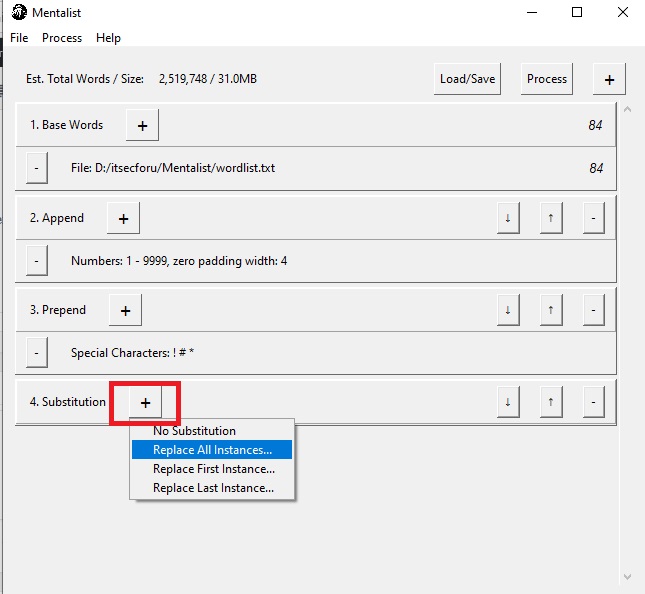
Далее указываем интересующие нас символы:


Если указать параметр One at a time, меняться будет первый символ из слова и потом это слово будет отправляться далее по конвейеру, затем будет делаться замена во следующем символе и слово вновь будет отправлено далее по конвейеру. Если указать  All together то все буквы из слова преобразуются в специальные символы, его мы и укажем. Стоит сразу отметить, что замена букв в специальные символы относительно второго блока слов (“русскими буквами в английской раскладке”) не эффективна, однако мы преследуем сугубо академические цели, поэтому применим наши правила ко всему списку.

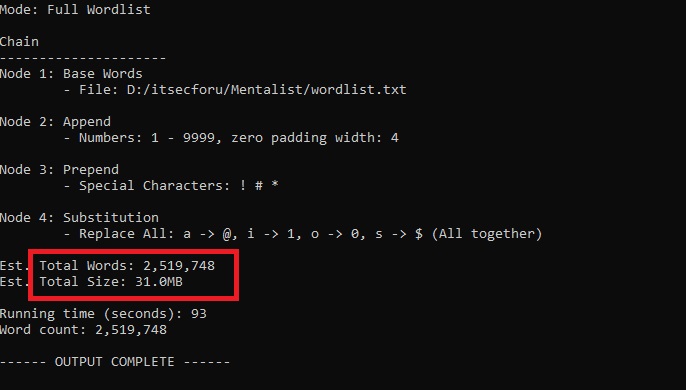
После конфигурирования всех нужных правил нажимаем на кнопку Process, выбираем Full Wordlist и куда сохранить результаты формирования словаря. В результате получаем словарь из 2 519 748 слов, размером 31 MB.
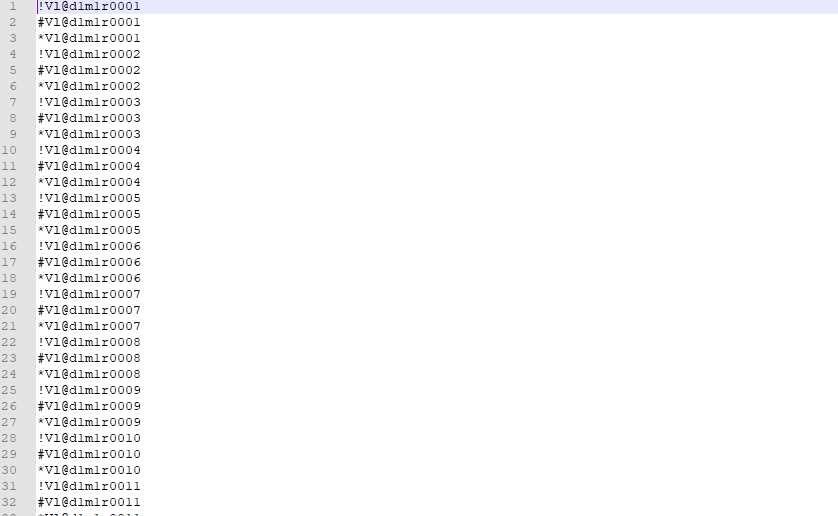


Сформированный словарь можно использовать  для получения доступа к информационным системам, которые, например, администрирует  и сопровождает наш объект исследования Владимир Ягодичкин (в целях аудита информационной безопасности конечно же). Сразу отметим, что рассмотрены не все возможности указанного инструмента. Для более подробного ознакомления: https://github.com/sc0tfree/mentalist/wiki

Люби ИБ, уважай ИТ!

¯_(ツ)_/¯

Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.
2020-08-11T11:20:52
Аудит ИБ

Теоретические основы тестирования на проникновение (pentest) Часть I Введение

Что такое тестирование на проникновение?

Для начала предлагаем разобраться, что же такое тестирование на проникновение? В это статье  мы рассмотрим, что такое тестирование на проникновение или пентест и почему это важно. Затем мы рассмотрим различные типы тестов на проникновение и различные подходы, которые используются специалистами по информационной безопасности. Национальный институт безопасности и технологий определяет пентестинг,  как тестирование системы безопасности, в ходе которого эксперты имитируют реальные атаки для выявления методов обхода выстроенной системы безопасности приложения, инфраструктуры или сети. Читать →

🐍 Брутим SSH удаленного сервера

Брутим SSH удаленного сервера

Для брута (атаки перебором паролей) будем использовать инструмент Hydra, который входит в состав дистрибутива Kali Linux. SSH присутствует на любом сервере Linux или Unix и, как правило, является основным способом использования администраторами для доступа к своим системам и управления ими.

Предупреждение: Hydra является инструментом для атак

«Используйте его только в собственных системах и сетях, если у вас нет письменного разрешения владельца. В противном случае, это незаконно.»

Для реализации атаки используем команду:

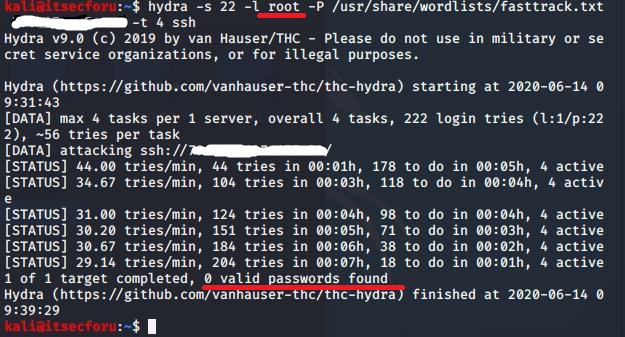
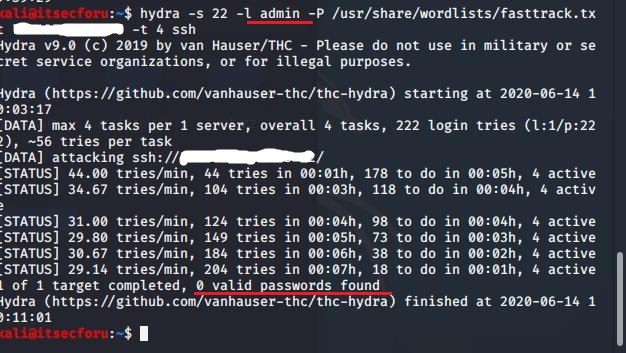
# hydra -s 22 -l root -P /usr/share/wordlists/fasttrack.txt 192.168.1.1 -t 4 ssh

Теперь разберем ее:

–s – Флаг указывает на порт. Стоит отметить, что администраторы могут заменить дефолтный 22 порт для работы службы ssh, чтобы узнать на каком порту работает служба необходимо произвести первоначальное сканирование цели с помощью инструмента Nmap. О том как это сделать мы писали ранее в статье.

–l – флаг указывает на логин, в нашем примере мы используем root и admin. (можем указать здесь ссылку на словарь)

–P – флаг указывает на пароль, в нашем случае мы используем словарик fasttrack.txt из дистрибутива kali, который располагается в директории /usr/share/wordlists/

Стоит отметить, что для эффективного проведения атаки брутфорсом стоит должное внимание уделить подготовки словаря, а именно: учесть географические и лингвистические особенности, включить в словарь название компании, названия ее дочерних предприятий, названия работающих сервисов и приложений, фамилии работников и т. д.

192.168.1.1 – ip адресс цели, так как используемая нами цель имеет белый ip, он замазан

–t — флаг указывает на число одновременно используемых потоков. Укажем 4

ssh — используемый протокол

По результатам работы команды видим, что пароли из словаря не подошли для логинов admin и root

Выводы

Hydra является удобным и простым инструментом для тестирования парольной политики SSH.

Инструмент способен просматривать массивные списки имен пользователей, паролей и целей для проверки, если вы или пользователь используете потенциально уязвимый пароль.

Hydra имеет гибкую настройку, используя свои многочисленные флаги для ряда всевозможных ситуаций.

Для любого ибешника обеспечение безопасности паролей SSH должно быть главным приоритетом.

¯_(ツ)_/¯

Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.


2020-06-15T09:29:09
Аудит ИБ

🖧 Как просканировать цель с помощью Nmap?

Как просканировать цель с помощью Nmap?

Рассмотрим сегодня всем известный и старый как мир инструмент для исследования сети.

Для тестового сканирования рассмотрим инструмент Metasploitable. Образ с уже подготовленными уязвимостями. Читать →

🔥 Как перехватить трафик в коммутируемой среде?

Анализ сетевого трафика всегда был неотъемлемой частью работы любого сетевого инженера, администратора сети для выявления проблем работоспособности и конфигурации активного оборудования, а также специалистов по информационной безопасности для выявления аномальной сетевой активности вредоносного программного обеспечения.

Анализ перехваченных пакетов безусловно требует от специалиста наличие глубоких знаний в области сетевых технологий, а также навыков работы с программным обеспечением анализаторов пакетов, таким например, как всем известный wireshark, так как необходимо знать синтаксис фильтров, уметь быстро находить интересующие протоколы и т.д.

Но гораздо сложнее это трафик перехватить, точнее установить оборудование для его перехвата.

Так как же перехватить трафик?

Как расположить и настроить оборудование для прослушивания ?

Предлагаю рассмотреть варианты расположения (подключения) оборудования для снифа в коммутируемой среде (перехват wi-fi канала рассмотрим в следующей статье).

Самым удобным способ является установка сниффера непосредственно на интересующем нас прослушиваемом хосте.

Однако часть трафика, весьма полезная для исследования, но не предназначенное конечному устройсву будет отбрасыватся сетевым интерфейсом и не передаваться на обработку в систему, а значит и захватить этот трафик для дальнейшего исследования мы не сможем. К такому трафику относятся широковащательный трафик в рамках работы коммутатора.

К примеру ARP запрос, который используют хосты для определения MAC-адреса, который соответствует определенному IP-адресу.

Зная IP, направляем ARP запрос с целью сопоставления IP-MAC всем устройствам внутри широковещательного домена.

Однако только искомый хост “заинтересован” в получении такого запроса, остальные хосты, как упомяналось выше, указанный пакет отбросят.

Для наглядности, с помощью Cisco Packet racer, рассмотрим как хост с IP-адрессом 192.168.1.2 направляет ARP запрос на хост 192.168.1.4.

Предварительно проверив, что ARP записей на 192.168.1.2 нет от слова совсем командой arp -a (удалить их можно с помощью arp -d) выолняем команду ping на 192.168.1.4.

Так как мы не знаем MAC адрес, то первончально направляем ARP запрос. Запрос приходит на коммутатор (cisco 2960), далее он направляется на все хосты, подключенные к коммутатору. После этого хост 192.168.1.3 отбрасывает указанный, а 192.168.1.4 соответственно отвечает.


Для того, чтобы захватывать весь поступающий траффик на 192.168.1.3 необходимо на сетевом интерфейсе включить смешанный режим раюоты. Это позволяют сделать программные компоненты Aircrack-ng, Wireshark, tcp dump  идр.

Когда нет возможности разместить анализатор трафика на целевом хосте помочь может концентратор.

В таком случае исследуемый хост и анализатор трафика в одном коммутируемом сегменте сети подключаются к одному концентратору.

В результате все поступающие и исходящие пакеты будут проходить по всем портам концентратора.

Так например, отправив пакеты с Host1 на Host2,  концентратор Hub0 направит их как на исследуемый Host2,  так и на анализатор пакетов Sniffer.

Отброс пакетов Sniffer’ом на картинке, обусловлен отключенным смешанным режимом работы сетевого адаптера.

Самым популярным способом перехвата трафика остается метод зеркалирование портов.

Для реализации этого метода необходимо чтобы коммутатор был управляемым, а также иметь физический или через удаленный ssh/Web-интерфейс доступ к нему.

Смысл заключается в том, чтобы принимаемый и отправляемый трафик устройства подключённого к порту коммутатора – зеркально направлялся на другой порт коммутатора, куда подключен анализатор трафика.

Так, подключившись, настроим коммутатор Сisco 2960 для зеркалирования трафика на портах fastEthernet 0/1 и fastEthernet 0/2 куда подключены host1 и host2 соответсвенно:

Switch>enable

Switch#conf terminal

Switch(config)#monitor session 1 source interface fastEthernet 0/1

Switch(config)#monitor session 1 source interface fastEthernet 0/2

И порт, на который будет зеркалироваться трафик, куда подключен анализатор пакетов :

Switch(config)#monitor session 1 destination interface f0/24

Проверим:

Switch#show monitor

Session 1

---------

Type                   : Local Session

Description            : -

Source Ports           :

Both               : Fa0/1,Fa0/2

Destination Ports      : Fa0/24

Encapsulation      : Native

Ingress      : Disabled

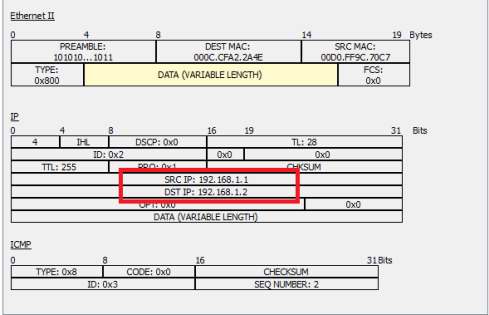
Итак направим пакеты от Host1 (192.168.1.1)  на Host2( 192.168.1.2) и видим, что они зеркалируются коммутатором наш снифер:

Открываем перехваченный ICMP пакет на снифере:


Указанные методы не лишены недостатков, а другие методы перехвата сетевого трафика – такие как заражение ARP-кэша и применение сетевых ответвителей рассмотрим в следующих статьях.

¯_(ツ)_/¯

Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.


2020-02-05T13:23:31
Аудит ИБ

🖧 Как просканировать сеть на предмет поиска расшаренных папок, принтеров и т.д.

В ходе аудита или разведки, а также, например при необходимости найти принтер в сети может помочь сетевой сканер.

Сегодня представляем Вам Advanced IP Scanner.

Что такое Advanced IP Scanner

Продукт бесплатен, имеет достаточно простой интерфейс и самое главное не требует установки.

Доступен как Windows так и на Linux.

Ранее мы уже упоминали этот инструмент:

Качаем с сайта производителя, запускаем и выбираем язык, и жмем запустить без установки.

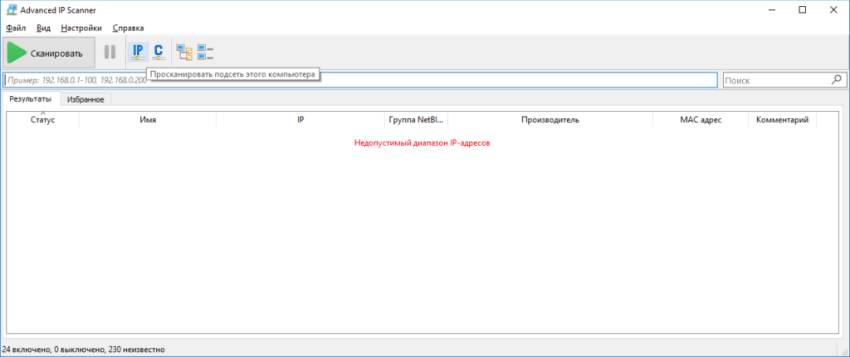
Далее выбираем интересующий пул IP-адресов или выбираем сканировать  подсеть этого компьютера.


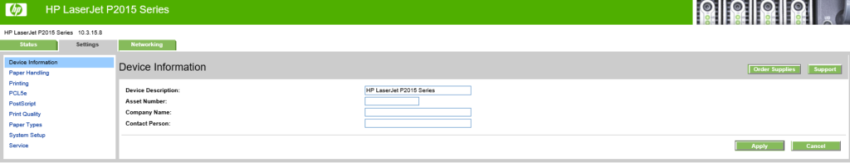
После сканирования находим наш принтер и его ip:

И даже заходим в админку по http)))


2019-05-14T16:07:55
Аудит ИБ