Архив метки: Аудит ИБ

🕵️‍♂️ Знакомимся с Maltego

Что такое Maltego ?

Maltego – один из самых известных OSINT-фреймворков для персональной и корпоративной разведки. Это инструмент с графическим интерфейсом, который обеспечивает возможность сбора информации о любых лицах путем извлечения информации, общедоступной в Интернете, различными методами. Maltego также способен составлять списки DNS и собирать данные из социальных сетей в легко читаемом формате. Читать →

🕶️ Проверяем свои силы в тесте на CEH (Certified Ethical Hacker)

Введение

Экзамен Certified Ethical Hacker призван подтвердить, что обладатели его сертификата знают широкий круг вопросов, которые необходимы для того, чтобы быть эффективным этичным хакером. CEH – это сертификат, который подтверждает важность выявления проблем информационной безопасности и их дальнейшее устранение. Читать →

👾 Как проверить систему на уязвимости процессора

Клонируйте репозиторий Spectre & Meltdown Checker, чтобы получить ” шелл скрипт для оценки устойчивости вашей системы к нескольким CVE, которые были опубликованы с начала 2018 года, и дать вам рекомендации по их устранению”. Читать →

📝 Как проанализировать реестр Windows на наличие изменений?

Реестр Windows

Реестр – это централизованная иерархическая база данных в Microsoft Windows, которая идля хранения информации, необходимой для настройки системы для различных пользователей, приложений и устройств. Реестр Windows предоставляет собой архив для сбора и хранения следующих данных параметров конфигурации компонентов Windows, установленного оборудования/программного обеспечения/ приложений и другого. Система реестра была впервые представлена в Windows 95 и с тех пор и с тех пор используется во всех ОС Windows.

Все конфигурационные параметры реестра находятся в разделах реестра:

  • HKEY_CLASSES_ROOT – Конфигурационные параметры для приложений и файлов;
  • HKEY_CURRENT_USER – Данные, которые ссылаются на профиль пользователя, который вошел в систему;
  • HKEY_LOCAL_MACHINE – Конфигурационные параметры системного уровня;
  • HKEY_USERS – Данные для всех учетных записях на текущем устройстве;
  • HKEY_LOCAL_CONFIG  – Информационные сведения об используемом профиле оборудования.


Не станем подробно изучать структуру, а лучше отметим, что всякий раз, когда пользователь устанавливает программное приложение, оборудование или драйвер устройства в операционной системе на базе Windows, начальные параметры конфигурации этих программ и драйверов сохраняются в виде ключей и их значений в реестре Windows. Во время использования программного или аппаратного обеспечения изменения, внесенные в конфигурацию, также находят свое отражение в реестре.

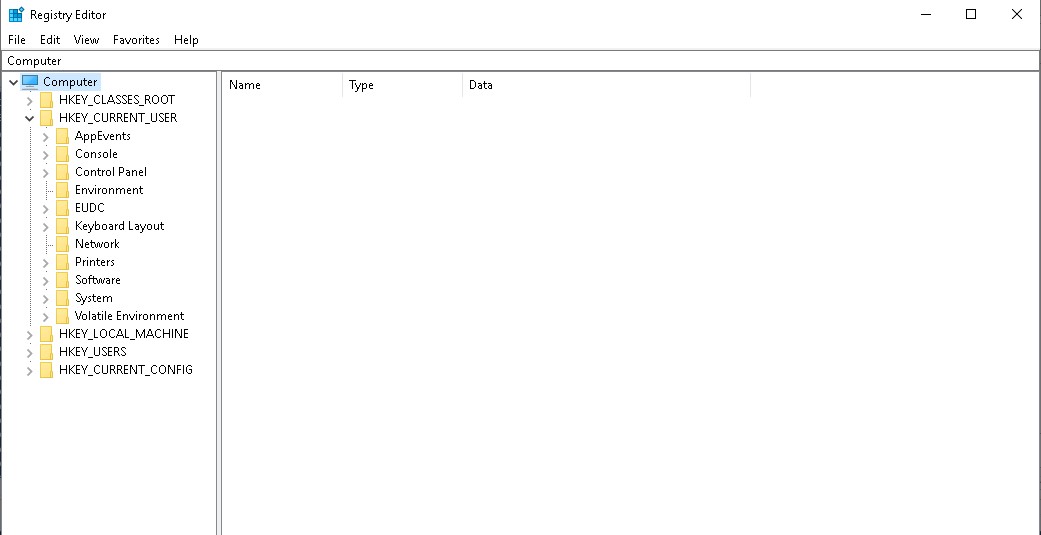
С точки зрения форензики, реестр Windows – это сундук с сокровищами. Он не только хранит записи о настройках приложений и ОС, но также отслеживает и пользовательские данные и хранит их в хорошо структурированном виде. Для анализа реестра мы можем использовать MUICache View, Process Monitor, Registry Editor, Regshot, USBDeview и RegRipper.

Для наглядности, для начала,  разберем инструмент Regshot.

Regshot

Утилита предназначена для фиксации изменений в реестре ОС Windows на основе создания снимков реестра и их дальнейшего сравнения.

Возможности:

  1. Выполнение снимков реестра Windows
  2. Сравнение 2-х снимков;
  3. Нахождение между ними изменений

Cкачать можно по ссылке https://sourceforge.net/projects/regshot

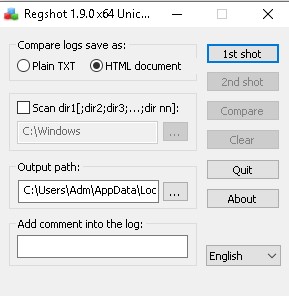
Запустим Regshot в нашей системе и сделаем первый снимок, выбрав при этом html отчет


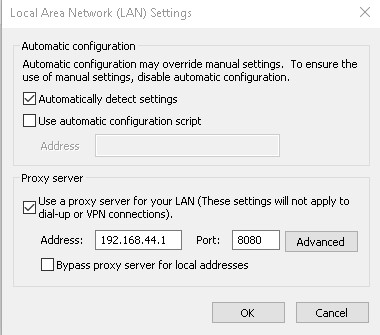
После того как первый снимок будет сделан, зайдем в настройки браузера и зададим прокси сервер с ip адрессом 192.168.44.1 и портом 8080 и сохраним изменения


После этого сделаем второй снимок реестра, после чего нажмём “Compare” для вывода на экран html файла с данными по изменению реестра. И теперь мы наглядно видим в каких ветках реестра были добавлены наши значения


Проверим и найдем указанное значение в реестре:


2021-09-14T12:05:17
Аудит ИБ

👥Как заполучить доступ к учетной записи локального администратора?

Как получить пароль от учетной записи локального администратора?

Ранее мы писали о том как получить админский пароль в домене Active Directory. Но тогда речь шла о паролях администраторов домена.

В этой статье мы рассмотрим инструмент для проведения локальных атак повышения привилегий в системах Microsoft Windows. Инструмент называется localbrute.ps1 и представляет собой простой инструмент, написанный на PowerShell. Он не требует никаких сторонних модулей, а также мало весит, что делает его привлекательным дополнением к традиционным атакам на повышение привилегий, которые применяются  к различным сценариям тестирования на проникновение.

Зачем атаковать локальные учетные записи Windows?

Атаки на локальные учетные записи администраторы, такие как встроенная учетная запись “Administrator” или любая другая учетная запись, входящая в локальную группу “Администраторы”, могут быть довольно интересным вектором атаки, особенно если не включена политика по блокировке этих учетных записей, после заданного количества неудачных попыток входа А если нам это удастся подобрать пароль, то мы получим полный контроль над системой и сможем делать все те сочные вещи, которые мы любим делать, как пентестеры, например:

  • Отключить все средства защиты и контроля безопасности системы

    извлекать учетные данные в открытом виде из памяти и других мест (файлы, реестр и т.д.)
  • Запускать эксплойты для атаки на другие системы в сети
  • Устанавливать необходимое программное обеспечение
  • Получить доступ к защищенным областям системы для поиска конфиденциальной информации и многое другое.

Все из вышеуказанного  может помочь нам в горизонтальном продвижении дальше в инфраструктуре.

Атака на локальные учетные записи Windows не представляет собой ничего нового, однако в текущей статье мы НЕ ставим целью сделать это удаленно, используя всем изветстные инструменты тестирования на проникновение, такие как Metasploit smb_login scanner, Nmap smb-brute NSE script, CrackMapExec или т.д. Представленный нами инструмент PowerShell выполняет брутфорс локально на целевой системе, поэтому его использование довольно специфично.

Где этот инструмент может быть полезен?

Этот инструмент может быть полезен в тех случаях, когда мы уже получили доступ обычного пользователя на машине Windows и можем выполнять команды на ней – например, через RDP-сессию или через службы терминалов. Мы также можем использовать этот инструмент в случае, когда тестируем какую-то ограниченную или изолированную среду – например, среду VDI, где нам предоставили доступ только на уровне пользователя, и теперь мы должны проводить тестирование оттуда с ограниченным доступом к нашим любимым утилитам для пентестинга.

Другим примером может быть симуляция действий обиженого работника. Имея доступ к образцу рабочей станции сотрудника, возможно, укрепленной и защищенной различными средствами контроля и безопасности, сможем ли мы что-то сделать и нанести потенциальный ущерб организации?

Во всех этих случаях инструмент localbrute.ps1 может помочь нам в повышении привилегий.

Особенности инструмента

В двух словах, инструмент localbrute.ps1 выполняет автоматические попытки входа в систему локально в системе, используя встроенные функции Windows.

Ниже перечислены основные возможности инструмента:

  1. Выполняет атаки на вход в систему для любой выбранной локальной учетной записи, используя предоставленный список слов.
  2. Маленький и простой – его можно легко набрать вручную на клавиатуре
  3. Написан  PowerShell, и не требует дополнительных модулей
  4. Не обнаруживается решениями AV / EDR

Использование инструмента LocalBrute.ps1

1) Первое, что нам нужно сделать, это определить учетные записи локальных администраторов в системе

C помощью этой команды в cmd или ps мы можем найти членов группы локальных администраторов:


net localgroup administrators


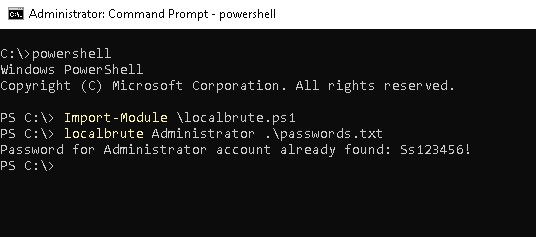
2) Теперь, чтобы запустить инструмент localbrute, введем:


Import-Module .localbrute.ps1 


# Usage: localbrute <Имя УЗ> <путь к файлу со словариком> [debug] 


# Пример: localbrute Administrator .passwords.txt


Как Мы видим, пароль Ss123456! успешно получен

Как это работает?

Скрипт всего напросто итеративно просматривает предоставленный список слов (список паролей), строка за строкой и пытается аутентифицироваться под указанной учетной записью пользователя локально в системе. Он использует внутренние функции Windows DirectoryServices.AccountManagement на локальной машине. По сути, это позволяет нам тестировать аутентификацию для любой локальной учетной записи в нашей системе.

При прерывании (^C) инструмент записывает последнего кандидата на подбор пароля, который был отработан из данного списка слов для данного имени пользователя. Это позволяет инструменту продолжить (возобновить) атаку после перезапуска. В файле состояния также ведется учет уже скомпрометированных учетных записей.

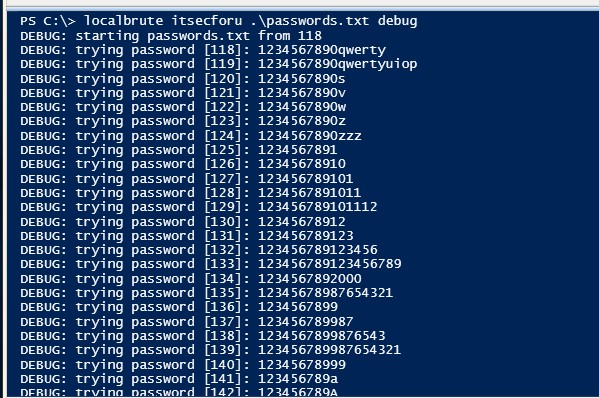
Включим режим отладки (debug), чтобы увидеть, что именно делает инструмент.  Для примера запустим атаку на учетную запись itsecforu, затем прервем работу скрипта и запустим снова:


Как видно на скриншоте, инструмент продолжил свою работу с 118 слова из словаря, на нём была прервана работы. Однако обратите внимание на то, что если включен режим отладки, то скорость работы снижается примерно на 20-30%.

Заключение

Рассмотренный скрипт localbrute.ps1 – это простой инструмент перебора логинов, который может быть использован как дополнительный метод, при проведение атак повышения привилегий в системах Windows. Благодаря отсутствию политики блокировки локальных учетных записей, мы можем использовать его для проверки надежности паролей локальных привилегированных учетных записей и обнаружения учетных записей, настроенных на слабые пароли. Благодаря компактному размеру, он может пригодиться во время различных тестов на проникновение и симуляций атак.

Так что, всем LAPS!

LAPS – это инструмент Microsoft, который обеспечивает управление паролями локальных учетных записей компьютеров, подключенных к домену. Он устанавливает уникальный пароль для каждой учетной записи локального администратора и сохраняет его в Active Directory для легкого доступа.

¯_(ツ)_/¯ Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.


2021-09-12T19:58:31
Аудит ИБ

Как удалить следы активности (логи) при проведении тестирования на проникновение

Как удалить записи событий системных журналах

Один из неменее важных аспектов во время тестирования на проникновение – это убедиться, что в системе не останется никаких следов взлома. Как и у злоумышленника, вашей целью может быть взлом (легитимный) целевой системы или сети, однако при разрыве соединения или выходе из взламываемой системы очень важно, чтобы не оставалось никаких следов в журналах или в других логах. Кроме того, во время тестирования на проникновение могут быть сгенерированы новые данные, которые оставляют след в системе и сети. В этой статье мы рассмотрим какие бывают логи, их информативность при расследовании инцидента и как очистить журналы событий в Windows с помощью штатных средств, powershell и cmd.

В область кибербезопасности чрезвычайно быстро растет потребность в специалистах по информационной безопасноти в целях защиты организаций от киберугроз и противодействию злоумышленникам. Кибератака может быть чем угодно: от фишингового письма до заражения вредоносным ПО, атакой с помощью программ-вымогателей(шифровальщиков) и т.д. Международные организации по кибербезопасности и органы сертификации, такие как EC-Council и GIAC, подчеркивают роль в компьютерной криминалистики в цифровом мире. В рамках расследованиях необходимо определить, что произошло, как произошла атака, определить  возможных исполнителей, а также прояснить многие другие детали, которые могут помочь при обвинение в суде.

Типы журналов и их расположение

Даллее рассмотрим различные типы журналов, которые пентестер должен опередить для удаления, а также где эти журналы можно найти

Журналы DHCP-сервера

В этих журналах ведется учет присвоения IP-адресов в сети. В этом журнале хранятся все события при взаимодействии между потенциальным DHCP-клиентом и DHCP-сервером. Наибольший интерес здесь представляют MAC-адресса клиентов, которые будут занесены в соответсвующий журнал событий.

Ниже приведены местоположения журналов DHCP-сервера:

Журналы DHCP хранятся в каталоге % SystemRoot% System32 dhcp для ОС Windows.

В Linux для просмотра журналов DHCP мы можем использовать команду


cat / var / log / syslog | grep -Ei 'dhcp'


События Syslog

Когда внутри организации происходит кибератака, будь то MITM (атака типа человек посередине) или же выявлен хост, который является частью ботнета, незамедлительно проводится расследование. Эксперты проводят сбор событий и их последующий анализ не только на компьютерах, ноутбуках и серверах, но и в сети. Для каждого сеанса или запроса/ответа, происходящего в сети, такие устройства, как межсетевые экраны, системы обнаружения / предотвращения вторжений (IDS / IPS) и др. ведут свои журналы событий в отношении сетевого трафика. Эти устройства используют Syslog protocol для создания сообщений журнала в едином формате со всеми необходимыми деталями, которые могут очень пригодиться при расследовании инцидента информационной безопаности.

В системах Linuх Syslog журналы находятся в / var / log / syslog

Пакетный анализ

Далее,проводя исследования сети, эксперты проводят анализ пакетов, наблюдая за любыми аномалиями в интересующем сегменте сети. Анализ пакетов позволяет определить следующее:

Источник атаки

Загруженые и скачаные файлы

Тип трафика в сети

Время атаки

Извлеченные артефакты, например файлы

URL-адреса и домены

Атакованный хост

Данные телеметрии

Журналы веб-сервера

В этих журналах хранятся сообщения обо всех действиях при взаимодействии между веб-сервером и клиентским веб-браузером. Ниже приведены местоположения различных веб-серверов:

Файлы журнала Internet Information Server (IIS) находятся в

% SystemDrive% inetpub logs LogFiles

Журналы Apache в Red Hat, CentOS и Fedora хранятся в

/ var / log / httpd / access_log и / var / log / httpd / error_log

Для систем Debian и Ubuntu журналы веб-сервера Apache можно найти по адресу

/ var / log / apache2 / access_log и / var / log / apache2 / error_log

Журналы FreeBSD Apache находятся в /var/log/httpd-access.log и

/var/log/httpd-error.log


Журналы базы данных

Во время теста на проникновение вам может быть поручено манипулировать целевой базой данных, будь то создание, изменение, удаление или извлечение информации. При этом базы данных создают собственный набор сообщений журнала.

Журналы базы данных для Microsoft SQL Server можно найти в \ Microsoft SQL Server MSSQL11.MSSQLSERVER MSSQL DATA *. MDF и \ Microsoft SQL Server MSSQL11.MSSQLSERVER MSSQL DATA *. LDF.

Эксперт может проверить журналы ошибок в базе данных на предмет подозрительных действий, их можно найти в \ Microsoft SQL Server MSSQL11.MSSQLSERVER MSSQL LOG ERRORLOG.

Event logs

Журналы событий – это запись действий, предпринятых в системе с участием пользователя и без него. Например журналы безопасности содержат записи о событиях входа в систему, если пользователь успешно авторизовался или же наоборот, о неудачной попытке входа в систему. Event logs фиксируют все, что происходит в системе, с момента ее включения и до выключения. В операционной системе Windows 10 конфигурация журналов событий хранится в следующем разделе реестра:

HKLM System ControlSet00x Services EventLog

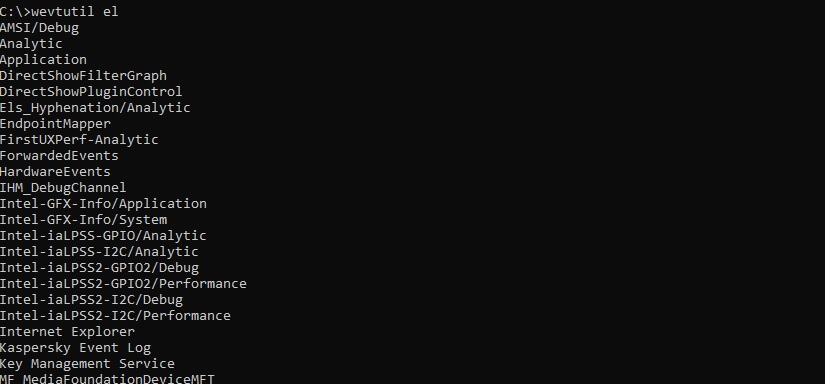
Чтобы просмотреть список имён доступных журналов событий в Windows 10, используйте команду

wevtutil el


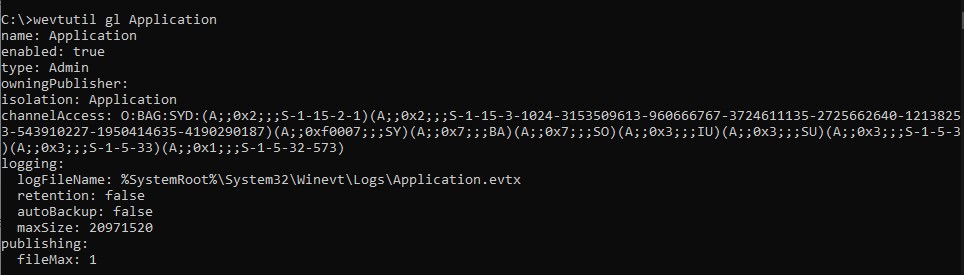
Кроме того, использование команды wevtutil gl <имя журнала> представит информацию о конфигурации для выбранного журнала:


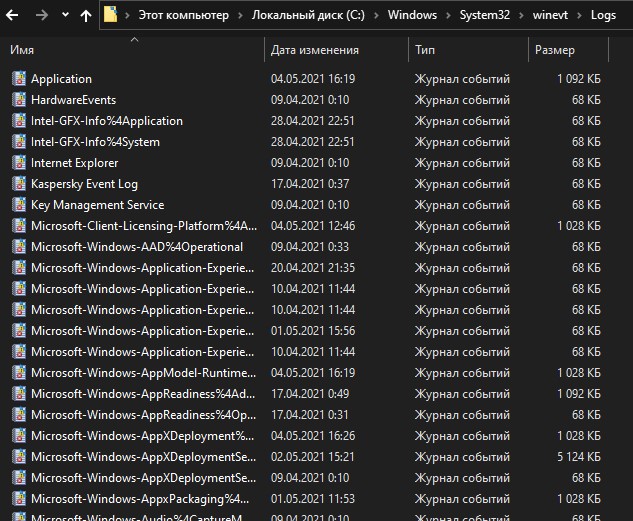
Стоит отметить, что сами системные журналы Windows хранятся в C:WindowsSystem32winevt Logs в локальной системе:


Простое изменение или удаление файлов журналов, хранящихся в этих местах будет вызывать сложности при расследовании инцидента информационной безопаности и безусловно будет затруднять работу экспертов. Станет гораздо сложнее определить фактическую последовательность атаки и ее распространение, что в свою очередь снижает шансы быть обнаруженным.


Очистка журналов в Windows

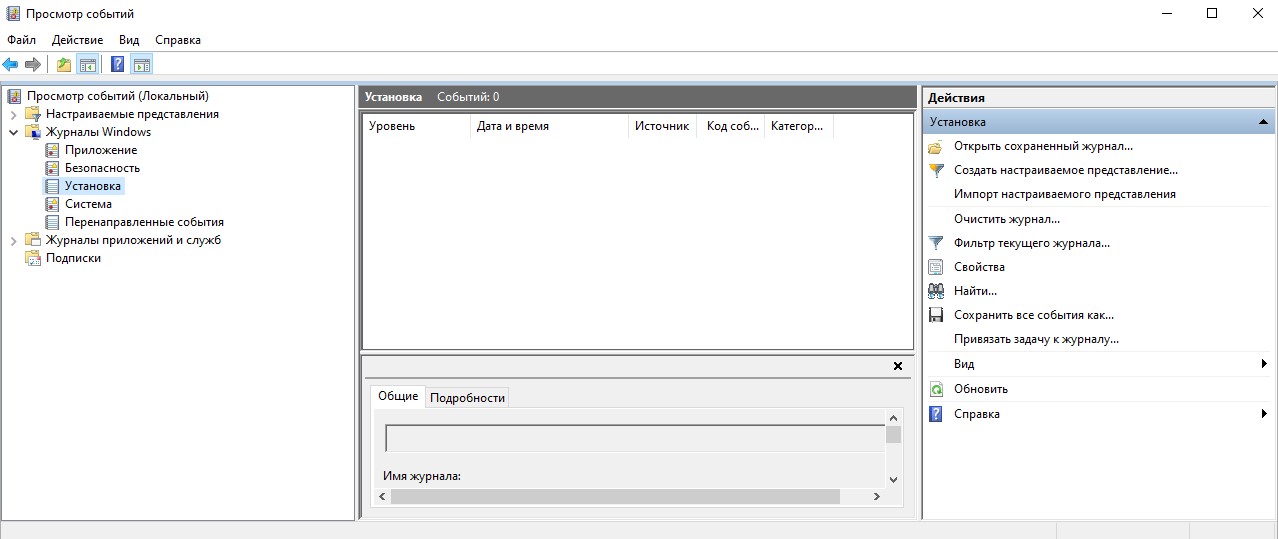
В операционной системе Windows средство просмотра событий представляет собой приложение, которое объединяет журналы приложений, безопасности, установки и системы на единой информационной панели. Она располагается в:

C:ProgramDataMicrosoftWindowsStart MenuProgramsAdministrative ToolsПросмотрщик событий

Также для открытия средства просмотра событий в Windows достаточно ввести сочение клавиш Win + R , и в окне «Выполнить» ввести eventvwr.msc и нажать OK.

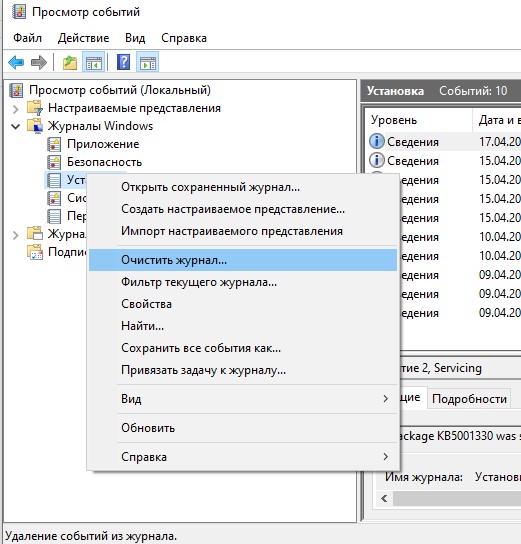
В окне «Просмотр событий» журналы можно очистить, просто выбрав функцию «Очистить журнал» кнопкой на панели «Действия». Чтобы очистить журналы для определенной категории, например всех журналов, которые находятся в группе «Приложение», просто щелкните правой кнопкой мыши имя группы и выберите «Очистить журнал».


Однако не стоит забывать о том, что события об очистке журнала также пишется в лог

Использование PowerShell для очистки журналов в Windows

PowerShell – это очень мощный инстурмент командной строки, который дает системному администратору большой просмтор для администрирования систем, для выполнения и автоматизации операций и задач в операционных системах Windows, MacOS и Linux.

Для начала щелкните значок Windows, который является значком запуска в нижнем левом углу рабочего стола, и введите powershell. Появится приложение Windows PowerShell, или в уже запущенной командной строке введите “powershell”

Убедитесь, что вы запускаете Windows PowerShell от имени администратора. Запуск программы или приложения с правами администратора снимет любые ограничения, с которыми может столкнуться обычный пользователь. Эти ограничения будут включать и привилегии безопасности.

Теперь рассмотрим несколько комманд для очистки журналов.

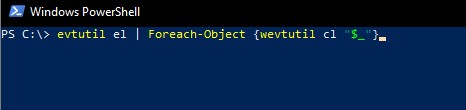
1.Для очиски всех журналов событий:

wevtutil el | Foreach-Object {wevtutil cl “$_”}


После выполнения команды журналы стираются, как показано в средстве просмотра событий:


2 Для очистки определенных журналов с компьютера

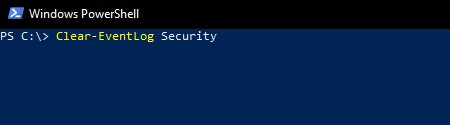
Команда Clear-EventLog позволяет администратору очистить / стереть все сообщения журнала <LogName>: из определенной категории событий. Синтаксис для использования этой команды:

Clear-EventLog <LogName>


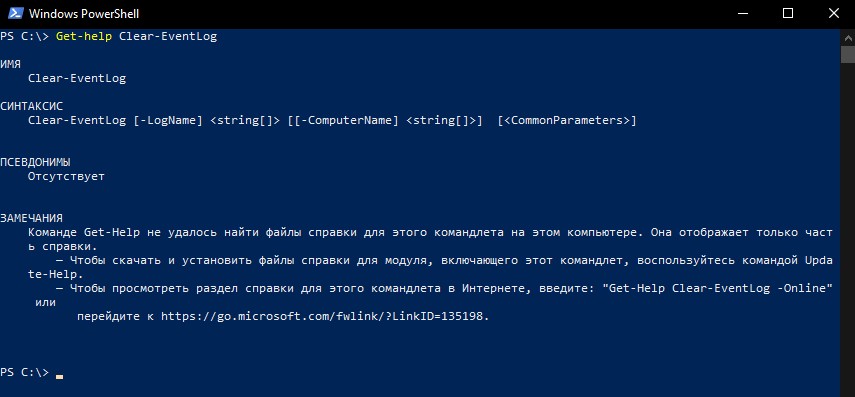
Использование параметра Get-Help, за которым следует командлет Clear-EventLog, предоставит вам дополнительные параметры:


Далее рассмотрим использование командной строки для очистки журналов.

Использование командной строки для очистки журналов в Windows

Теперь рассмотрим использование командной строки для очистки журналов в ОС Windows:

1 Очистка отдельных журналов

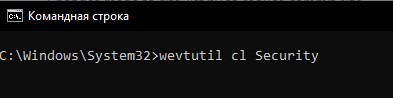
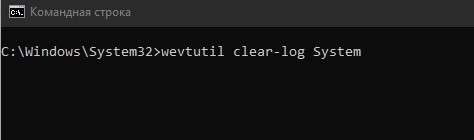
Ранее мы использовали команду wevtutil el в командной строке Windows для просмотра списка типов / категорий журналов. Мы можем использовать wevtutil cl, за которым следует конкретный журнал, чтобы стереть / очистить записи в категории журнала:

Кроме того,можно использовать синтаксис clear-log вместо cl:


2.Очистка всех журналов одним скриптом

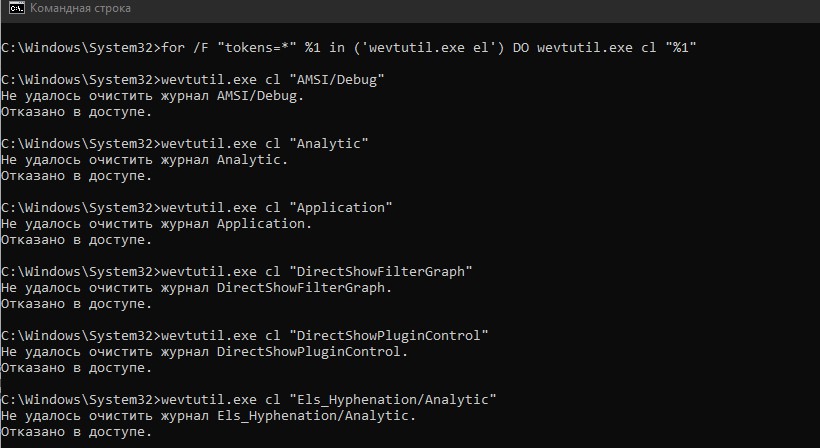
Когда мы запустили команду wevtutil el, мы увидели длинный список категорий журналов событий. Однако очистка каждой категории занимает довольно много времени, поэтому используйте следующий скрипт для очистки каждой категории при выполнении команды

for / F "tokens = *"% 1 в ('wevtutil.exe el') DO wevtutil.exe cl "% 1" 


И чтобы не получить результат “отказано в доступе”, cmd также следует запускать с правами администратора


Использование Meterpreter для очистки журналов Windows

В cоставе the Metasploit framework существует очень продвинутая и динамически расширяемая полезная нагрузка, известная как Meterpreter. Использование этой утилиты на этапе тестирования на проникновение позволит вам выполнять полезные нагрузки stager в целевой системе, которые могут создавать соеднинение или даже обратную оболочку между целью и машиной атакующего.

Metasploit – фреймворк, созданный Rapid7 (www.rapid7.com). Он позволяет тестировщикам на проникновение собирать информацию о цели, обнаруживать уязвимости, создавать и доставлять полезные нагрузки на атакуюемый хост, а также создавать бэкдоры. Отличный набор инструментов для тестирования на проникновение для обнаружения и использования уязвимостей.

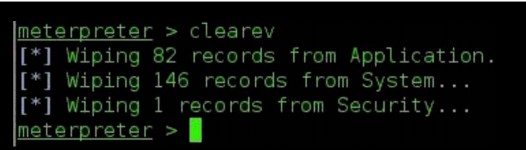
Meterpreter разработан, чтобы быть скрытым, мощным и динамически расширяемым. После успешного закрепления в системы ве можете использовать команду clearev для очистки журналов приложений, системы и безопасности:

Как видно на предыдущем скриншоте, Meterpreter очищает журналы каждой категории в целевой системе. Также указано количество очищенных записей.


В этой статье мы рассмотрелли способы скрытия активности во время тестирвоания на проникновение, моделируя атаки на целевую систему или сеть. Мы обсудили различные типы журналов и их расположение. Кроме того, мы рассмотрели несколько сценариев, в которых мы использовали различные методы для очистки журналов в операционных системах Windows.


2021-05-04T21:09:16
Аудит ИБ