Архив метки: Аудит ИБ

🖧 Безопасность беспроводной сети Wi-fi

Как обеспечить безопаcность Wi-fi?

Сегодня беспроводные технологии широко используются в корпоративных офисах, на предприятиях, государственных и образовательных учреждениях. Существует множество книг,которые охватывают основы практического подхода к анализу и тестированию и на проникновение беспроводных сетей. В этом статье мы рассмотрим несколько способов анализа беспроводной сети , существующие техники атак, а также дадим рекомендации по использованию Wi-Fi.


Методы анализа и эксплуатации поверхности атаки Wi-Fi

Технология Wi-Fi существует примерно с 1997 года. С тех пор произошли значительные улучшения в аспектах безопасности. Однако беспроводные технологии по-прежнему подвержены нескольким векторам атак, реализация которых часто приводят к несанкционированному доступу к сетевым устройствам. Некоторыми из наиболее часто встречающихся угроз беспроводной связи являются: подделанные точки доступа, атаки типа «человек по середине», DoS-атаки, неправильные настройки безопасности на точке, атаки типа Caffe Latte, сетевые инъекции, и это лишь некоторые из них.

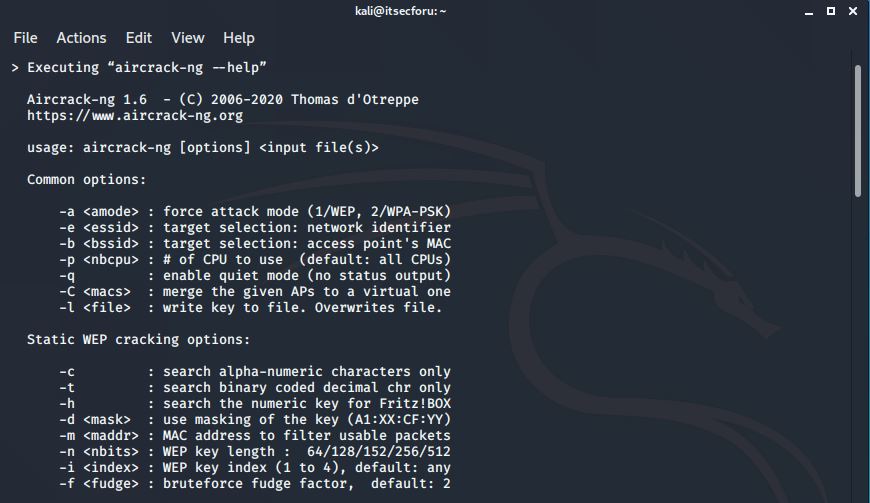
Чтобы провести аудит безопасности Wi-Fi, рекомендуем использовать aircrack-ng или NetSumbler. Также специалисты часто используют такие инструменты, как Cain and Able, AirSnort, AirJack, KisMet и InSSIDer. Выбор конкретного инструмента, конечно, зависит от условий, целей и требований, которые стоят перед специалистом по информационной безопасности.


Сбор и анализ данных Wi-Fi

Сбор и анализ данных являются основой для успешного проведения атак на Wi-Fi. Эти данные содержаттакую информацию, как MAC-адреса устройств, IP-адреса,полученные устрйоствами, местоположение, история входа в систему, модель и версия ОС устройств, почтовые серверы, к которым вы подключены, имена пользователей, установленные приложения и т. д. Если ли же установлены снифферы для перехвата трафика, то это может означать что все ваши входящие и исходящие пакеты могут быть перехвачены с целью сбора конфиденциальной информации.

Логи Wi-Fi можно использовать для анализа производительности и обеспечения безопаности а также, например, если вы крупный розничный магазин, ваши данные Wi-Fi можно использовать для следующих целей:

  • Проверить / собрать логины пользователей и их контактные данные.
  • Собрать почтовые индексы, чтобы знать, откуда люди едут к Вам.
  • Использовать трекер MAC-адресса, чтобы понять, куда люди едут и откуда.
  • Создать шаблон посещения магазинов покупателями, например, в определенное время или день недели.
  • Собрать информацию о посещаемых сайтах, чтобы проверить интересы людей.

С другой стороны, эти данные могут использоваться для создания пользовательских профилей поведения (в некоторых странах это считается неэтичным и недопустимым). C целью же обеспечения информационной безопаности полезными будут данные о:

  • Действиях выполняемые пользователями.
  • Об устройствах, подключенных к сети (как разрешенные, так и нелегитимные).
  • О состоянии инфраструктуры Wi-Fi.

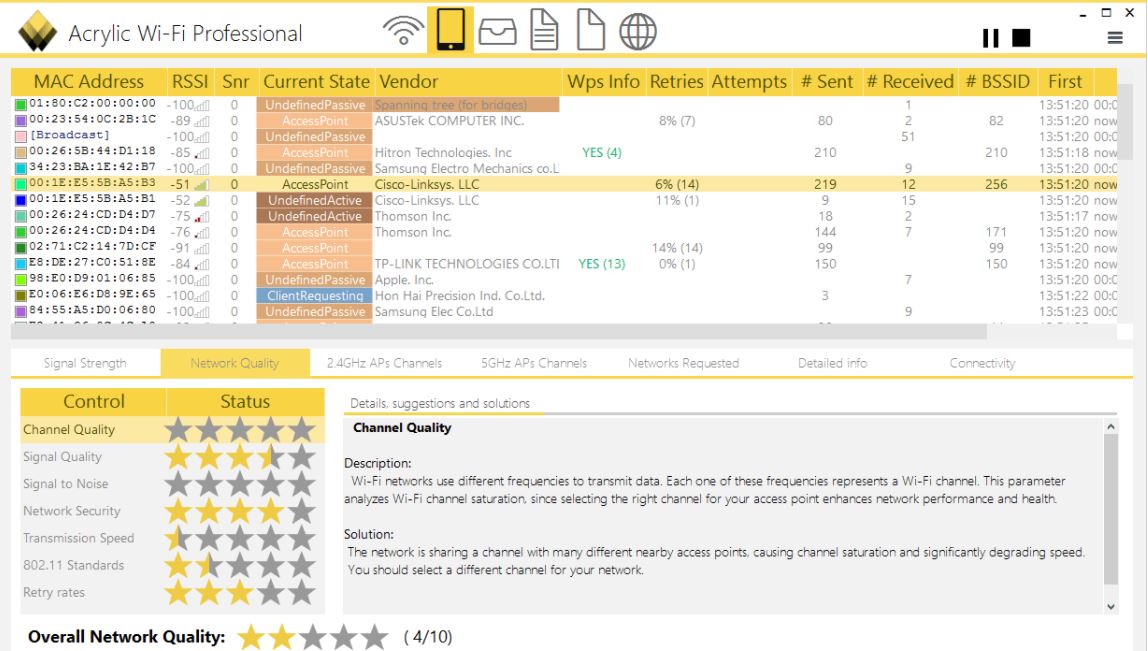
Существует множество инструментов, которые предлагают указанный функционал, один из таких – Acrylic Wi-Fi Professional. Этот инструмент включает в себя следующие возможности:

  • Wi-Fi analyzer: используется для сбора информации о сетях Wi-Fi, включая скрытые сети, а также для просмотра подключенных устройств и т. д.
  • Monitor mode: используется для захвата пакетов от подключенных устройств, определения положения устройства с помощью GPS и т. д.
  • Troubleshooting: используется для сбора данных работоспособности, показателей производительности, оценок качества и т. д.
  • Export data: используется для экспорта данных, например отчетов.


Непрерывный мониторинг состояния беспроводной сети позволяет убедиться, что инфраструктура Wi-Fi безопасна и надежна. Необходимо помнить, что предоставлять админский доступ необходимо только тем, кому он требуется в рамках выолнения своих должностных обязанностей, а также необходимо помнить про физическую защиту и логическую сегментацию сети.


Методы атак на Wi-fi

Перед тем как рассмотреть атаки, отметим наиболее распространенные методы защиты от ниже приденных методов взлома. Основным средством защиты рекомендуется использовать ( в соответсвии со стандартом Payment Card Industry Security Standards Council (PCI DSS) системы предотвращения вторжений в беспроводные сети (WIPS). Кроме того, вы можете использовать фильтрацию по MAC-адрессам, использовать маскировку сети, реализацию WPA, Temporal Key Integrity Protocol (TKIP), Extensible Authentication Protocol (EAP), VPN и сквозное шифрование.

В следующей таблице показаны некоторые из наиболее популярных методов атак на сети Wi-Fi, вместе с инструментами, которые можно использовать для их митигации:


Атака

Описание

Инструмент проверки

Wardriving

Обнаружение беспроводных локальных сетей путем сканирования диапазона. Найденные сети используются для дальнейшего развития атаки

iStumbler, KisMAC, CoWPAtty, InSSIDer, WiGLE, NetStumbler, WiFi-Where и WiFiphisher

Rogue Access Points (APs)

Создание несанкционированной точки доступа в сети для получения доступа. Это создаст точку входу в доверенную сеть

Аппаратное и программное обеспечение точки доступа

MAC spoofing

Подмена MAC-адреса злоумышленником, чтобы выдавать себя за точку доступа.


Eavesdropping

Используется для захвата и расшифровки незащищенного приложение с целью сбора конфиденциальной информации.

Kismet и Wireshark

WEP key cracking

Активные и пассивные методы для восстановления ключа WEP путем сбора / анализа данных.

aircrack-ng, AirSnort, и др.

Beacon flood

Отправляет фреймы маяков (beacon) 802.11 для создания видимости присутствия множества точек доступа

FakeAP

TKIP MIC exploit

Создание ложных TKIP

tkiptun-ng

AP theft

Физическое удаление точки доступа из общественной зоны


Лучшие практики (Best practices)

Хоть технология Wi-Fi и обеспечивает простоту подключения,нельзя забывать и о проблемах с безопасностью, а именно возможностью взлома и подслушивания, если не проведены соответсвующие настройки. Открытые (общедоступные) сети Wi-Fi в общественных местах являются наиболее уязвимыми. Поэтому всегда рекомендуется использовать такие сети Wi-Fi с максимальной осторожностью. Сети Wi-Fi могут быть как корпоративными, как личными (домашними) так и общедоступными и, в свою очередь, могут быть защищенными или незащищенными.

Рекомедации по запрету при работе сети Wi-Fi:

  • Не подключайтесь к незащищенным общедоступным сетям Wi-Fi.
  • Не обрабатывайте конфиденциальную информацию и не проводите платежи с использованием банковских карт, включая личную информацию, в общедоступной сети.
  • Отключите автоматическое подключение (Wi-Fi / Bluetooth) для любой доступной сети на вашем ноутбуке, телефоне или планшете.
  • Не используйте Wired Equivalent Privacy (WEP), поскольку это старый алгоритм для обеспечения безопасности сетей Wi-Fi, который легко поддается расшифровке.
  • Не используйте опцию Pre-Shared Key (PSK), поскольку она небезопасна на уровне enterprise.
  • Не доверяйте скрытым SSID и ограничивайте SSID в корпоративной среде, к которой пользователи могут подключаться.

Рекомедации по по использованию сети Wi-Fi:

  • Измените пароль по умолчанию.
  • Измените SSID и сделайте его скрытым.
  • Ограничьте диапазон сигналов Wi-Fi (рекомендуется для домашних пользователей).
  • Используйте надежные методы шифрования.
  • Разверните межсетевой экран / WIDS / WIPS / NAC (рекомендуется для корпоративных сетей).
  • Обеспечьте безопасность настроек клиента 802.1X (например, с помощью сертификатов).
  • Используйте 802.1X (например, 802.11i), который использует расширяемый протокол аутентификации (EAP)
  • Используйте аутентификацию пользователей вместо PSK. Для этого вам потребуется сервер RADIUS / AAA.
  • Следитте за выпуском обновлений, чтобы применять самые «свежие» патчи и поддерживать максимально высокий уровень безопасности вашего аппаратного и программного обеспечения.

Некоторые из продуктов, используемых для обеспечения безопасности Wi-Fi, – это Cisco Wireless Security Suite, WatchGuard Wi-Fi Security, Sonicwall Distributed Wi-Fi Solution, и CheckPoint UTM-1 Edge W.
2021-04-07T17:37:48
Аудит ИБ

Аудит удаления сетевых папок Windows.

В локальной сети организации, в общей сетевой папке для обмена документами кто-то периодически удалял папки. Пользователей более 200. Чтоб отследить источник проблемы был применен аудит сетевой папки. Как это сделать написано далее.

Все действия выполняются на файловом сервере с Windows Server 2012 в доменной сети.  Файловый сервер не является контроллером домена.

Аудит настроен через графический интерфейс. Альтернативный вариант аудита – через скрипт. Читать →

Как извлечь метаданные из pdf файла?

Как извлечь метаданные из докуметов Microsoft Office и Adobe PDF файлов

Ни для кого не секрет, что многие типы документов могут содержать метаданные, которые несут в себе огромное количество полезной для исcледователя информации.

Эти данные могут, например раскрыть информацию об дате создания,изменения, об авторе документа и т.д. Полученные данные могут быть отличным источником информации для вашего расследования инцидента информационной безопасности, а также при развездке на основе открытых источников (OSINT).

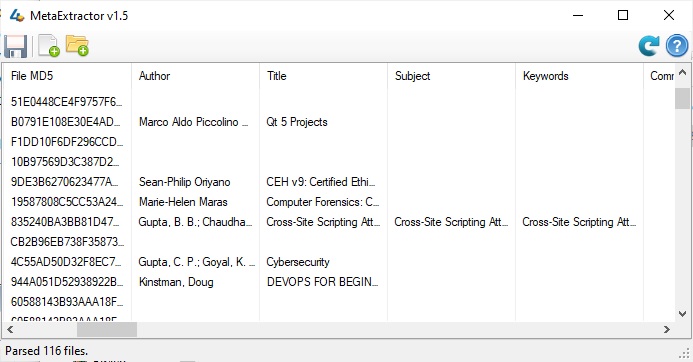
Существует множество онлайн ресурсов для проверки pdf файлов на содержание в них метаданных, однако когда речь идет о внутренних и/или конфиденциальных документах, отдавать их куда-то на сторону будет не самым лучшим решением. В такой момент на помощь может прийти программа MetaExtractor. Указанный иструмент позволяет извлечь метаданные сразу из большого колличества документов в течение нескольких минут.

Особенности:

  • Поддержка анализа файлов OpenOffice
  • Поддержка анализа solidWorks CAD чертежей
  • Собственный анализ файлов (не требует установки Office или Acrobat)
  • Поддержка форматов файлов Office 2003/2007/2010/2013
  • Поддержка документов Adobe PDF
  • Можно выбрать опеределенную директорию для анализа всех файлов, содержащихся в ней
  • Можно выбрать несколько отдельных файлов
  • Экспорт результатов в CSV для удобного анализа и отчетности
  • Интерфейс программы поддерживает сортировку по дате/времени
  • Содержит более 40 полей метаданных
  • Бесплатен как для личного, так и для коммерческого использования
  • Подходит для Windows
  • Не требует установки (portable)


Скачать можно на официальном сайте производителя Скачать


2021-01-26T15:42:34
Аудит ИБ

🎵 Создаем словарь для brute-force из текстов песен артистов


Мы уже писали про Территориально-лингвистические особенности создания словарей для brute-force атак с помощью инструмента Mentalist.

Сегодня расскажем про другой инструмент позволяющий также собрать свой словарик, но имеющий ряд отличительных особенностей, а именно:

  1. Скрипт  интерактивно и последовательно задает вопросы о цели атаки и после этого создает словарь заменяя символами и цифрами буквы из заданных ей слов.
  2. Инструмент, также позволяет исключить слова из словаря, который, например, уже применялся для атаки, чтобы не было повторов и для экономии времени.
  3. Модуь “lyric pass” позволяет включать в словарь фразы и текстов песен артистов.

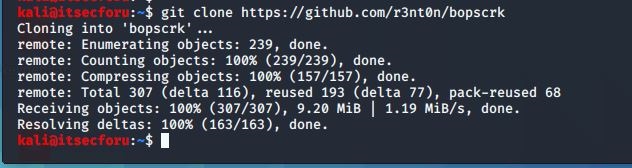
Давайте обо всем по-порядку. Речь идет о https://github.com/r3nt0n/bopscrk

Для установки в Kali Linux набираем в терминале:


git clone https://github.com/r3nt0n/bopscrk.git


Затем переходим в директорию с bopscrk и запускаем скрипт:

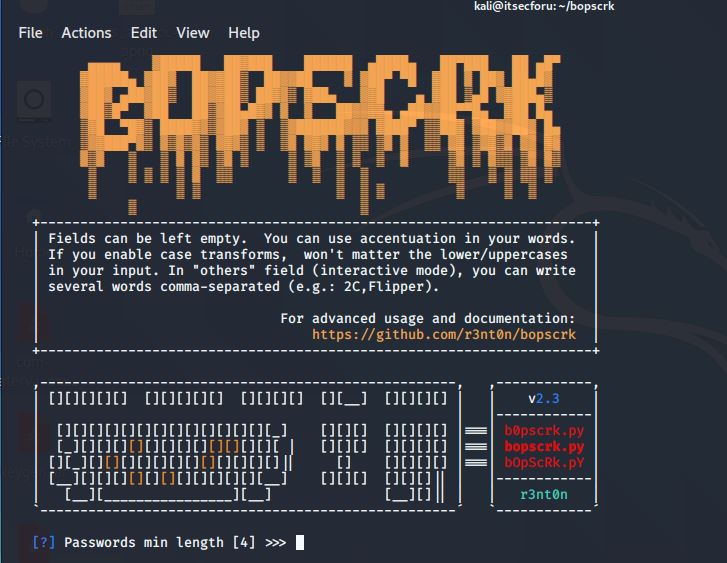
python3 bopscrk.py -i


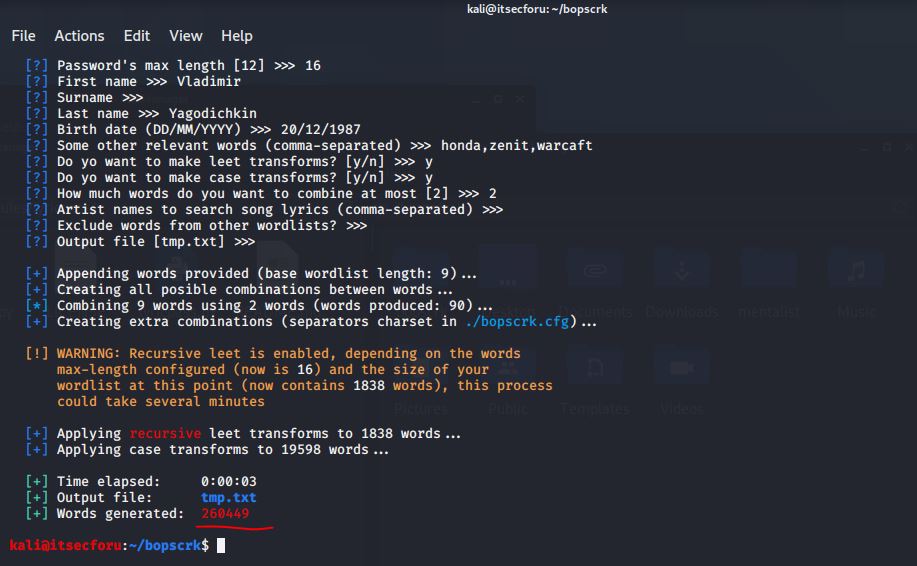
После этого отвечаем на вопросы системы, для академического примера,за цель возьмем все того же системного администратора из Томска Владимира Ягодчкина, устанавливаем следующие параметры, предлагаемые к нашему вниманию:

-Минимальная длина – 8.

-Максимальная длина – 16.

-Имя – Vladimir.

-Фамилия – Yagodichkin.

-Дата рождения – 20 декабря 1987 года.

-Дополнительные слова, связанные с целью через запятую – honda, zenit, warcraft.

-Устанавливаем параметры по замене букв цифрами, а также подстановку специальных символов в начало и конец пароля – отвечаем “y”.

-Как много слов мы ходим комбинировать – укажем 2.

-Имя артиста, тексты из песен которого ходим добавить – пропустим, об этом ниже.

-Исключить слова из другого словаря – тут можем указать путь на словарик который уже побывал в бою – пропускаем.

-Выбираем файл с результатом, по умолчанию tmp.txt в текущей директории – оставим как есть.

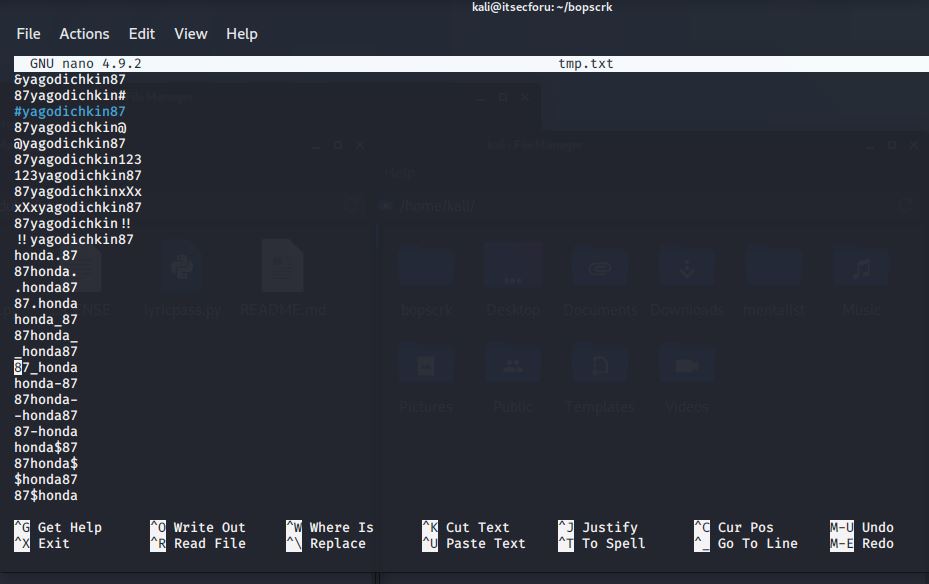
На выходе получаем 260449 возможных значений паролей


Просмотрим содержимое файла в nano редакторе


Указанный файлик можем использовать для атаки

Теперь рассмотрим саммую интересную функцию, а именно использование фраз из текстов песен артистов, для этого заново введем


python3 bopscrk.py -i


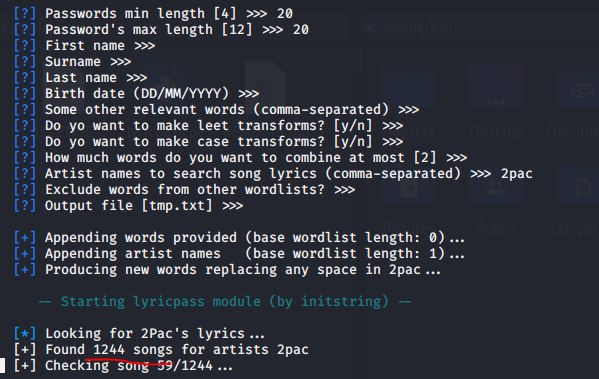
Пропускаем все предлагаемые значения, кроме минимальной и  максимальной длины – поставим по 20 символов (для наглядности) и останавливаемся на “Artist names to search song lyrics (comma-separated)”, в указанной строке введем, например 2pac (известный убитый репер). Видим, что инструмент нашел 1244 песни указанного артиста и начинает работать с ними.


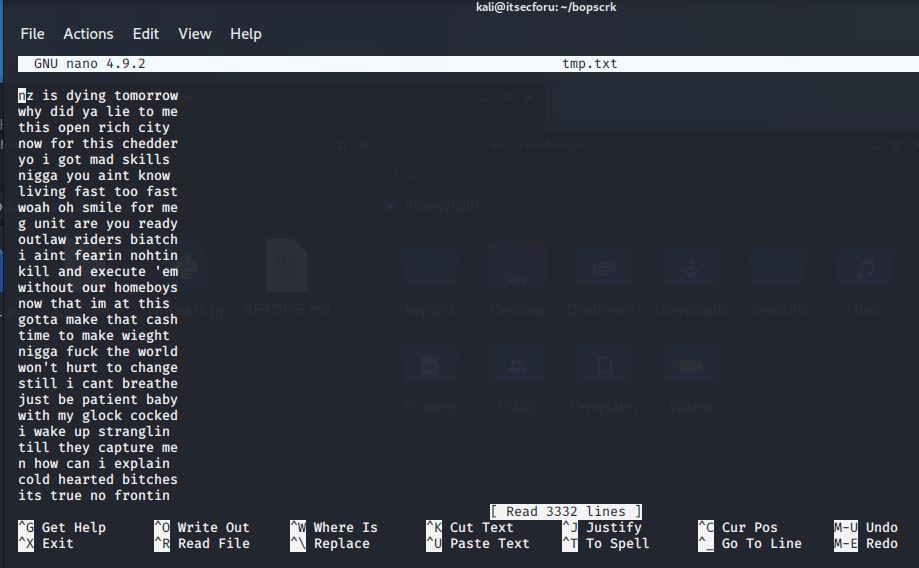
В результате получаем результат, конечно лучше миксовать со спец символами и цифрами, но опять же для наглядности получаем словарик репа), как же прекрасно


Напоминаем , что статья написана с целью ознакомления с инструментом,обеспечения информационной безопасности и обучения, его не следует использовать на системах, на которые у вас нет разрешения на тестирование или  атаку. 


2020-11-09T23:19:25
Аудит ИБ

💉 Как провести аудит NoSQL на предмет уязвимостей?

SQL-инъекция – один из популярных методов атаки, но он применяется не только в SQL (реляционная база данных), но и в NoSQL (не-SQL или также известная как нереляционная база данных).

Знаете ли вы, что сегодня доступно более 100 баз данных NoSQL?

Спасибо сообществу разработчиков ПО с открытым исходным кодом.

О каком из них вы слышали?

Вероятно, MongoDB и Redis!

Да, они очень популярны.

NoSQL не новость;

Впервые он был представлен в 1998 году Карло Строцци.

Но в последнее время он приобрел большую популярность благодаря использованию в современных приложениях.

И почему бы нет.

Они быстрые и решают некоторые традиционные проблемы с реляционными базами данных.

Существуют различия между SQL и NoSQL.

Более подробно вы можете узнать тут:

Если вы используете базу данных NoSQL, такую как  например MongoDB, и не уверены, подходят ли они для продакшена – выявляйте уязвимости, неправильную конфигурацию и т. д.

Следующие инструменты могут помочь вам в их поиске.

NoSQLMap

NoSQLMap – это крошечная утилита с открытым исходным кодом, основанная на Python, способная проводить аудит на предмет неправильной конфигурации и автоматизировать атаки с использованием инъекций.

На данный момент он поддерживает следующие базы данных.

  • MongoDB
  • CouchDB
  • Redis
  • Cassandra

Для установки NoSQLMap вам понадобится модуль Git, Python и Setuptools, которые вы можете установить ниже на примере Ubuntu.

apt-get install python

apt-get install python-setuptools

После установки Python следуйте инструкциям по установке NoSQLMAP.

git clone https://github.com/codingo/NoSQLMap.git

python setup.py install

После этого вы можете запустить ./nosqlmap.py из клонированного каталога GIT:

_  _     ___  ___  _    __  __

| | |___/ __|/ _ | |  |  /  |__ _ _ __

| .` / _ __  (_) | |__| |/| / _` | '_ 

|_|____/___/_______|_|  |___,_| .__/

 v0.7 codingo@protonmail.com        |_|


1-Set options

2-NoSQL DB Access Attacks

3-NoSQL Web App attacks

4-Scan for Anonymous MongoDB Access

5-Change Platform (Current: MongoDB)

x-Exit

Select an option:

Вам необходимо установить цель, перейдя к варианту 1 перед тестированием.

Mongoaudit

Как можно догадаться по названию, он специфичен для MongoDB.

Mongoaudit хорош для выполнения пентеста, чтобы найти ошибки, неправильную конфигурацию и потенциальные риски.

Он проверяется на соответствие многим передовым практикам, включая следующие.

  • Работает ли MongoDB на порту по умолчанию и включен интерфейс HTTP

  • Защищена ли база с помощью TLS, аутентификации

  • Метод аутентификации

  • CRUD операции

Установить Mongoaudit очень просто.

Вы можете использовать команду pip.

pip install mongoaudit

После установки выполните команду mongoaudit, чтобы запустить сканирование.

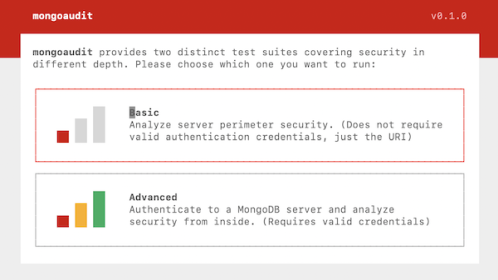
Вам будет предложено выбрать уровень сканирования и ввести сведения о MongoDB.

Какой бы инструмент вы ни использовали для сканирования безопасности баз данных NoSQL, не забывайте нести ответственность.

Вы должны убедиться, что работаете со своим собственным экземпляром базы данных или авторизованы для запуска теста.

И ознакомьтесь с этой статьей, чтобы найти уязвимость SQL-инъекций в реляционной базе данных.


2020-10-05T09:52:32
Аудит ИБ

Теоретические основы тестирования на проникновение (pentest) Часть II Инструменты

Все информационные системы уязвимы. Это зависит от целого ряда вещей, таких как постоянные изменения, которые претерпевают наши ИС в виду обновлений и изменений конфигурации, а также  от возможностей для злоумышленников воспользоваться пробелами и уязвимостями в этих системах. К счастью, пентестеры  или этические хакеры – на сегодняшний день являются неотъемлемой частью комплексной системы защиты информации в организациях. Однако прежде чем предпринимать шаги по  устранению угроз иб необходимо познакомиться с инструментами тестирования на проникновение, о них и пойдет речь в этой статье. Читать →