Архив метки: CentOS

Как использовать Vagrant с Libvirt в Linux

В этом руководстве мы рассмотрим, как использовать Vagrant с Libvirt в Linux. Vagrant — это программное обеспечение с открытым исходным кодом, написанное на Ruby, чтобы помочь вам создавать и поддерживать портативные виртуальные среды разработки программного обеспечения, например для VirtualBox, Hyper-V, контейнеров Docker, VMware, Libvirt и AWS. Vagrant упрощает создание, остановку и уничтожение виртуальных машин.

Самым популярным вариантом использования на локальных машинах является использование провайдера VirtualBox. Если вы являетесь пользователем KVM и QEMU, эта статья для вас. KVM, как известно, имеет лучшую производительность и меньшее использование ресурсов по сравнению с Virtualbox. Читать

Команда ifconfig в Linux

ifconfig(настройка интерфейса) — это инструмент управления сетью. Он используется для настройки и просмотра состояния сетевых интерфейсов в операционных системах Linux. С его помощью ifconfig вы можете назначать IP-адреса, включать или отключать интерфейсы, управлять кешем ARP, маршрутами и т. д.

В этой статье мы рассмотрим, как использовать команду ifconfig. Читать

Примеры команд Tmux для управления несколькими терминальными сессиями

Сегодня мы увидим одну хорошо известную утилиту командной строки под названием «Tmux» для управления сеансами терминала. Подобно GNU Screen, Tmux также является мультиплексором терминала, который позволяет нам создавать несколько сеансов терминала и запускать более одной программы или процессов одновременно в одном окне терминала. Tmux — это бесплатная кроссплатформенная программа с открытым исходным кодом, которая поддерживает Linux, OpenBSD, FreeBSD, NetBSD и Mac OS X. В этом руководстве мы обсудим наиболее часто используемые команды Tmux в Linux, ответив, тема самым, на очередной вопрос по использованию Linux https://unixhow.com.

Установка Tmux в Linux

Tmux доступен в официальных репозиториях большинства дистрибутивов Linux.

В Arch Linux и его вариантах выполните следующую команду, чтобы установить его.

$ sudo pacman -S tmux

В Debian, Ubuntu, Linux Mint:

$ sudo apt-get install tmux

В Fedora:

$ sudo dnf install tmux

В RHEL и CentOS:

$ sudo yum install tmux

В SUSE/openSUSE:

$ sudo zypper install tmux

Итак, мы только что установили Tmux. Давайте посмотрим на несколько примеров, чтобы узнать, как использовать Tmux.

Примеры команд Tmux для управления несколькими терминальными сессиями

Ярлык префикса по умолчанию для всех команд в Tmux — Ctrl + b . Просто запомните это сочетание клавиш при использовании Tmux.

Примечание. Префиксом по умолчанию для всех экранных команд является Ctrl + a .

Создание сессий Tmux

Чтобы создать новый сеанс Tmux и присоединиться к нему, выполните следующую команду из Терминала:

tmux

Или же,

tmux new

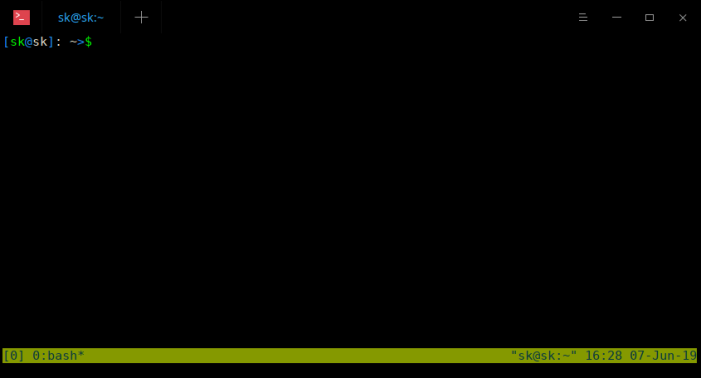
Как только вы войдете в сеанс Tmux, вы увидите зеленую полосу внизу, как показано на скриншоте ниже.

Очень удобно проверить, находитесь ли вы в сеансе Tmux или нет.

Отключение от сессий Tmux

Чтобы отключиться от текущего сеанса Tmux, просто нажмите Ctrl + b и d . Вам не нужно нажимать оба сочетания клавиш одновременно. Сначала нажмите «Ctrl + b», а затем нажмите «d».

Как только вы отключитесь от сеанса, вы увидите результат, подобный приведенному ниже.

[detached (from session 0)]

Создание именованных сессий

Если вы используете несколько сеансов, вы можете запутаться, какие программы в каких сеансах работают. В таких случаях вы можете просто создать именованные сеансы. Например, если вы хотите выполнить некоторые действия, связанные с веб-сервером в сеансе, просто создайте сеанс Tmux с настраиваемым именем, например «веб-сервер» (или любым именем по вашему выбору).

tmux new -s webserver

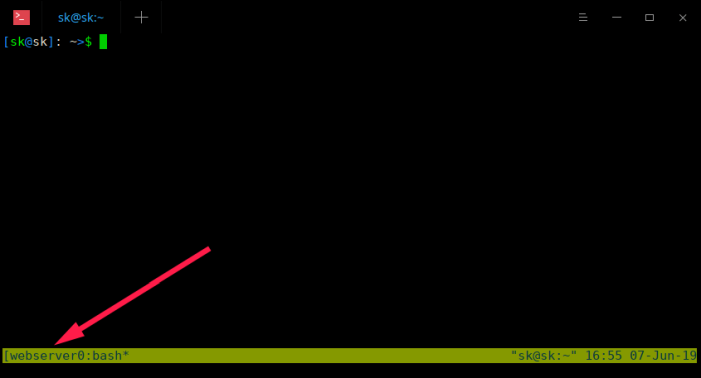
Вот новый сеанс Tmux.

Как вы можете видеть на приведенном выше снимке экрана, имя сеанса Tmux — веб-сервер . Таким образом, вы можете легко определить, какая программа в каком сеансе запущена.

Чтобы отсоединить, просто нажмите Ctrl + b и d .

Список сеансов Tmux

Чтобы просмотреть список открытых сессий Tmux, запустите:

tmux ls

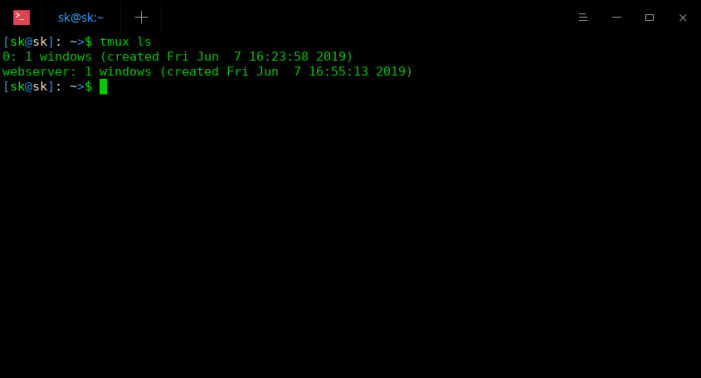
Пример вывода:

Как видите, у меня есть два открытых сеанса Tmux.

Создание отдельных сеансов

Иногда вам может потребоваться просто создать сеанс и не подключаться к нему автоматически.

Чтобы создать новый отдельный сеанс с именем «ostechnix», запустите:

tmux new -s ostechnix -d

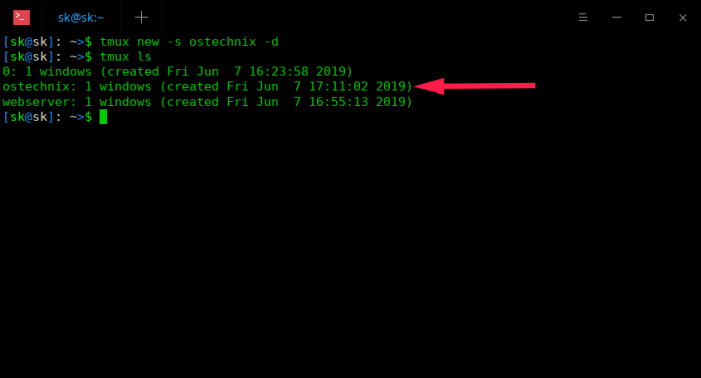
Приведенная выше команда создаст новый сеанс Tmux под названием «ostechnix», но не будет к нему подключаться.

Вы можете проверить, создан ли сеанс, используя команду «tmux ls«:

Присоединение к сессиям Tmux

Вы можете подключиться к последней созданной сессии, выполнив эту команду:

tmux attach

Или же,

tmux a

Если вы хотите подключиться к какому-либо конкретному именованному сеансу, например, «ostechnix», запустите:

tmux attach -t ostechnix

Или коротко:

tmux a -t ostechnix

Убить сеансы Tmux

Когда вы закончите и больше не нуждаетесь в сеансе Tmux, вы можете в любой момент завершить его с помощью команды:

tmux kill-session -t ostechnix

Чтобы убить при прикреплении, нажмите Ctrl + b и x . Нажмите «y», чтобы завершить сеанс.

Вы можете проверить, закрыт ли сеанс, с помощью команды «tmux ls».

Чтобы убить сервер Tmux вместе со всеми сеансами Tmux, запустите:

tmux kill-server

Будьте осторожны! Это завершит все сеансы Tmux, даже если внутри сеансов есть какие-либо запущенные задания без какого-либо предупреждения.

Когда не было запущенных сеансов Tmux, вы увидите следующий вывод:

$ tmux ls

no server running on /tmp/tmux-1000/default

Разделение окон сеанса Tmux

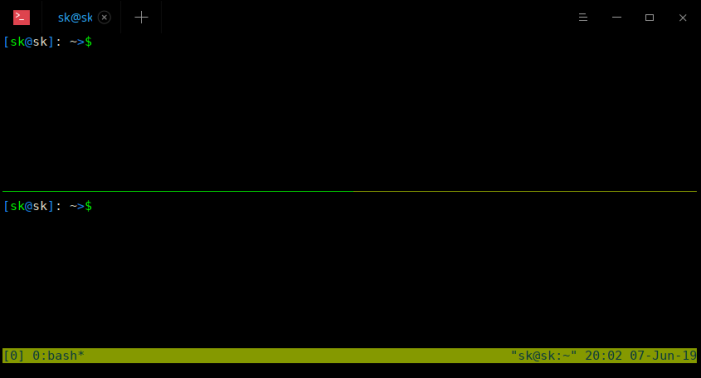
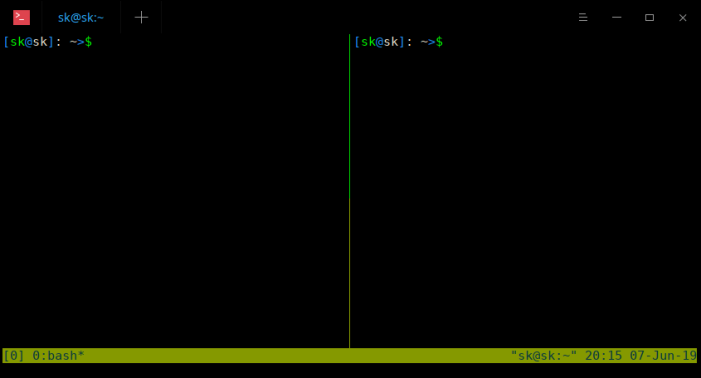
Tmux имеет возможность разделить одно окно сеанса Tmux на несколько меньших окон, называемых панелями Tmux. Таким образом, мы можем запускать разные программы на каждой панели и взаимодействовать со всеми одновременно. Размер каждой панели можно изменять, перемещать и закрывать, не затрагивая другие панели. Мы можем разделить окно Tmux либо по горизонтали, либо по вертикали, либо по обоим сразу.

Разделить панели по горизонтали

Чтобы разделить панель по горизонтали, нажмите Ctrl + b и » (одинарная кавычка).

Используйте ту же комбинацию клавиш, чтобы разделить панели дальше.

Разделить панели по вертикали

Чтобы разделить панель по вертикали, нажмите Ctrl + b и % .

Разделение панелей по горизонтали и вертикали

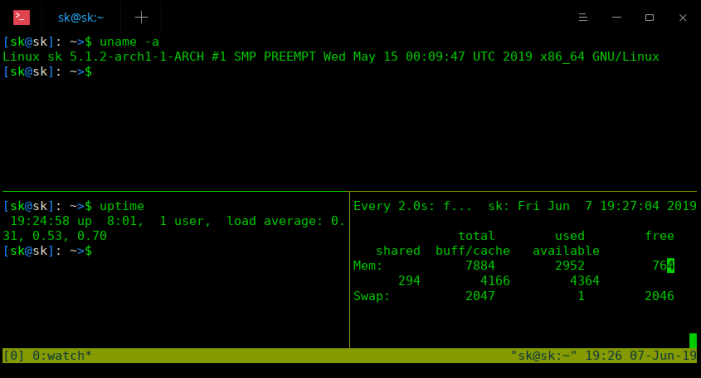
Мы также можем разделить панель одновременно по горизонтали и вертикали. Взгляните на следующий снимок экрана.

Сначала я сделал горизонтальное разделение, нажав Ctrl + b «, а затем разделил нижнюю панель по вертикали, нажав Ctrl + b% .

Как вы видите на скриншоте выше, я запускаю три разные программы на каждой панели.

Переключение между панелями

Для переключения между панелями нажимайте Ctrl + b и клавиши со стрелками (влево, вправо, вверх, вниз) .

Отправлять команды на все панели

В предыдущем примере мы запускали три разные команды на каждой панели. Однако также можно запустить отправку одних и тех же команд на все панели сразу.

Для этого нажмите Ctrl + b, введите следующую команду и нажмите ENTER:

:setw synchronize-panes

Теперь введите любую команду на любой панели. Вы увидите, что одна и та же команда отображается на всех панелях.

Поменять местами панели

Чтобы поменять местами панели, нажмите Ctrl + b и o .

Показать номера панелей

Нажмите Ctrl + b и q, чтобы отобразить номера панелей.

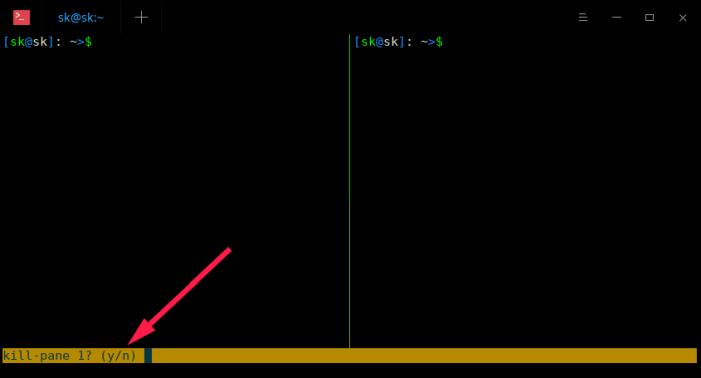
Убить панели

Чтобы убить панель, просто введите команду exit и нажмите клавишу ВВОД. Или нажмите Ctrl + b и x . Вы увидите подтверждающее сообщение. Просто нажмите «y», чтобы закрыть панель.

Увеличение и уменьшение панелей Tmux

Мы можем масштабировать панели Tmux, чтобы они соответствовали полному размеру текущего окна Терминала, для лучшей видимости текста и для просмотра большего количества его содержимого. Это полезно, когда вам нужно больше места или сосредоточиться на конкретной задаче. После завершения этой задачи вы можете уменьшить (уменьшить масштаб) панель Tmux до ее нормального положения. Подробнее по следующей ссылке.

На этом этапе вы получите базовое представление о Tmux и о том, как его использовать для управления несколькими сеансами терминала. Для получения дополнительных сведений см. Справочные страницы.

$ man tmux

Утилиты GNU Screen и Tmux могут быть очень полезны при удаленном управлении серверами через SSH. Тщательно изучите команды Screen и Tmux, чтобы профессионально управлять удаленными серверами.


2021-04-26T14:17:40
Вопросы читателей

Как пользоваться cPanel?

cPanel — одна из наиболее широко используемых панелей управления. Она имеет огромное количество утилит и инструментов для управления веб-сайтами и серверами. Вы можете управлять своими веб-сайтами и публиковать их, создавать учетные записи электронной почты и FTP, устанавливать такие приложения, как WordPress, защищать свой веб-сайт с помощью сертификатов SSL. Нужно лишь выбрать подходящий вам хостинг Hosting-list.ru.

cPanel создан на операционной системе Linux и в настоящее время поддерживает Centos 7, Cloud Linux 6 и 7, Red Hat Enterprise Linux версии 7. Amazon Linux 1 ранее поддерживался, но теперь от него отказались.

Для установки cPanel требуется новый сервер. Это может быть связано с тем, что для этого требуются разные службы, работающие на другом порту; таким образом, он пытается избежать конфликта портов с ранее установленными службами.

Порты, используемые cPanel

cPanel предлагает несколько сервисов для хостинга веб-сайтов и управления серверами. Некоторые из них требуют, чтобы определенный порт был открыт для правильной работы. Следовательно, было бы лучше, если бы вы пропустили их через брандмауэр. Краткий список сервисов и портов, которые они прослушивают, приведен ниже:


Порты и службы cPanel
обслуживаниеПорты
cPanel2082
cPanel SSL2083
WHM2086
WHM SSL2087
FTP0
SSH22
SMTP25, 26, 465
DNS53
HTTPD80, 443
Электронная почта2095

Модификация портов в cPanel

cPanel предоставляет множество служб, работающих на разных портах, и иногда требуется изменить порт службы по умолчанию. Причиной этого могут быть конфликты портов или некоторые проблемы с безопасностью. Какой бы ни была причина, мы покажем, как изменить номер порта для определенных служб cPanel, таких как Apache (HTTPD), SSH и SMTP. Для некоторых номеров портов может потребоваться связаться с вашим хостинг-провайдером, в то время как конкретные номера портов больше не могут быть изменены, например порт cPanel.

Примечание. Перед добавлением любого нового порта настройте брандмауэр, чтобы разрешить трафик нового порта. Также проверьте, не использует ли еще какой-либо другой порт новый порт.

Изменение номера порта Apache на сервере cPanel.

Шаг 1: Войдите в свою учетную запись WHM и перейдите к настройкам следующим образом:

Главная >> Конфигурация сервера >> Настройки твиков

Теперь перейдите в меню «Система» и измените номер порта Apache HTTP (80) и SSL HTTPS (443).

Изменение номера порта SSH на сервере cPanel.

Шаг 1: Войдите на свой сервер через SSH как пользователь root.

Шаг 2: После входа в систему найдите файл ssh_config и откройте его в любом текстовом редакторе, таком как nano или vi.

# vi /etc/ssh/ssh_config

Совет: Всегда рекомендуется создать резервную копию файла перед его изменением.

Шаг 3: Теперь найдите в файле sshd_config строку, похожую на «#Port 22». Здесь 22 — порт по умолчанию, на котором демон sshd прослушивает соединения. Раскомментируйте эту строку, удалив символ «#» в начале строки. Теперь вставьте любой новый номер привилегированного порта от 1 до 1023. Привилегированный порт — это тот порт, который доступен только пользователю root.

# Port 20 changed to Port 69

Шаг 4: Теперь перезапустите службу SSH, используя следующую команду:

# service sshd restart

Если вы неправильно настроили файл, вы можете исправить исходный файл конфигурации SSH, перейдя по следующей ссылке в веб-браузере:

https://example.com:2087/scripts2/doautofixer?autofix=safesshrestart

Этот сценарий попытается назначить дополнительный файл конфигурации SSH для порта 23. Теперь вы можете получить доступ и изменить исходный файл конфигурации SSH.

Изменение номера порта SMTP на сервере cPanel.

Некоторые провайдеры блокируют доступ к 25 порту для отправки почты. Но этот порт необходим для связи с пользователями, использующими другие почтовые службы. Чтобы изменить порт SMTP, перейдите:

Войдите в WHM > Конфигурация службы > Диспетчер служб. Внутри «Почтового сервера Exim (на другом порту)» измените номер порта на желаемое.

Несмотря на то, что cPanel предлагает возможность изменить порт SMTP Exim, это бесполезно. Это связано с тем, что это нарушает связь, поскольку другие почтовые серверы не настроены для работы с нестандартными портами. Решением для этого является использование «интеллектуального хоста» или сторонней службы в cPanel.

Использование Let’s Encrypt с cPanel

Let’s Encrypt — это бесплатная и наиболее широко используемая служба шифрования TLS. cPanel упростила установку сертификата SSL, предоставляемого Let’s Encrypt, и управления им. Чтобы использовать сервис Let’s Encrypt SSL, вам необходимо установить плагин cPanel Let’s Encrypt. Функция автоматического SSL в cPanel и плагин Let’s Encrypt для cPanel извлекают сертификаты, предоставленные Let’s Encrypt™. Выполните следующие действия, чтобы установить плагин Let’s Encrypt:

  1. Войдите на свой сервер с учетными данными пользователя root.
  2. Теперь выполните следующую команду, чтобы установить плагин:

    /usr/local/cPanel/scripts/install_lets_encrypt_autossl_provider

    Если вы хотите удалить плагин, просто выполните следующую команду:

    /scripts/uninstall_lets_encrypt_autossl_provider
  3. Теперь активируйте провайдера Let’s Encrypt в WHM. Войдите в систему WHM и перейдите на страницу «Управление автоматическим SSL» в разделе «SSL/TLS». Путь показан ниже: WHM > Главная > SSL/TLS > Управление автоматическим SSL.
  4. Теперь во вкладке Providers выберите опцию Let’s Encrypt; после принятия условий обслуживания сохраните файл. С этого момента Auto SSL будет использовать Let’s Encrypt при замене сертификата. После того, как Auto SSL был включен в WHM, пришло время добавить сертификаты в вашу учетную запись. Для этого выполните следующие действия:

    1. Войдите в свою учетную запись WHM.
    2. В разделе «Управление автоматическим SSL» выберите вкладку «Управление пользователями».
    3. На вкладке «Управление пользователями» вы можете настроить, какие отдельные пользователи cPanel могут использовать Auto SSL.
    4. Выберите нужный домен и нажмите «установить», чтобы добавить сертификат.
    5. После завершения установки щелкните ссылку «Вернуться в диспетчер SSL» внизу страницы.

Let’s Encrypt для виртуального хостинга

Если вы используете план виртуального хостинга, то для установки бесплатного SSL-сертификата Let’s Encrypt выполните следующие действия:

Перейдите на какой-нибудь веб-сайт, предлагающий бесплатные услуги SSL, такие как SSLFORFREE или ZEROSSL.

Завершите работу мастера бесплатного сертификата SSL, указав свое доменное имя и примите условия обслуживания.

Затем он попросит вас подтвердить право собственности на домен. Например, некоторые поставщики услуг SSL просят создать записи TXT на DNS-сервере, на котором размещен ваш домен. Они дают подробную информацию о записях TXT. Позже они запросят у DNS-сервера записи TXT.

Другой способ — загрузить два файла и загрузить их в свою учетную запись cPanel. Место загрузки файла на сервере будет внутри: public_html>. всем известный> acme-challenge.

Теперь, когда мы подтвердили право собственности на домен, он предоставит вам ключ сертификата и ключ учетной записи или домена (закрытый ключ). Скачайте или скопируйте куда-нибудь эти файлы. Следующее, что нужно сделать, это настроить SSL для нашего сайта.

  1. Войдите в свою учетную запись cPanel. В разделе «Безопасность» выберите параметр SSL/TLS.
  2. Выберите параметр «Управление сайтами SSL» в разделе «Установка и управление SSL для вашего сайта (HTTPS)».
  3. Выберите домен из раскрывающегося меню, который вы использовали для регистрации на веб-сайте ZeroSSl или SSLforFree.
  4. Теперь введите содержимое файлов сертификатов домена в текстовое поле сертификата. Чтобы проверить, содержит ли файл также ключ пакета CA, проверьте, есть ли в нем строки "--End Certificate--" и "--Begin Certificate--" в середине случайного текста. Если это так, то просто вырежьте часть, начиная с строки "--Begin Certificate--" посередине и до конца текста.
  5. Теперь вставьте оставшуюся часть, вырезанную из шага 8, в текстовое поле Certificate Authority Bundle.
  6. Теперь скопируйте закрытый ключ, то есть ключ домена, и вставьте его в поле «Закрытый ключ».
  7. Наконец, нажмите «Установить сертификат», чтобы установить все сертификаты.

Чтобы проверить, работает ли ваш сайт по протоколу HTTPS, попробуйте получить доступ к своему сайту с https://yourdomain.com.

Перенаправить HTTP на HTTPS

Чтобы перенаправить http-запрос на https, откройте файловый менеджер в cPanel. Найдите файл с именем «.htaccess». Если его нет, загляните внутрь скрытого содержимого, иначе создайте новый.

Откройте файл и добавьте следующие строки:

RewriteEngine On 

RewriteCond% {HTTPS} off 

RewriteRule ^ (. *) $ Https: //% {HTTP_HOST}% {REQUEST_URI} [L, R = 301]

Теперь проверьте, работает ли .htaccess, просмотрев свой сайт с http://yourdomain.com . Если он автоматически перенаправляется на https, значит, он работает правильно.

Недостатком использования Let’s Encrypt является необходимость повторной проверки сертификата через 90 дней. Кроме того, у него есть несколько ограничений домена и ограничений скорости.

cPanel Backup

cPanel предоставляет функцию резервного копирования наших баз данных, электронной почты, файлов и т. д. Резервную копию можно использовать для хранения локальной копии данных, восстановления данных, перехода к новому провайдеру хостинга или для других целей. Резервное копирование — необходимая задача для системных администраторов, позволяющая обезопасить свою организацию в случае сбоя данных. В этом руководстве мы увидим, как создавать различные резервные копии с помощью cPanel.

Полное резервное копирование

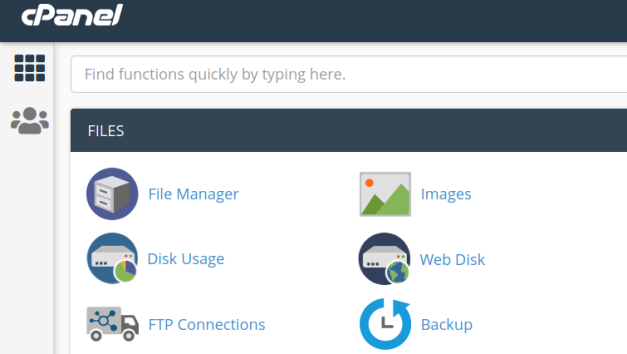
Шаг 1: Войдите в свою учетную запись cPanel и нажмите утилиту «Резервное копирование» в разделе «Файлы».

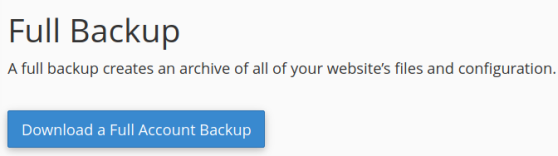
Шаг 2: Он покажет вам три типа вариантов резервного копирования: полное резервное копирование, резервное копирование учетной записи, частичное резервное копирование. Нажмите кнопку под заголовком «Полная резервная копия» с надписью «Загрузить полную резервную копию учетной записи». Он создаст архив всех файлов и настроек конфигурации вашего сайта.

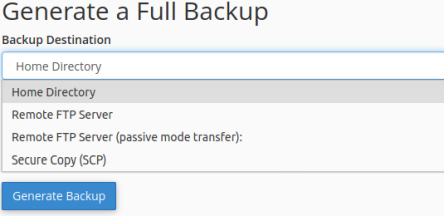
Шаг 3: На следующей странице вам будет предложено указать место назначения для хранения файла архива резервной копии. Вы можете сохранить резервную копию в домашнем каталоге, перенести ее на другой сервер по протоколам FTP или SCP.

Вы также можете выбрать получение электронного письма для завершения резервного копирования.

Шаг 4: Нажмите кнопку «Создать резервную копию», чтобы начать процесс резервного копирования. Этот метод может занять время в зависимости от размера ваших данных. Будет создан загружаемый файл резервной копии с расширением.tar.gz. Имя файла содержит время и дату резервного копирования и имя домена.

Частичное резервное копирование

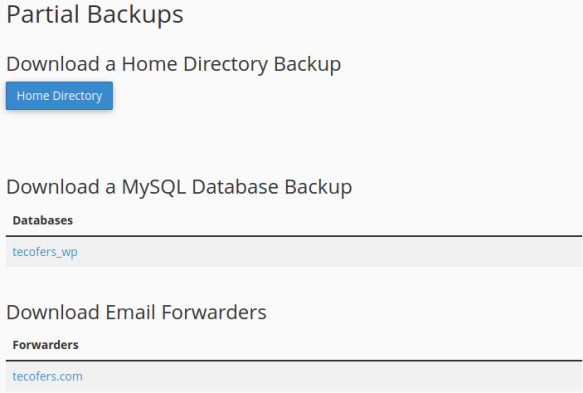
С помощью этого метода мы можем сделать резервную копию только определенных вещей, таких как 1) домашний каталог 2) MySQL 3) базы данных 4) серверы пересылки электронной почты 5) фильтры электронной почты. Чтобы сделать частичную резервную копию, щелкните ссылку напротив каждого параметра под заголовком «Частичное резервное копирование».

Резервное копирование учетной записи

Опция резервного копирования учетной записи используется только тогда, когда нам нужно загрузить полный файл резервной копии на наш локальный компьютер.

Другой вариант, «Мастер резервного копирования», также позволяет создавать и восстанавливать резервную копию. Он предоставит вам пошаговое руководство по управлению резервным копированием.

Управление версиями PHP с помощью cPanel

В разделе «Программное обеспечение» cPanel представлены утилиты для настройки различных параметров, связанных с PHP. Ниже мы увидим, как изменить некоторые из этих настроек.

Смена версии

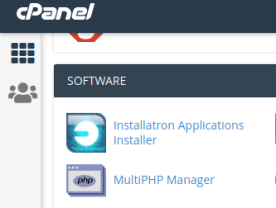
Шаг 1. Войдите в свою учетную запись cPanel и перейдите в раздел «Программное обеспечение». Найдите приложение под названием «MultiPHP Manager». Если он еще не установлен, вы можете установить его из центра программного обеспечения cPanel, например «Installatron Applications Installer» или любого другого установщика программного обеспечения, предоставляемого вашей хостинговой компанией.

Шаг 2: Теперь выберите домен, для которого вы хотите изменить версию PHP. В правом раскрывающемся меню, обозначенном как «Версия PHP», выберите версию PHP, которую вы хотите установить.

Шаг 3: Нажмите кнопку «Применить», чтобы подтвердить свой выбор. Имейте в виду, что при изменении версии PHP что-то может сломаться. Например, вы не сможете открыть страницу администратора WordPress после изменения версии PHP. Если такое произойдет, вернитесь к своей старой версии PHP.

MultiPHP INI Editor — это утилита cPanel, которая позволяет пользователям вносить более значительные изменения в настройки PHP. Имеет два режима редактирования:

  1. Базовый режим для изменения нескольких директив PHP с помощью переключателя. Эти директивы включают allow_url_fopen, allow_url_include, file_uploads и т. д.
  2. Режим редактора позволяет добавлять новый PHP-код в ваш файл конфигурации php.ini.

Как установить приложение Node.js в Cpanel

Node.js — одна из наиболее часто используемых платформ для программирования на стороне сервера и с открытым исходным кодом. Разработчики широко используют его для создания кроссплатформенных приложений. После разработки приложение Node.js можно развернуть на вашем сервере. Чтобы разместить приложение Node.js с помощью cPanel, выполните следующие действия:

  1. Войдите в свою учетную запись cPanel.
  2. Перейдите в раздел «Программное обеспечение» и выберите опцию для приложения «SetUp Node.js App».
  3. Нажмите кнопку «Создать приложение», чтобы начать создание своего приложения.
  4. Выберите режим приложения в качестве режима разработки, чтобы протестировать приложение перед развертыванием в производственной среде.
  5. В приложении корень выбирает расположение файлов приложения. Это местоположение будет добавлено в /home/username, чтобы сформировать полный путь для файлов вашего приложения. Задайте имя примерно так: «myapp».
  6. В приложении URL-адрес добавляет запись для создания общедоступного URL-адреса для вашего приложения.
  7. Файл запуска приложения — это файл входа или индексный файл нашего проекта или приложения. Взял имя файла запуска как app.js.

Создание файла package.json

После создания приложения Node.js в cPanel нам нужно создать файл package.json. Файл Package.json содержит информацию о метаданных проекта Node.js.

  1. Откройте диспетчер файлов в cPanel и перейдите в папку вашего приложения Node.js, то есть myapp. Если вы помните, папка myapp была создана на шаге 5 выше, когда мы работали с первым мастером приложения node.js.
  2. Создайте файл и назовите его package.json. Теперь щелкните правой кнопкой мыши и выберите вариант редактирования.

    Поместите в него следующий текст:

    {

      "name": "myapp",

      "version": "1",

      "description": "My Node.js App",

      "main": "app.js",

      "scripts": {

        "test": "echo "Error: no test specified" && exit 1"

      },

      "author": "",

      "license": "ISC."

    }

  3. Кроме того, создайте индексный файл или файл записей, как указано в шаге 7 выше первого мастера. Вы можете поместить сюда свой собственный код или простой код node.js «hello world».

Установка NPM или Node Process Manager

NPM использует файл packsge.json для установки всех зависимостей. Чтобы установить npm, выполните следующие действия:

  1. Выберите параметр «Установить приложение Node.js» в разделе программного обеспечения.
  2. Здесь вы можете увидеть, что ваше приложение запущено на cPanel, и несколько значков в правом углу. Используйте эти значки, чтобы остановить или перезапустить приложение.
  3. Теперь щелкните значок карандаша, и появится кнопка для установки пакета NPM. Просто нажмите эту кнопку, чтобы установить NPM.
  4. Наш пакет NPM установлен; мы можем проверить наше приложение, просмотрев общедоступный URL-адрес нашего приложения.

На этом наш краткий обзор cPanel и некоторых его функций завершен. Надеюсь, вам понравилось это руководство. Пожалуйста, поделитесь этим с другими.


2021-02-08T20:23:07
Вопросы читателей

🐧 Как безопасно перезапустить сервер CentOS или RHEL

Я использую команду reboot, чтобы перезагрузить сервер PostgreSQL, работающий на RHEL 7.

У нас также есть сервер разработки, работающий на CentOS 7.

Однако иногда я замечал повреждение базы данных или проблемы с файлами. Читать

Как использовать команду nmap

Nmap — это мощный инструмент сетевого сканирования для аудита безопасности и тестирования на проникновение. Это один из основных инструментов, используемых администраторами сети для устранения проблем с подключением к сети и сканирования портов .

Nmap также может определять Mac-адрес, тип ОС , версию службы и многое другое.

В этой статье объясняются основы того, как использовать команду nmap для выполнения различных сетевых задач.

Установка Nmap

Nmap — это многоплатформенная программа, которую можно установить во всех основных операционных системах. Первоначально он был выпущен как инструмент только для Linux, а позже был перенесен на другие системы, такие как BSD, Windows и macOS.

Если вы предпочитаете графический интерфейс, а не командную строку, Nmap также имеет графический пользовательский интерфейс под названием Zenmap.

Официальные бинарные пакеты доступны для загрузки со страницы загрузки Nmap.

Процедура установки проста и зависит от вашей операционной системы.

Установка Nmap в Ubuntu и Debian

Nmap доступен из репозиториев Ubuntu и Debian по умолчанию. Чтобы установить его, запустите:

sudo apt update

sudo apt install nmap

Установка Nmap на CentOS и Fedora

На CentOS и других производных от Red Hat запускаются:

sudo dnf install nmap

Установка Nmap на macOS

Пользователи macOS могут установить Nmap, загрузив установочный пакет «.dmg» с сайта Nmap или через Homebrew:

brew install nmap

Установка Nmap в Windows

Версия Nmap для Windows имеет некоторые ограничения и, как правило, немного медленнее, чем версия для UNIX.

Самый простой вариант установки Nmap в Windows — это загрузить и запустить самоустанавливающийся exe-файл.

Вы можете запустить Nmap в Windows либо из командной строки, либо запустив программу Zenmap. Для получения дополнительной информации о том, как использовать Nmap в Windows, ознакомьтесь с инструкциями по использованию после установки.

Использование Nmap

Nmap обычно используется для аудита сетевой безопасности, отображения сети, определения открытых портов и поиска сетевых устройств.

Упрощенный синтаксис команды nmap выглядит следующим образом:

nmap [Options] [Target...]

Самый простой пример использования Nmap — сканирование одной цели от имени обычного пользователя без указания каких-либо параметров:

nmap scanme.nmap.org

При вызове от имени пользователя без полномочий root, у которого нет прав на использование сырых пакетов, nmap запускает сканирование TCP-соединения. Параметр -sT по умолчанию включен в непривилегированном режиме.

Вывод будет выглядеть примерно так, включая основную информацию о сканировании и список открытых и отфильтрованных TCP-портов.

Starting Nmap 7.91 ( https://nmap.org ) at 2020-12-16 20:19 CET

Nmap scan report for cast.lan (192.168.10.121)

Host is up (0.048s latency).

Not shown: 981 closed ports

PORT STATE SERVICE

21/tcp open ftp

22/tcp open ssh

25/tcp open smtp

53/tcp open domain

80/tcp open http

110/tcp open pop3

143/tcp open imap

443/tcp open https

587/tcp open submission

993/tcp open imaps

995/tcp open pop3s

1025/tcp open NFS-or-IIS

1080/tcp open socks

8080/tcp open http-proxy

8081/tcp open blackice-icecap


Nmap done: 1 IP address (1 host up) scanned in 1.78 seconds

Самым популярным вариантом сканирования является TCP SYN scan (-sS), который быстрее, чем вариант подключения, и работает со всеми совместимыми стеками TCP.

-sS включается по умолчанию, когда nmap вызывает пользователь с административными привилегиями:

sudo nmap 192.168.10.121

Для более подробного вывода используйте увеличение детализации с помощью -v или -vv:

sudo nmap -vv 192.168.10.121

Чтобы выполнить сканирование UDP, вызовите команду с параметром ( -sU) от имени пользователя root:

sudo nmap -sU 192.168.10.121

Для получения полного списка методов сканирования портов посетите страницу документации Nmap.

Nmap также поддерживает адреса IPv6. Чтобы указать хост IPv6, используйте опцию -6:

sudo nmap -6 fd12:3456:789a:1::1

Указание целевых хостов

Nmap рассматривает все аргументы, которые не являются опциями, как целевые хосты.

Аргументы считаются вариантами, если они начинаются с одинарного или двойного тире (-, --).

Самый простой вариант — передать один или несколько целевых адресов или доменных имен:

nmap 192.168.10.121 host.to.scan

Вы можете использовать нотацию CIDR, чтобы указать диапазон сети:

nmap 192.168.10.0/24

Чтобы указать диапазон октетов, используйте символ тире. Например, для сканирования 192.168.10.1, 192.168.11.1и 192.168.12.1:

nmap 192.168.10-12.1

Другой символ, который вы можете использовать для указания целей, — это запятая. Следующая команда нацелена на те же хосты, что и предыдущая:

nmap 192.168.10,11,12.1

Вы можете комбинировать все формы:

nmap 10.8-10.10,11,12.0/28 192.168.1-2.100,101

Чтобы убедиться, что вы указали правильные хосты перед сканированием, используйте параметр сканирования списка (-sL), который перечисляет только цели без запуска сканирования:

nmap -sL 10.8-10.10,11,12.0/28 192.168.1-2.100,101

Если вы хотите исключить цели, которые включены в указанный вами диапазон, используйте опцию --exclude:

nmap 10.8-10.10,11,12.0/28 --exclude 10.10.12.12

Указание и сканирование портов

По умолчанию Nmap выполняет быстрое сканирование 1000 самых популярных портов. Это не первые 1000 последовательных портов, а 1000 наиболее часто используемых портов в диапазоне от 1 до 65389.

Для поиска всех портов с 1 по 65535 используйте опцию -p:

nmap -p- 192.168.10.121

Каждый порт может находиться в одном из следующих состояний:

  • open — программа, запущенная на порту, отвечает на запрос.
  • closed — на порту не работает ни одна программа, и хост отвечает на запросы.
  • filtered — хост не отвечает на запрос.

Порты и диапазоны портов указываются с помощью опции -p.

Например, чтобы просканировать только порт 443, вы должны использовать следующую команду:

nmap -p 443 192.168.10.121

Чтобы указать более одного порта, разделите целевые порты запятой:

nmap -p 80,443 192.168.10.121

Диапазоны портов можно указать с помощью символа тире. Например, чтобы просканировать все порты UDP в диапазоне от 1 до 1024, вы должны запустить:

sudo nmap -sU -p 1-1024 192.168.10.121

Все вместе:

nmap -p 1-1024,8080,9000 192.168.10.121

Порты также можно указать с помощью имени порта. Например, для поиска порта 22, ssh, вы можете использовать:

nmap -p ssh 192.168.10.121

Ping сканирование

Чтобы выполнить ping-сканирование или обнаружение хоста, вызовите команду nmap с опцией -sn:

sudo nmap -sn 192.168.10.0/24

Эта опция указывает Nmap только на обнаружение сетевых хостов, а не на сканирование портов. Это полезно, когда вы хотите быстро определить, какой из указанных хостов запущен и работает.

Отключение разрешения DNS-имен

По умолчанию Nmap выполняет обратное разрешение DNS для каждого обнаруженного хоста, что увеличивает время сканирования.

При сканировании больших сетей рекомендуется отключить разрешение обратного DNS и ускорить сканирование. Для этого вызовите команду с опцией -n:

sudo nmap -n 192.168.10.0/16

Определение ОС, служб и версий

Nmap может обнаружить операционную систему удаленного хоста с помощью снятия отпечатков стека TCP/IP. Чтобы запустить обнаружение ОС, вызовите команду с опцией -O:

sudo nmap -O scanme.nmap.org

Если Nmap может обнаружить ОС хоста, он напечатает что-то вроде следующего:

...

Device type: general purpose

Running: Linux 5.X

OS CPE: cpe:/o:linux:linux_kernel:5

OS details: Linux 5.0 - 5.4

Network Distance: 18 hops


OS detection performed. Please report any incorrect results at https://nmap.org/submit/ .

Nmap done: 1 IP address (1 host up) scanned in 26.47 seconds

Обычно системные службы прослушивают стандартные порты, которые хорошо известны и зарезервированы для них. Например, если порт 22, соответствующий службе SSH, открыт, вы предполагаете, что на хосте работает SSH-сервер. Однако вы не можете быть абсолютно уверены, потому что люди могут запускать службы на любых портах, которые им нужны.

Благодаря обнаружению службы и версии Nmap покажет вам, какая программа прослушивает порт и версию программы.

Для поиска службы и версии используйте опцию -sV:

sudo nmap -sV scanme.nmap.org

...

PORT STATE SERVICE VERSION

19/tcp filtered chargen

22/tcp open ssh OpenSSH 6.6.1p1 Ubuntu 2ubuntu2.13 (Ubuntu Linux; protocol 2.0)

80/tcp open http Apache httpd 2.4.7 ((Ubuntu))

135/tcp filtered msrpc

139/tcp filtered netbios-ssn

445/tcp filtered microsoft-ds

9929/tcp open nping-echo Nping echo

31337/tcp open tcpwrapped

Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

...

Вы также можете сканировать ОС, версии и запускать traceroute с помощью одной команды, используя параметр -A:

sudo nmap -A 192.168.10.121

Вывод Nmap

По умолчанию Nmap выводит информацию на стандартный вывод (stdout).

Если вы сканируете большую сеть или нуждаетесь в информации для дальнейшего использования, вы можете сохранить результат в файл.

Nmap предоставляет несколько типов вывода. Чтобы сохранить вывод в нормальном формате, используйте параметр, за которым следует имя файла -oN:

sudo nmap -sU -p 1-1024 192.168.10.121 -oN output.txt

Самый популярный вариант — сохранить вывод в формате XML. Для этого воспользуйтесь опцией -oX:

sudo nmap -sU -p 1-1024 192.168.10.121 -oX output.xml

Еще один полезный формат — вывод grepable, который можно анализировать с помощью стандартных инструментов Unix, таких как grep, awk и cut. Вывод grepable указывается с опцией -oG:

sudo nmap -sU -p 1-1024 192.168.10.121 -oG output

Механизм сценариев Nmap

Одна из самых мощных функций Nmap — это скриптовый движок. Nmap поставляется с сотнями скриптов , и вы также можете писать свои собственные скрипты на языке Lua.

Вы можете использовать скрипты для обнаружения вредоносных программ и бэкдоров, выполнения атак методом перебора и т.д.

Например, чтобы проверить, скомпрометирован ли данный хост, вы можете использовать:

nmap -sV --script http-malware-host scanme.nmap.org

Заключение

Nmap — это инструмент с открытым исходным кодом, который в основном используется администраторами сети для обнаружения узлов и сканирования портов.

Обратите внимание, что в некоторых странах сканирование сетей без разрешения является незаконным.

Если у вас есть вопросы или замечания, пожалуйста, оставьте комментарий ниже.


2021-01-13T10:26:32
Вопросы читателей