Ограничение доступа к тем или иным ресурсам сети интернет на основе списков достаточно популярный способ фильтрации, несмотря на его недостатки. Действительно, в большинстве случаев требуется заблокировать достаточно небольшой список ресурсов, скажем, соцсети, с чем данный метод вполне успешно справляется. В данной статье мы поговорим о том, как настроить фильтрацию по спискам на роутерах Mikrotik, тем более что RouterOS предоставляет нам для этого достаточно широкие возможности. Читать
Архив метки: FireWall
Защита маршрутизаторов MikroTik

Все действия, рассмотренные в данном руководстве, являются базовой рекомендацией по защите маршрутизаторов MikroTik. Мы настоятельно рекомендуем оставить настройки межсетевого экрана (Firewall) по умолчанию, и только исправлять или дополнять их правилами, которые соответствуют вашим требованиям к настройке безопасности и требуемым сервисам. Читать
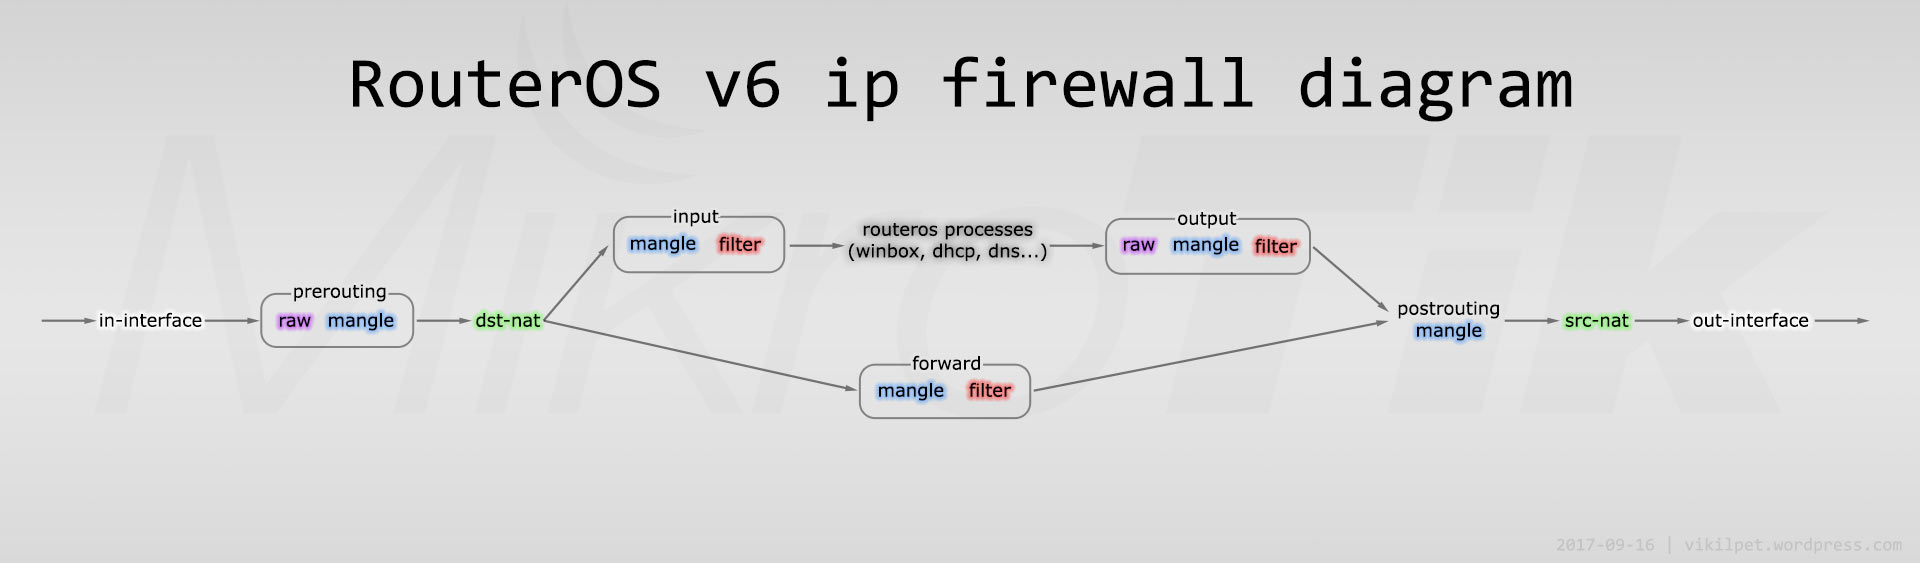
MikroTik RouterOS ip firewall diagram
Простая схема прохождения трафика по фаерволу в RouterOS версии 6. Эта схема отражает лишь малую часть всего конвейера по обработке трафика, однако её вполне достаточно для решения большинства проблем.
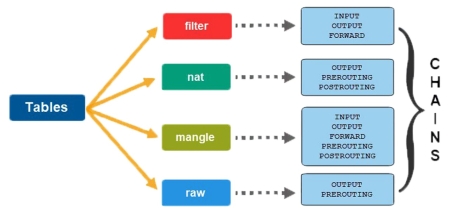
Трасировка пакетов в iptables

iptables-tracer — утилита написана на языке Go, позволяющая отследить путь прохождения пакетов через цепочки iptables на сервере. Читать
🛡️ Как просмотреть все правила iptables

Сетевые брандмауэры являются важным дополнением к безопасности компьютерной сети, выступая в качестве первой линии защиты от несанкционированного доступа и угроз безопасности.
Они выступают в качестве барьера между доверенной внутренней сетью и недоверенными внешними сетями. Читать
🐳 Как гибко настроить Docker и UFW

Не удивительно, но Docker не работает из коробки с “Universal Firewall” Linux, или UFW. И для того чтобы UFW корректно управлял доступом к портам контейнеров, необходимо отключить прямое управление iptables в конфигурации самого Docker, а затем разрешить необходимые порты в конфигурации UFW. Читать