iptables-tracer — утилита написана на языке Go, позволяющая отследить путь прохождения пакетов через цепочки iptables на сервере. Читать
iptables-tracer — утилита написана на языке Go, позволяющая отследить путь прохождения пакетов через цепочки iptables на сервере. Читать
Сетевые брандмауэры являются важным дополнением к безопасности компьютерной сети, выступая в качестве первой линии защиты от несанкционированного доступа и угроз безопасности.
Они выступают в качестве барьера между доверенной внутренней сетью и недоверенными внешними сетями. Читать
Не удивительно, но Docker не работает из коробки с “Universal Firewall” Linux, или UFW. И для того чтобы UFW корректно управлял доступом к портам контейнеров, необходимо отключить прямое управление iptables в конфигурации самого Docker, а затем разрешить необходимые порты в конфигурации UFW. Читать
Файрвол в системе linux контролируется программой iptables (для ipv4) и ip6tables (для ipv6). В данной шпаргалке рассмотрены самые распространённые способы использования iptables для тех, кто хочет защитить свою систему от взломщиков или просто разобраться в настройке. Читать
В этом небольшом обучающем пособии мы рассмотрим, как можно настроить наши Linux-системы, чтобы предотвратить определение сканерами портов типов служб и портов в работающей системе. Через открытые порты злоумышленники смогут подключаться к ним и узнавать, какие именно версии программ и сервисов установлены на вашем сервере или хосте. Пока у атакующего нет информации об используемых сервисах и протоколах, он не может подняться выше — на уровень приложений.
Существуют различные способы защиты наших компьютеров от сканирования портов и обнаружения подозрительного поведения.
Мы рассмотрим iptables и системы обнаружения вторжений (IDS).
Настроим iptables с набором правил, разрешающих только необходимые порты для функционирования сервисов.
Читать
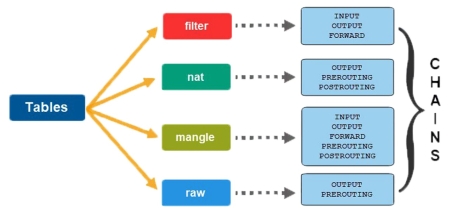
iptables — команда управления межсетевым экраном в linux. Является CLI для netfilter, для работы требует доступа уровня root. Состоит из пяти таблиц (filter, nat, mangle, raw, security), в каждой из которых от двух до пяти цепочек (prerouting, input, forward, output, postrouting). Наиболее востребованными являются таблицы filter и nat, поэтому примеры в этой заметке будут ориентированы именно на них.
Читать