Архив метки: Ubuntu

Как установить VLC Media Player на Ubuntu 20.04

VLC — один из самых популярных мультимедийных плееров с открытым исходным кодом. Он кроссплатформенный и может воспроизводить практически все мультимедийные файлы, а также DVD, аудио компакт-диски и различные протоколы потоковой передачи.

В этой статье описывается, как установить медиаплеер VLC на Ubuntu 20.04. VLC можно установить как snap-пакет через магазин Snapcraft или как deb-пакет через apt . Читать →

Как подключиться к контейнеру Docker

Сегодня мы продолжим говорить про управление контейнерами Docker и в этой статье я хочу рассказать о том как подключиться к контейнеру. Это можно сделать двумя способами. Либо при создании контейнера передав специальные опции команде docker run или к уже работающему контейнеру с помощью команды docker attach. Читать →

Как вывести список пользователей в Ubuntu Linux

Linux — отличная операционная система, которая широко используется для командных проектов. Итак, хорошо бы иметь подробную информацию о пользователях системы. Получить подробную информацию о пользователях системы в Ubuntu Linux VPS легко, а ввод из командной строки может помочь системному администратору проверить права доступа и действия пользователей в системе.

Очень важно изучить эти команды, чтобы иметь возможность быстро увидеть список пользователей в вашей системе Ubuntu VPS. В этой статье показано, как использовать командную строку для вывода списка пользователей в Ubuntu Linux VPS.

Как составить список пользователей в Ubuntu Linux VPS: руководство для начинающих

Если вы хотите просмотреть всех пользователей в Linux Ubuntu VPS, вы можете использовать команду /etc/passwd, поскольку данные локального пользователя сохраняются в файле «/etc/passwd». Есть два способа выполнить эту команду, а именно:

cat /etc/passwd

Или же

less /etc/passwd

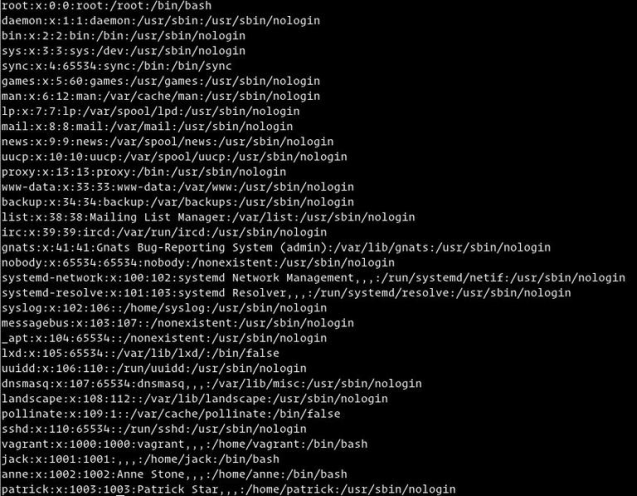
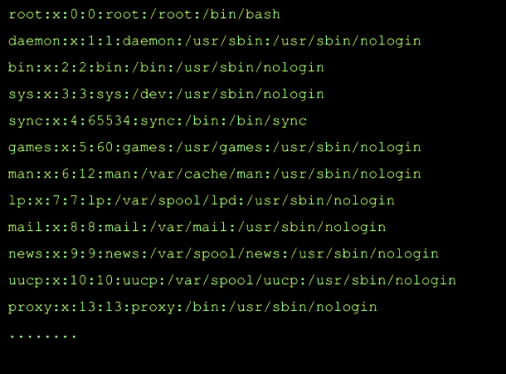
После успешного выполнения указанной выше команды вы получите следующий результат:

Эти выходные строки относятся к пользователям. Количество строк зависит от количества пользователей в системе.

Каждая строка содержит семь разных полей, которые представляют подробные сведения о конкретном пользователе. Например, первая строка вывода — это root:x:0:0:root:/root:/bin/bash, что означает:

  • root — логин пользователя.
  • b — заполнитель пароля, так как фактический пароль сохраняется в отдельном файле.
  • 0 — UserID пользователя.
  • 0 — GroupID пользователя.
  • root — командное поле с некоторыми подробностями о пользователе.
  • /root — домашний каталог, который является основным каталогом пользователя.
  • /bin/bash — оболочка пользователя.

Обратите внимание, что двоеточия (:) используются для разделения значений в выводе.

Выполните следующие команды, чтобы увидеть имена пользователей:

cut -d : -f 1 /etc/passwd

Или же

awk -F: '{ print $1}' /etc/passwd

Как просматривать группы в Ubuntu Linux VPS

Вы также можете создавать группы, собирая нескольких пользователей и давая им некоторые административные права в системе. Этот вариант удобен для создания групп пользователей в одной системе. Информация об этих группах будет сохранена в папке Group. Итак, используйте следующую команду для просмотра групп в терминале.

less /etc/group

После успешного выполнения команды вы получите следующий результат:

Используйте команду ниже, если вы хотите отобразить имена групп:

cut -d : -f 1 /etc/group

Как вывести список пользователей в Ubuntu Linux VPS с помощью команды getent

Команда getent используется для отображения записей из базы данных, настроенной в файле /etc/nsswitch.conf. Он охватывает базу данных passwd, которую можно использовать для запроса списка пользователей. Команда getent отображает записи из баз данных, настроенных в файле /etc/nsswitch.conf, включая базу данных passwd, для запроса списка всех пользователей.

Используйте следующую команду для выполнения getent в терминале:

getent passwd

После выполнения команды вы получите следующий вывод:

Вы можете использовать awk или cut для печати первого поля, содержащего имя пользователя:

getent passwd | awk -F: '{ print $1}'

getent passwd | cut -d: -f1

Как просмотреть зарегистрированных пользователей с помощью команды w

Вы можете использовать команду w для вывода списка зарегистрированных пользователей Linux Ubuntu VPS. Чтобы использовать эту команду, введите «w» в терминале и выполните ее, нажав Enter.

После выполнения команды вы получите вывод, состоящий из различной информации о пользователе, такой как время входа в систему, время простоя и информация об удаленном хосте. Подробности в выводе следующие:

  • user -⁠ представляет имя пользователя.
  • TTY ⁠- представляет имя терминала.
  • From ⁠- представляет имя удаленного хоста.
  • Login@ — время входа в систему.
  • Idle — представляет собой простой.
  • JCPU — ⁠ представляет время, используемое процессом, связанным с TTY.
  • PCPU ⁠ — представляет время, используемое конкретным процессом, отображаемым в поле WHAT.
  • WHAT ⁠- представляет текущий процесс пользователя.

Заключение

В этой статье подробно описано, как составить список пользователей и информацию о пользователях в Ubuntu Linux VPS. Эти команды помогают системным администраторам получить сведения о пользователях, использующих определенную систему, и узнать другие важные сведения о них. Надеемся, статья была достаточно информативной и исчерпывающей для ваших нужд.


2020-12-23T11:17:03
Вопросы читателей

Как вывести список установленных пакетов в Linux

Вы могли установить много приложений в вашей системе Linux. Это краткое руководство объясняет, как вывести список всех установленных пакетов в Linux из командной строки с примерами.

Команды для отображения всех установленных пакетов различаются в зависимости от типа используемого вами менеджера пакетов. Я включил примеры команд для всех популярных менеджеров пакетов. Читать →

Какой программой можно открыть PDF на Linux?

В этой статье перечислены бесплатные приложения для просмотра PDF-файлов с открытым исходным кодом, доступные для Linux. Некоторые из этих приложений предоставляют некоторые базовые возможности редактирования, такие как инструменты аннотации и выделения, в то время как другие в основном представляют собой средства просмотра PDF, предназначенные только для просмотра и чтения документов.

Evince

Evince — это приложение для просмотра документов по умолчанию, поставляемое с дистрибутивами Linux на основе GNOME Shell, такими как Ubuntu и Fedora. Он поддерживает несколько форматов файлов, включая формат файла PDF. Другие основные функции Evince включают ночной режим, режим автоматической прокрутки, двойной режим, режим непрерывной прокрутки, режим слайд-шоу, режим справа налево и полноэкранный режим.

Evince можно загрузить напрямую из репозиториев Ubuntu, используя команду, указанную ниже:

$ sudo apt install evince

Вы можете установить Evince прямо из диспетчера пакетов в других дистрибутивах Linux. Его также можно установить из магазина Flathub.

MuPDF

MuPDF — это минималистичный и легкий просмотрщик документов для Linux. Он может просматривать PDF, EPUB, XPS и различные другие форматы файлов документов. Это в первую очередь приложение командной строки, которое включает в себя базовое редактирование, аннотации и поддержку преобразования. По умолчанию MuPDF использует оптимизированные настройки для максимально точного отображения документов, имитирующих настоящие книги или настоящую бумагу.

MuPDF можно напрямую загрузить из репозиториев Ubuntu, используя команду, указанную ниже:

$ sudo apt install mupdf

Вы можете установить MuPDF прямо из диспетчера пакетов в других дистрибутивах Linux. Его также можно скачать с официального сайта.

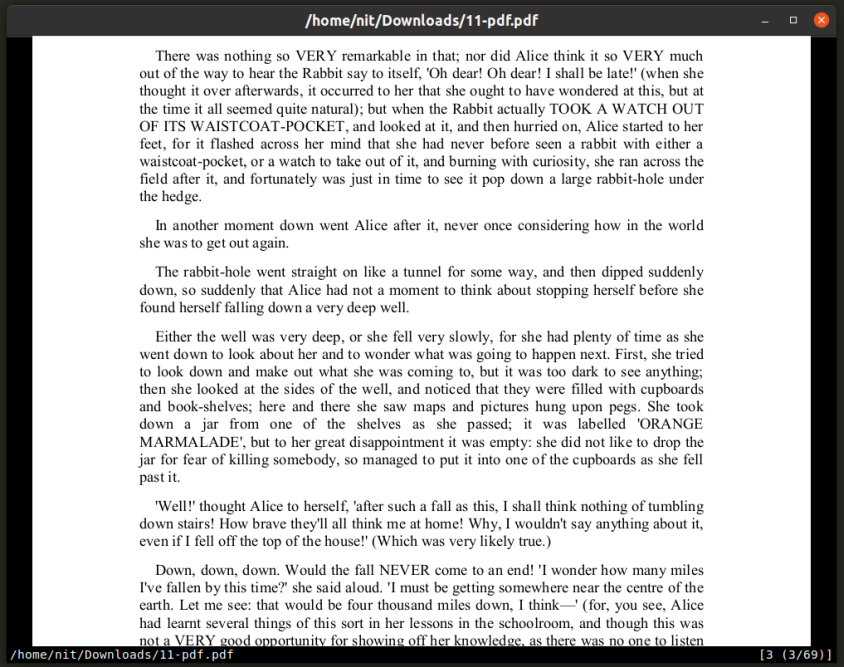
Чтобы просмотреть файл PDF с помощью MuPDF, используйте команду в следующем формате:

$ mupdf $HOME/Downloads/file.pdf

Чтобы просмотреть руководство MuPDF, используйте команду ниже:

$ man mupdf

Atril

Atril — это приложение для просмотра документов по умолчанию, включенное в среду рабочего стола MATE. Его можно установить в других средах рабочего стола без установки всего интерфейса рабочего стола MATE. Его основные функции включают поддержку PDF, DJVU, PS и других форматов файлов, текстовый поиск, полноэкранный режим, непрерывный режим, двухстраничный режим, режим инвертированных цветов, режим автоподбора, закладки, режим презентации и так далее.

Atril можно напрямую загрузить из репозиториев Ubuntu, используя команду, указанную ниже:

$ sudo apt install atril

Вы можете установить Atril прямо из диспетчера пакетов в других дистрибутивах Linux. Его также можно скомпилировать из исходного кода.

Qpdfview

Qpdfview — это программа для просмотра PDF-файлов с открытым исходным кодом, написанная на Qt. Он основан на популярной библиотеке Poppler, которая в основном используется для работы с PDF-документами. Помимо документов PDF, Qpdfview также поддерживает форматы файлов DJVU и PS через плагины. Основные функции Qpdfview включают полноэкранный режим, режим презентации, инструменты преобразования, многостраничный режим, режим непрерывной прокрутки, аннотации и другие базовые инструменты редактирования, текстовый поиск и так далее.

Qpdfview можно напрямую загрузить из репозиториев Ubuntu, используя команду, указанную ниже:

$ sudo apt install qpdfview

Вы можете установить Qpdfview прямо из диспетчера пакетов в других дистрибутивах Linux. Его также можно скомпилировать из исходного кода.

Okular

Okular — это программа просмотра документов, поставляемая по умолчанию в большинстве дистрибутивов Linux на основе KDE, и она является частью официального стека приложений KDE. Он поддерживает множество форматов файлов, гораздо больше, чем любой другой просмотрщик PDF, перечисленный в этой статье. Другие функции Okular включают поддержку закладок, просмотр эскизов, инструменты аннотации, полнотекстовый поиск, режим презентации, полноэкранный режим и так далее.

Okular можно напрямую загрузить из репозиториев Ubuntu, используя команду, указанную ниже:

$ sudo apt install okular

Вы можете установить Okular прямо из диспетчера пакетов в других дистрибутивах Linux. Его также можно скачать с официального сайта.

Zathura

Zathura — это минималистичный и легкий просмотрщик документов для Linux. В нем нет никаких элементов пользовательского интерфейса, кроме окна, в котором отображается документ PDF. Он имеет «похожие на vim» команды и сочетания клавиш. Вы также можете расширить его, используя плагины для улучшения поддержки других форматов файлов. Подобно Qpdfview, поддержка Zathura PDF также основана на библиотеке Poppler. Другие основные функции Zathura включают настраиваемые закладки, текстовый поиск и поддержку гиперссылок.

Zathura можно загрузить напрямую из репозиториев Ubuntu, используя команду, указанную ниже:

$ sudo apt install zathura

Вы можете установить Zathura прямо из диспетчера пакетов в других дистрибутивах Linux. Его также можно скачать с официального сайта.

Чтобы просмотреть файл PDF с помощью Zathura, используйте команду в следующем формате:

$ zathura $HOME/Downloads/file.pdf

Чтобы просмотреть руководство Затуры, используйте команду ниже:

$ man zathura

Firefox, Chrome и Chromium

Сегодня все основные веб-браузеры имеют встроенную поддержку просмотра файлов PDF. Вы можете загрузить Firefox и Chromium из диспетчера пакетов вашего дистрибутива Linux. Chrome можно скачать и установить с официального сайта. После установки этих браузеров в вашей системе вы можете использовать любую из этих трех команд для просмотра файлов PDF. Вы также можете нажать <CTRL + O>, чтобы открывать файлы PDF из пользовательского интерфейса браузера, даже когда вы не в сети.

$ firefox -private --new-window  ~/path/to/file.pdf

$ chromium-browser --incognito --new-window ~/path/to/file.pdf

$ google-chrome --incognito --new-window ~/path/to/file.pdf

Заключение

Указанные выше программы просмотра PDF-файлов разрабатывались в течение многих лет. Они включают в себя все основные функции, которые вы ожидаете от средства просмотра PDF, а также некоторые дополнительные функции, такие как темный режим и поддержку просмотра других форматов файлов, таких как EPUB, CBZ и DJVU.


2020-12-16T12:37:00
Вопросы читателей
Выборочная маршрутизация сети или разделенное туннелирование через VPN

Все работают из дома, а для многих это удаленная работа на серверах. Мы можем подключиться к ним только через VPN, но это замедляет мой просмотр и видеоконференции.

Мы пытались найти способ использовать VPN специально для сервера и позволить другому трафику двигаться нормально. Вот тогда-то мы и наткнулись на это решение. В этом блоге мы объясним решение шаг за шагом.

ps.: В конце этого блога вы сможете выбрать, какой веб-сайт или IP-адреса вы хотите маршрутизировать через VPN.

Требования:


  • Ubuntu (должен работать и на других дистрибутивах Linux)
  • Если вы используете windows, Этот метод работает с подсистемой Windows для Linux. Убедитесь, что у вас есть WSL2, прежде чем продолжить.
  • Openfortivpn
  • Убедитесь, что вы можете подключиться к VPN, используя его.

Шаги для выборочной маршрутизации

1. конфигурационный файл VPN

Этот файл сообщает нашему VPN-клиенту конфигурацию нашего VPN.

Сохраните приведенный ниже конфигурационный файл как vpn-config. conf в любом месте вашего компьютера

host = vpn.iiitd.edu.in

port = 10443

username = <your username>

password = <your pass>

set-routes = 0

set-dns = 0

pppd-use-peerdns = 0

set-routes = 0 указывает, чтобы не делать никаких маршрутов через VPN, теперь мы будем белый список веб-сайтов, чтобы использовать через VPN.

2. Настройка скрипта PPP

Что такое ППС?: PPP-это протокол точка-точка. Linux использует этот протокол для связи по протоколу TCP/IP с вашим интернет-провайдером.

Сейчас мы напишем скрипт, который внесет в белый список определенные домены для прохождения через VPN.

Для создания сценария используйте следующие команды

sudo touch /etc/ppp/ip-up.d/fortivpn

sudo chmod a+x /etc/ppp/ip-up.d/fortivpn

Что такое pppd? Демон PPP (pppd) — это свободно доступная реализация протокола Point-to-Point Protocol (PPP), который работает во многих системах Unix. читайте дальше

Что такое ip-up? /etc/ppp/ip-up-это shell — скрипт, выполняемый pppd при появлении ссылки/интернета. Читать далее

Отредактируйте приведенный выше скрипт с помощью вашего любимого редактора, он будет выглядеть следующим образом:

#!/bin/bash

#

# Whitelist here all domains that need to go through openfortivpn

# Domains and IPs are separated by a space

#

ips='192.168.2.217 192.168.29.151'

domains='example.com example.fr'


let resolved

for domain in $domains; do

  resolved=`dig +short $domain | tail -n1`

  ips="$ips $resolved"

done


for ip in $ips; do

  route add $ip dev ppp0

done

Теперь добавьте IP-адреса и домены, к которым вы хотите получить доступ через VPN.

3. запустите VPN

Следующая команда должна подключить вас к вашему VPN прямо сейчас.

sudo openfortivpn -c vpn-config.conf

Ниже вы можете увидеть маршруты, добавленные для ip-адресов. ppp0-это vpn-интерфейс, а enp2s0-ethernet.

andreyex@andreyex ~> route                                                                  (base)

Kernel IP routing table

Destination     Gateway         Genmask         Flags Metric Ref    Use Iface

default         _gateway        0.0.0.0         UG    100    0        0 enp2s0

one.one.one.one 0.0.0.0         255.255.255.255 UH    0      0        0 ppp0

103.25.231.4    0.0.0.0         255.255.255.255 UH    0      0        0 ppp0

link-local      0.0.0.0         255.255.0.0     U     1000   0        0 enp2s0

192.168.0.0     0.0.0.0         255.255.255.0   U     100    0        0 enp2s0

192.168.2.217   0.0.0.0         255.255.255.255 UH    0      0        0 ppp0

192.168.29.151  0.0.0.0         255.255.255.255 UH    0      0        0 ppp0

Вот и все! Теперь вы можете работать на своем сервере и наслаждаться быстрым интернетом вместе с ним 🙂

Бонус: автоматический запуск VPN при загрузке

Это довольно раздражает, чтобы войти в VPN каждый раз, прежде чем начать работу. Поэтому мы создали системный сервис для автоматического подключения к VPN при загрузке. Отказ от ответственности: это не будет работать с WSL2

Выполните эти команды для настройки службы

sudo touch /etc/systemd/system/openfortivpn.service

Откройте его с помощью вашего любимого редактора и введите эту конфигурацию.

[Unit]

Description = OpenFortiVPN

After=network-online.target

Documentation=man:openfortivpn(1)


[Service]

Type=idle

ExecStart = /usr/bin/openfortivpn -c <path to your config file>

StandardOutput=file:<any-place-where you want to save your logs>

Restart=always

RestartSec=10


[Install]

WantedBy=multi-user.target


Чтобы запустить эту службу, просто запустите ее

sudo systemctl enable openfortivpn

sudo systemctl start openfortivpn

Чтобы проверить, работает ли он

andreyex@andreyex ~> sudo systemctl status openfortivpn

● openfortivpn.service - OpenFortiVPN

   Loaded: loaded (/etc/systemd/system/openfortivpn.service; enabled; vendor preset: enabled)

   Active: active (running) since Sat 2020-04-25 13:22:26 IST; 3h 43min ago

     Docs: man:openfortivpn(1)

 Main PID: 1851 (openfortivpn)

    Tasks: 6 (limit: 4915)

   CGroup: /system.slice/openfortivpn.service

           ├─1851 /usr/bin/openfortivpn -c /home/andreyex/Documents/vpn-configs/iiitd.conf

           └─1852 /usr/sbin/pppd 38400 :1.1.1.1 noipdefault noaccomp noauth default-asyncmap nopcomp


Apr 25 13:22:26 andreyex systemd[1]: Started OpenFortiVPN.

Apr 25 13:22:26 andreyex pppd[1852]: pppd 2.4.7 started by root, uid 0

Apr 25 13:22:26 andreyex pppd[1852]: Using interface ppp0

Apr 25 13:22:26 andreyex pppd[1852]: Connect: ppp0 <--> /dev/pts/0

Apr 25 13:22:27 andreyex pppd[1852]: local  IP address 10.212.134.101

Apr 25 13:22:27 andreyex pppd[1852]: remote IP address 1.1.1.1


Спасибо за чтение 🙂 Если это действительно помогло вам, не стесняйтесь ставить лайки, комментировать и делиться этим блогом.