
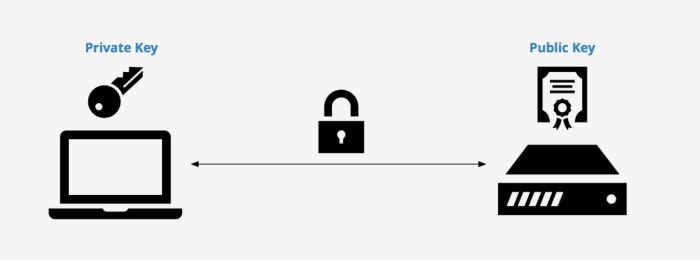
Ключ SSH позволяет нам регистрироваться на нашем сервере, не нуждаясь при этом в пароле. Ключи SSH могут быть автоматически добавлены к серверам во время процесса установки.
Создание SSH ключей на Windows.
Самый простой способ создать SSH в операционной системе Windows это использовать puttygen.
- Загрузите и выполните PuttyGen.
- Нажмите кнопку “Generate”.
- Для дополнительной безопасности мы можем ввести ключевой пароль.Это потребуется, чтобы использовать ключ SSH и предотвратить кому-либо доступ к нашему файлу ключей.
- Как только ключ был сгенерирован, нажмимаем “Save Private Key”. Удостоверьтесь, что вы сохраняете это где-нибудь в безопасном месте, поскольку не возможно восстановить этот файл, если он вдруг потеряется.
- Выберите весь текст в “Public key for pasting into OpenSSH authorized_keys file”. Это – то, что мы должны были бы ввести в панель управления, чтобы использовать ключ SSH.
Создание SSH ключей на Linux.
Инструменты, чтобы создать и использовать SSH стандартные, и должны присутствовать на большинстве дистрибутивов Linux.
Со следующими командами мы можем генерировать ключ ssh:
# ssh-keygen -t rsa
Для более безопасного 4096-разрядного ключа:
# ssh-keygen -t rsa -b 4096
Нажимаем enter, когда система поинтересовалась, где мы хотим сохранить ключ ( будет использовано расположение по умолчанию).
Введем парольную фразу для своего ключа.
# cat ~/.ssh/id_rsa.pub
Команда выше даст нам ключ в надлежащем формате, чтобы вставить его в панель управления.
Удостоверьтесь, что вы сбэкапили ~/.ssh/id_rsa файл. Он не может быть восстановлен в случае потери.
Добавление ключа SSH в панели управления.
Как только мы зарегистрированы, перейдите к https://itsecforu.ru/sshkeys.
Нажмем “Add SSH Key”.
Введем описание для ключа.
Вставим в свойоткрытом ключе SSH.Это длинная последовательность, начинающаяся “ssh-rsa”.
Мы должны были сохранить ее тогда, когда мы генерировали свой ключ.
Нажимаем “Add SSH Key”.
Теперь, когда мы разворачиваем серверы, мы сможем выбирать, какие ключи SSH мы хотим добавить к недавно развернутому серверу.

Ограничения
Ключи SSH только доступны для Linux и FreeBSD. Они не поддерживаются в Windows, пользовательского ISOs, ни в восстановлениях снэпшотов.
Ключами SSH можно только управлять от панели управления во время развертывания.
Вы не можете использовать панель управления, чтобы управлять ими на уже установленном экземпляре.

 WireGuard — это набирающий популярность VPN сервер, который обеспечивает безопасные сетевые соединения и работает на уровне ядра Linux. Что позволяет ему обрабатывать пакеты намного быстрее по сравнению с OpenVPN. При помощи WireGuard можно организовать частную виртуальную сеть и объединить компьютеры , которые находятся в разных сегментах например домах или даже городах, в единую локальную сеть точно так же как и с помощью OpenVPN.