Архив метки: Linux

Как установить приложение Signal Messaging на последнюю версию Ubuntu

Приложение для обмена сообщениями Signal — это новый продукт высокого качества для обмена сообщениями между людьми в Интернете с помощью веб-приложений и приложений для телефона для связи по всему миру. Он известен своей конфиденциальностью и использует специальные методы шифрования, чтобы все ваши сообщения оставались только вам. Это безопасное приложение, использующее протокол сквозного шифрования и не передающее данные другим приложениям. Вам может быть интересно, доступен он для Linux или нет? Ответ положительный! это многоплатформенное приложение, доступное также для мобильных телефонов и настольных компьютеров.

Это руководство посвящено установке приложения Signal Messaging в Ubuntu. Есть несколько способов получить Signal в Ubuntu, давайте рассмотрим их один за другим:

Установка приложения Signal Messaging в Ubuntu с помощью программного центра

Первый и беспроблемный способ установки приложения для обмена сообщениями — использование магазина программного обеспечения Ubuntu. Центр открытого программного обеспечения:

Щелкните значок поиска и введите «Signal Desktop»:

Он появится в списке, откройте его и нажмите кнопку установки:

После завершения загрузки и установки приложение Signal можно будет просмотреть в приложениях:

Откройте это:

Установка приложения Signal Messaging на Ubuntu с помощью оснастки

Второй подход — установка Signal через оснастку. Snap поддерживается многими дистрибутивами Linux, такими как Debian, Linux Mint, Elementary OS и т.д. Установка приложений через Snap проста, и они автоматически обновляются. Используйте указанную ниже команду для установки Signal для рабочего стола:

$ sudo snap install signal-desktop

Установка приложения Signal Messaging в Ubuntu с помощью APT

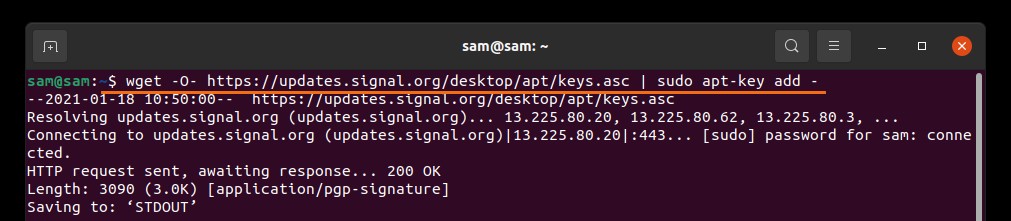
Третий способ — установка Signal с помощью APT. Во-первых, скопируйте следующую команду и вставьте в терминал, чтобы установить официальный ключ подписи программного обеспечения:

$ wget -O- https://updates.signal.org/desktop/apt/keys.asc | sudo apt-key add -

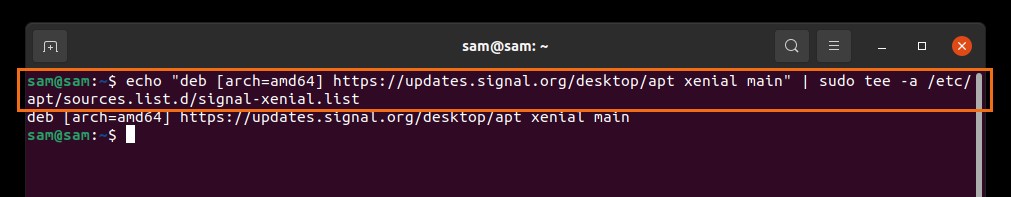
Теперь, чтобы добавить официальный репозиторий:

$ echo "deb [arch=amd64] https://updates.signal.org/desktop/apt xenial main" | sudo tee -a /etc/apt/sources.list.d/signal-xenial.list

Обновите список пакетов, используя:

$ sudo apt update

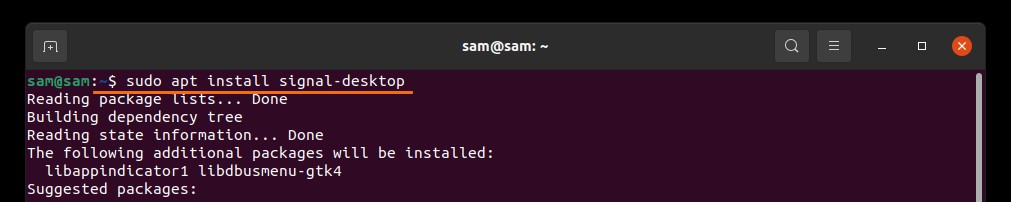
Теперь установите приложение Signal, используя:

$ sudo apt install signal-desktop

Удаление приложения Signal Messaging из Linux

Если приложение установлено в Ubuntu с помощью программного центра, затем откройте программный центр, снова щелкните вкладку «Установлено», найдите «Сигнал» и нажмите «Удалить»:

Если он установлен с помощью Snap, просто используйте следующую команду в терминале, чтобы удалить его:

$ sudo snap remove signal-desktop

Если он установлен через «apt», используйте:

$ sudo apt remove signal-desktop

Заключение

Signal — это кроссплатформенное приложение для обмена сообщениями, которое является бесплатным и безопасным приложением. В этом руководстве мы узнали, как установить Signal в Ubuntu с помощью программного центра, а затем как получить его в Ubuntu и других дистрибутивах Linux с помощью терминала. Мы также разобрались с процессом удаления приложения Signal с вашего настольного устройства.


2021-01-19T11:49:50
Вопросы читателей

Можно ли разрешить или запретить доступ по SSH определенному пользователю или группе?

Это краткое руководство проведет вас через шаги, чтобы разрешить или запретить SSH-доступ определенному пользователю или группе в Linux. Оно будет полезно, если вы хотите разрешить конкретному пользователю выполнять только определенный набор команд. В этой статье мы собираемся включить или отключить доступ по SSH для пользователя или группы, внеся несколько изменений в файл конфигурации SSH по умолчанию.

В конфигурационном файле openSSH по умолчанию есть две директивы для разрешения и запрета доступа по SSH определенным пользователям или группе. Во-первых, давайте посмотрим, как разрешить или включить SSH-доступ для пользователя и группы. Обратите внимание, что все приведенные ниже команды должны запускаться от имени пользователя root или sudo.

1. Разрешить SSH-доступ пользователю или группе

Чтобы разрешить доступ по SSH для определенного пользователя, например sk, отредактируйте файл sshd_config:

$ sudo vi /etc/ssh/sshd_config

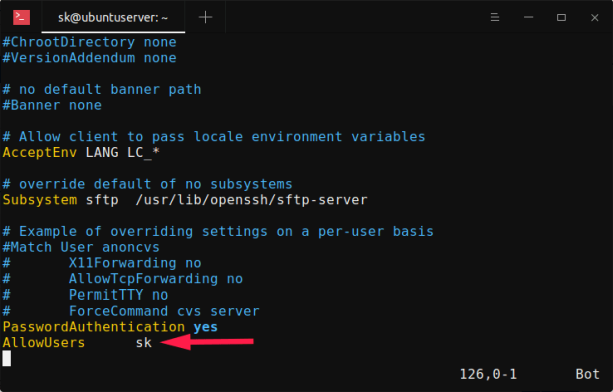
Нажмите «i», чтобы войти в режим вставки и добавить или изменить следующую строку:

AllowUsers sk

Замените «sk» своим именем пользователя. Обратите внимание на  отступы между «AllowUsers» и «sk». Вы должны использовать Tab вместо пробела. Значение — добавьте слово «AllowUsers» и нажмите клавишу Tab, а затем укажите имя пользователя.

Вы также можете указать более одного пользователя, как показано ниже.

AllowUsers user1 user2

Чтобы разрешить всю группу, например, root , добавьте/отредактируйте следующую строку:

AllowGroups root

Этот параметр позволит всем членам «корневой» группы подключаться к серверу Linux по ssh.

Нажмите клавишу ESC, чтобы выйти из режима вставки, и введите : wq, чтобы сохранить и выйти из файла конфигурации SSH. Перезапустите службу SSH, чтобы изменения вступили в силу.

$ sudo systemctl restart sshd

Теперь пользователю sk и всем членам «корневой» группы разрешено подключаться к вашему Linux-серверу по ssh. Остальные пользователи (кроме sk и членов группы «root») не имеют доступа к системе через ssh.

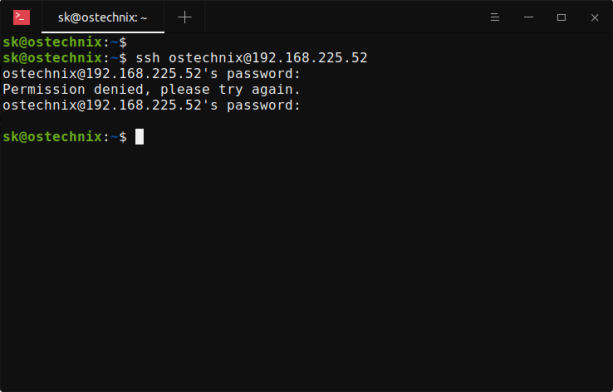
Чтобы проверить это, попробуйте подключиться к серверу Linux по ssh от имени любого из запрещенных пользователей:

$ ssh ostechnix@192.168.225.52

Вы получите следующее сообщение об ошибке:

ostechnix@192.168.225.52's password: 

Permission denied, please try again.

2. Запретить доступ по SSH пользователю или группе

Чтобы отключить или запретить доступ по SSH для пользователя или группы, вам необходимо добавить/изменить следующие директивы в файле sshd_config вашего удаленного сервера.

  • DenyUsers
  • DenyGroups

Чтобы запретить доступ по SSH конкретному пользователю с именем «sk», отредактируйте файл sshd_config:

$ sudo vi /etc/ssh/sshd_config

Добавьте/отредактируйте следующую строку в файле sshd_config.

DenyUsers sk

Убедитесь, что отступы правильные. Не используйте клавишу пробела. Нажмите клавишу Tab и добавьте имя пользователя.

Аналогичным образом, чтобы запретить доступ по SSH нескольким пользователям, укажите имена пользователей через пробел, как показано ниже.

DenyUsers user1 user2

Аналогичным образом, чтобы запретить доступ по SSH для всей группы, например root , добавьте:

DenyGroups root

Сохраните и выйдите из файла конфигурации ssh. Перезапустите службу ssh, чтобы изменения вступили в силу.

$ sudo systemctl restart sshd

Теперь попробуйте ssh на свой Linux-компьютер из заблокированной учетной записи пользователя, например sk:

$ ssh sk@192.168.225.52

Вы получите следующее сообщение:

sk@192.168.225.52's password: 

Permission denied, please try again.

sk@192.168.225.52's password:

3. Отключить вход в систему через SSH-root

Доступ с root-доступом по ssh считается плохой практикой с точки зрения безопасности . Поэтому настоятельно рекомендуется отключить вход в систему SSH Root для защиты вашей системы.

Чтобы отключить вход в систему root ssh, отредактируйте файл sshd_config:

$ sudo vi /etc/ssh/sshd_config

Найдите следующую строку, раскомментируйте ее и установите значение no .

PermitRootLogin no

Перезапустите службу SSH, чтобы изменения вступили в силу немедленно:

$ sudo systemctl restart sshd

Теперь вы знаете, как предоставлять и ограничивать доступ по SSH для определенных пользователей или групп в Linux. Вы также узнали, как запретить или отключить вход root по SSH в Linux. Это одна из рекомендуемых мер безопасности, которую должен применять каждый администратор Linux при настройке сервера Linux.


2021-01-18T17:58:00
Вопросы читателей

Обработка строк циклом «for line in `comand`»

Если у вас какая-то команда возвращает список строк, например:


$ cat list.txt 
шишка
яблоко
листок
груша 


То с помощью цикла for line in `comand` можно обработать этот вывод построчно.


читать далее…

Как использовать команду nmap

Nmap — это мощный инструмент сетевого сканирования для аудита безопасности и тестирования на проникновение. Это один из основных инструментов, используемых администраторами сети для устранения проблем с подключением к сети и сканирования портов .

Nmap также может определять Mac-адрес, тип ОС , версию службы и многое другое.

В этой статье объясняются основы того, как использовать команду nmap для выполнения различных сетевых задач.

Установка Nmap

Nmap — это многоплатформенная программа, которую можно установить во всех основных операционных системах. Первоначально он был выпущен как инструмент только для Linux, а позже был перенесен на другие системы, такие как BSD, Windows и macOS.

Если вы предпочитаете графический интерфейс, а не командную строку, Nmap также имеет графический пользовательский интерфейс под названием Zenmap.

Официальные бинарные пакеты доступны для загрузки со страницы загрузки Nmap.

Процедура установки проста и зависит от вашей операционной системы.

Установка Nmap в Ubuntu и Debian

Nmap доступен из репозиториев Ubuntu и Debian по умолчанию. Чтобы установить его, запустите:

sudo apt update

sudo apt install nmap

Установка Nmap на CentOS и Fedora

На CentOS и других производных от Red Hat запускаются:

sudo dnf install nmap

Установка Nmap на macOS

Пользователи macOS могут установить Nmap, загрузив установочный пакет «.dmg» с сайта Nmap или через Homebrew:

brew install nmap

Установка Nmap в Windows

Версия Nmap для Windows имеет некоторые ограничения и, как правило, немного медленнее, чем версия для UNIX.

Самый простой вариант установки Nmap в Windows — это загрузить и запустить самоустанавливающийся exe-файл.

Вы можете запустить Nmap в Windows либо из командной строки, либо запустив программу Zenmap. Для получения дополнительной информации о том, как использовать Nmap в Windows, ознакомьтесь с инструкциями по использованию после установки.

Использование Nmap

Nmap обычно используется для аудита сетевой безопасности, отображения сети, определения открытых портов и поиска сетевых устройств.

Упрощенный синтаксис команды nmap выглядит следующим образом:

nmap [Options] [Target...]

Самый простой пример использования Nmap — сканирование одной цели от имени обычного пользователя без указания каких-либо параметров:

nmap scanme.nmap.org

При вызове от имени пользователя без полномочий root, у которого нет прав на использование сырых пакетов, nmap запускает сканирование TCP-соединения. Параметр -sT по умолчанию включен в непривилегированном режиме.

Вывод будет выглядеть примерно так, включая основную информацию о сканировании и список открытых и отфильтрованных TCP-портов.

Starting Nmap 7.91 ( https://nmap.org ) at 2020-12-16 20:19 CET

Nmap scan report for cast.lan (192.168.10.121)

Host is up (0.048s latency).

Not shown: 981 closed ports

PORT STATE SERVICE

21/tcp open ftp

22/tcp open ssh

25/tcp open smtp

53/tcp open domain

80/tcp open http

110/tcp open pop3

143/tcp open imap

443/tcp open https

587/tcp open submission

993/tcp open imaps

995/tcp open pop3s

1025/tcp open NFS-or-IIS

1080/tcp open socks

8080/tcp open http-proxy

8081/tcp open blackice-icecap


Nmap done: 1 IP address (1 host up) scanned in 1.78 seconds

Самым популярным вариантом сканирования является TCP SYN scan (-sS), который быстрее, чем вариант подключения, и работает со всеми совместимыми стеками TCP.

-sS включается по умолчанию, когда nmap вызывает пользователь с административными привилегиями:

sudo nmap 192.168.10.121

Для более подробного вывода используйте увеличение детализации с помощью -v или -vv:

sudo nmap -vv 192.168.10.121

Чтобы выполнить сканирование UDP, вызовите команду с параметром ( -sU) от имени пользователя root:

sudo nmap -sU 192.168.10.121

Для получения полного списка методов сканирования портов посетите страницу документации Nmap.

Nmap также поддерживает адреса IPv6. Чтобы указать хост IPv6, используйте опцию -6:

sudo nmap -6 fd12:3456:789a:1::1

Указание целевых хостов

Nmap рассматривает все аргументы, которые не являются опциями, как целевые хосты.

Аргументы считаются вариантами, если они начинаются с одинарного или двойного тире (-, --).

Самый простой вариант — передать один или несколько целевых адресов или доменных имен:

nmap 192.168.10.121 host.to.scan

Вы можете использовать нотацию CIDR, чтобы указать диапазон сети:

nmap 192.168.10.0/24

Чтобы указать диапазон октетов, используйте символ тире. Например, для сканирования 192.168.10.1, 192.168.11.1и 192.168.12.1:

nmap 192.168.10-12.1

Другой символ, который вы можете использовать для указания целей, — это запятая. Следующая команда нацелена на те же хосты, что и предыдущая:

nmap 192.168.10,11,12.1

Вы можете комбинировать все формы:

nmap 10.8-10.10,11,12.0/28 192.168.1-2.100,101

Чтобы убедиться, что вы указали правильные хосты перед сканированием, используйте параметр сканирования списка (-sL), который перечисляет только цели без запуска сканирования:

nmap -sL 10.8-10.10,11,12.0/28 192.168.1-2.100,101

Если вы хотите исключить цели, которые включены в указанный вами диапазон, используйте опцию --exclude:

nmap 10.8-10.10,11,12.0/28 --exclude 10.10.12.12

Указание и сканирование портов

По умолчанию Nmap выполняет быстрое сканирование 1000 самых популярных портов. Это не первые 1000 последовательных портов, а 1000 наиболее часто используемых портов в диапазоне от 1 до 65389.

Для поиска всех портов с 1 по 65535 используйте опцию -p:

nmap -p- 192.168.10.121

Каждый порт может находиться в одном из следующих состояний:

  • open — программа, запущенная на порту, отвечает на запрос.
  • closed — на порту не работает ни одна программа, и хост отвечает на запросы.
  • filtered — хост не отвечает на запрос.

Порты и диапазоны портов указываются с помощью опции -p.

Например, чтобы просканировать только порт 443, вы должны использовать следующую команду:

nmap -p 443 192.168.10.121

Чтобы указать более одного порта, разделите целевые порты запятой:

nmap -p 80,443 192.168.10.121

Диапазоны портов можно указать с помощью символа тире. Например, чтобы просканировать все порты UDP в диапазоне от 1 до 1024, вы должны запустить:

sudo nmap -sU -p 1-1024 192.168.10.121

Все вместе:

nmap -p 1-1024,8080,9000 192.168.10.121

Порты также можно указать с помощью имени порта. Например, для поиска порта 22, ssh, вы можете использовать:

nmap -p ssh 192.168.10.121

Ping сканирование

Чтобы выполнить ping-сканирование или обнаружение хоста, вызовите команду nmap с опцией -sn:

sudo nmap -sn 192.168.10.0/24

Эта опция указывает Nmap только на обнаружение сетевых хостов, а не на сканирование портов. Это полезно, когда вы хотите быстро определить, какой из указанных хостов запущен и работает.

Отключение разрешения DNS-имен

По умолчанию Nmap выполняет обратное разрешение DNS для каждого обнаруженного хоста, что увеличивает время сканирования.

При сканировании больших сетей рекомендуется отключить разрешение обратного DNS и ускорить сканирование. Для этого вызовите команду с опцией -n:

sudo nmap -n 192.168.10.0/16

Определение ОС, служб и версий

Nmap может обнаружить операционную систему удаленного хоста с помощью снятия отпечатков стека TCP/IP. Чтобы запустить обнаружение ОС, вызовите команду с опцией -O:

sudo nmap -O scanme.nmap.org

Если Nmap может обнаружить ОС хоста, он напечатает что-то вроде следующего:

...

Device type: general purpose

Running: Linux 5.X

OS CPE: cpe:/o:linux:linux_kernel:5

OS details: Linux 5.0 - 5.4

Network Distance: 18 hops


OS detection performed. Please report any incorrect results at https://nmap.org/submit/ .

Nmap done: 1 IP address (1 host up) scanned in 26.47 seconds

Обычно системные службы прослушивают стандартные порты, которые хорошо известны и зарезервированы для них. Например, если порт 22, соответствующий службе SSH, открыт, вы предполагаете, что на хосте работает SSH-сервер. Однако вы не можете быть абсолютно уверены, потому что люди могут запускать службы на любых портах, которые им нужны.

Благодаря обнаружению службы и версии Nmap покажет вам, какая программа прослушивает порт и версию программы.

Для поиска службы и версии используйте опцию -sV:

sudo nmap -sV scanme.nmap.org

...

PORT STATE SERVICE VERSION

19/tcp filtered chargen

22/tcp open ssh OpenSSH 6.6.1p1 Ubuntu 2ubuntu2.13 (Ubuntu Linux; protocol 2.0)

80/tcp open http Apache httpd 2.4.7 ((Ubuntu))

135/tcp filtered msrpc

139/tcp filtered netbios-ssn

445/tcp filtered microsoft-ds

9929/tcp open nping-echo Nping echo

31337/tcp open tcpwrapped

Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

...

Вы также можете сканировать ОС, версии и запускать traceroute с помощью одной команды, используя параметр -A:

sudo nmap -A 192.168.10.121

Вывод Nmap

По умолчанию Nmap выводит информацию на стандартный вывод (stdout).

Если вы сканируете большую сеть или нуждаетесь в информации для дальнейшего использования, вы можете сохранить результат в файл.

Nmap предоставляет несколько типов вывода. Чтобы сохранить вывод в нормальном формате, используйте параметр, за которым следует имя файла -oN:

sudo nmap -sU -p 1-1024 192.168.10.121 -oN output.txt

Самый популярный вариант — сохранить вывод в формате XML. Для этого воспользуйтесь опцией -oX:

sudo nmap -sU -p 1-1024 192.168.10.121 -oX output.xml

Еще один полезный формат — вывод grepable, который можно анализировать с помощью стандартных инструментов Unix, таких как grep, awk и cut. Вывод grepable указывается с опцией -oG:

sudo nmap -sU -p 1-1024 192.168.10.121 -oG output

Механизм сценариев Nmap

Одна из самых мощных функций Nmap — это скриптовый движок. Nmap поставляется с сотнями скриптов , и вы также можете писать свои собственные скрипты на языке Lua.

Вы можете использовать скрипты для обнаружения вредоносных программ и бэкдоров, выполнения атак методом перебора и т.д.

Например, чтобы проверить, скомпрометирован ли данный хост, вы можете использовать:

nmap -sV --script http-malware-host scanme.nmap.org

Заключение

Nmap — это инструмент с открытым исходным кодом, который в основном используется администраторами сети для обнаружения узлов и сканирования портов.

Обратите внимание, что в некоторых странах сканирование сетей без разрешения является незаконным.

Если у вас есть вопросы или замечания, пожалуйста, оставьте комментарий ниже.


2021-01-13T10:26:32
Вопросы читателей

Bash — Обработка строк циклом «while read line»

В этой статье разберемся с одним из циклов bash, а именно с циклом «while read line». С его помощью будем обрабатывать строки.


Читать далее…

Как настроить Wekan Kanban Server в Linux

Wekan — это инструмент с открытым исходным кодом, который предлагает несколько функций для выполнения повседневных задач с помощью виртуальных карт. Это фантастическая канбан-доска в стиле Trello, основанная на фреймворке Meteor Javascript и лицензированная MIT.

Waken полезен для организации вещей, планирования задач, создания личных списков дел, управления командами и т. д. Этот инструмент позволяет использовать цветные метки на разных карточках для облегчения фильтрации, группировки проектов и назначения проектов конкретному человеку. Итак, вот список функций, предлагаемых Wekan:

  • Это инструмент с открытым исходным кодом.
  • Он предлагает REST API
  • Он имеет простые в использовании доски Канбан.
  • Wekan предлагает варианты настройки.
  • Он предлагает различное управление задачами.
  • Пользователи могут назначать карточкам цветные метки.
  • Он имеет панель администратора, аутентификацию, настройки SMTP и многое другое.


Использовать Wekan в Linux отлично, поэтому в этой статье рассматриваются все детали настройки сервера Wekan Kanban в Linux. Мы объясним все самым простым способом, поэтому прочитайте всю нашу статью, чтобы получить более полную информацию.

Примечание
Эта процедура применима практически для всех дистрибутивов Linux, но требует небольших изменений в командах.


Как настроить Wekan Kanban Server в Linux

Мы используем веб-сервер Nginx для установки Wekan в Linux (эта процедура охватывает процесс установки как для Ubuntu 18.04, так и для Fedora).

Во-первых, выполнение команд для установки веб-сервера NGINX. Для пользователей Ubuntu 18.04:

$ sudo apt-get install nginx -y


Для пользователей Fedora:

$ sudo dnf install nginx


После установки NGINX в систему включите его, используя следующие команды: Для пользователей Ubuntu 18.04:

$ sudo systemctl start nginx

$ sudo systemctl enable nginx


Для пользователей Fedora:

$ sudo systemctl enable --now nginx


Эта процедура включения полезна, поскольку пользователям не требуется запускать веб-службу каждый раз при перезапуске системы.

Теперь установите Wekan с помощью оснастки, поэтому выполните следующую команду для установки: Для пользователей Ubuntu 18.04:

$ sudo snap install wekan


Для пользователей Fedora:

$ sudo dnf install snapd


В Ubuntu 18.04 установите корневой URL-адрес с помощью следующей команды («SERVER_IP» в команде — это IP-адрес хост-сервера).

$ sudo snap set wekan root_url="http://SERVER_IP"


В Fedora Snap требует ручной символической ссылки, поэтому выполните для нее следующую команду:

$ sudo ln -s /var/lib/snapd/snap /snap


Вы можете проверить версию Snan по версии snap, чтобы проверить правильность установки. Чтобы получить доступ к определенному серверу Wekan в Fedora, выполните следующую команду:

$ sudo snap set wekan 

root_url="http://<Ip Address of Server>"


Теперь настройте порт для Wekan для доступа к Wekan в вашем браузере, поэтому мы рекомендуем вам использовать другой порт, потому что Wekan работает на Nginx. Мы используем порт 3001, выполнив следующую команду:

Для пользователей Ubuntu 18.04:

$ sudo snap set wekan port='3001'


Для пользователей Fedora:

$ sudo snap set wekan port='3001'


После настройки порта перезапустите службы Wekan, поскольку Wekan использует базу данных MongoDB для сохранения данных, а его лицензия не проверена OSI. Следовательно, MangoDB требует перезапуска Wekan для правильной работы.

Для пользователей Ubuntu 18.04 выполните следующие команды:

$ sudo systemctl restart snap.wekan.mongodb

$ sudo systemctl restart snap.wekan.wekan


Для пользователей Fedora выполните следующие команды:


$ sudo systemctl restart snap.wekan.mongodb

$ sudo systemctl restart snap.wekan.wekan


Теперь откройте браузер и перейдите по адресу http://localhost:3001 (вы также можете использовать http://<SERVER_IP>:3001, в котором SERVER_IP — это IP-адрес определенного хост-компьютера), и он предложит вам перейти к страница входа в Wekan.

Если вы новый пользователь, нажмите «Зарегистрироваться» и введите все необходимые данные. Вы увидите предупреждение о внутренней ошибке на главной странице, поэтому проигнорируйте ошибку и нажмите кнопку входа.

Как настроить Wekan Kanban Server в Linux


Вы можете импортировать данные из другого программного обеспечения Kanban, такого как Trello, поэтому щелкните значок + в верхней строке меню и выберите Import, а затем следуйте инструкциям на экране. Вы можете посетить панель администратора для настройки различных функций, таких как учетные записи пользователей, электронная почта, макеты, глобальные веб-перехватчики, объявления и т. д.

Как настроить Wekan Kanban Server в Linux


Заключение

Вот как вы можете легко настроить сервер Wekan Kanban в Linux, но вам нужно выполнить все шаги, чтобы исключить вероятность ошибок. Итак, как мы объясняли ранее, Wekan — это инструмент с открытым исходным кодом, который предоставляет различные функции для управления повседневными задачами с помощью виртуальных карт.

Это отличный инструмент, который работает так же хорошо, как и другие серверы Kanban, такие как Trello, Taiga, Restyaboard и т. д. Вот почему мы включили все детали для установки и использования Wekan в различных дистрибутивах Linux, таких как Fedora и Ubuntu 18.04.


2021-01-13T07:52:51
Fedora