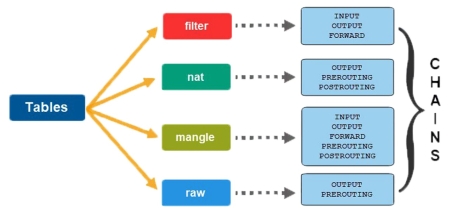
iptables-tracer — утилита написана на языке Go, позволяющая отследить путь прохождения пакетов через цепочки iptables на сервере.
Установка и сборка:
Ubuntu / Debian
apt install git golang -y
cd /opt
git clone https://github.com/x-way/iptables-tracer
cd iptables-tracer/
go build
RHEL
dnf install git go -y
cd /opt
git clone https://github.com/x-way/iptables-tracer
cd iptables-tracer/
go build
Использование:
Например, с помощью параметра -f можно отфильтровать только нужный нам трафик поступающего с IP-адреса 1.2.3.4 на порт 22. С параметром -t мы указываем время в течение которого информация будет проверяться:
iptables-tracer -f "-s 1.2.3.4 -p tcp --dport 22" -t 30sВажно понимать, что при остановке iptables-tracer, созданные правила удалены не будут, это нужно сделать самостоятельно, выполнив команду с аргументом -с:
iptables-tracer -c