Архив метки: Windows

Что такое двойной NAT и как решить проблемы с ним?

Цифровой мир — это все адреса IP (интернет-протокола). Каждому устройству требуется IP-адрес для связи в Интернете или в частной сети. Учитывая, что для каждого подключенного к Интернету устройства ( по крайней мере, с IPv4 ) недостаточно публичных IP-адресов, эта мелочь, называемая NAT, становится чрезвычайно важной. Он означает трансляцию сетевых адресов (NAT) и является функцией, предоставляемой маршрутизаторами, позволяющей нескольким устройствам получать доступ к Интернету через один общедоступный IP-адрес.

Благодаря каждому публичному IP-адресу через NAT может быть сотни устройств с собственными частными IP-адресами. И почти все оборудование, предоставляющее функцию NAT, включает брандмауэр для защиты частных IP-адресов и устройств от общедоступных IP-адресов и устройств в Интернете. Также обычно предлагаются другие сетевые службы, такие как DHCP (динамический протокол управления хостом) для выдачи частных IP-адресов устройствам, которые подключаются к локальной сети.

Как получается двойной NAT

Однако наличие нескольких устройств, выполняющих NAT в частной сети, может вызвать проблемы с этой сетью. Некоторые пользователи, возможно, никогда не заметят, что делает их невостребованными для них. Но другие могут столкнуться с головными болями с определенными приложениями, услугами и ситуациями. Таким образом, всегда рекомендуется удалять двойной NAT, если он у вас есть.

Наличие нескольких устройств NAT обычно происходит, когда вы подключаете свой собственный маршрутизатор к шлюзу, установленному вашим провайдером интернет-услуг (ISP), который также включает функции NAT и маршрутизации. Некоторые интернет-провайдеры устанавливают только простой модем, в котором отсутствуют функции NAT и маршрутизации, что полностью устраняет проблему. Однако большинство интернет-провайдеров считают, что у своих клиентов нет маршрутизаторов, поэтому они предоставят вам комбо-устройство, хотите ли вы этого или нет.

Если вы не знаете, что провайдер предоставил вам, взгляните на коробку. Если есть только один порт Ethernet, это, скорее всего, простой модем (он же широкополосный шлюз). Но если есть несколько портов Ethernet или поддерживает Wi-Fi-соединения, это, скорее всего, выполняет NAT и маршрутизацию.

Какие проблемы может вызвать двойной NAT

Когда в вашей сети есть двойной NAT, вы можете столкнуться с проблемами с услугами, для которых требуется поддержка UPnP (Universal Plug-and-Play) или ручная переадресация портов. Это будет включать онлайн-игры на компьютерах или консолях, удаленный рабочий стол на компьютеры, подключение к VPN-серверу или доступ к каналам камеры безопасности. Такие службы иногда требуют, чтобы определенные порты открывались в брандмауэре маршрутизатора и направлялись на определенный компьютер или устройство в сети.
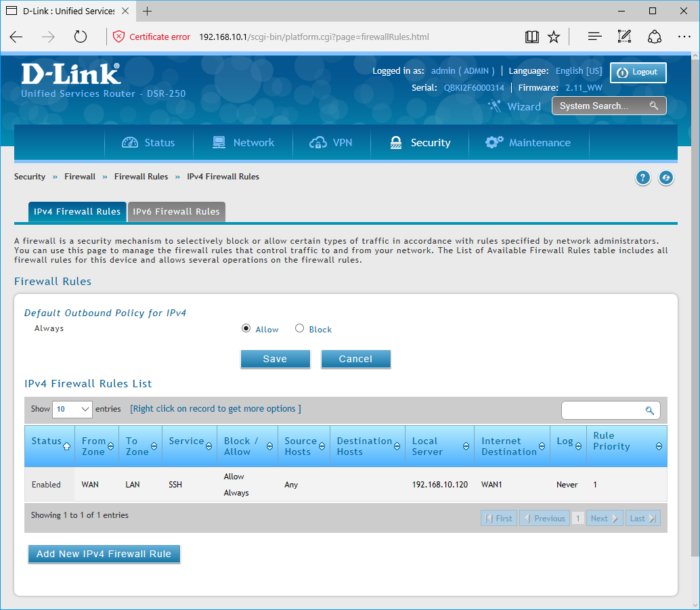
На этом снимке экрана показано, как я настроил свой маршрутизатор для перенаправления портов, чтобы я мог использовать удаленный SSH (Secure Shell) на сервере в локальной сети. Я не могу этого сделать, если мой шлюз также выполняет NAT (преобразование сетевых адресов).

Проблема с двойным NAT заключается в том, что если первый маршрутизатор в вашей сети не настроен для переадресации портов, входящий трафик прекратится там, даже если на втором маршрутизаторе настроен порт вперед. Даже если первый маршрутизатор имеет порт вперед, он не может перенаправить трафик на устройство, подключенное ко второму маршрутизатору. Он может перенаправлять только трафик на компьютеры и устройства, напрямую подключенные к этому первому маршрутизатору, который может быть либо беспроводным, либо проводным.

Двойной NAT также может усложнить любые ручные или автоматические элементы управления качеством обслуживания (QoS), которые определяют приоритетность трафика в вашей внутренней сети, чтобы обеспечить чувствительный к задержкам трафик (игра, голос или видео), которому присваивается более высокий приоритет, чем данные, связанные с файловыми передачами. Это особенно важно, если у вас есть устройства, подключенные к обоим маршрутизаторам, оба из которых имеют разные элементы управления QoS.
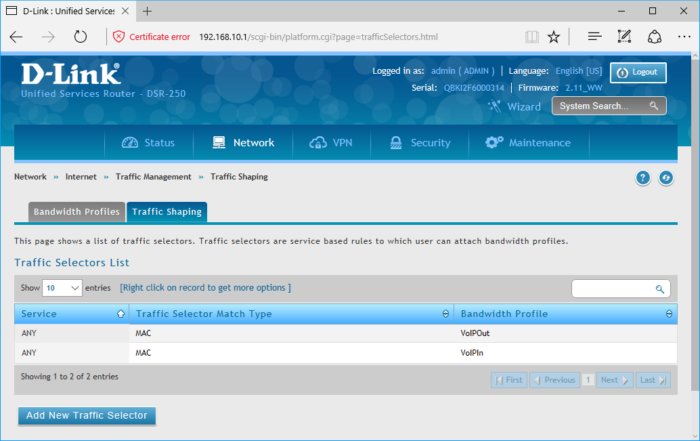
На этом снимке экрана отображаются параметры QoS (Quality of Service) моего маршрутизатора, которые я настроил для назначения приоритета VoIP (Voice over Internet Protocol).

Как обнаружить ситуацию с двойным NAT

Я уже упоминал, как быстро определить, имеет ли шлюз ISP возможности NAT и маршрутизации, но вы также можете посмотреть, действительно ли происходит двойной NAT, прежде чем тратить время на эту проблему. Иногда шлюзы обнаруживают двойной NAT и автоматически исправляют проблему для вас. Или иногда, если инсталляторы ISP хорошо осведомлены, они могут исправить это, когда они выходят, чтобы установить шлюз, и убедитесь, что у вас есть собственный маршрутизатор.

Для двух способов я покажу вам, как определить ситуацию с двойным NAT, вам нужно проверить свои IP-адреса и узнать, являются ли они частными или общедоступными. Это легко: частные адреса обычно находятся в диапазоне от 192.168.0.0 до 192.168.255.255, от диапазона 172.16.0.0 до 172.31.255.255 или от 10.0.0.0 до 10.255.255.255. Адресами за пределами этих диапазонов будут публичные (интернет-адреса).

Один быстрый способ, который обычно показывает, что двойной NAT существует, — это traceroute, который позволяет вам пинговать сервер или устройство в Интернете и видеть путь, который требуется между маршрутизаторами и серверами. Откройте командную строку (на ПК с ОС Windows, который подключен к Интернету, щелкните в меню «Пуск», введите «cmd» и нажмите Enter) и введите «tracert 8.8.8.8», чтобы увидеть трассировку на DNS-сервере Google. Если вы видите два личных IP-адреса, перечисленных в первых двух перелетах, у вас есть двойной NAT. Если вы видите только один частный адрес, а второй прыжок показывает общедоступный адрес, тогда вы все хорошо.
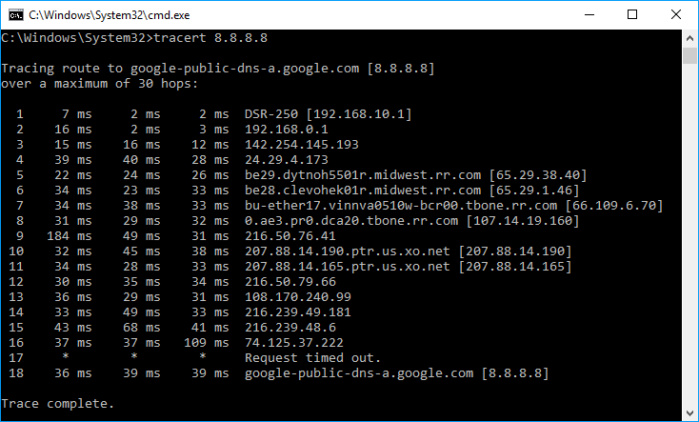
Вот traceroute, показывающий двойной NAT, о чем свидетельствуют частные IP-адреса в первых двух прыжках.

Еще один способ проверить двойной NAT — подключиться к веб-интерфейсу вашего маршрутизатора и посмотреть, является ли WAN (интернет) IP-адрес частным или общедоступным. Это должен быть публичный адрес. Если это частный адрес, у вас двойной NAT.
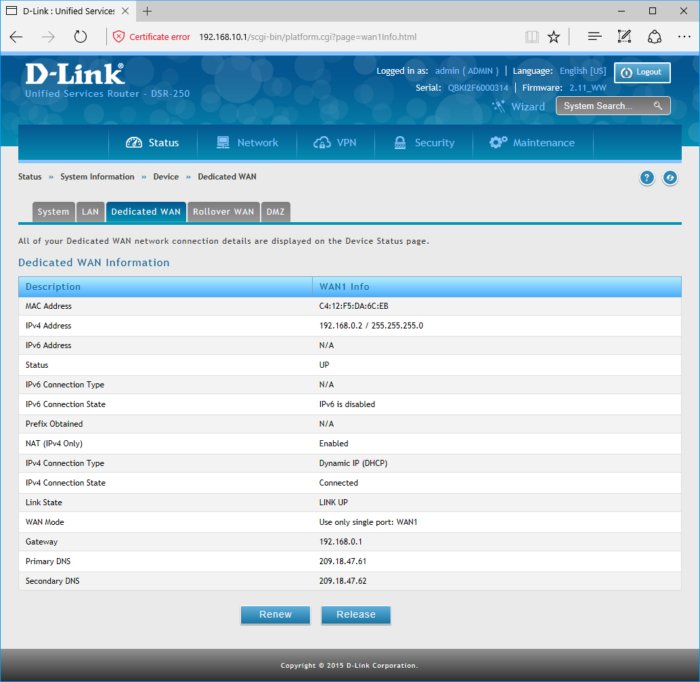
Больше доказательств двойной ситуации с NAT: IP-адрес моего маршрутизатора WAN является закрытым, а не публичным.

Как вы можете это исправить

Если вы подтвердили, что у вас двойной NAT, есть способы исправить это. Один простой способ — отключить любой дополнительный маршрутизатор и использовать только шлюз вашего интернет-провайдера. Если вы властный пользователь, и вы не можете расстаться с вашим любимым маршрутизатором, то этот вариант, вероятно, не для вас.

Если вы хотите сохранить свой маршрутизатор, посмотрите, можете ли вы перевести шлюз ISP в мостовой или транзитный режим. Это отключит функции NAT, брандмауэра и DHCP шлюза и уменьшит его до простого интернет-модема. Многие шлюзы предлагают эти настройки, но не все. Войдите в веб-интерфейс GUI шлюза и проверьте настройку NAT, сквозной или мостовой режим, но имейте в виду, что иногда он скрыт. Если вы этого не видите, найдите в Интернете подробную информацию о своей конкретной модели или обратитесь в службу технической поддержки вашего провайдера.
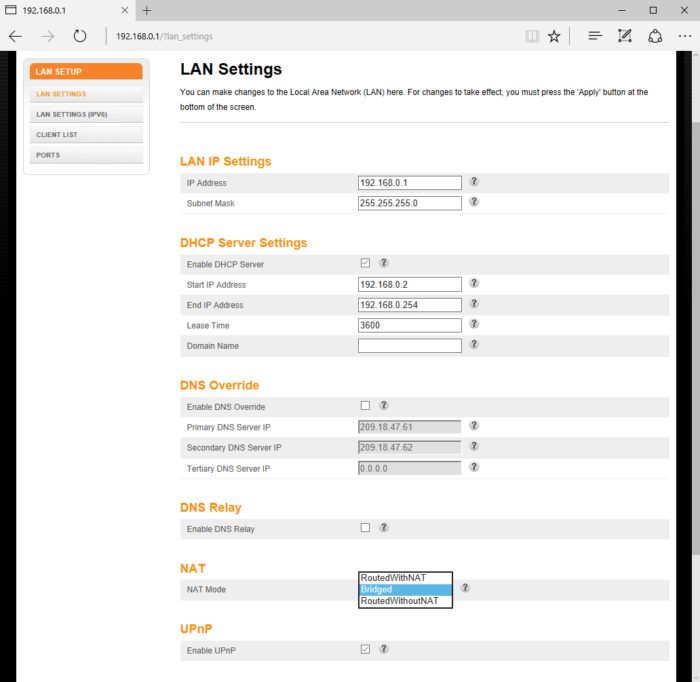
Мой шлюз Arris от TimeWarner (Spectrum) имеет параметры NAT в настройках LAN, но другие поставщики могут иметь его в WAN или другой области.

Если ваш шлюз ISP не предлагает никаких мостовых функций, подумайте о том, чтобы разместить маршрутизатор в DMZ (демилитаризованной зоне) шлюза. Если шлюз имеет DMZ, он будет в основном предоставлять маршрутизатору прямое подключение к Интернету, минуя NAT-шлюз шлюза, межсетевой экран и DHCP, чтобы ваши сетевые устройства получали эти значения непосредственно с вашего маршрутизатора.

Чтобы использовать DMZ, вы должны войти в веб-интерфейс графического интерфейса шлюза, найти настройку DMZ и ввести частный IP-адрес, назначенный вашему маршрутизатору. Кроме того, вы также должны увидеть, можете ли вы установить резервирование IP-адреса для своего маршрутизатора, поэтому ваш шлюз всегда дает тот же частный IP-адрес вашему маршрутизатору. Если шлюз не поддерживает резервирование IP-адресов, вы должны войти в веб-интерфейс маршрутизатора и вручную назначить ему статический частный IP-адрес (тот же, который вы настраиваете как хост DMZ) самостоятельно для своей глобальной сети (WAN); т.е. интернет).
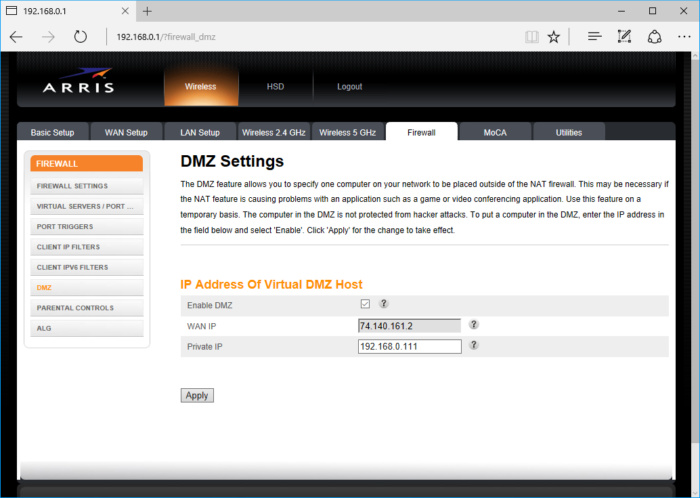
Мой шлюз имеет настройки DMZ в настройках брандмауэра, как это типично для шлюзов.

Еще один вариант устранения двойного NAT при сохранении шлюза ISP и вашего маршрутизатора — это запустить Ethernet-кабель от шлюза к одному из портов LAN вашего маршрутизатора вместо порта WAN (интернет) маршрутизатора. Это в основном превратит ваш маршрутизатор в коммутатор, и любые компьютеры, подключенные через маршрутизатор (проводные или беспроводные), получат NAT, брандмауэр и DHCP от шлюза ISP. Это хороший вариант, если вы используете дополнительный маршрутизатор для улучшения Wi-Fi или потому, что вам нужно больше портов Ethernet. Если, с другой стороны, ваше стремление к другому маршрутизатору для лучшей перенаправления портов или улучшения контроля QoS, этот подход не поможет.
2018-11-28T10:58:36
Вопросы читателей

Как исправить ошибки со входом в настройки роутера

Смена пароля Wi-Fi сети, настройка доступа к интернету, управление VPN-соединением и многое другое находится в настройках маршрутизатора. Доступ к ним может понадобиться в любой момент. Рассмотрим, что делать в случае, когда в настройки роутера зайти не получается.

Читать →

Лучшие советы по безопасности для Windows 10

Лучшие советы по безопасности для Windows 10 иногда не самые очевидные.

Конечно, вы можете инвестировать в лучшую антивирусную программу, использовать сложные и жесткие пароли для входа в Windows 10 и так далее.

Но безопасность заключается не только в том, чтобы хранить информацию внутри вашего компьютера в безопасности.

Это также зависит от того, что вы отправляете и получаете через Интернет.

Это, безусловно, представляет наибольшую угрозу для безопасности Windows 10.

Ниже мы приводим советы о том, как управлять двухсторонним потоком информации для обеспечения безопасности в среде Windows 10. Читать →

Что делает служба Microsoft Network Realtime Inspection Service (NisSrv.exe)?

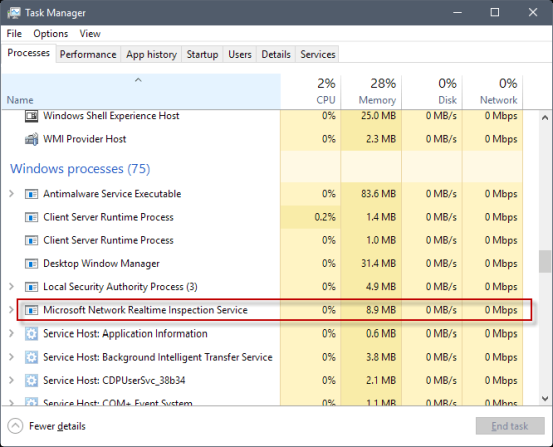
Если вы откроете диспетчер задач на устройстве с последней версией Windows, вы можете заметить, что служба проверки сети Microsoft Network (NisSrv.exe) является одной из задач, выполняемых на ПК.

Непосредственно может быть ясно, если процесс является законным или нет, и какова его цель. Если вы запустите Windows 10, вы можете развернуть это имя, чтобы получить Службу проверки антивирусной сети Windows Defender, указанную под исходной записью.

Служба проверки сети Microsoft Network Realtime — это модуль программного обеспечения безопасности Microsoft. Какая программа зависит от версии Windows; например, в Windows 10 это встроенный защитник Windows.

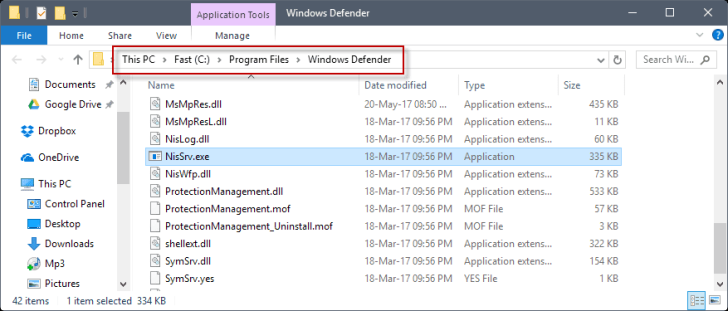
Модуль является законным процессом, при условии, что он находится в правильном каталоге на компьютере Windows.

Самый простой способ узнать об этом — щелкнуть правой кнопкой мыши по элементу и выбрать открыть местоположение файла из контекстного меню.

Открываемое место должно быть C:Program FilesЗащитник Windows и файл NisSrv.exe, который находится на машинах Windows 10. В более ранних версиях Windows расположение отличается, поскольку для обеспечения безопасности может использоваться другая программа. Пользователи Windows 7 должны найти файл, указанный в каталоге c:Program FilesMicrosoft Security ClientAntimalwareNisSrv.exe, например.

Если вы не уверены в легитимности файла, вы можете запустить дополнительные проверки. Один из вариантов, который у вас есть, — загрузить его на Virustotal.com, чтобы он сканировал вредоносный контент.

Вы также можете использовать информацию, предоставленную диспетчером служб Windows, для проверки легитимности процесса и файла.

Затем откройте диспетчер служб, чтобы найти дополнительную информацию об услуге:

  1. Нажмите на клавишу Windows, введите services.msc и нажмите клавишу Enter на клавиатуре.
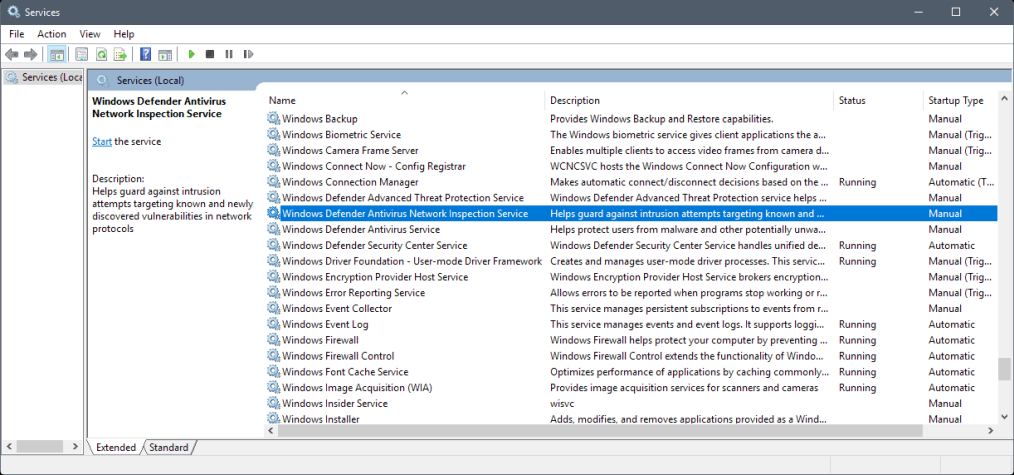
  2. Найдите службу проверки антивирусной сети Windows Defender и дважды щелкните по ней, чтобы открыть свойства.

Информация, указанная здесь, включает:

  • Имя службы: WdNisSvc
  • Отображаемое имя: Служба проверки антивирусной сети Windows Defender
  • Путь к excutable: «C:Program FilesWindows DefenderNisSrv.exe»
  • Описание: Помогает предотвратить попытки вторжения, направленные на известные и недавно обнаруженные уязвимости в сетевых протоколах
  • Network Inspection System — это модуль защиты в режиме реального времени, который контролирует сетевой трафик для вредоносных шаблонов. Вы можете ознакомиться с этой статьей Microsoft Technet с 2013 года для получения информации об этой функции.

Microsoft запустила эту функцию еще в октябре 2012 года в Microsoft Security Essentials и с тех пор является частью решений Microsoft по безопасности.

Могу ли я отключить службу проверки сети Microsoft в реальном времени?

Служба проверки сети Microsoft Network Realtime связана с защитой Windows Defender в режиме реального времени. Вы можете отключить защиту в режиме реального времени, но это временно только в соответствии с Центром безопасности Windows Defender.

Защита в реальном времени

Обнаруживает и останавливает вредоносное ПО от установки или запуска вашего устройства. Вы можете отключить эту настройку на короткое время, прежде чем она автоматически включится.

Таким образом, нет прямого способа отключения службы проверки сети в реальном времени с использованием настроек Защитника Windows.

Примечание. Услуга не может быть отключена.

Вообще говоря, рекомендуется активировать услугу. Если это вызывает проблемы на компьютере, вам может потребоваться переключение на другое антивирусное решение, так как это отключит Защитник Windows на машине.


2018-11-23T10:55:42
Вопросы читателей

Чем может быть полезна команда DIR в Windows?

Команда DIR — это мощная функция командной строки Windows, в которой перечислены все файлы и подкаталоги, содержащиеся в определенном каталоге. Команда DIR также предлагает несколько переключателей, которые открывают некоторые функциональные возможности. Давайте взглянем.

Переключатели командной строки для команды DIR

Вы можете использовать команду DIR самостоятельно (просто введите «dir» в командной строке), чтобы отобразить файлы и папки в текущем каталоге. Чтобы расширить эту функциональность, вам необходимо использовать различные ключи или параметры, связанные с этой командой.

Отображение на основе атрибутов файла

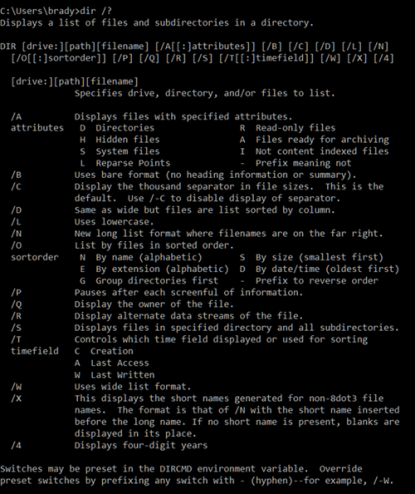
Вы можете добавить «/A», а затем буквенный код после команды DIR для отображения файлов с определенным атрибутом. Эти буквенные коды включают:

  • D: отображает все каталоги в текущем пути
  • R: отображает файлы только для чтения
  • H: отображает скрытые файлы
  • A: Файлы, готовые для архивирования
  • S: Системные файлы
  • I: Не индексированные файлы без содержимого
  • L: точки повторной обработки

Так, например, чтобы отобразить только каталоги в текущем пути, вы должны ввести следующую команду и затем нажать Enter:

dir /ad

Вы также можете комбинировать эти коды. Например, если вы хотите показать только системные файлы, которые также скрыты, вы можете использовать следующую команду:

dir /ash

Вы также можете добавить «-» (минус) перед любым из этих буквенных кодов, чтобы указать, что команда DIR не отображает этот файл. Так, например, если вы не хотите видеть какие-либо каталоги в результатах, вы можете использовать эту команду:

dir /a-d

Еще один совет: вместо того, чтобы комбинировать главный переключатель и код письма так, как мы делали в наших примерах, вы можете использовать двоеточие, чтобы отделить переключатель от его дополнительных кодов. Как это:

dir /a:d

Отображение разделенных результатов

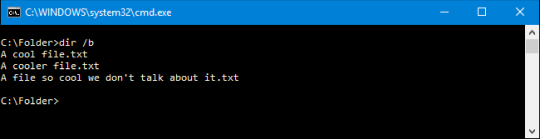
Использование переключателя /b с помощью команды DIR удаляет всю лишнюю информацию, отображая только имя папок и файлов в текущем каталоге, а не такие атрибуты, как размер файла и метки времени. Введите следующую команду, чтобы заставить ее работать:

dir /b

Отображение с помощью Thousands Separator

В современных версиях Windows командная строка показывает большие числа, разделенные запятыми (так: 25 000 вместо 25000). Это не всегда так. В более старых версиях вам пришлось использовать переключатель /c для отображения этих запятых.

Зачем беспокоиться, включая его здесь, если он уже по умолчанию? Потому что если по какой-либо причине вы не хотите показывать эти запятые, вы можете использовать этот переключатель вместе со знаком «-» минус:

dir /-c

Отображение результатов в столбцах

Вы можете использовать переключатель /D для отображения результатов в двух столбцах вместо одного. Когда вы показываете результаты таким образом, командная строка не показывает дополнительную информацию о файле (размер файла и т. Д.) — просто имена файлов и каталогов.

dir /D

Отобразить результаты в нижнем регистре

Переключатель /L отображает все имена файлов и папок как строчные.

dir /L

Отобразить имя файла слева

По умолчанию в командной строке отображаются имена файлов в крайнем правом углу. Для достижения этого эффекта использовался переключатель /N Теперь вы можете использовать его вместе с «-» (минус), чтобы иметь имена файлов, отображаемые в крайнем левом углу.

dir /-N

Отобразить результаты в отсортированном порядке

Вы можете использовать переключатель /O а затем буквенный код для отображения результатов каталога, отсортированных по-разному. Эти буквенные коды включают:

  • D: Сортировка по дате / времени. Сначала появляются старые записи.
  • E: Сортировка по расширению файла в алфавитном порядке.
  • G: Сортировка путем перечисления папок сначала, а затем файлов.
  • N: Сортировка по имени файла / папки в алфавитном порядке.
  • S: Сортировка по размеру файла, от самого маленького до самого большого.

Так, например, вы можете использовать следующую команду для сортировки результатов по времени и дате, когда сначала появляются более старые записи:

dir /OD

Вы также можете добавить «-» (минус) до любого из указанных выше вариантов, чтобы изменить порядок. Так, например, если вы хотите сортировать файлы по времени и дате с новыми записями, которые появляются сначала, вы можете использовать эту команду:

dir /O-D

Отображение результатов на одной странице за раз

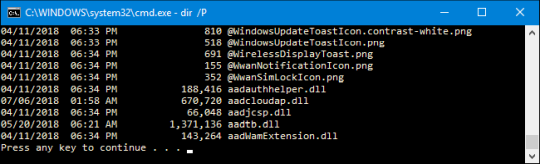
В некоторых каталогах есть сотни или тысячи файлов. Вы можете использовать переключатель /P для того, чтобы командная строка приостанавливала результаты после отображения каждого экрана. Вы должны нажать клавишу, чтобы продолжить просмотр следующей страницы результатов.

dir /P

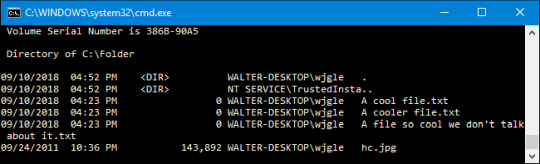
Отображать метаданные

Использование переключателя /Q в команде DIR отображает метаданные, связанные с файлами и каталогами, а также сведения о владельце.

dir /Q

Отображение альтернативных потоков данных (ADS)

Переключатель /R отображает любые альтернативные потоки данных (ADS), которые могут содержать файлы. ADS — это функция файловой системы NTFS, которая позволяет файлам содержать дополнительные метаданные для поиска файлов по автору и названию.

dir /R

Отображение всех файлов и папок и всего содержимого

Вы можете использовать переключатель /S для рекурсивного отображения всех файлов и папок внутри текущего каталога. Это означает, что все файлы и папки в каждом подкаталоге, все файлы и папки в этих подкаталогах и т. Д. Будьте готовы к большим результатам.

dir /S

Показать результаты, отсортированные по времени

Использование переключателя /T вместе с буквенным кодом позволяет сортировать результаты по разным меткам времени, связанным с файлами и папками. Эти буквенные коды включают:

  • A: Время последнего обращения к элементу.
  • C: Время создания элемента.
  • W: Время, в течение которого элемент был записан в последний раз. Это используется по умолчанию.

Так, например, для сортировки результатов по времени создавались элементы, вы можете использовать следующую команду:

dir /TC

Отображение результатов в широкоформатном формате

Переключатель /W похож на /D (который показывает столбцы), но вместо этого он сортирует результаты в широком формате по горизонтали.

dir /W

Показать короткие имена имен файлов

Ключ /X показывает короткое имя файла, когда длинное имя не соответствует правилам именования 8.3.

dir /X

Показать страницы справки для DIR

Используя /? коммутатор отображает полезную информацию о команде DIR, включая краткое описание всех переключателей, о которых мы говорили.

Примеры команд DIR

Хорошо, теперь вы знаете о переключателях и параметрах, связанных с командой DIR. Давайте рассмотрим несколько примеров реального мира, чтобы лучше понять, как вы можете начать использовать их.

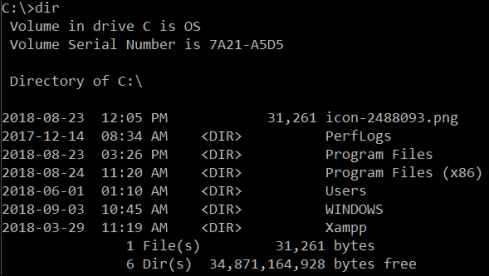
Простая команда dir возвращает список всех файлов и папок в текущем каталоге, в котором вы находитесь.

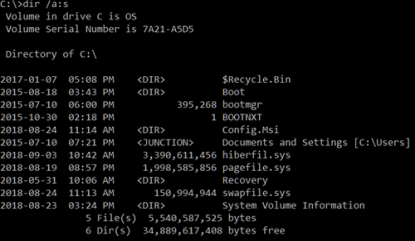
Выполнение следующей команды показывает все системные файлы внутри вашего текущего пути, используя атрибут «s»:

dir /a:s

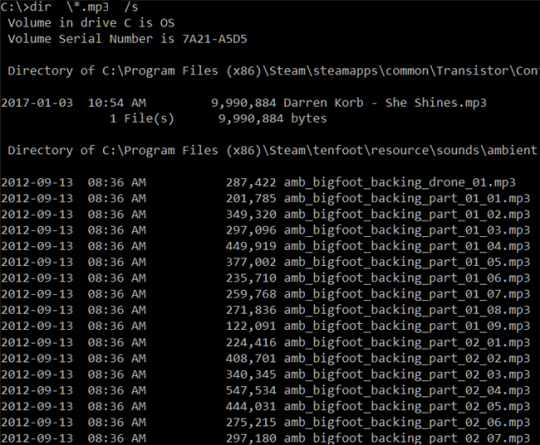
Но что делать, если вы хотите просмотреть все файлы определенного типа во всех последующих папках вашего текущего пути. Это легко, просто запустите эту чрезвычайно быструю и полезную команду:

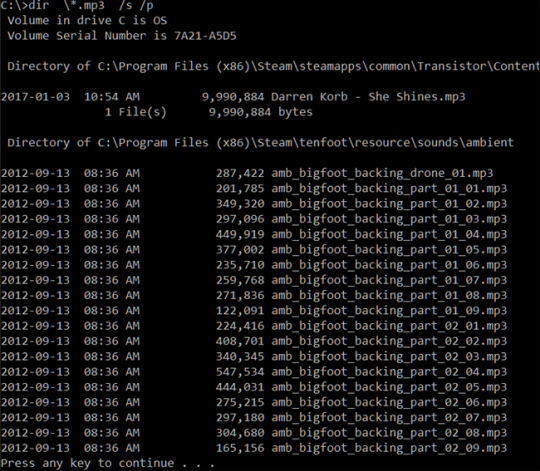
dir *.mp3 /s

Вы можете заменить часть «.mp3» на любой формат файла, который вы ищете.

Звездочка действует как подстановочный знак , говоря «найди что-нибудь с форматом файла .mp3 в конце», в то время как «/s» рекурсивно просматривает все папки в вашем текущем пути.

Теперь вы, возможно, заметили, что вернули много результатов. Слишком много, чтобы читать, прежде чем прокручивать экран. Здесь мы можем использовать переключатель паузы, чтобы дать вам возможность прочитать их. Для этого измените команду следующим образом:

dir *.mp3 /s /p

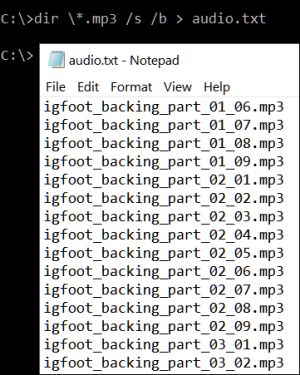
Еще один трюк, который предлагает предложение командной строки, называется трубопроводом. Вы можете использовать символ «>» для отправки результатов одной команды в другое место или службу. Хорошим примером этого является отправка всех ваших результатов в текстовый файл . Затем вы можете просмотреть их позже или импортировать в другие типы документов. Для этого вы можете использовать команду:

dir *.mp3 /s /b > filename.txt

Мы добавили туда переключатель /b чтобы выводить сами имена файлов без каких-либо других подробностей. Символ, превышающий символ, перенаправляет все, что обычно отображается в результатах непосредственно в файл.


2018-11-19T12:07:05
Вопросы читателей

У меня есть маршрутизатор, нужен ли мне брандмауэр Windows?

Существует два типа брандмауэров: аппаратные брандмауэры и программные брандмауэры. Ваш маршрутизатор функционирует как аппаратный брандмауэр, в то время как Windows включает в себя программный брандмауэр. Есть и другие сторонние брандмауэры, которые вы можете установить.

В августе 2003 года, если вы подключили незашифрованную систему Windows XP к Интернету без брандмауэра, он мог быть заражен в течение нескольких минут червем Blaster, который использовал уязвимости в сетевых службах, которые Windows XP открыла в Интернете.

В дополнение к демонстрации важности установки патчей безопасности это демонстрирует важность использования брандмауэра, который предотвращает доступ входящего сетевого трафика к вашему компьютеру. Но если ваш компьютер находится за маршрутизатором, действительно ли вам нужен программный брандмауэр?

Как маршрутизаторы функционируют в виде аппаратных брандмауэров

Домашние маршрутизаторы используют преобразование сетевых адресов (NAT) для совместного использования одного IP-адреса из вашего интернет-сервиса между несколькими компьютерами в вашей семье. Когда входящий трафик из Интернета достигает вашего маршрутизатора, ваш маршрутизатор не знает, к какому компьютеру пересылать его, поэтому он отбрасывает трафик. Фактически NAT действует как брандмауэр, который предотвращает доступ входящих запросов к вашему компьютеру. В зависимости от вашего маршрутизатора вы также можете блокировать определенные типы исходящего трафика, изменяя настройки вашего маршрутизатора.

Вы можете перенаправить маршрутизатор на какой-то трафик, настроив переадресацию портов или поместив компьютер в DMZ (демилитаризованная зона), куда направляется весь входящий трафик. DMZ, по сути, перенаправляет весь трафик на конкретный компьютер — компьютер больше не будет использовать маршрутизатор, действующий как межсетевой экран.

Как работают программные брандмауэры

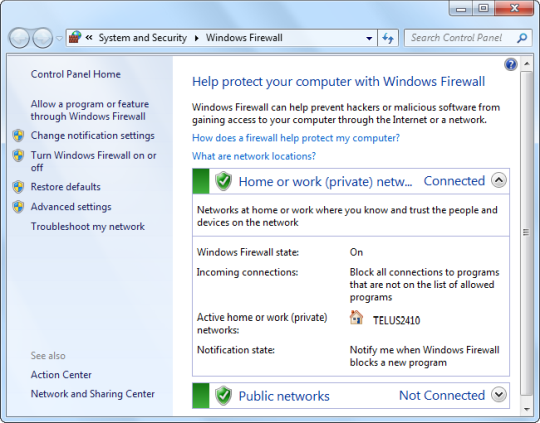
На вашем компьютере работает программный брандмауэр. Он действует как привратник, позволяя осуществлять некоторый трафик и отбрасывать входящий трафик. Сама Windows включает встроенный программный брандмауэр, который по умолчанию был включен в Windows XP с пакетом обновления 2 (SP2). Поскольку программные брандмауэры запускаются на вашем компьютере, они могут контролировать, какие приложения хотят использовать Интернет, блокировать и разрешать трафик для каждого приложения.

Если вы подключаете свой компьютер непосредственно к Интернету, важно использовать программный брандмауэр — вам не стоит беспокоиться об этом сейчас, когда брандмауэр поставляется с Windows по умолчанию.

Аппаратный и программный брандмауэр: сравнение

Брандмауэры аппаратного и программного обеспечения перекрываются несколькими важными способами:

  • Оба по умолчанию блокируют нежелательный входящий трафик, защищая потенциально уязвимые сетевые службы от дикого Интернета.
  • Оба могут блокировать определенные типы исходящего трафика. (Хотя эта функция может отсутствовать на некоторых маршрутизаторах.)

Преимущества программного брандмауэра:

  • Аппаратный брандмауэр находится между вашим компьютером и Интернетом, а программный брандмауэр находится между вашим компьютером и сетью. Если другие компьютеры в сети заражаются, программный брандмауэр может защитить ваш компьютер от них.
  • Программные брандмауэры позволяют вам легко контролировать доступ к сети для каждого приложения. В дополнение к управлению входящим трафиком, программный брандмауэр может запросить вас, когда приложение на вашем компьютере хочет подключиться к Интернету и позволит вам запретить приложению подключаться к сети. Эта функция проста в использовании с сторонним брандмауэром, но вы также можете запретить приложениям подключаться к Интернету с брандмауэром Windows .

Преимущества аппаратного брандмауэра:

  • Аппаратный брандмауэр находится отдельно от вашего компьютера — если ваш компьютер заражен червем, этот червь может отключить ваш программный брандмауэр. Однако этот червь не может отключить ваш аппаратный брандмауэр.
  • Брандмауэры оборудования могут обеспечивать централизованное управление сетью. Если вы запустите большую сеть, вы можете легко настроить настройки брандмауэра с одного устройства. Это также мешает пользователям изменять их на своих компьютерах.

Вам нужны оба?

Важно использовать по крайней мере один тип брандмауэра — аппаратный брандмауэр (например, маршрутизатор) или программный брандмауэр. Маршрутизаторы и программные брандмауэры частично перекрываются, но каждый из них предоставляет уникальные преимущества.

Если у вас уже есть маршрутизатор, оставляя включенным брандмауэр Windows, вы получаете преимущества безопасности без реальной стоимости исполнения. Поэтому неплохо запустить оба.

Вам необязательно устанавливать сторонний программный брандмауэр, который заменяет встроенный брандмауэр Windows, но вы можете, если хотите больше функций.


2018-11-16T10:23:56
Вопросы читателей