Архив метки: Windows

Как удалить, включить или отключить историю команд запуска в Windows 11, 10

Поле «Выполнить команду» существует с Windows 95. Это отличный инструмент для мгновенного доступа к другим инструментам Windows, файлам и папкам, приложениям и программам и даже для изменения реестра Windows. По умолчанию все версии ОС Windows хранят историю команд, введенных в поле «Выполнить команду». Затем вы можете использовать сохраненную историю позже, чтобы быстро ввести тот же текст и команду. Эта функция известна как «самовнушение».

Когда вы начнете вводить другую команду, появится раскрывающийся список с недавно использованными записями. Вот пример:
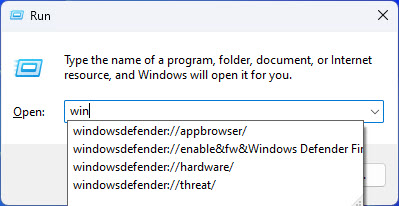
Запустить автоподсказку в командном окнеЗапустить автоподсказку в командном окне

Затем вы можете использовать мышь или клавиши со стрелками вверх / вниз для прокрутки похожих предложений, а затем нажать «Ввод» для команды, которую вы хотите запустить снова.

Однако в некоторых случаях функция автоматического предложения может быть отключена владельцем ПК или вашей организацией. В других случаях вы можете отключить функцию автоматических предложений в поле «Выполнить команду» просто потому, что список слишком длинный, или вы хотите оставить ее включенной и очистить историю только для нового запуска.

В этой статье мы покажем вам, как удалить/очистить историю диалогового окна «Выполнить», а также как полностью включить или отключить эту функцию.

Очистить историю команд запуска

Если вы хотите только очистить историю команд, вы можете сделать это, выполнив следующие действия. Выполнение этих шагов очистит вашу текущую историю и освободит место для сохранения новых и свежих команд. Данный метод работает для Windows 7, Windows 8 и 8.1, а также Windows 10 и 11.

Примечание: Следующие шаги включают ручное изменение реестра Windows. Неправильная настройка критических значений в системном реестре может быть фатальной для вашей операционной системы. Поэтому мы настаиваем на том, чтобы вы создали точку восстановления системы, прежде чем продолжить процесс.

Вы также можете использовать наш лучший выбор программного обеспечения для создания образов дисков и резервного копирования, чтобы больше никогда не потерять свои данные или операционную систему.

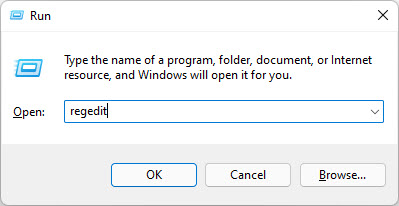
  1. Откройте редактор реестра Windows, введя «regedit» в поле «Выполнить команду».

    Откройте редактор реестраОткройте редактор реестра

  2. Вставьте следующее в адресную строку для быстрой навигации:

    HKEY_CURRENT_USERПРОГРАММНОЕ ОБЕСПЕЧЕНИЕMicrosoftWindowsCurrentVersionExplorerRunMRU

    Перейдите к разделу реестра RunMRU.Перейдите к разделу реестра RunMRU.

    Здесь вы увидите историю команд, сохраненную на правой панели внутри различных строковых значений.

  3. Щелкните правой кнопкой мыши «Запустить MRU» и нажмите «Удалить» из контекстного меню.

    Удалить ключ RunMRUУдалить ключ RunMRU

  4. При запросе подтверждения нажмите Да.

    Подтвердить действиеПодтвердить действие

  5. Закройте редактор реестра.

Теперь, когда вы откроете окно «Выполнить команду», вы заметите, что текстовое поле пусто, как и все предложения.
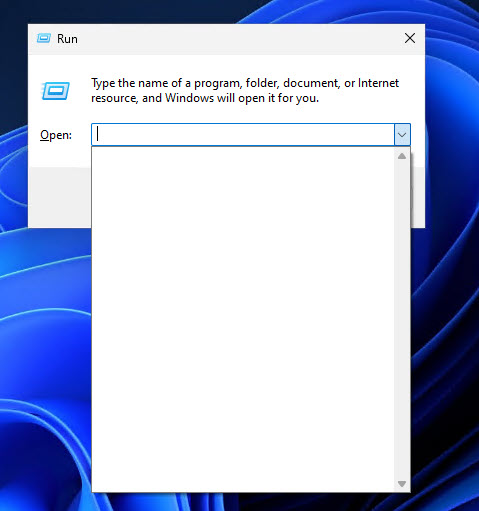
Пустое поле предложения в поле «Выполнить команду 1»Пустое поле предложения в поле «Выполнить команду»

Отключить историю команд запуска

Если вы хотите включить или отключить функцию автоматических предложений, для этого есть два способа. Один достигается с помощью приложения «Настройки», а другой включает изменение реестра Windows. Мы предлагаем вам использовать его только в том случае, если предыдущий метод не работает для вас.

Отключить историю команд запуска из настроек

Выполните следующие шаги, чтобы включить или отключить историю команд запуска с помощью приложения «Настройки». Обратите внимание, что этот метод действителен только для Windows 8, 10 и Windows 11, поскольку приложение «Параметры» недоступно в Windows 7.

  1. Перейдите к следующему:

    Приложение «Настройки» >> Конфиденциальность и безопасность >> Общие

  2. Переключите ползунок перед «Пусть Windows улучшит Пуск и Результаты поиска путем отслеживания запусков приложений» в соответствующую позицию, чтобы включить или отключить функцию автоматического предложения:

    • К давать возможность историю, переведите ползунок в положение «Вкл.».

      Включить историю окна «Выполнить команду» из приложения «Настройки»Включить историю окна «Выполнить команду» из приложения «Настройки»

    • К запрещать историю, переведите ползунок в положение «Выкл.».

      Отключить историю окна «Выполнить команду» из приложения «Настройки»Отключите историю окна «Выполнить команду» в приложении «Настройки».

Если вы только что включили историю окна «Выполнить команду», каждая команда, которую вы вводите с этого момента, будет сохранена. Если вы просто отключите его, вы обнаружите, что текстовое поле в поле «Выполнить команду» пусто, как и раскрывающееся меню.

Включить или отключить историю команд запуска из реестра

Если ваша организация или системный администратор управляет вашими настройками Windows, вы можете использовать следующие шаги, чтобы включить или отключить эту функцию, изменив реестр Windows. Эти шаги можно использовать во всех версиях Windows, выпущенных начиная с (и включая) Windows 7.

  1. Откройте редактор реестра Windows, введя «regedit» в поле «Выполнить команду».

    Откройте редактор реестраОткройте редактор реестра

  2. Вставьте следующее в адресную строку для быстрой навигации:

    КомпьютерHKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionExplorerAdvanced

    Перейдите к расширенному разделу реестра.Перейдите к расширенному разделу реестра.

  3. Дважды щелкните значок «Start_TrackProgsзначение и изменить его Значение данных на следующий номер, в зависимости от того, хотите ли вы включить или отключить историю.

  4. Закройте редактор реестра.

Если вы только что включили историю окна «Выполнить команду», каждая команда, которую вы вводите с этого момента, будет сохранена. Если вы просто отключите его, вы обнаружите, что текстовое поле в поле «Выполнить команду» пусто, как и раскрывающееся меню.

Обратите внимание, что выполнение этих действий в реестре Windows не требует перезагрузки системы. Кроме того, вы по-прежнему можете управлять настройками из приложения «Настройки», как указано в шагах выше.

Заключительные мысли

В этой статье описываются методы управления хранилищем истории Command Box на ПК с Windows. Вы можете очистить историю, включить или полностью отключить эту функцию. Не путайте эту статью с отключением окна «Выполнить команду»; это другое дело.

Тем не менее, мы обнаружили, что некоторые онлайн-руководства также просят вас отключить «Показать наиболее часто используемые приложенияособенность в Настройки >> Персонализация >> Пуск. Обратите внимание, что включение или отключение этой функции не повлияет на историю окна «Выполнить команду». Тем не менее, методы, обсуждаемые в этом посте, были опробованы и проверены на эффективность.

Похожие сообщения:


2023-04-28T20:28:27
Tips and Tricks

Испытайте новую Windows 10 с интерфейсом Windows XP (обновление Windows Experience Freestyle)

Если вы еще не слышали; теперь доступна модифицированная версия Windows 10, которая выглядит и работает как Windows XP!

Вы правильно это прочитали. Теперь вы можете пользоваться пользовательским интерфейсом Windows XP и функциями Windows 10 совершенно бесплатно. Эта версия Windows известна как «Обновление Windows EXPERIENCE Freestyle», созданный пользователем по имени Трэвис, и не официальный продукт от Microsoft. Он модифицировал операционную систему Windows 10, чтобы казалось, что вы работаете с Windows XP. Читать →

Как изменить шрифт в приложении «Блокнот» в Windows 11

Блокнот — это универсальный текстовый редактор, который можно использовать для создания, открытия и редактирования файлов с открытым текстом. Однако, если вы хотите открывать или редактировать файлы, содержащие специальное форматирование, вам лучше использовать WordPad.

Читать →

Что такое аутентификация NTLM и как ее контролировать или блокировать

Все коммуникации между различными устройствами происходят с использованием определенного протокола. Одним из таких протоколов аутентификации является «NTLM». NTLM — старая технология, изначально представленная в Windows NT 3.1. Однако текущие современные операционные системы Windows, такие как Windows 11, по-прежнему поддерживают эту технологию, и на то есть веские причины.

Однако, поскольку технология аутентификации NTLM устарела и устарела, хакеры, как правило, перехватывают пакеты данных в этом протоколе, делая уязвимыми ваши имена пользователей и пароли.

Независимо от того, являетесь ли вы системным администратором, использующим Windows Server, или обычным человеком с клиентской операционной системой Windows, вы можете защитить свою сеть, отслеживая и даже блокируя протокол проверки подлинности NTLM.

В этой статье мы подробно расскажем, что такое протокол аутентификации NTLM, почему он используется, почему он все еще поддерживается и как отслеживать любые приложения или программы, которые все еще его используют, чтобы их можно было заблокировать.

Что такое NTLM-аутентификация

NTLM — это протокол аутентификации, используемый для проверки того, что пользователь является тем, за кого себя выдает. Это проверяется с использованием ваших учетных данных, конечно. Когда ПК внутри Active Directory решает получить доступ к другому компьютеру, учетные данные сначала отправляются на контроллер домена с использованием протокола NTLM, после чего доступ либо запрещается, либо предоставляется.

Когда учетные данные путешествуют по сети, хакер может легко получить доступ к пакетам, что не очень сложно в наше время, а технология NTLM (почти) устарела.

До NTLM существовал другой протокол аутентификации, известный как «LM». Это, конечно, было даже слабее, чем NTLM. С NTLM Microsoft сначала выпустила NTLMv1, но улучшила его безопасность и выпустила NTLMv2. И того, и другого недостаточно для противодействия угрозам современных технологий. Вот почему было бы разумно отслеживать и вообще блокировать использование этой технологии.

Почему NTLM все еще поддерживается Windows

Несмотря на то, что NTLM является устаревшей технологией, последняя версия Windows все еще поддерживает ее. Это сделано для того, чтобы противостоять любым проблемам совместимости.

Людям, которые все еще используют старые приложения и серверы, может потребоваться использовать протокол NTLM для целей аутентификации, поскольку их среда не позволяет использовать его преемника; “Керберос— более безопасный и современный протокол аутентификации.

В идеале все сети должны использовать Kerberos для аутентификации, так как это более безопасно, NTLM по-прежнему поддерживается для людей, которые работают в более старых средах.

Почему аутентификация NTLM представляет угрозу

Протокол аутентификации NTLM использует хеширование — механизм шифрования — для включения фактического имени пользователя и пароля. Однако даже этот подход не является безопасным в соответствии с современными временами. Если хэш-код перехвачен хакером, он не сможет его расшифровать, но может использовать весь хэш для аутентификации в контроллере домена. Затем контроллер домена будет аутентифицировать самозванцев, а не вас, фактического человека, сгенерировавшего запрос в первую очередь.

Из-за этой угрозы важно проверить и заблокировать протокол аутентификации NTLM и, если возможно, заменить его на Kerberos.

Как контролировать протокол NTLM

Когда мы говорим о мониторинге трафика NTLM, вы можете узнать, какие приложения или порты отправляют или получают пакеты NTLM на вашем ПК. Это можно сделать как на серверах Windows, так и на клиентской ОС Windows.

Трафик NTLM можно отслеживать различными способами:

Мониторинг NTLM с помощью групповой политики

Microsoft предоставляет групповую политику, которую можно использовать для проверки подлинности NTLM в доменах AD. Кроме того, он показывает запросы проверки подлинности NTLM к контроллерам домена. Кроме того, политика также предлагает различные параметры, которые обсуждаются в следующих шагах.

Выполните следующие действия, чтобы начать мониторинг трафика NTLM в вашей сети:

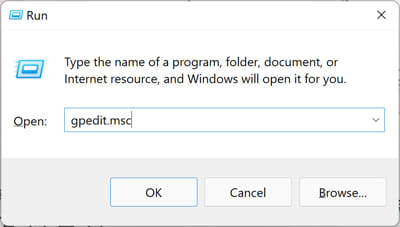
  1. Откройте редактор групповой политики, введя «gpedit.msc» в поле «Выполнить команду».

    Откройте редактор групповой политикиОткройте редактор групповой политики

  2. Перейдите к следующему на левой панели:

    Конфигурация компьютера >> Параметры Windows >> Параметры безопасности >> Локальные политики >> Параметры безопасности

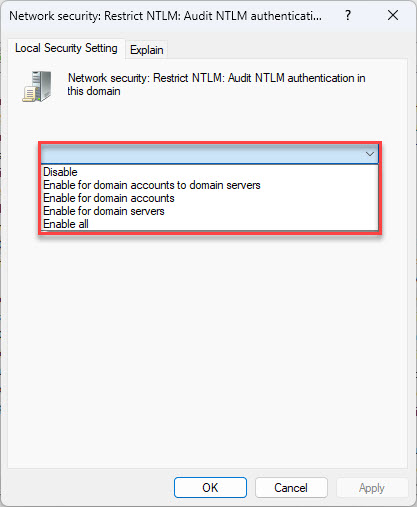
  3. На правой панели откройте политику «Сетевая безопасность: Ограничить NTLM: Аудит проверки подлинности NTLM в этом домене».

    Открытая политика аудита NTLMОткрытая политика аудита NTLM

  4. Теперь выберите один из следующих вариантов в раскрывающемся меню:

    • Включить для учетных записей домена серверы домена – регистрирует события, связанные с аутентификацией NTLM для учетных записей домена на контроллерах домена.
    • Включить для учетных записей домена – Записывает события для попыток входа в систему NTLM с использованием учетных записей домена.
    • Включить для серверов домена – Регистрировать аутентификацию NTLM на всех серверах в домене.
    • Включить все (рекомендуемый вариант) – Записывает сквозные проверки подлинности NTLM с серверов и для учетных записей.

    Установите политику, чтобы начать мониторинг трафика NTLMУстановите политику, чтобы начать мониторинг трафика NTLM
  5. Нажмите Применять и Хорошо.

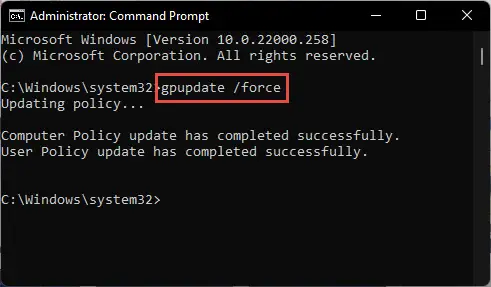
  6. Запустите следующий командлет в командной строке с повышенными привилегиями, чтобы применить изменения политики:

    GPUUpdate/Force

    Применить изменения политикиПрименить изменения политики

Теперь компьютер начнет записывать и регистрировать трафик NTLM и сохранять журналы в средстве просмотра событий. Вот как вы можете просматривать журналы в средстве просмотра событий:

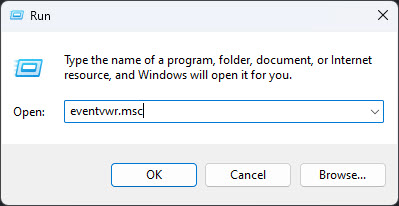
  1. Откройте средство просмотра событий, введя «eventvwr.msc» в поле «Выполнить команду».

    Откройте средство просмотра событийОткройте средство просмотра событий

  2. Перейдите к следующему на левой панели:

    Журналы приложений и служб >> Microsoft >> Windows >> NTLM >> Operational

  3. Здесь будут отображаться все события о протоколе NTLM.

    Просмотр журналов NTLM в средстве просмотра событийПросмотр журналов NTLM в средстве просмотра событий

Еще один более быстрый способ просмотра всех журналов NTLM — из Windows PowerShell.

Мониторинг NTLM с помощью PowerShell

Журналы трафика NTLM также можно проверить с помощью PowerShell. Однако вам все равно потребуется включить групповую политику, как обсуждалось выше.

Используйте следующую команду для получения событий NTLM в PowerShell с повышенными правами:

Get-WinEvent -LogName “Microsoft-Windows-NTLM/Operational”

Просмотр журналов NTLM из PowerShellПросмотр журналов NTLM из PowerShell

Мониторинг NTLM с помощью событий входа в систему

Вы также можете узнать, какие приложения используют NTLMv1, отслеживая успешность событий входа в систему на контроллере домена. Конечно, для этого необходимо настроить групповую политику. Следуй этим шагам:

  1. Откройте редактор групповой политики, введя «gpedit.msc» в поле «Выполнить команду».

    Откройте редактор групповой политикиОткройте редактор групповой политики

  2. Перейдите к следующему на левой панели:

    Конфигурация компьютера >> Параметры Windows >> Параметры безопасности >> Локальные политики >> Политика аудита

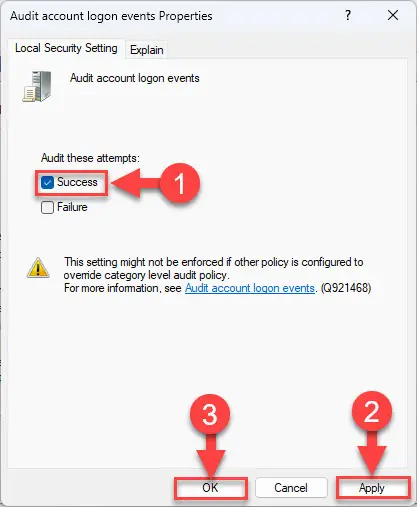
  3. На правой панели откройте политику «Аудит событий входа в учетную запись».

  4. Выбирать “Успех“, а затем нажмите Применять и Хорошо.

    Аудит событий входа в системуАудит событий входа в систему

  5. Запустите следующий командлет в командной строке с повышенными привилегиями, чтобы применить изменения политики:

    GPUUpdate/Force

    Применить изменения политикиПрименить изменения политики

Теперь вы можете снова проверить в средстве просмотра событий события входа в систему, чтобы определить приложения, все еще использующие протокол NTLM. Эти события будут иметь идентификатор события «4624».

Это все способы узнать и отслеживать, какие приложения используют протокол NTLM. Давайте теперь посмотрим, как отключить/заблокировать аутентификацию NTLM в вашем домене.

Как отключить аутентификацию NTLM

Проверка подлинности NTLM может быть заблокирована в вашем домене, если вы выполните следующие действия на контроллере домена:

  1. Откройте редактор групповой политики, введя «gpedit.msc» в поле «Выполнить команду».

    Откройте редактор групповой политикиОткройте редактор групповой политики

  2. Перейдите к следующему на левой панели:

    Конфигурация компьютера >> Параметры Windows >> Параметры безопасности >> Локальные политики >> Параметры безопасности

  3. На правой панели откройте политику «Сетевая безопасность: ограничение NTLM: проверка подлинности NTLM в этом домене».

    Откройте групповую политику, чтобы заблокировать аутентификацию NTLM.Откройте групповую политику, чтобы заблокировать аутентификацию NTLM.
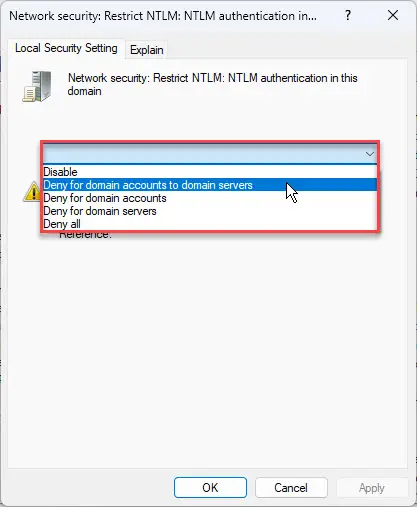
  4. Теперь выберите один из следующих вариантов в раскрывающемся меню:

    • Запретить доступ учетных записей домена к серверам домена – Контроллер домена будет отклонять все попытки входа в систему с проверкой подлинности NTLM на всех серверах в домене, использующих учетные записи домена.
    • Запретить для учетных записей домена – Контроллер домена будет отклонять все попытки входа в систему с проверкой подлинности NTLM с учетных записей домена.
    • Запретить для доменных серверов – Контроллер домена будет отклонять запросы проверки подлинности NTLM ко всем серверам в домене.
    • Запретить все (рекомендуемый вариант) – Контроллер домена будет отклонять все запросы сквозной аутентификации NTLM со своих серверов и для своих учетных записей.

    Отключить NTLM-аутентификациюОтключить NTLM-аутентификацию

  5. Нажмите Применять и Хорошо.

  6. Запустите следующий командлет в командной строке с повышенными привилегиями, чтобы применить изменения политики:

    GPUUpdate/Force

    Применить изменения политикиПрименить изменения политики

Вся проверка подлинности NTLM теперь будет заблокирована, и пользователю будет выведено сообщение об ошибке. Однако это заблокирует всю аутентификацию, использующую протокол NTLM. Если вы хотите авторизовать приложения, которые использовали NTLM для аутентификации, вы должны перевести их на Kerberos.

Заключительные слова

Когда устаревшая технология все еще поддерживается, это не обязательно означает, что вы должны ее принять. Протокол аутентификации NTLM является одним из таких примеров. Это нужно только для того, чтобы приложения, которые все еще используют эту технологию, продолжали работать. В противном случае в современном мире это не имеет значения для безопасности.

Поэтому мы рекомендуем сегодня отключить аутентификацию NTLM в вашей сети и добавить этот дополнительный уровень защиты.

Похожие сообщения:


2023-04-28T17:25:09
Tips and Tricks

Как запустить тест скорости SSD в Windows с помощью командной строки

Производительность компьютера обычно зависит от самого медленного компонента системы. Из всех компонентов компьютера жесткие диски или твердотельные накопители, вероятно, самые медленные. Хотя скорости жестких дисков стали довольно высокими по сравнению со старыми жесткими дисками SATA и PATA, они все еще отстают от скоростей ОЗУ и ЦП.

Если у вас возникают проблемы с производительностью компьютера даже с обновленным SSD, вам, вероятно, следует запустить тест скорости диска SSD, чтобы убедиться, что ваш жесткий диск не виноват. Читать →

Как переключить контроллер домена в Windows 11 (временно + постоянно)

Эта статья может оказаться полезной для системных администраторов, работающих в среде с несколькими контроллерами домена (DC), особенно если вы пытаетесь устранить неполадки и определить, есть ли неисправный контроллер. Это можно сделать, переключив контроллер домена с одного контроллера домена на другой на клиентском ПК с Windows.

Смена контроллера домена (оставаясь в том же домене), а затем обнаружение решения проблемы означает, что возникла проблема с первоначальным контроллером. Вы также можете захотеть изменить контроллер домена для клиентского ПК по другим причинам, например, пользователь может изменить свое местоположение, свою рабочую группу и т. д.

В этом посте мы покажем вам несколько способов найти имя вашего текущего контроллера домена и как вы можете изменить его на другой контроллер на ПК с Windows 11. Не путайте это со сменой доменов; вместо этого мы будем обсуждать изменение контроллеров домена только внутри одного и того же домена.

Найти текущий контроллер домена

Вы можете получить имя вашего текущего присоединенного домена на странице настроек «О компьютере» или даже в апплете «Сетевые подключения» (ncpa.cpl) под сетевой картой.

Просмотр имени домена в настройкахПросмотр имени домена в настройках

Когда вы знаете имя домена, запишите его. Затем вы можете использовать следующий командлет в командной строке, чтобы узнать, к какому контроллеру домена в данный момент подключен ваш компьютер:

Примечание: Замените (DomainName) на имя вашего домена.

nltest /dsgetdc:(имя_домена)

Получить текущее имя контроллера домена из командной строкиПолучить текущее имя контроллера домена из командной строки

Здесь вы найдете имя контроллера домена перед «ОКРУГ КОЛУМБИЯ:“.

Теперь вы можете продолжить переключение контроллера домена на другой сервер. Перед этим убедитесь, что у вас есть требуемое имя сервера, а также соответствующие учетные данные домена.

Переключение контроллера домена с помощью командной строки (временно)

Один из способов изменить подключенный контроллер домена — из командной строки. Используйте следующие шаги, чтобы изменить его:

Примечание: Использование этого метода для смены контроллера домена является временным. ПК может поймать другой контроллер домена при перезапуске. Чтобы навсегда изменить контроллер домена, используйте метод реестра Windows, описанный в следующем разделе.

  1. Введите “CMD» в меню «Пуск» щелкните правой кнопкой мыши «Командная строка“, а затем нажмите “Местонахождение открытого файла».

    Открыть местоположение файла CMDОткрыть местоположение файла CMD

  2. Удерживайте Сдвиг ключ, а затем щелкните правой кнопкой мыши файл «Командная строка». В контекстном меню нажмите «Запуск от имени другого пользователя».

    Запустите CMD от имени другого пользователяЗапустите CMD от имени другого пользователя

  3. Теперь введите учетные данные для учетной записи администратора домена (в формате, показанном на изображении ниже) и нажмите Хорошо.

    Введите учетные данные для учетной записи администратора доменаВведите учетные данные для учетной записи администратора домена

    Командная строка теперь будет работать с правами администратора домена.

  4. Теперь используйте следующую команду, заменяя необходимые переменные в соответствии с вашей средой, чтобы изменить контроллер домена:

    Замените (ComputerName) на имя клиентского ПК с Windows 11, (DomainName) на имя домена и (DomainControllerName) на имя контроллера домена, на который вы хотите сменить контроллер.

    nltest /Server:(ComputerName) /SC_RESET:(DomainName)(DomainControllerName)

    Изменить контроллер домена из командной строкиИзменить контроллер домена из командной строки

Вот и все! Контроллер домена теперь должен быть изменен. Вы можете подтвердить это, выполнив описанную выше команду, чтобы узнать имя вашего контроллера домена.

Подтвердите, что контроллер домена был измененПодтвердите, что контроллер домена был изменен

Изменить контроллер домена из реестра Windows (постоянно)

Чтобы навсегда изменить контроллер домена, выполните шаги, указанные ниже. Таким образом, вы можете вносить изменения непосредственно в реестр Windows и переключаться на другой контроллер домена.

Примечание: Неправильная настройка критических значений в системном реестре может быть фатальной для вашей операционной системы. Поэтому мы настаиваем на том, чтобы вы создали точку восстановления системы, прежде чем продолжить процесс.

Вы также можете использовать наш лучший выбор программного обеспечения для создания образов дисков и резервного копирования, чтобы больше никогда не потерять свои данные или операционную систему.

  1. Откройте редактор реестра, введя «regedit» в поле «Выполнить команду».

    Откройте редактор реестраОткройте редактор реестра

  2. Вставьте следующее в адресную строку для быстрой навигации и нажмите Входить:

    КомпьютерHKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesNetlogonParameters

    Перейдите к клавише параметровПерейдите к клавише параметров

  3. Создайте новое строковое значение в разделе Параметры по имени “Название сайта».

    Создайте строковое значение SiteNameСоздайте строковое значение «SiteName»

    Щелкните правой кнопкой мыши Параметры ключ на левой панели, развернуть Новыйа затем щелкните Строковое значение. Назовите это значение «Название сайта“.

  4. Дважды щелкните строку «Название сайта” и задайте для его Value Data полное доменное имя (FQDN) контроллера домена, на который вы хотите переключиться. Это будет примерно следующее:

    DC2.ИмяДомена.com

    Установите имя контроллера домена в качестве значения для SiteName в реестре Windows.Установите имя контроллера домена в качестве значения для SiteName в реестре Windows.

  5. Теперь закройте редактор реестра и перезагрузите компьютер, чтобы изменения вступили в силу.

Когда компьютер перезагружается, ПК с Windows будет каждый раз автоматически подключаться к выбранному контроллеру домена.

Заключительные мысли

Как мы убедились во время тестирования этих методов, контроллер домена может быть поврежден при неправильной настройке. В такое время разумнее всего сменить контроллер домена, пока системные администраторы разрабатывают его. Вам не нужно нести убытки, вызванные неисправным контроллером домена.

В этой статье мы покажем вам как временные, так и постоянные способы смены контроллера домена, оставаясь в том же домене.

Похожие сообщения:


2023-04-28T11:17:26
Tips and Tricks