Архив метки: сети

Настройка dns на маршрутизаторах cisco

Основные DNS записи для домена

Все владельцы доменов могут зайти в свой рабочий кабинет у хостинг-провайдера (или регистратора доменных имен) и посмотреть записи для своего домена, оформленные, как правило, в виде таблицы, которая содержит следующие поля:

  • Имя (хост, псевдоним);
  • Тип записи;
  • Значение (IP адрес, назначение, ответ и т.д.).

Читать →

Усиление сотовой связи с помощью репитеров Baltic Signal

Репитер — это устройство для усиления слабого сотового сигнала. Сотовый усилитель получает слабый сигнал с улицы, повышает его мощность и излучает в направлении абонентов. Принцип работы этого устройства схож с усилителем звука, подключенным к микрофону и динамикам.

GSM-репитеры Baltic Signal — надежные устройства, которые помогают наладить стабильную голосовую связь в помещениях. Это может быть дачный домик, городская квартира, офис или целый торговый центр. Поскольку усилители различаются мощностью, можно подобрать подходящее решение практически для любого объекта!


Причины слабой или нестабильной сотовой связи

  • Помещение находится на значительном расстоянии от базовой станции оператора (за городом, в деревне);
  • Конструктивные особенности здания (стены, перекрытия, стеклопакеты) препятствуют проникновению сигнала (подземные и полуподземные сооружения, такие как паркинги, подвалы, цокольные этажи);
  • На пути сигнала возникают естественные или искусственные препятствия: перепады высоты (неровный рельеф местности), другие здания и строения.


Чем разные модели репитеров отличаются между собой?

Помимо мощности, ретрансляторы также различаются по поддерживаемым частотным диапазонам и стандартам связи. Поскольку операторы могут использовать радиоволны разной частоты, следует быть особенно внимательным при выборе оборудования:

  • Репитеры 3G и GSM подходят для усиления голосовой связи (звонков), при этом модели 3G также повышают скорость и стабильность интернет-соединения;
  • Если совместимость со старыми мобильными сетями не требуется, то ваш выбор — репитеры 4G. Этот класс усилителей повышает скорость интернета и стабилизирует голосовую связь VoLTE;
  • В ассортименте компании Baltic Signal представлен широкий ассортимент комбинированных (мультидиапазонных) решений, сочетающих поддержку разных стандартов.

Ретранслятор сигнала — ключевой, но не единственный компонент системы усиления. Помимо активного устройства, также требуются антенны (уличная и комнатная) и соединительные кабели. Чтобы не подбирать компоненты вручную, доступны готовые комплекты.

Купить репитер сигнала можно онлайн с доставкой по всей России на сайте https://baltic-signal.ru/catalog/repeaters/. Доставка занимает 1–2 дня по Москве и Санкт-Петербургу, а срок доставки в регионы зависит от выбранной транспортной компании.


2021-12-14T17:25:57
Сети

Сравнение FTP и TFTP

В современном цифровом мире распространена передача файлов через Интернет, и очень важно выбрать протокол, который определяет потребности вашей организации. Таким образом, доступны различные протоколы, которые могут выполнять эту работу, и два из наиболее важных из них — это протокол передачи файлов (FTP) и простой протокол передачи файлов (TFTP). В этой статье мы сосредоточимся на этих двух протоколах и их значении, а также на некоторых недостатках, чтобы вы могли выбирать соответственно своим требованиям.


Что такое протокол передачи файлов (FTP)

Основная функция FTP — отправлять и получать файлы через Интернет. Его полная форма — это протокол передачи файлов, который используется для установления двух разных соединений с клиентом и сервером; один для управляющей информации, а другой — для передачи данных; после установления соединения вы можете передавать файлы в любую систему. FTP может обрабатывать файлы как в двоичном, так и в текстовом форматах.

Первоначальное программное обеспечение FTP-клиента основывалось на командной строке DOS, которая имела стандартные команды и синтаксис. Доступность графического пользовательского интерфейса (GUI) для пользователей упростила процесс загрузки и выгрузки документов с тех пор, он основан на стандартах RFC 959 с дополнительными RFC, обеспечивающими меры предосторожности.


Как работает FTP

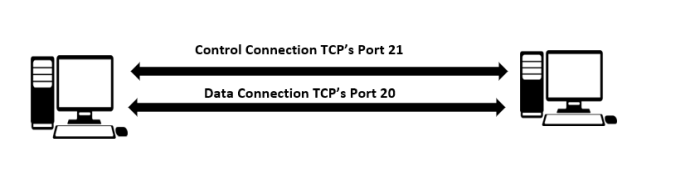
TCP-соединение с FTP (зарезервированный порт 21) создается, когда FTP-клиент хочет подключиться к FTP-серверу. После аутентификации на порту 20 создается новое TCP-соединение для фактической передачи данных. Итак, FTP устанавливает два соединения при копировании файла с одного хоста на другой: одно для передачи данных и одно для управления.

Сравнение FTP и TFTP


FTP — это протокол прикладного уровня. При передаче файлов по FTP он может решить такие проблемы, как различные соглашения о файлах, способы представления текста и данных, а также другой макет каталогов. Связь в управляющем соединении (порт 21) основана на основных правилах. С другой стороны, соединение для передачи данных является более сложным, поскольку оно использует несколько инструкций для передачи различных типов данных. Несмотря на то, что пользователь аутентифицирован во время установления соединения, FTP не является безопасным, поскольку пароль пользователя представлен в виде обычного текста, а данные также отправляются в виде обычного текста, который может быть перехвачен злоумышленником с помощью SSL (Secure Socket Layer).


Что такое протокол Trivial File Transfer Protocol (TFTP)

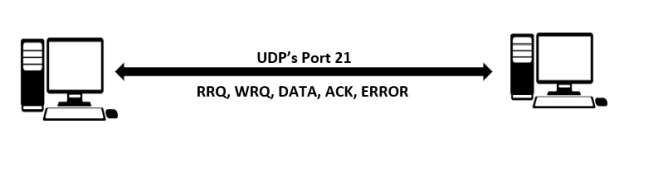
TFTP — это аббревиатура от Trivial File Transfer Protocol, которая также используется для отправки файлов от клиента на хост. TFTP использует порт номер 69 для своих услуг, и данные доставляются через UDP. Он менее сложен, чем FTP, поскольку передает файлы между клиентом и сервером без использования аутентификации и других ценных функций, предлагаемых FTP.

Сравнение FTP и TFTP

Связь осуществляется путем вставки короткого заголовка между данными и заголовком UDP. Этот заголовок содержит коды чтения, записи и подтверждения, а также схему нумерации данных размером 512 байт. Отправка или получение файлов по TFTP не требует защиты или шифрования. TFTP можно легко реализовать с использованием небольшого объема памяти, что делает его ценным инструментом для загрузки компьютеров и устройств без жестких дисков.


Сравнение FTP и TFTP

В этом разделе мы сравним возможности FTP и TFTP, а также в чем их сходства и различия.


FTPTFTP
Он работает с использованием TCP-портов 20 и 21Он работает с использованием UDP-порта 69
Он управляет передачей файлов с помощью TCP и предлагает безопасный сервис, ориентированный на соединениеПередает файлы по UDP
Он использует команды управления TCP-соединением для отправки данныхНе требует подключения, так как использует UDP
Для связи требовалась аутентификация между источником и получателемНе требует аутентификации для связи
Это сложноЭто менее сложно


Заключение

Протоколы необходимы для связи и рассказывают вам о стандартах, которые необходимо соблюдать между несколькими сетевыми устройствами. Два из наиболее часто используемых протоколов — это протокол передачи файлов (FTP) и простой протокол передачи файлов (TFTP). В этом посте сравниваются эти два сетевых протокола; обсудили их значение и недостатки. Как следует из названия, оба они используются для передачи файлов, но между ними есть некоторые различия, которые также обсуждались в конце.


2021-12-01T19:44:36
Сети

Как определить, какую маску использовать?

Интернет стал повсеместным. Устройствам, подключенным к Интернету, требуется IP-адрес для связи с другими устройствами в Интернете. С развитием Интернета, особенно IOT (Интернета вещей), доступное пространство IPv4 сокращается. Это создало серьезную проблему для роста объединенных сетей. Чтобы справиться с этой ситуацией, предлагается множество решений, таких как адресация DHCP, CIDR, NAT и т. д.


Необходимость разделения на подсети

По мере постепенного роста управление сетью становится все более и более сложным. Сетевые администраторы обычно используют концепцию разделения на подсети для управления гигантской компьютерной сетью. Подсети — это процесс разделения IP-сети на более мелкие подсети или подсети. Это улучшает управление и безопасность сети. При разделении на подсети используется маска подсети или маска сети для указания количества хостов в сети.

Сетевая маска и маска подсети работают одинаково, за исключением того, что маска подсети берет часть битов из части адреса хоста (биты хоста преобразуются в сетевые биты) для определения подсети. Это называется заимствованием битов. Взяв биты из части хоста, мы можем создать больше подсетей или подсетей, но в этих новых подсетях будет меньше хостов. Когда мы заимствуем биты из части хоста, маска подсети будет изменена.


Что мы будем освещать?

В этом руководстве мы увидим, как определить сетевую маску или маску подсети. Мы также научимся вычислять первый и последний адрес, количество адресов по маске подсети. Прежде чем мы продолжим, давайте сначала поймем разницу между классовой и бесклассовой схемой адресации.


Классовая и бесклассовая схема адресации

Классовая схема адресации имела ряд ограничений. CIDR или бесклассовая междоменная маршрутизация более эффективна по сравнению с классовой адресацией при назначении сетевых адресов.

Рассмотрим количество сетей и хостов при классовой адресации:

  1. Класс A имеет маску подсети 255.0.0.0 со 126 сетями (2^7-2) и 16777214 хостами (2^24-2).
  2. Класс B имеет маску подсети 255.255.0.0 с 16384 сетями (2^14) и 65534 хостами (2^16-2).
  3. Класс C имеет маску подсети 255.255.255.0 с 2097152 сетями (2^21) и 254 хостами (2^8-2).

Мы можем заметить, что класс A имеет большее количество адресов хостов, чем требуется практически любой организации, что приводит к потере миллионов адресов класса A. Точно так же класс B также имеет большее количество адресов, чем требуется для организации среднего размера. В случае класса C количество хост-адресов очень мало для большинства организаций. В таком сценарии на помощь приходит CIDR или схема бесклассовой междоменной маршрутизации. CIDR поддерживает маски произвольной длины, например /23, /11, /9 и т. д.

Определение маски сети или маски подсети для использования

Чтобы проиллюстрировать концепцию CIDR, рассмотрим организацию, которой требуется 10000 адресов для своих хост-устройств. Если мы используем классовую адресацию, то сеть класса B здесь более эффективна по сравнению с классом A и классом C. Но все же в этом случае есть 55534 неиспользуемых IP-адреса. В случае использования CIDR сети может быть назначен непрерывный блок /18 с 16384 хостами. Маска подсети в этом случае будет 255.255.192.0. На рисунке ниже показана часть префикса блока CIDR и соответствующее количество адресов хоста.


Префикс блока CIDRКоличество адресов хоста
/2732
/2664
/25128
/24256
/23512
/221024
/212048
/204096
/198192
/1816384


Точно так же, если нам нужно 800 адресов хостов, класс B приведет к потере ~ 64 700 адресов. Если мы используем адресацию класса C, нам нужно будет ввести 4 новых маршрута в таблицы маршрутизации. С другой стороны, если мы используем схему CIDR, мы можем назначить блок /22 и получить 1024 (2^10) IP-адресов.


Использование сетевой маски или маски подсети

Мы можем использовать маску подсети или маску подсети, чтобы получить первый адрес, последний адрес, количество адресов, соответствующих данному IP-адресу.

1. Чтобы найти первый адрес, нам нужно выполнить операцию И для данного IP-адреса и маски подсети. Например, если наш IP-адрес 205.16.37.39, т.е. 11001101.00010000.00100101.00100111, а маска подсети — /28, т.е. 11111111 11111111 11111111 11110000, мы можем найти первый адрес как:

Адрес:         11001101 00010000 00100101 00100111

Маска:             11111111 11111111 11111111 11110000

Первый адрес: 11001101 00010000 00100101 00100000


2. Точно так же последний адрес может быть найден операцией ИЛИ для данного IP-адреса и дополнения маски подсети до единицы, как показано ниже:

Адрес:                                    11001101 00010000 00100101 00100111

Дополнение маски подсети:     00000000 00000000 00000000 00001111

Последний адрес:                             11001101 00010000 00100101 00101111


3. Чтобы получить количество адресов, дополните маску подсети (до единицы), преобразуйте результат в десятичную форму и добавьте к нему 1:

Дополнение маски подсети:  00000000 00000000 00000000 00001111 = (15)10

Количество адресов = 15+1 =16

Заключение

Это все. В этой статье мы узнали об использовании сетевой маски или маски подсети, а также о том, как вычислить первый и последний адрес и т.д. Для ИТ-специалистов очень важно спроектировать и эффективно использовать доступное IP-пространство своей организации.


2021-11-27T14:38:19
Сети
Технология GPON. Причины, по которым профессионалы выбирают волоконную оптику

Будь то отправка электронных писем, реклама продуктов или администрирование услуг в Интернете, общение имеет важное значение для любого бизнеса. Волоконно-оптический кабель становится все более популярным среди предприятий широкополосного соединения благодаря большей скорости и надежности, чем кабельное или DSL. Волоконно-оптические кабели не только имеют широкую полосу пропускания, но и достаточно безопасны, поскольку сигнал не может быть перехвачен электромагнитными методами. Кроме того, обслуживание не требует особого ухода, а тонкие кабели можно плотно упаковать, что означает, что они занимают ограниченное пространство.

Когда дело доходит до оптоволоконных кабелей, доступны два широких варианта: активные оптические сети (AON) и пассивные оптические сети (PON). PON подразделяется на BPON (широкополосная пассивная оптическая сеть), GPON (гигабитная пассивная оптическая сеть) и EPON (пассивная оптическая сеть Ethernet). GPON — лучший выбор среди профессионалов благодаря своим огромным преимуществам, как описано в этом блоге.


Объяснение GPON

Гигабитная пассивная оптическая сеть (GPON) — это сетевая технология, основанная на стандарте ITU-T G.984. GPON может предлагать гигабитные скорости передачи и приема (или даже с XGPON, 10 гигабит) по одному оптоволоконному кабелю, который дает доступ к услугам Triple-Play, то есть к видео, голосу и данным. GPON может передавать данные со скоростью до 2,4 Гбит/с (нисходящий поток) и 1,2 Гбит/с (восходящий поток) с возможностью масштабирования до XGPON.

Технология GPON стала очень распространенной на предприятиях и дома. В домах, где используется оптоволоконный интернет, часто используется GPON со схемой FTTH (Fiber to the Home). На профессиональных уровнях, таких как большие офисы и отели, схема FTTO (Fiber to the Outlet/Office) используется с технологией GPON.


Структура сети GPON

В структуре сети GPON оптическое волокно устанавливается в центральной стойке здания или в аппаратной. Волокно подключается к PTRO или внешнему входу FO, а затем подключается к оконечному устройству оптической линии (OLT). Затем оптическое волокно подключается к каждому из NTO в зоне обслуживания. Оптическая распределительная сеть (ODN) — это сеть между OLT и ONT. Распределение ODN достигается с помощью оптоволоконных кабелей, обычно мономодовых, разделенных пассивными оптическими разветвителями. Затем выполняется окончательное соединение ONT с различным оборудованием (компьютерами, торговыми точками, телевизорами, телефонами и т. д.) С использованием аналоговой телефонии (POTS), традиционного медного кабеля с витой парой или видео (CATV).


Почему профессионалы все чаще выбирают GPON? Преимущества GPON

Как указывалось ранее, профессионалы и дома часто предпочитают GPON, а не EPON и BPON. Это потому, что он предлагает огромные преимущества, которые включают:

 Скорость

Профессионалы все чаще ищут скорость и поэтому обращают внимание на оптоволокно, которое обеспечивает высокопроизводительную полосу пропускания 5 гигабит в секунду (Гбит/с) в нисходящем направлении и 25 Гбит/с в восходящем направлении. GPOS может позволить профессионалам достичь впечатляющих скоростей с возможностью обработки трафика до 10/10 Гбит/с на абонента и пропускной способностью до 40 Гбит/с для всей оптической сети.

Безопасная передача

Безопасность — главный приоритет для предприятий, которым нужны сетевые решения. Хотя оптоволоконные кабели полностью защищены, угрозы безопасности возникают из-за излучения сигнала за пределы кабеля и возможности фишинга данных по параллельным каналам . Сети GPOS надежно приписываются изолированному характеру сигналов в оптических волокнах. Их также невозможно взломать или перехватить, поскольку они обеспечивают шифрование, а данные передаются по замкнутой цепи.

Экономия затрат

Сетевая технология GPON не только на удивление доступна, но и позволяет сократить эксплуатационные расходы. Это пассивная система; следовательно, он потребляет очень мало энергии, что позволяет сократить расходы на электроэнергию. Он также не требует постоянной ИТ-поддержки, что позволяет предприятиям экономить огромные суммы денег. С сетью GPOS вы можете сэкономить до 35% инвестиционных затрат.

Стабильность

Сетевая технология GPOS очень стабильна и всегда может обеспечить минимальную пропускную способность даже в самые загруженные времена. Сети довольно сложно столкнуться с простоями или узкими местами. Технология включает передовые разветвители ODN в сочетании с достаточной пропускной способностью, предотвращающей перегрузку сети. Он отлично подходит для передачи голоса и видео в реальном времени, когда для эффективной передачи требуется стабильное соединение.

Компактный и легкий

Оптоволоконный кабель GPOS компактен и легок — он меньше размеров традиционных медных кабелей. Это означает, что вы сможете сэкономить много места при прокладке кабелей в вашем здании. Кроме того, поскольку GPOS имеет расширенный диапазон сигнала, вам не нужно создавать место для оборудования, усиливающего сигнал. Вам понадобится меньше серверных комнат и оборудования для поддержки сети.


Последние мысли

Предприятия модернизируют свою ИТ-инфраструктуру , постепенно оставляя медные локальные сети (LAN) и радиочастотную передачу в пользу GPOS, благодаря ее преимуществам. GPOS оказался подходящим выбором для кабелей передачи данных и голоса. Огромные преимущества, предлагаемые сетями GPOS, действительно сделают шаг вперед в вашем бизнесе. Возможно, сейчас самое подходящее время для перехода на GPON.


2021-11-22T18:07:04
Сети

Mikrotik настройка Firewall и QOS

Всем привет!!!

Я хотел бы поделиться своими настройками Firewall с защитой от сканирования портов и от подбора паролей, а так же настройкой QOS на примере моего mikrotik.

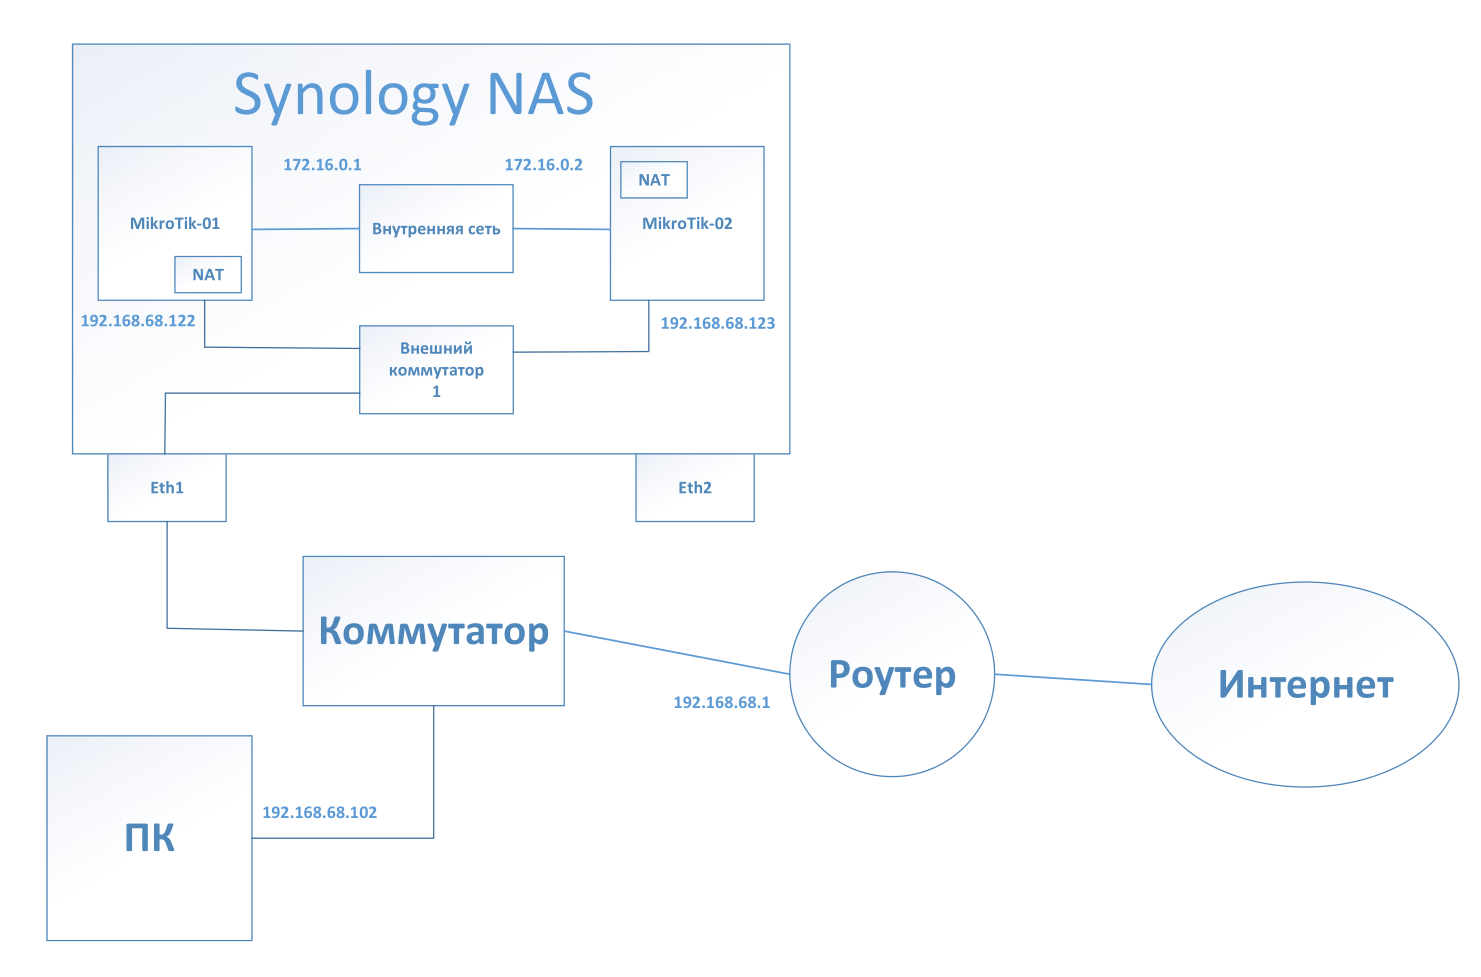
Схему для настройки и тестирования Mikrotik я сделал такой, а в будущем планирую купить себе настоящий Mikrotik и уже все, что сделано на виртуальном будет использоваться в реальном:

Читать →