Нередко мы случайно нажимаем “Shift + Delete” на файлах вместо простого “Delete”. В силу наших естественных привычек многие из нас склонны использовать эту комбинацию клавиш, не осознавая последствий. Читать
Нередко мы случайно нажимаем “Shift + Delete” на файлах вместо простого “Delete”. В силу наших естественных привычек многие из нас склонны использовать эту комбинацию клавиш, не осознавая последствий. Читать
 Termshark – это новейший терминальный пользовательский интерфейс tor Tshark, анализатора сетевых протоколов, который является одним из лучших в своем роде.
Он был разработан по мотивам Wireshark, который является бесплатным кроссплатформенным анализатором сетевых протоколов с открытым исходным кодом. Читать
Универсальный bash-скрипт, предназначенный для автоматизации сбора данных и оценки уязвимостей в Active Directory.
Используя специально подобранный набор инструментов и применяя такие умные приемы, как динамическая проброска портов, linWinPwn упрощает процесс сбора доказательств в AD-средах.
Если вы ограничены во времени или стремитесь свести к минимуму количество используемых ресурсов, эта статья познакомит вас с настройкой, модулями и параметрами linWinPwn, что позволит вам проводить эффективные и действенные оценки безопасности. Читать
Vulhub – это коллекция готовых уязвимых Docker окружений с открытым исходным кодом для обучения взлому.
Никаких предварительных знаний о Docker не требуется, просто выполните две простые команды, и у вас будет уязвимая среда.
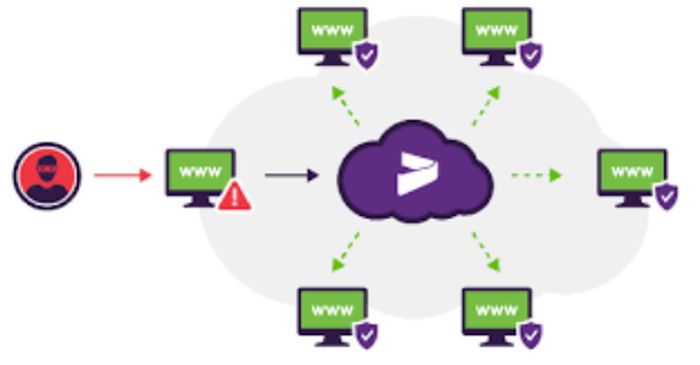 Отчет о взломанных веб-сайтам SUCURI указывает, что ~ 74% сайтов WordPress были заражены.
Тысячи веб-сайтов взламываются каждый день из-за неверной конфигурации или уязвимого кода.
Web Application Firewall (WAF) – один из лучших способов защитить Ваш веб-сайт от сетевых угроз.
Если ваш веб-сайт доступен в интернете, вы можете использовать онлайновые инструменты, чтобы отсканировать веб-сайт на наличие уязвимостей, чтобы понять, насколько безопасен ваш веб-сайт. Читать