Я использую команду reboot, чтобы перезагрузить сервер PostgreSQL, работающий на RHEL 7.
У нас также есть сервер разработки, работающий на CentOS 7.
Однако иногда я замечал повреждение базы данных или проблемы с файлами. Читать
Я использую команду reboot, чтобы перезагрузить сервер PostgreSQL, работающий на RHEL 7.
У нас также есть сервер разработки, работающий на CentOS 7.
Однако иногда я замечал повреждение базы данных или проблемы с файлами. Читать
Nmap — это мощный инструмент сетевого сканирования для аудита безопасности и тестирования на проникновение. Это один из основных инструментов, используемых администраторами сети для устранения проблем с подключением к сети и сканирования портов .
Nmap также может определять Mac-адрес, тип ОС , версию службы и многое другое.
В этой статье объясняются основы того, как использовать команду nmap для выполнения различных сетевых задач.
Nmap — это многоплатформенная программа, которую можно установить во всех основных операционных системах. Первоначально он был выпущен как инструмент только для Linux, а позже был перенесен на другие системы, такие как BSD, Windows и macOS.
Если вы предпочитаете графический интерфейс, а не командную строку, Nmap также имеет графический пользовательский интерфейс под названием Zenmap.
Официальные бинарные пакеты доступны для загрузки со страницы загрузки Nmap.
Процедура установки проста и зависит от вашей операционной системы.
Nmap доступен из репозиториев Ubuntu и Debian по умолчанию. Чтобы установить его, запустите:
sudo apt update

sudo apt install nmap
На CentOS и других производных от Red Hat запускаются:
sudo dnf install nmap
Пользователи macOS могут установить Nmap, загрузив установочный пакет «.dmg» с сайта Nmap или через Homebrew:
brew install nmap
Версия Nmap для Windows имеет некоторые ограничения и, как правило, немного медленнее, чем версия для UNIX.
Самый простой вариант установки Nmap в Windows — это загрузить и запустить самоустанавливающийся exe-файл.
Вы можете запустить Nmap в Windows либо из командной строки, либо запустив программу Zenmap. Для получения дополнительной информации о том, как использовать Nmap в Windows, ознакомьтесь с инструкциями по использованию после установки.
Nmap обычно используется для аудита сетевой безопасности, отображения сети, определения открытых портов и поиска сетевых устройств.
Упрощенный синтаксис команды nmap выглядит следующим образом:
nmap [Options] [Target...]
Самый простой пример использования Nmap — сканирование одной цели от имени обычного пользователя без указания каких-либо параметров:
nmap scanme.nmap.org
При вызове от имени пользователя без полномочий root, у которого нет прав на использование сырых пакетов, nmap запускает сканирование TCP-соединения. Параметр -sT по умолчанию включен в непривилегированном режиме.
Вывод будет выглядеть примерно так, включая основную информацию о сканировании и список открытых и отфильтрованных TCP-портов.
Starting Nmap 7.91 ( https://nmap.org ) at 2020-12-16 20:19 CET

Nmap scan report for cast.lan (192.168.10.121)

Host is up (0.048s latency).

Not shown: 981 closed ports

PORT STATE SERVICE

21/tcp open ftp

22/tcp open ssh

25/tcp open smtp

53/tcp open domain

80/tcp open http

110/tcp open pop3

143/tcp open imap

443/tcp open https

587/tcp open submission

993/tcp open imaps

995/tcp open pop3s

1025/tcp open NFS-or-IIS

1080/tcp open socks

8080/tcp open http-proxy

8081/tcp open blackice-icecap


Nmap done: 1 IP address (1 host up) scanned in 1.78 seconds
Самым популярным вариантом сканирования является TCP SYN scan (-sS), который быстрее, чем вариант подключения, и работает со всеми совместимыми стеками TCP.
-sS включается по умолчанию, когда nmap вызывает пользователь с административными привилегиями:
sudo nmap 192.168.10.121
Для более подробного вывода используйте увеличение детализации с помощью -v или -vv:
sudo nmap -vv 192.168.10.121
Чтобы выполнить сканирование UDP, вызовите команду с параметром ( -sU) от имени пользователя root:
sudo nmap -sU 192.168.10.121
Для получения полного списка методов сканирования портов посетите страницу документации Nmap.
Nmap также поддерживает адреса IPv6. Чтобы указать хост IPv6, используйте опцию -6:
sudo nmap -6 fd12:3456:789a:1::1
Nmap рассматривает все аргументы, которые не являются опциями, как целевые хосты.
Аргументы считаются вариантами, если они начинаются с одинарного или двойного тире (-, --).
Самый простой вариант — передать один или несколько целевых адресов или доменных имен:
nmap 192.168.10.121 host.to.scan
Вы можете использовать нотацию CIDR, чтобы указать диапазон сети:
nmap 192.168.10.0/24
Чтобы указать диапазон октетов, используйте символ тире. Например, для сканирования 192.168.10.1, 192.168.11.1и 192.168.12.1:
nmap 192.168.10-12.1
Другой символ, который вы можете использовать для указания целей, — это запятая. Следующая команда нацелена на те же хосты, что и предыдущая:
nmap 192.168.10,11,12.1
Вы можете комбинировать все формы:
nmap 10.8-10.10,11,12.0/28 192.168.1-2.100,101
Чтобы убедиться, что вы указали правильные хосты перед сканированием, используйте параметр сканирования списка (-sL), который перечисляет только цели без запуска сканирования:
nmap -sL 10.8-10.10,11,12.0/28 192.168.1-2.100,101
Если вы хотите исключить цели, которые включены в указанный вами диапазон, используйте опцию --exclude:
nmap 10.8-10.10,11,12.0/28 --exclude 10.10.12.12
По умолчанию Nmap выполняет быстрое сканирование 1000 самых популярных портов. Это не первые 1000 последовательных портов, а 1000 наиболее часто используемых портов в диапазоне от 1 до 65389.
Для поиска всех портов с 1 по 65535 используйте опцию -p:
nmap -p- 192.168.10.121
Каждый порт может находиться в одном из следующих состояний:
Порты и диапазоны портов указываются с помощью опции -p.
Например, чтобы просканировать только порт 443, вы должны использовать следующую команду:
nmap -p 443 192.168.10.121
Чтобы указать более одного порта, разделите целевые порты запятой:
nmap -p 80,443 192.168.10.121
Диапазоны портов можно указать с помощью символа тире. Например, чтобы просканировать все порты UDP в диапазоне от 1 до 1024, вы должны запустить:
sudo nmap -sU -p 1-1024 192.168.10.121
Все вместе:
nmap -p 1-1024,8080,9000 192.168.10.121
Порты также можно указать с помощью имени порта. Например, для поиска порта 22, ssh, вы можете использовать:
nmap -p ssh 192.168.10.121
Чтобы выполнить ping-сканирование или обнаружение хоста, вызовите команду nmap с опцией -sn:
sudo nmap -sn 192.168.10.0/24
Эта опция указывает Nmap только на обнаружение сетевых хостов, а не на сканирование портов. Это полезно, когда вы хотите быстро определить, какой из указанных хостов запущен и работает.
По умолчанию Nmap выполняет обратное разрешение DNS для каждого обнаруженного хоста, что увеличивает время сканирования.
При сканировании больших сетей рекомендуется отключить разрешение обратного DNS и ускорить сканирование. Для этого вызовите команду с опцией -n:
sudo nmap -n 192.168.10.0/16
Nmap может обнаружить операционную систему удаленного хоста с помощью снятия отпечатков стека TCP/IP. Чтобы запустить обнаружение ОС, вызовите команду с опцией -O:
sudo nmap -O scanme.nmap.org
Если Nmap может обнаружить ОС хоста, он напечатает что-то вроде следующего:
...

Device type: general purpose

Running: Linux 5.X

OS CPE: cpe:/o:linux:linux_kernel:5

OS details: Linux 5.0 - 5.4

Network Distance: 18 hops


OS detection performed. Please report any incorrect results at https://nmap.org/submit/ .

Nmap done: 1 IP address (1 host up) scanned in 26.47 seconds
Обычно системные службы прослушивают стандартные порты, которые хорошо известны и зарезервированы для них. Например, если порт 22, соответствующий службе SSH, открыт, вы предполагаете, что на хосте работает SSH-сервер. Однако вы не можете быть абсолютно уверены, потому что люди могут запускать службы на любых портах, которые им нужны.
Благодаря обнаружению службы и версии Nmap покажет вам, какая программа прослушивает порт и версию программы.
Для поиска службы и версии используйте опцию -sV:
sudo nmap -sV scanme.nmap.org
...

PORT STATE SERVICE VERSION

19/tcp filtered chargen

22/tcp open ssh OpenSSH 6.6.1p1 Ubuntu 2ubuntu2.13 (Ubuntu Linux; protocol 2.0)

80/tcp open http Apache httpd 2.4.7 ((Ubuntu))

135/tcp filtered msrpc

139/tcp filtered netbios-ssn

445/tcp filtered microsoft-ds

9929/tcp open nping-echo Nping echo

31337/tcp open tcpwrapped

Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

...
Вы также можете сканировать ОС, версии и запускать traceroute с помощью одной команды, используя параметр -A:
sudo nmap -A 192.168.10.121
По умолчанию Nmap выводит информацию на стандартный вывод (stdout).
Если вы сканируете большую сеть или нуждаетесь в информации для дальнейшего использования, вы можете сохранить результат в файл.
Nmap предоставляет несколько типов вывода. Чтобы сохранить вывод в нормальном формате, используйте параметр, за которым следует имя файла -oN:
sudo nmap -sU -p 1-1024 192.168.10.121 -oN output.txt
Самый популярный вариант — сохранить вывод в формате XML. Для этого воспользуйтесь опцией -oX:
sudo nmap -sU -p 1-1024 192.168.10.121 -oX output.xml
Еще один полезный формат — вывод grepable, который можно анализировать с помощью стандартных инструментов Unix, таких как grep, awk и cut. Вывод grepable указывается с опцией -oG:
sudo nmap -sU -p 1-1024 192.168.10.121 -oG output
Одна из самых мощных функций Nmap — это скриптовый движок. Nmap поставляется с сотнями скриптов , и вы также можете писать свои собственные скрипты на языке Lua.
Вы можете использовать скрипты для обнаружения вредоносных программ и бэкдоров, выполнения атак методом перебора и т.д.
Например, чтобы проверить, скомпрометирован ли данный хост, вы можете использовать:
nmap -sV --script http-malware-host scanme.nmap.org
Nmap — это инструмент с открытым исходным кодом, который в основном используется администраторами сети для обнаружения узлов и сканирования портов.
Обратите внимание, что в некоторых странах сканирование сетей без разрешения является незаконным.
Если у вас есть вопросы или замечания, пожалуйста, оставьте комментарий ниже.
Для использования с Linux доступно множество файловых систем. Наиболее распространенные файловые системы Linux включают Ext4, Btrfs, XFS и ZFS. Каждая файловая система имеет свои уникальные варианты использования, плюсы и минусы. Из-за множества доступных опций вам может быть сложно решить, какую файловую систему использовать. Чтобы помочь вам с выбором, в этой статье сравниваются файловые системы XFS и Btrfs. Если вам сложно решить, использовать ли файловую систему XFS или файловую систему Btrfs, эта статья должна помочь. Начнем!
Файловая система XFS: XFS — это высокопроизводительная 64-битная файловая система с журналированием. Первоначально он был разработан Silicon Graphics, Inc. в 1993 году для операционной системы IRIX, а затем был перенесен на ядро Linux в 2001 году.
Файловая система Btrfs: Btrfs или файловая система B-Tree — это современная файловая система с функцией копирования при записи (CoW). Это новость по сравнению с файловой системой Ext. Изначально Btrfs был разработан для операционных систем Linux корпорацией Oracle в 2007 году. В ноябре 2013 года файловая система Btrfs была объявлена стабильной для ядра Linux.
Файловые системы XFS и Btrfs были разработаны для решения различных типов проблем. Хотя цель проектирования файловой системы XFS отличалась от цели файловой системы Btrfs, поскольку они обе являются файловыми системами, мы можем сравнить их подробно.
ПРИМЕЧАНИЕ. Вы не можете создать файл или каталог с таким именем . и .. в файловой системе XFS или Btrfs.
ПРИМЕЧАНИЕ. Моментальный снимок файловой системы — важная функция. Вы можете сделать снимок своей файловой системы с помощью этой функции, прежде чем предпринимать какие-либо рискованные действия. Если что-то пойдет не так, как планировалось, моментальный снимок позволяет вернуться к более раннему состоянию, в котором все в системе работало. Это встроенная функция файловой системы Btrfs. Вам не нужны сторонние инструменты или программное обеспечение для создания моментального снимка файловой системы Btrfs.
ПРИМЕЧАНИЕ. Депуляция — это метод устранения дублирующих копий данных из файловой системы и сохранения только одной копии данных (уникальных данных) в файловой системе. Этот метод используется для экономии места на диске.
ПРИМЕЧАНИЕ. Когда файловая система хранит большие файлы в файловой системе, большой файл разбивается на блоки, и блоки сохраняются в файловой системе. Последний блок файла, называемый хвостовым блоком, не занимает весь блок. Когда хранится много маленьких файлов, они не занимают весь блок, и много дискового пространства тратится впустую. Перераспределение блоков позволяет хранить части другого файлового блока в хвостовом блоке (последний блок другого файла, который не занимал весь блок) для экономии места на диске.
ПРИМЕЧАНИЕ. Уплотнение хвоста является частью распределения блоков. Как обсуждалось ранее, небольшие файлы не занимают весь файловый блок. Чтобы эффективно хранить небольшие файлы (например, исходные коды программ) в файловой системе, хвостовой блок небольшого файла используется для хранения других небольших файлов. Упаковка хвоста улучшает производительность файловой системы и экономит дисковое пространство в файловых системах, в которых хранится множество небольших файлов (например, исходных кодов программ).
ПРИМЕЧАНИЕ. Экстент — это непрерывная область устройства хранения, зарезервированная для файла в файловой системе. Файловые системы на основе экстентов хранят большие файлы в непрерывной области хранения. Это улучшает производительность файловой системы и увеличивает эффективность хранения.
ПРИМЕЧАНИЕ. Файловая система выделяет некоторое буферное пространство в системной памяти. Когда есть запросы на запись на диск, файловая система не записывает блоки данных непосредственно на запоминающее устройство. Вместо этого файловая система хранит блоки данных в буферной памяти. Когда буферная память заполнена, файловая система одновременно записывает все ожидающие блоки данных на устройство хранения. Это снижает использование ЦП, ускоряет запись на диск и уменьшает фрагментацию диска.
ПРИМЕЧАНИЕ. Когда вы удаляете файл с SSD, команда TRIM уведомляет устройство хранения SSD о страницах (файловых блоках), которые больше не нужны. SSD удаляет ненужные страницы (блоки файлов) из флеш-памяти и подготавливает страницы (блоки файлов) для хранения новых данных. Без поддержки TRIM скорость записи SSD будет постепенно снижаться по мере заполнения SSD новыми данными.
XFS — это стабильная 64-битная файловая система с журналированием для устройств хранения большой емкости.
Вы можете использовать файловую систему XFS по следующим причинам:
Файловая система XFS поддерживает параллельный ввод-вывод и может предоставлять несколько потоков данных для файлов благодаря своей конструкции.
Файловая система XFS поддерживает разделы размером до 8 EiB (до 8 EiB — 1 байт).
Файловая система XFS поддерживает файлы размером до 8 EiB (до 8 EiB — 1 байт).
Ведение журнала обеспечивает согласованность данных в файловой системе в случае отключения электроэнергии или сбоя системы. В случае отключения электроэнергии или сбоя системы данные, хранящиеся в журнале, будут восстановлены и применены к файловой системе.
Это важная особенность файловой системы XFS. Это важно для приложений, которым требуется высокая скорость чтения/записи на устройства хранения. Прямой ввод-вывод позволяет устройствам хранения данных получать прямой доступ к буферу данных с помощью DMA (прямого доступа к памяти), чтобы можно было использовать полную пропускную способность ввода-вывода устройства хранения.
Файловая система XFS может резервировать пропускную способность устройства хранения для определенных приложений. Эта функция идеально подходит для приложений реального времени (например, потокового видео).
У файловой системы XFS есть некоторые недостатки.
К недостаткам файловой системы XFS можно отнести следующее:
По сравнению с файловой системой Btrfs файловая система XFS не имеет встроенного диспетчера логических томов. Итак, вам придется использовать LVM 2 для управления логическими томами.
По сравнению с файловой системой Btrfs файловая система XFS не имеет встроенной поддержки RAID. Итак, вам придется использовать dm-raid или mdadm для настройки RAID.
Файловая система XFS не имеет функции моментального снимка файловой системы, в отличие от файловой системы Btrfs.
Как и в случае с некоторыми другими журналируемыми файловыми системами, вы не можете отключить функцию журналирования файловой системы XFS. Журналирование не подходит для USB-накопителей. Если вы используете файловую систему XFS на USB-накопителе, срок службы USB-накопителя сократится из-за перегрузки журналирования.
Файловая система Btrfs — это современная файловая система с функцией копирования при записи (CoW), разработанная для высокопроизводительных серверов хранения данных. XFS также является высокопроизводительной 64-битной файловой системой с журналированием, которая также может выполнять параллельные операции ввода-вывода. Файловая система XFS содержит множество важных функций, включая прямой ввод-вывод, ввод-вывод с гарантированной скоростью и многое другое. Однако по сравнению с файловой системой XFS файловая система Btrfs имеет много преимуществ.
Преимущества файловой системы Btrfs перед файловой системой XFS включают следующее:
i) Встроенные снимки на уровне файловой системы.
ii) Поддержка нескольких устройств.
iii) Встроенная поддержка RAID.
iv) Гибкое распределение inode.
v) Оптимизация для хранения файлов меньшего размера (разреженные файлы, перераспределение блоков, упаковка хвостов, переменный размер блока).
vi) Встроенная поддержка сжатия на уровне файловой системы.
Это особенности файловой системы, которые могут побудить вас выбрать файловую систему Btrfs вместо файловой системы XFS.
В этой статье сравниваются файловые системы Btrfs и XFS, включая сравнение наиболее важных функций каждой файловой системы. Эта статья должна помочь вам выбрать между файловыми системами Btrfs и XFS. Выберите ту систему, которая лучше всего подходит для вас, в соответствии с вашими уникальными потребностями и предпочтениями.
FFmpeg — это бесплатный набор инструментов с открытым исходным кодом для работы с мультимедийными файлами. Он содержит набор общих аудио и видео библиотек, таких как libavcodec, libavformat и libavutil. С FFmpeg вы можете конвертировать между различными видео и аудио форматами, устанавливать частоту дискретизации, захватывать потоковое аудио / видео и изменять размер видео.
Это руководство проведет вас через установку FFmpeg на CentOS 7. Читать
VirtualBox — это кроссплатформенное программное обеспечение виртуализации с открытым исходным кодом, которое позволяет запускать несколько гостевых операционных систем (виртуальных машин) одновременно.
VirtualBox предоставляет набор драйверов и приложений (гостевые дополнения VirtualBox), которые могут быть установлены в гостевой операционной системе для расширения функциональных возможностей гостя, таких как общие папки, общий буфер обмена, интеграция указателя мыши, улучшенная поддержка видео и многое другое.
В этой статье объясняется, как установить гостевые дополнения VirtualBox на гостевых компьютерах CentOS 8.
Вы могли установить много приложений в вашей системе Linux. Это краткое руководство объясняет, как вывести список всех установленных пакетов в Linux из командной строки с примерами.
Команды для отображения всех установленных пакетов различаются в зависимости от типа используемого вами менеджера пакетов. Я включил примеры команд для всех популярных менеджеров пакетов.
Pacman — это менеджер пакетов по умолчанию для Arch Linux и его производных, таких как Manjaro Linux.
Чтобы вывести список всех установленных пакетов, используемых pacman в Arch Linux и его вариантах, запустите:
$ pacman -Q
Пример вывода:
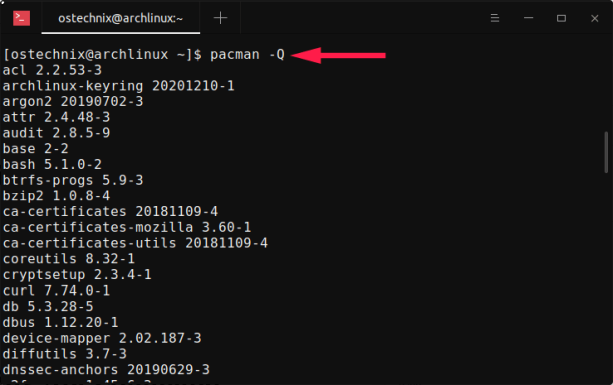
Если вы хотите просмотреть страницу вывода за страницей, направьте вывод в команду more, как показано ниже:
$ pacman -Q | more
Чтобы перечислить только явно установленные пакеты и версии:
$ pacman -Qe
Чтобы перечислить только общее количество установленных пакетов в Arch Linux, направьте вывод pacman в команду wc:
$ pacman -Q | wc -l

134
Как видно из вышеприведенного вывода, я установил 134 пакета в свою систему Arch Linux.
Apk, сокращение от Alpine Package Manager, является менеджером пакетов по умолчанию для Alpine Linux.
Команда для просмотра списка установленных пакетов в Alpine Linux:
$ apk info
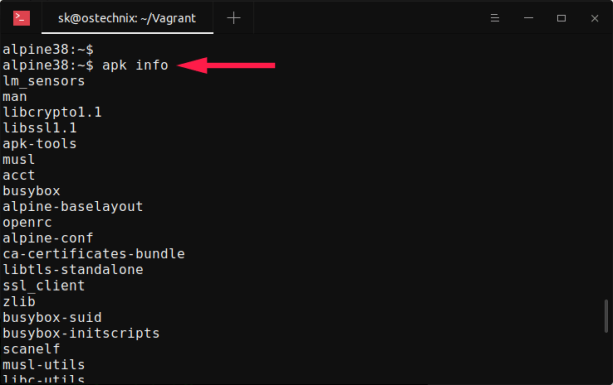
Если вы хотите просмотреть список установленных пакетов, а также номер версии и описание пакета, используйте флаг -vv, как показано ниже:
$ apk info -vv
Пример вывода:
lm_sensors-3.4.0-r6 - Collection of user space tools for general SMBus access and hardware monitoring.

man-1.14.3-r0 - dummy package for upgrade compatibility. this can safely be removed

libcrypto1.1-1.1.1i-r0 - Crypto library from openssl

libssl1.1-1.1.1i-r0 - SSL shared libraries

[...]
Чтобы перечислить только общее количество всех установленных пакетов в Alpine Linux, передайте вывод apk info в команду wc, как показано ниже:
$ apk info | wc -l

86
Apt предоставляет интерфейс командной строки высокого уровня для системы управления пакетами в Debian, Ubuntu и других системах на основе Debian.
Чтобы отобразить список установленных пакетов в Debian, Ubuntu, Linux Mint и других системах на основе DEB, запустите:
Пример вывода:

Отобразите общее количество установленных пакетов в системах на основе Debian, направьте вывод команды apt команде wc, как показано ниже:
$ apt list --installed | wc -l

2575
4. Перечислите установленные пакеты в Debian, Ubuntu с помощью команды dpkg.
Dpkg — это инструмент командной строки для установки, сборки, удаления пакетов Debian и управления ими.
Чтобы вывести список всех установленных пакетов с версиями и подробностями с помощью команды dpkg, запустите:
$ dpkg -l

Кроме того, вы можете использовать команду dpkg-query для вывода списка всех установленных пакетов Debian.
$ dpkg-query -l

Укажите только общее количество установленных пакетов в системах на основе Debian:
$ dpkg -l | wc -l

2668
$ dpkg-query -l | wc -l

2668
5. Перечислите установленные пакеты в RHEL, Fedora, CentOS с помощью команды yum.
Yum, расшифровывается как Yellowdog Updater, Modified, — это утилита управления из командной строки для установки и управления пакетами в системах на основе Red Hat. Теперь он заменен на dnf в последних версиях RHEL и CentOS.
Чтобы найти список установленных пакетов в Fedora, RHEL и его клонах, таких как CentOS, запустите:
$ yum list installed

Список только общее количество установленных пакетов с использованием команд yum и wc:
$ yum list installed | wc -l

347
DNF — это версия YUM следующего поколения, и он был менеджером пакетов по умолчанию, начиная с Fedora 22, RHEL 8 и CentOS 8. Использование DNF такое же, как и в Yum.
Чтобы найти список установленных пакетов в RHEL, Fedora, CentOS с помощью dnf, выполните:
$ dnf list installed
Если вы хотите отобразить только общее количество пакетов с помощью команды dnf, запустите:
$ dnf list installed | wc -l
Zypper — это менеджер пакетов командной строки по умолчанию для установки и управления пакетами в SUSE и openSUSE.
Чтобы просмотреть список установленных пакетов в openSUSE zypper, запустите:
$ zypper se --installed-only
RPM команда, означает Red Hat Package Manager, используется для установки и управления приложениями из командной строки в системах Redhat основе.
Чтобы вывести список всех пакетов RPM, установленных в вашей системе, выполните:
$ rpm -qa
Чтобы просмотреть вывод страницы за страницей, направьте вывод по конвейеру в moreкоманду:
$ rpm -qa | more
Вы также можете все установленные пакеты, самые свежие из которых находятся вверху, используя флаг --last, как показано ниже:
$ rpm -qa --last
Следующие два метода являются универсальными. Вы можете использовать эти команды в любых системах, в которых установлены инструменты snapили flatpak.
Snap — это система развертывания программного обеспечения и управления пакетами, разработанная Canonical.
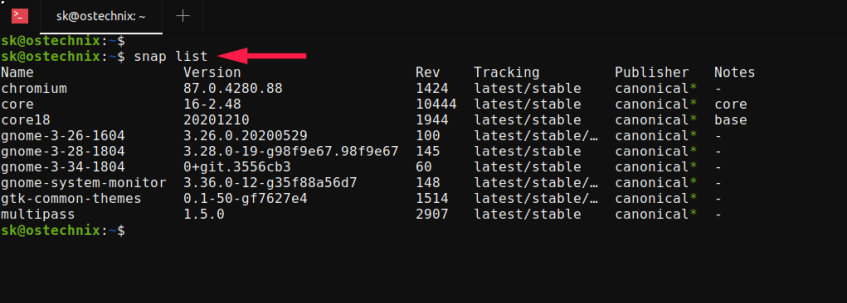
Чтобы вывести список всех приложений Snap, установленных в вашей системе, запустите:
$ snap list
Пример вывода:
Name Version Rev Tracking Publisher Notes

chromium 87.0.4280.88 1424 latest/stable canonical* -

core 16-2.48 10444 latest/stable canonical* core

core18 20201210 1944 latest/stable canonical* base

gnome-3-26-1604 3.26.0.20200529 100 latest/stable/… canonical* -

gnome-3-28-1804 3.28.0-19-g98f9e67.98f9e67 145 latest/stable canonical* -

gnome-3-34-1804 0+git.3556cb3 60 latest/stable canonical* -

gnome-system-monitor 3.36.0-12-g35f88a56d7 148 latest/stable/… canonical* -

gtk-common-themes 0.1-50-gf7627e4 1514 latest/stable/… canonical* -

multipass 1.5.0 2907 latest/stable canonical* -
Flatpak — это независимая от платформы система управления пакетами для создания, установки и запуска изолированных настольных приложений и сред выполнения в Linux.
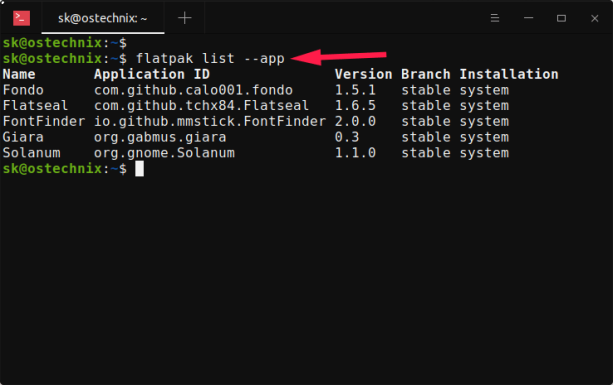
Чтобы вывести список всех установленных приложений Flatpak в Linux, запустите:
$ flatpak list --app
Пример вывода:
Name Application ID Version Branch Installation

Fondo com.github.calo001.fondo 1.5.1 stable system

Flatseal com.github.tchx84.Flatseal 1.6.5 stable system

FontFinder io.github.mmstick.FontFinder 2.0.0 stable system

Giara org.gabmus.giara 0.3 stable system

Solanum org.gnome.Solanum 1.1.0 stable system
Обратите внимание, что в приведенной выше команде будут перечислены только пакеты, которые установлены исключительно с приложением flatpak.
Для получения дополнительных сведений смотрите справочные страницы соответствующих команд.