Архив рубрики: Публикации

Типы файловых систем для Linux

Операционная система Windows может быть установлена только на файловую систему NTFS, поэтому обычно у пользователей не возникает вопросов какую ФС лучше использовать. Но Linux очень сильно отличается, здесь в ядро системы встроены и могут использоваться несколько файловых систем, каждая из которых оптимизирована для решения определенных задач и лучше подходит именно для них.

Новые пользователи не всегда понимают что такое раздел жесткого диска и файловая система. В нашей сегодняшней статье мы попытаемся разобраться во всех этих понятиях, рассмотрим что такое файловая система, а также рассмотрим самые распространенные типы файловых систем Linux. Но начнем с самых основ, разделов диска.

Читать

Как разрешить вложения в коментарии WordPress

Вы хотите позволить пользователям добавлять вложения в комментариях WordPress? По умолчанию, WordPress комментарии ограничиваются текстом, однако вы можете разрешить пользователям загружать вложения, такие как изображения и гифы чтобы отправлять комментарии с вложениями. В этой статье мы покажем вам, как разрешить пользователям добавлять вложения в комментариях WordPress.

Прежде всего, необходимо установить и активировать плагин Comment Attachment. Для получения более подробной информации см наш шаг за шагом руководство о том, как установить плагин в WordPress.

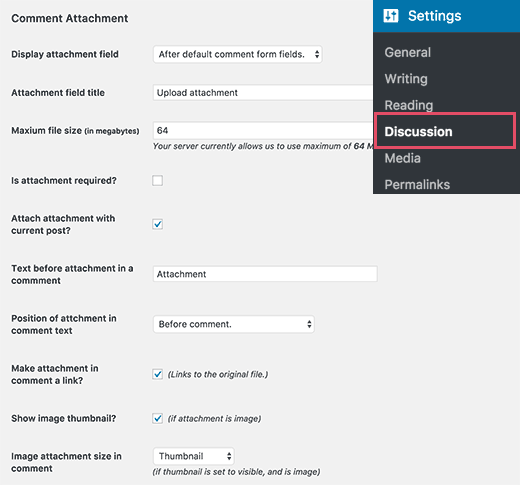
После активации, вам необходимо посетить страницу Настройки » Обсуждение и прокрутите вниз до раздела ‘Comment Attachment’ для настройки параметров плагина.

Параметры страницы вложений для комментариев

Плагин Comment Attachment позволяет выбрать тип файлов, максимальный размер файла, и как отображать эти вложения на вашем сайте.

Вы также можете выбрать, где показать форму загрузки вложений (до или после того, как по умолчанию полей формы комментария).

Если вложение является изображением, то вы можете выбрать размер изображения для показа, если вы хотите, чтобы это было связано с исходным файлом.

Допустимые типы файлов:

Плагин позволяет выбрать, какие типы файлов вы хотите разрешить. По умолчанию, он позволяет пользователям загружать изображения в форматах JPEG, GIF, PNG и др..

Допустимые типы файлов

Вы также можете включить поддержку PDF, DOC файлов, электронных таблиц, презентаций, аудио и видео файлов типов.

Тем не менее, мы рекомендуем использовать только изображения только потому, что аудио / видео может быть очень ресурсоемким для вашего хостинга WordPress.

Не забудьте нажать на кнопку Сохранить изменения, чтобы сохранить настройки.

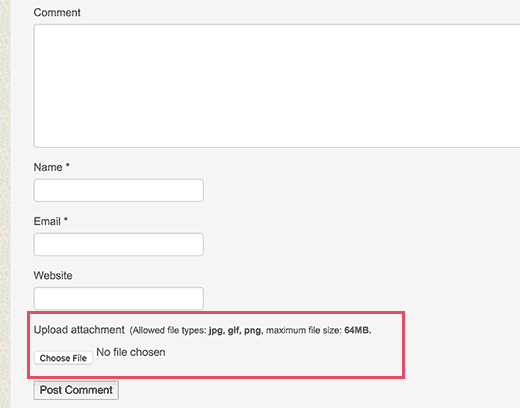
Теперь вы можете посетить ваш сайт и увидеть поле «загрузки вложения» в форме комментария WordPress. Попробуйте загрузить файлы, чтобы увидеть, как они появляются в комментариях.

Форма комментариев с полем загрузки вложения

Если вы хотите изменить макет вашей формы комментария, то проверить наше руководство о том, как задать стиль формы комментария в WordPress.

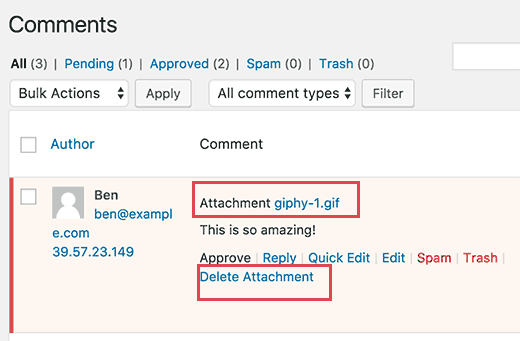
Вы можете видеть вложения, добавленные пользователями при модерации  комментариев в WordPress, как это:

Просматривать и удалять вложения при модерации комментариев в WordPress

Если вам не нравится вложения, то вы можете просто нажать на кнопку «Удалить вложение» ниже комментария.

Мы надеемся , что эта статья помогла вам узнать, как разрешить пользователям добавлять вложения в комментарии WordPress. Вы также можете увидеть наш список 12 жизненно важных советов и инструментов для борьбы со спамом в комментариях в WordPress.


2016-11-26T02:42:58
Плагины

Script: Установка WordPress на Debian / Ubuntu

Ранее мы объяснили, как установить WordPress на Debian. Также вы можете установить WordPress на Debian или Ubuntu более простым способом, с помощью скрипта, предоставленного в этой статье. Этот скрипт создаст базу данных MySQL, загрузит и настроит последнюю версию WordPress, создать виртуальный хост Apache для вас автоматически. Все, что вам нужно сделать , это создать файл на WordPress с содержанием показанный ниже, сделать файл исполняемым, запустить его и ввести несколько параметров.

Создайте новый файл и вставьте следующий скрипт:

nano wpinstall


#!/bin/bash

#

# Установка WordPress на Debian/Ubuntu

#


# Создание базы данных MySQL

read -p "Введите ваш пароль на MySQL root: " rootpass

read -p "Имя базы данных: " dbname

read -p "Имя пользователя базы данных: " dbuser

read -p "Введите пароль пользователя $dbuser: " userpass

echo "CREATE DATABASE $dbname;" | mysql -u root -p$rootpass

echo "CREATE USER '$dbuser'@'localhost' IDENTIFIED BY '$userpass';" | mysql -u root -p$rootpass

echo "GRANT ALL PRIVILEGES ON $dbname.* TO '$dbuser'@'localhost';" | mysql -u root -p$rootpass

echo "FLUSH PRIVILEGES;" | mysql -u root -p$rootpass

echo "Новая база данных MySQL успешно создана"


# Скачивание, распаковка и настройка WordPress

read -r -p "Введите ваш URL WordPress? [e.g. mywebsite.com]: " wpURL

wget -q -O - "http://wordpress.org/latest.tar.gz" | tar -xzf - -C /var/www --transform s/wordpress/$wpURL/

chown www-data: -R /var/www/$wpURL && cd /var/www/$wpURL

cp wp-config-sample.php wp-config.php

chmod 640 wp-config.php

mkdir uploads

sed -i "s/database_name_here/$dbname/;s/username_here/$dbuser/;s/password_here/$userpass/" wp-config.php


# Создание виртуального хоста Apache

echo "

ServerName $wpURL

ServerAlias www.$wpURL

DocumentRoot /var/www/$wpURL

DirectoryIndex index.php


Options FollowSymLinks

AllowOverride All


ErrorLog ${APACHE_LOG_DIR}/error.log

CustomLog ${APACHE_LOG_DIR}/access.log combined

" > /etc/apache2/sites-available/$wpURL


# Включить сайт

a2ensite $wpURL

service apache2 restart


# Output

WPVER=$(grep "wp_version = " /var/www/$wpURL/wp-includes/version.php |awk -F' '{print $2}')

echo -e "nWordPress version $WPVER успешно установлена!"

echo -en "aПожалуйста перейдите по адресу http://$wpURL и закончите установкуn"


Сделайте скрипт исполняемым:

chmod +x wpinstall


Выполните сценарий:

./wpinstall

Script: Установка WordPress на Debian / Ubuntu


2016-11-24T18:50:33
Установка ПО на Debian

Как легко и просто обезопасить и защитить ваш сайт WordPress

WordPress в настоящее время является самой популярной системой управления контентом в использовании. Исследования показывают, что один из каждых шести сайтов в Интернете работает на WordPress. WordPress является настолько популярным, что является заманчивой целью для хакеров.

Для того , чтобы обеспечить и защитить свой сайт на основе WordPress от взлома, следуйте этим простым методам:

  • Держите установку WordPress, включая все установленные плагины WordPress и темы в актуальном состоянии, обновляйте их всякий раз, когда выходит новая версия. Многие хакеры используют уязвимости и дыры в безопасности, которые были выявлены в более старых версиях WordPress, поэтому держать вашу установку в актуальном состоянии является простым способом предотвратить большинство попыток взлома.

  • Нападавшие могут найти путь в ваш веб-сайт WordPress с помощью программного обеспечения (грубой силы), и они будут пытаться раскрыть пароль администратора систематически пытаться войти в систему, используя общие слова и фразы, как пароли, в сочетании с явным именем, таких как «admin». Вы никогда не должны использовать «admin» в качестве имени пользователя администратора WordPress или сохранить этот пользователя, таким образом, создать новую учетную запись администратора с именем пользователя, который не является очевидным, назначать роли администраторов к нему, передать все посты, страницы и т.д., созданные ‘admin’ во вновь созданную учетную запись и дать ему надежный пароль (WordPress имеет индикатор уровня пароля, который отображается при изменении пароля). Затем удалите учетную запись пользователя «admin».

  • Для того, чтобы остановить спам-атаки имен пользователей и комментарии, отредактируйте конфигурационный файл Apache и добавьте следующие строки:
    <IfModule mod_rewrite.c>

    	RewriteEngine On

    	RewriteCond %{REQUEST_METHOD} POST

    	RewriteCond %{REQUEST_URI} .(wp-comments-post|wp-login).php*

    	RewriteCond %{HTTP_REFERER} !.*mydomain.ru.* [OR]

    	RewriteCond %{HTTP_USER_AGENT} ^$

    	RewriteRule (.*) http://%{REMOTE_ADDR}/$ [R=301,L]

    </ifModule>

    Или, если вы используете Nginx в качестве веб — сервера, запретить доступ к запросам путем добавления источников ссылок следующие строки в файл конфигурации Nginx ( обычно /etc/nginx/nginx.conf ):

    location ~* (wp-comments-posts|wp-login).php$ {

            if ($http_referer !~ ^(http://mydomain.ru) ) {

              return 405;

            }

          }

    Не забудьте изменить ‘mydomain.ru’ на имя вашего фактического домена, а затем перезапустите веб-сервер для того, чтобы изменения вступили в силу.

  • Установить полезные плагины, такие как ‘Enforce Strong Password’ , ‘Limit Login Attempts’ и ‘Lockdown WP Admin’ в целях дальнейшего обеспечения защиты вашего сайта WordPress.

Как легко и просто обезопасить и защитить ваш сайт WordPress


2016-11-24T14:09:22
Лучшие учебники по Wodpress

Проксирование сайта с помощью apache proxy

Возникла не стандартная ситуация, когда мне нужно было обращения на веб сервер перенаправить на другой. Ситуация такая возникла из-за того, что в локальной сети на одно доменное имя было назначено несколько сервисов, в том числе сайт, а располагались эти сервисы на разных серверах. Для сайта проще всего было сделать проксирование на нужный web сервер.

Читать

Как установить LEMP (Linux, Nginx, MySQL & PHP-FPM) на Debian 8

В этой статье мы расскажем вам об установке LEMP (Linux, Nginx, MySQL и PHP-FPM) на Debian 8.

Стек LEMP является синонимом сервера LEMP или веб — сервера LEMP. Он включает Linux, Nginx, MySQL (MariaDB) и PHP.


Обновите систему

Убедитесь, что ваш сервер полностью в актуальном состоянии с помощью:

apt-get update && apt-get upgrade


Установите NGINX

Чтобы установить Nginx на своем сервере Debian 8, вам нужно выполнить следующую команду:

apt-get install nginx


После завершения установки, вы можете начать с Nginx:

systemctl start nginx


Включите Nginx для запуска при загрузке:

systemctl enable nginx


Возможные проблемы:

Если во время установки Nginx вы столкнулись с ошибками, вроде этих:

dpkg: error processing package nginx (--configure):

dependency problems - leaving unconfigured

Processing triggers for systemd (215-17+deb8u1) ...

Errors were encountered while processing:

nginx-full

nginx

E: Sub-process /usr/bin/dpkg returned an error code (1)


то, вы можете исправить, открыв файл конфигурации Nginx по умолчанию и закомментировать линию listen [::]:80 default_server;. Введите следующую команду:

vim /etc/nginx/sites-available/default


Найдите линию  listen [::]:80 default_server; и закомментируйте ее, добавив знак # перед линией. Перезапустите Nginx, чтобы изменения вступили в силу и запустите команду установки менеджера пакетов Nginx:

systemctl restart nginx


apt-get install nginx


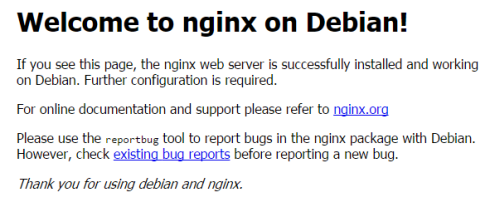
Убедитесь в том, что Nginx работает, открыв веб-браузер и посетив ваш IP-адрес сервера (http://server_ip). Вы должны получить страницу приветствия Nginx, как показано ниже:

Nginx-debian8

Установка MYSQL

Теперь давайте установим MySQL. Наберите следующее:

apt-get install mysql-server


Во время установки вам будет предложено ввести пароль для корневого пользователя MySQL. Не вводите простой пароль, который можно взломать. Он должен содержать не менее 8 символов, смешанного с верхним и нижним регистром.

Теперь, когда MySQL установлен, мы рекомендуем Вам сделать безопасную настройку MySQL командой:

mysql_secure_installation


Введите свой пароль корня и ответ с ‘n’, когда вас просят изменить корневой пароль MySQL. Ниже вся процедура, которой вы можете следовать:

Setting the root password ensures that nobody can log into the MySQL

root user without the proper authorisation.


You already have a root password set, so you can safely answer 'n'.


Change the root password? [Y/n] n

... skipping.


By default, a MySQL installation has an anonymous user, allowing anyone

to log into MySQL without having to have a user account created for

them.  This is intended only for testing, and to make the installation

go a bit smoother.  You should remove them before moving into a

production environment.


Remove anonymous users? [Y/n] y

... Success!


Normally, root should only be allowed to connect from 'localhost'.  This

ensures that someone cannot guess at the root password from the network.


Disallow root login remotely? [Y/n] y

... Success!


By default, MySQL comes with a database named 'test' that anyone can

access.  This is also intended only for testing, and should be removed

before moving into a production environment.


Remove test database and access to it? [Y/n] y

- Dropping test database...

ERROR 1008 (HY000) at line 1: Can't drop database 'test'; database doesn't exist

... Failed!  Not critical, keep moving...

- Removing privileges on test database...

... Success!


Reloading the privilege tables will ensure that all changes made so far

will take effect immediately.


Reload privilege tables now? [Y/n] y

... Success!


Cleaning up...


All done!  If you've completed all of the above steps, your MySQL

installation should now be secure.


Thanks for using MySQL!


Включите MySQL для запуска при загрузке:

systemctl enable mysql


Установка PHP-FPM

Установите PHP-FPM, выполнив следующую команду:

apt-get install php5-fpm php5-mysql


Следующий шаг, который нужно сделать, это изменить файл конфигурации Nginx. Переместите файл по умолчанию и создайте новый файл Nginx. Следующая команда сделает именно это:

mv /etc/nginx/sites-available/default /etc/nginx/sites-available/default.old


vim /etc/nginx/sites-available/default


Теперь, что у вас открыт новый файл по умолчанию, вставьте следующее содержание:

server {

        listen       80;

        server_name  your_website_name.ru;

        root /var/www/html;

        index index.php index.html index.htm index.nginx-debian.html;

        location / {

                try_files $uri $uri/ =404;

        }

        error_page 404 /404.html;

        error_page 500 502 503 504 /50x.html;

        location = /50x.html {

                root /var/www/html;

        }

        location ~ .php$ {

                try_files $uri =404;

                fastcgi_pass unix:/var/run/php5-fpm.sock;

                fastcgi_index index.php;

                fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;

                include fastcgi_params;

        }

}


Сохраните и закройте файл.

Теперь, давайте создадим простой тест PHP страницы. Создайте информационную страницу PHP, так что вы можете проверить свою версию PHP, активные модули и т.д …

Создайте файл, назовем его info.php  в каталоге /var/www/html:

vim /var/www/html/info.php


Вставьте следующий код в файл:

<?php

phpinfo();

?>


Перезапустите Nginx для того, чтобы изменения вступили в силу:

systemctl restart nginx


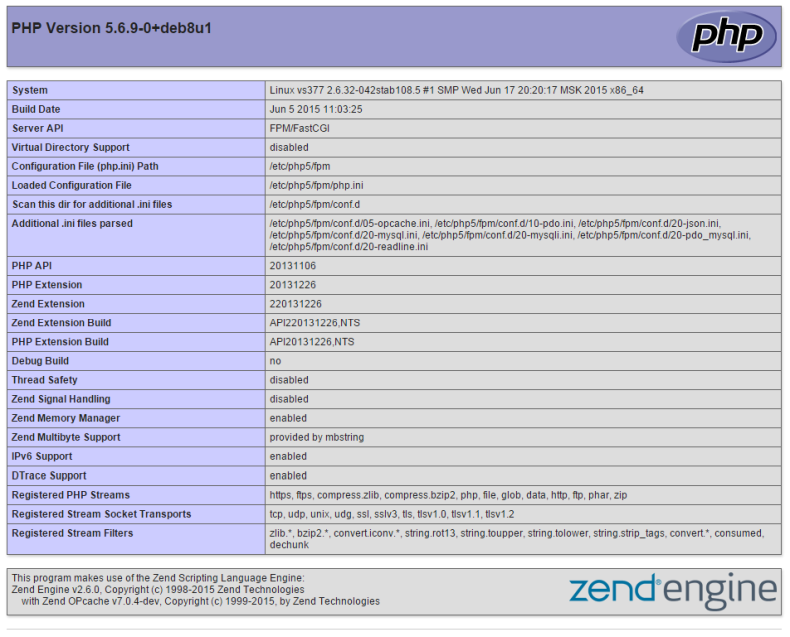
Теперь откройте ваш веб-браузер и перейдите по адресу http://your_server_ip_address/info.php. Мы рады приветствовать Вас на веб-странице, аналогичной приведенной ниже:

infophp

Вот и все. Вы успешно установили стек LEMP на Debian 8.


2016-11-22T13:32:38
Установка ПО на Debian