В этом руководстве вы узнаете, как установить Wireshark на Rocky Linux.
Wireshark является самым передовым и широко используемым в мире анализатором сетевых протоколов. Читать
В этом руководстве вы узнаете, как установить Wireshark на Rocky Linux.
Wireshark является самым передовым и широко используемым в мире анализатором сетевых протоколов. Читать
Близится кожаная свадьба Роскомнадзора с Телеграмом, 16 апреля 2018 года начался крестовый поход, ставший фактически символом уничтожения интернета в России, хотя в глобальной войне, начавшейся в 2012 году, он был всего лишь ярким эпизодом.

Ковровые блокировки в исполнении РКН стали причиной появления на свет множества различных сервисов, помогающих пользователям сети выживать под бомбежками. Одним из них стал antifilter.download, позволяющий получать списки находящихся под блокировками IP-адресов. Далее пользователи сервиса могли использовать полученную информацию по своему усмотрению. Вариант усмотрений был описан в статье Настройка BGP для обхода блокировок, версия 3, без VPS, которая стала достаточно популярной в сети и породила несколько сотен пользователей сервиса.
Однако «Tempora mutantur et nos mutamur in illis». За прошедшие три года сервис пережил Alpharacks-gate, похоронивший вместе с собой практически все донаты, упирание в технические ограничения как следствие роста количества пользователей, упирание в те же ограничения как следствие взрывного роста количества ip-адресов в списке РКН… Да что только не пережил. Каждое из этих изменений приводило к небольшому устареванию предыдущей статьи и когда неделю назад один из хабраюзеров предложил мне поправить ее под текущие реалии, я понял, что проще родить нового, чем отмыть этого написать новую версию, заодно и ответив на часто задаваемые вопросы. Результат — ниже.
Выполнив описанные ниже действия на своем маршрутизаторе Mikrotik, вы сможете автоматически получать через уже имеющийся у вас VPN доступ к ресурсам, ip-адреса которых занесены в «Единый реестр доменных имен, указателей страниц сайтов в сети «Интернет» и сетевых адресов, позволяющих идентифицировать сайты в сети «Интернет», содержащие информацию, распространение которой в Российской Федерации запрещено».
Мы используем протокол BGP для доставки списка IP-префиксов из «Единого реестра» на ваш маршрутизатор и дальнейшего перенаправления трафика к этим префиксам в VPN-туннель. Здесь и далее под общим термином IP подразумевается IPv4, IPv6-адреса сервисом не обрабатываются.
Если ваш маршрутизатор не Mikrotik, но умеет протокол BGP, вы, скорее всего, сможете использовать этот сервис, адаптировав настройки под своё оборудование. Вариант для Keenetic, например, приведен в полезных ссылках в конце статьи.
Команды, приведенные в цитатах, необходимо выполнять в окне терминала Mikrotik. В целом никто не запрещает настраивать это всё и в Winbox, но разбирать, какие параметры в какое поле Winbox вводить, вам придется самостоятельно.
Проверяем наш VPN. Крайне важно, чтобы он работал еще до внедрения сервиса.
Наиболее простым способом проверки будет посещение любого сайта, который показывает ваш внешний IP-адрес (например, 2ip.ru), с включенным и выключенным VPN и фиксированием факта, что отображаемый ip-адрес меняется.
Тут у нас лежит первая и частая засада. Очень часто люди с неэкспертной квалификацией настраивают подключение к VPN по шаблону из интернета с использованием routing mark, особенно когда параллельно используют multiWAN схему. В принципе, ничто не запрещает использовать BGP-префиксы и в такой конфигурации, но ее нужно тщательно продумывать и подстраивать под текущие настройки, что в статье «в общем» не описать. Так что в дальнейшем подразумевается, что вы используете только классическую маршрутизацию по префиксам.
Если у вас сильно зажаты правила файрвола, возможно вам потребуется создать отдельное правило для выпуска трафика BGP с маршрутизатора.
/ip firewall filter add action=accept chain=output protocol=tcp dst-address=45.154.73.71 dst-port=179 out-interface=gre-tunnel1
На место gre-tunnel1 нужно подставить имя вашего интерфейса VPN-туннеля.
Прописываем маршрут до сервиса antifilter.download через ваш VPN. Это действие нам поможет от случая, когда где-то на пути какой-то из провайдеров фильтрует BGP (на удивление, таких в России достаточно много).
/ip route add dst-address=45.154.73.71/32 gateway=gre-tunnel1
На место gre-tunnel1 нужно подставить имя вашего интерфейса VPN-туннеля.
Также очень полезно иметь маршрут до VPN-сервера, жестко указывающий в вашего провайдера, но если у вас работает VPN — вероятно, такой маршрут у вас уже прописан.
Для работы VPN обычно используют маршрут по умолчанию, указывающий в VPN-туннель — после активации сервиса в этом маршруте смысла нет и его нужно удалить или задизаблить.
Настраиваем пиринг с сервисом.
/routing bgp instance set default as=64512 ignore-as-path-len=yes router-id=81.117.103.94 /routing bgp peer add hold-time=4m in-filter=bgp_in keepalive-time=1m multihop=yes name=antifilter remote-address=45.154.73.71 remote-as=65432 ttl=default
/routing filter add action=accept chain=bgp_in comment=»Set nexthop to VPN» set-in-nexthop-direct=gre-tunnel1
Первой командой мы создаем процесс BGP на вашем устройстве. В ней:
Второй командой мы создаем BGP соединение с сервисом antifilter.download. В ней ничего менять не надо.
Третьей командой мы указываем, что для всех маршрутов, полученных от сервиса, нужно установить в качестве next-hop интерфейс нашего VPN. В ней на место gre-tunnel1 нужно подставить имя вашего интерфейса VPN-туннеля.
Если всё настроено правильно — через несколько десятков секунд, в течение которых процессор маршрутизатора будет на 100% загружен обработкой списка полученных префиксов, все заработает и трафик до полученных IP-адресов будет отправляться в VPN.
То, что пиринг поднялся, можно посмотреть по пути Routing — BGP — Peers в Winbox:
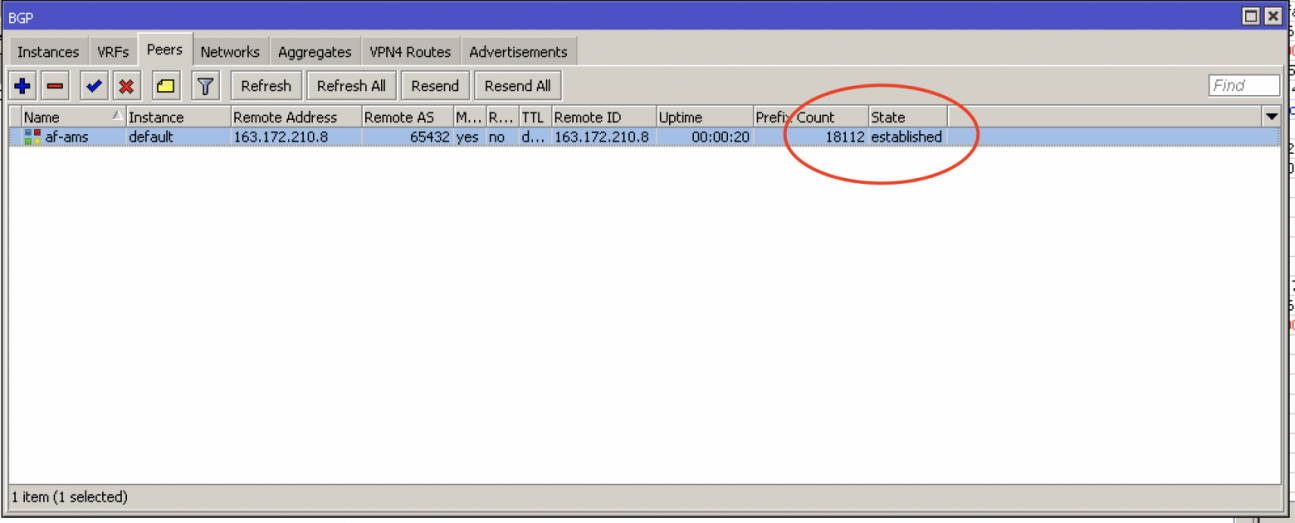
State должен быть Established, а в поле Count — отличное от нуля количество полученных префиксов.
Также характерным признаком того, что префиксы получены, является следующая картинка по пути IP — Routes в Winbox:
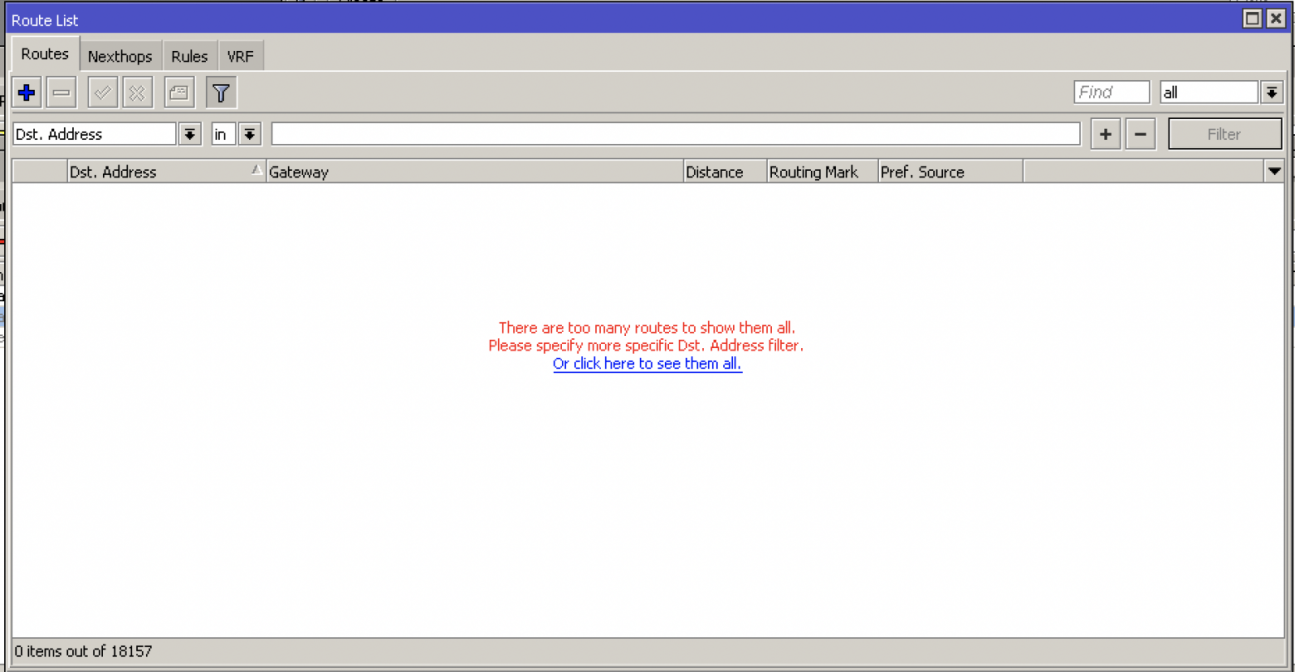
По клику где указано можно раскрыть весь список полученных префиксов и увидеть что-то вроде:
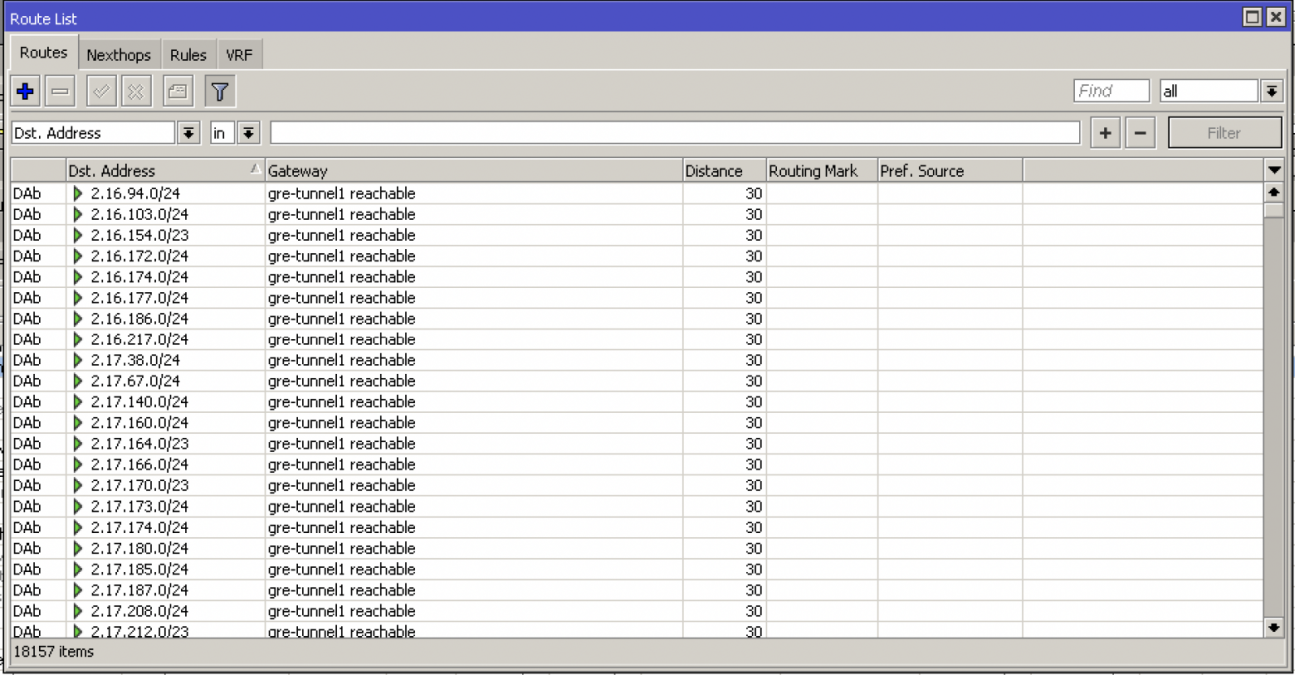
Важно, чтобы в поле Gateway было указано имя вашего интерфейса VPN и слово reachable (Distance при этом у вас будет другим, это нормально).
Если что-то не работает — проверьте прежде всего доступность сервиса. Сервер откликается на пинг, так что команда ping antifilter.download вполне себе покажет, все ли хорошо со связностью. Если пинг проходит — проверьте соответствие IP-адреса в пинге 45.154.73.71, потому что вы вполне можете читать эту статью в момент, когда сервис уже куда-то мигрировал.
Далее перепроверьте настройки и прочитайте Q&A ниже. А потом спросите в комментариях здесь или на канале MikrotikRus, там я тоже иногда поддерживаю решение, да и кроме меня там очень много грамотных людей.
Предполагаю, что реестр как источник IP-префиксов для обхода блокировок исчерпает себя в начале-середине 2022 года, поэтому вряд ли эта статья потребует новой версии, скорее просто уйдет в архив как неработающее решение.
Мечтаю, впрочем, что это и подобные решения станут иметь исключительно историческую ценность и интернет будет тем, чем был раньше — транспортом для информации вне политики. Но эти мечты вряд ли сбудутся.
Так что, как обычно, буду рад, если статья кому-то поможет или, что еще лучше, сподвигнет более глубоко изучать сетевые технологии. Потому что в грамотности — наша сила.
/routing bgp template

add as="ВАША ВЫДУМАННАЯ AS БЕЗ СКОБОК" disabled=no hold-time=4m input.filter=bgp_in .ignore-as-path-len=yes keepalive-time=1m multihop=yes name=antifilter routing-table=main


/routing bgp connection

add disabled=no hold-time=4m input.filter=bgp_in .ignore-as-path-len=yes keepalive-time=1m local.address= "ВАШ ВНУТРЕННИЙ ИП БЕЗ СКОБОК" .role=ebgp multihop=yes name=antifilter_bgp remote.address=45.154.73.71/32 .as=65432 router-id="ВАШ ВНЕШНИЙ ИП БЕЗ СКОБОК" routing-table=main templates=antifilter


/routing filter rule

add chain=bgp_in disabled=no rule="set gw *9; accept;" <<<===Вот тут по поводу *9 я не уверен. У емня вместо *9 название VPN интерфейса, но в конфиге именно так.
Источник: https://habr.com/ru/post/549282/
Каждый маршрутизатор имеет границу, в пределах которой он может служить. Иногда служба должна быть расширена для размещения нового хоста. В таком сценарии вместо установки нового маршрутизатора используется ретранслятор.
Ретранслятор — это активное сетевое оборудование, которое принимает сигнал и ретранслирует его. Он получает сигнал до того, как он станет слишком слабым или поврежденным. Он восстанавливает бит и пересылает обновленный сигнал. Ретранслятор работает на физическом уровне.
Это двухпортовое устройство имеет ограниченное применение в конкретных ситуациях. Они вообще не читают кадры данных. Он гарантирует, что данные повторяются на каждом порту. Это аналоговые устройства, которые работают с сигналами, к которым они подключены. Сигнал, появляющийся на одном порту, регенерируется и передается на другой порт, это увеличивает мощность локальной сети. Он не понимает пакеты или кадры. Он понимает только символ, который преобразует биты в вольты.
Существует несколько типов ретрансляторов в отрасли связи. Ретранслятор радио, телефонный ретранслятор и ретранслятор оптической связи являются тремя основными соображениями на более высоком уровне.
Ретранслятор представляет собой комбинацию приемника и передатчика. Он используется для передачи радиосигналов для двусторонней связи.
Телефонный ретранслятор — это то, где индустрия связи начала первоначальный импульс. Это использовалось для увеличения дальности телефонных линий. Эти маршрутизаторы используются в стационарных и подводных системах связи.
Ретранслятор оптической связи является носителем всех новых форм цифрового сигнала. Он преобразует электронный сигнал в свет и отправляет его на другое волокно.
Основываясь на данных, обрабатываемых ретранслятором, его можно разделить только на две категории:
Аналоговый ретранслятор: этот ретранслятор передает данные в аналоговых сигналах. Он усиливает аналоговые сигналы и отправляет их на следующий приемник.
Цифровой ретранслятор: Также называемый digipeater, передает данные в двоичных цифровых сигналах. Это усиливает цифровой сигнал, а также, при необходимости, восстанавливает потери в среде, от которой он получен.
В сети ретранслятор используется для соединения двух сигналов локальной сети. Невозможно подключить все устройства через провода. Ретранслятор позволяет легко расширить охват и получить доступ к сети в большем масштабе с тем же уровнем сигнала. Ретрансляторы используются для расширения передач, чтобы сигнал мог покрывать большие расстояния. Он создает расширенный диапазон сигнала и делает его доступным до места назначения, что было невозможно только с маршрутизатором.
В системе беспроводной связи ретранслятор принимает существующий сигнал от точки доступа и ретранслирует для создания второй сети. Это двухпортовое устройство. Это обычно используется в домах и небольших офисах, чтобы сделать сигнал доступным в большей степени. Это усиливает сигнал и расширяет зону покрытия сети Wi-Fi.
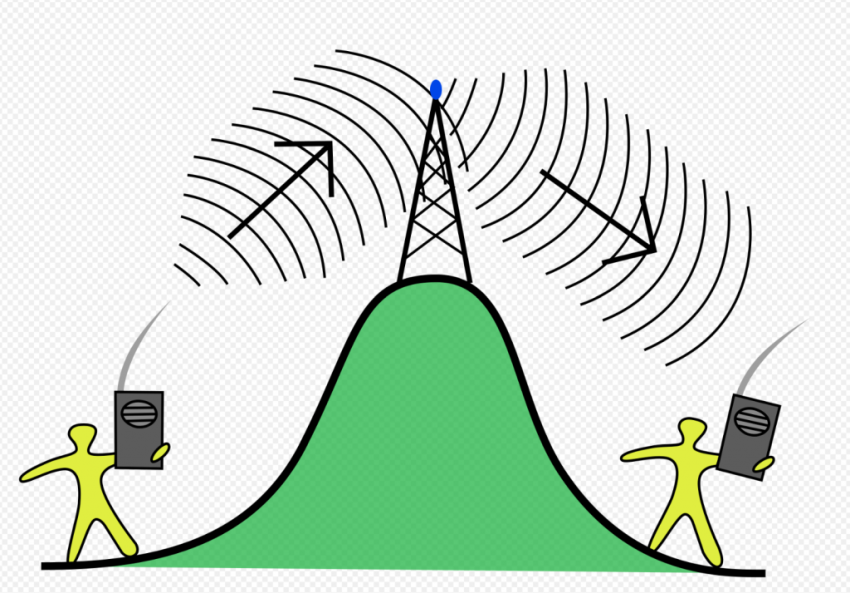
Ретранслятор часто рассматривается как нелогическое устройство, поскольку он ретранслирует каждый бит по биту независимо от его функции. Он поддерживает как аналоговые, так и цифровые сигналы. Он удаляет нежелательные шумы из сигнала. Даже когда сигнал слаб или искажен, он поглощается и снова усиливается. Цифровые ретрансляторы могут даже восстанавливать сигналы, искаженные при передаче. Он воспроизводит сломанный сигнал.
Ретрансляторы просты в установке. Он экономичен и не требует уникального процесса установки. Некоторые из недостатков: он подключается только к аналогичной сети, не может различать шум, не может уменьшить трафик или перегрузку, а маршрутизаторы или сети могут иметь ограничения на количество ретрансляторов, которые могут быть установлены.
Как уже упоминалось, ретранслятор имеет два порта, концентратор-многопортовый ретранслятор. Он может нести несколько соединений. Это общая точка для всех устройств в сети. Он считается одним из самых основных устройств в сети. Он соединяет несколько компьютеров или других сетей вместе. Концентратор — самое дешевое доступное устройство, которому даже не нужен IP — адрес для работы.
Он имеет несколько линий для подключения к узлам (устройствам). Кадры, поступающие на любую из линий, рассылаются и всем остальным. Он вещает на все подключенные устройства. Если два кадра поступают одновременно, он сталкивается. Все линии, входящие в концентратор, должны работать с одинаковой скоростью. Концентраторы также являются устройствами физического уровня и никоим образом не проверяют сигналы. Он не рассматривается как интеллектуальное устройство.
Это три типа концентратора; активный концентратор, пассивный концентратор и интеллектуальный концентратор.
Активный концентратор, как следует из названия, принимает сигнал от других устройств, усиливает его и регенерирует на несколько устройств.
Пассивный концентратор работает как мост, он распределяет сигнал на несколько устройств.
Интеллектуальный концентратор идет по своему названию, он может выполнять задачу как активных, так и пассивных концентраторов. Это помогает контролировать сетевой трафик. Он также позволяет настроить каждый порт индивидуально. Хорошим примером концентратора является USB-концентратор, он позволяет подключать несколько USBS одновременно. Сегодня в сети хабы заменяются коммутаторами. Оба стоят так же, как коммутаторы обеспечивают лучшие сетевые решения.
Ретранслятор идет по его имени. Он повторяет затухающий сигнал и делает его доступным. Ту же функцию можно выполнить с помощью концентратора. Функция обоих устройств практически аналогична. Разница в том, что ретранслятор имеет только два порта, один из которых является входом для сигнала, а другой-выходом. Один получает слабый сигнал, а другой посылает усиленный сигнал. Концентратор может иметь 8-24 порта вместе. Единственной функцией концентратора является повторная передача сигнала по мере его приема.
Для домашних или небольших офисных сетей, где требуется расширение сигнала, ретранслятор будет более эффективным, чем концентратор. Принимая во внимание, что для большего офиса концентратор будет предпочтительным выбором.
Хотите получить базовые знания в области ИТ в 2022 году? В этом посте мы рассмотрим некоторые общие рекомендации по мониторингу сети и управлению сетью, которые MSP и ИТ-отделы используют для поддержки своих организаций.
Любое обсуждение ИТ в конечном итоге приведет к сетевому мониторингу и управлению . В общем и целом, одной из наиболее понятных ролей ИТ-отдела или поставщика ИТ-услуг является обеспечение работоспособности основных систем бизнеса.
Мониторинг сети является важной частью этой роли, гарантируя непрерывное отслеживание, оценку и оптимизацию всех сетевых компонентов, таких как маршрутизаторы, коммутаторы, серверы, брандмауэры и виртуальные машины. Упреждающий мониторинг может предотвратить простои или сбои сети, а удаленное управление сокращает время и ресурсы, необходимые для выполнения критических обновлений или внесения оперативных изменений в ИТ-среду.
Системы мониторинга сети дают представление об устройствах и соединениях, позволяя ИТ-специалистам обнаруживать сбои и сообщать о них, планировать устранение проблем и поддерживать стандарты соответствия и безопасности. Такие системы имеют несколько важных компонентов, в том числе:
Системы управления сетью делают шаг от наблюдения за сетью к фактическому управлению многими ее аспектами. Такие системы могут управлять сетевыми устройствами, такими как коммутаторы, маршрутизаторы, точки доступа и беспроводные контроллеры, централизованно или удаленно.
Удаленный доступ делает управление сетью очень простым, поскольку устройства, клиенты и приложения в сети отправляют данные на центральный сервер с обновлениями состояния или предупреждениями. Сетевые администраторы или MSP могут отслеживать сетевые операции, получая доступ к этому серверу, что дает им большой контроль без необходимости идти в помещение.
Сбор данных является важной частью этого процесса. Сетевые устройства и сетевые конечные точки — от коммутаторов и маршрутизаторов до компьютеров, смартфонов, камер и принтеров — обычно отправляют данные в систему одним из двух способов:
Прежде чем мы углубимся в суть SNMP, мы должны рассмотреть еще несколько важных терминов. Следующие пункты являются неотъемлемой частью полного понимания SNMP:
Теперь, когда вы знакомы с этими терминами, давайте более подробно изучим SNMP.
Проще говоря, вы можете думать о SNMP как о способе обмена информацией между различными устройствами в сети. Он выступает в качестве посредника или переводчика, позволяя множеству устройств взаимодействовать, даже если они имеют разное оборудование и работают с разным программным обеспечением.
SNMP также является средством, с помощью которого инструменты сетевого управления идентифицируют устройства, контролируют производительность сети, отслеживают изменения в сети или определяют состояние сетевых устройств в режиме реального времени. Естественно, для этого нет родного способа. Без такого протокола, как SNMP, было бы немыслимо управлять и контролировать такое количество различных устройств на расстоянии.
Бизнес-сети должны поддерживать важные операции, в которых хранятся личные данные, обеспечиваются каналы связи и поддерживаются все аспекты деятельности организации. ИТ-специалисты должны поддерживать высокий уровень сетевых услуг, строгую безопасность и постоянную видимость ИТ-инфраструктуры. Благодаря повсеместной цифровой трансформации управление современной корпоративной сетью становится все более сложной задачей для ИТ-отделов.
Надлежащая система управления сетью снабдит корпоративные ИТ-отделы и MSP инструментами, необходимыми для обслуживания и оптимизации корпоративных сетей без чрезмерного ручного вмешательства и высоких трудозатрат. Комплексными сетями можно полностью управлять от начала до конца с помощью интегрированных средств управления проводными и беспроводными сетями.
Различные решения для управления сетью могут не обязательно включать все функции, которые мы обсуждали выше, поэтому будьте внимательны при проверке вариантов программного обеспечения, которые могут соответствовать вашим потребностям. Современное решение для удаленного управления должно поддерживать следующие передовые методы управления сетью:
Упреждающий мониторинг сетей является передовой практикой и краеугольным камнем таких инструментов, как NinjaOne . Действительно, «проактивный» — это лозунг современной ИТ-индустрии, которая опирается на свою способность решать проблемы до того, как сеть станет основным ценностным предложением.
Упреждающий мониторинг сети обычно осуществляется с помощью сложных систем SNMP, что дает таким инструментам, как NinjaOne, несколько важных возможностей:
На самом высоком уровне программного стека MSP обычно находится инструмент PSA (автоматизация профессиональных услуг). Инструменты PSA необходимы для управления клиентами, отслеживания заявок на обслуживание и выставления счетов. Считайте инструмент PSA центральным хранилищем для распределения рабочей силы, клиентов, инвентаря, расписаний и всего остального, связанного с работой MSP.
Инструменты RMM находятся рядом с PSA, выступая в качестве инструмента для выполнения работы, которая отслеживается с помощью PSA. Эти инструменты RMM являются рабочими лошадками сетевого управления, используемыми MSP для удаленного подключения к клиентам и завершения работы.
Конечно, существует множество дополнительных инструментов, которые используют MSP, причем стеки растут и усложняются с каждым днем.
Как мы уже говорили ранее, уровень передовых методов мониторинга и управления сетью, необходимый в современной сложной ИТ-среде, был бы невозможен без помощи автоматизации и передового программного обеспечения и инструментов для мониторинга сети. Эта важная система нового типа должна быть способна решать многочисленные сетевые проблемы, оценивать производительность в режиме реального времени и выполнять функции удаленного управления. С такой возросшей потребностью в решениях такого типа на рынок вышли многие претенденты, заставив ИТ-менеджеров и поставщиков управляемых услуг задаться вопросом, какой инструмент мониторинга и управления сетью является лучшим?
Помните, что эффективная система управления сетью будет включать в себя подробный инструмент мониторинга сети и даст вам возможность автоматизировать основные задачи по устранению неполадок. Вы также должны учитывать преимущества наличия таких функций, как эти:
SNMP — важная часть ИТ-головоломки, поэтому неудивительно, что доступно несколько вариантов мониторинга SNMP. При этом может быть трудно решить, что лучше всего подходит для вашего бизнеса по управляемым услугам. Различные инструменты предлагают разные функции, и то, что вам нужно, зависит от того, как и с кем вы собираетесь его использовать.
Есть некоторые общие функции, которые вы должны искать в любом инструменте мониторинга SNMP:
Это лишь некоторые из наиболее важных качеств, которые вы должны искать в инструменте мониторинга SNMP.
Жизнь людей тесно связана с цифровым пространством. С ростом популярности онлайн-шопинга, социальных сетей и в принципе удалённого оказания услуг, объём конфиденциальной информации в интернете стремительно растёт. Параллельно с ним развиваются и методы персонализации рекламы. Сбором информации о пользователях, для продажи, любят заниматься и сервисы частных сетей, поэтому рекомендуем браузеры с VPN по ссылке: https://top5vpn.ru/vpn-dlya-brauzera.
Сайты и веб-сервисы всё чаще внедряют технологии для пристального слежения за активностью пользователей, но что они делают с вашей личной информацией? Рассмотрим, как в 2022 году сохранить приватность в сети.
VPN – лучший способ предотвратить утечку персональной информации в интернет. Если Вы решили использовать виртуальные частные сети, то помните, что он защитит только при работе через-интернет обозреватель, приложения для создания частной виртуальной сети затрагивают весь трафик, проходящий в обоих направлениях. VPN перенаправляет сетевой трафик с мессенджеров, браузеров, приложений для обмена файлами и прочих программ через удаленный сервер, где информация шифруется. VPN устанавливает защищенное соединение на компьютере, ноутбуке и мобильных устройствах, предотвращает утечку данных при работе в общественных Wi-Fi сетях.
Даже используемое IT-специалистами решение VPN в полной мере не предотвратит слежку и утечку персональной информации без комплексного подхода – объединения нескольких описанных в статье решений.
Под приватностью в цифровом пространстве понимают защиту информации и действий, совершаемых человеком в интернете, предотвращение использования полученных сведений против людей (шантаж, кража паролей, чтение переписки). Проблемы с ней остаются на протяжении всей истории развития компьютерных сетей. Поисковые системы, браузеры, онлайн-ресурсы, социальные сети и прочие сайты следят за пользователями.
С одной стороны, приватность в сети есть: близкие, соседи, начальник вряд ли получат доступ к вашим данным, с иной – есть поисковые системы, которые знают о вас порой больше, чем близкие. Возможность предотвратить утечки данных в сеть, запретить сайтам и поисковикам следить за вами есть.
Для навигации в интернете, просмотра видео не обязательно входить в учётную запись браузера и поисковой системы. Без авторизации в аккаунте Google либо Яндекс не ведут историю поисковых запросов, посещённых пользователем сайтов. Для просмотра публикаций или видео в социальных сетях вход в аккаунт в Twitter, Instagram, на YouTube нужен не всегда.
Перестаньте авторизоваться на сайтах, в веб-приложениях, играх через социальные сети. Во время входа вы соглашаетесь предоставлять им частичный или полный доступ к содержимому профиля в Facebook, VK. В настройках соцсети отзовите разрешения для приложений, запретите доступ к профилю или ограничьте его для определённых типов данных.
Слежку предотвратит запрет на определение местоположения, автоматическое включение микрофона, веб-камеры, воспроизведение видео в браузере. Отключите сохранение отслеживающих cookie в браузере или автоматическую очистку при выходе из него (могут наблюдаться проблемы в работе сайтов) либо разрешите их использование для доверенных ресурсов.
Ограничьте набор данных, которые социальные сети и поисковики используют для таргетинга рекламных объявлений. В настройках соцсетей и профилях в Google / Яндекс можно отключить слежку за пользователем для персонализации объявлений. Идеальный вариант – после запрета персонализации объявлений установка браузерного расширения для блокировки рекламы (хотя бы назойливой).
При работе в интернете через Wi-Fi защищайте соединение паролем, иначе любой подключившийся к беспроводной сети пользователь сможет перехватить ваши пароли, номера карточек и прочую информацию с помощью программы-сниффера.
Для регистрации на сайтах используйте один адрес электронной почты, для ведения деловой переписки, обмена файлами заведите вторую учётную запись. Её не привязывайте к аккаунтам, не используйте переадресацию, синхронизацию.
Браузер Tor – одно из лучших средств для обеспечения приватности в интернете. Он устанавливает защищённое соединение, скрывает IP-адрес, шифрует трафик, блокирует скрипты и куки, использует безопасную поисковую систему DuckDuckGo. Отследить вашу активность при работе в интернете через Tor Browser и перехватить какую-либо информацию смогут разве сотрудники спецслужб.
Недостатки решения:

8-портовые модели UniFi Switch оснащены портами Gigabit Ethernet в компактном форм-факторе. Коммутаторы полностью управляемы, обеспечивают надежную работу и интеллектуальное переключение для ваших сетей. Читать