История взлома «Прикарпатьеоблэнерго» вновь напоминает о неисчерпаемых возможностях фишинга. За полгода до того, как курсор на экране перестал слушаться оператора и задвигался в сторону виртуального рубильника, один из сотрудников украинского предприятия открыл файл с файлами Microsoft Word и согласился установить макрос. Этот макрос и подгрузил в сеть бэкдор BlackEnergy3.
На первый взгляд, виноваты устаревшие системы безопасности на «Прикарпатьеоблэнерго». Но в расследовании The Wired ничего не сказано о проблемах со средствами защиты или с сегментированием сети. Напротив, ситуация «лучше, чем во многих электросетевых компаниях США», где в аналогичной ситуации работоспособность предприятия восстанавливали бы значительно дольше.
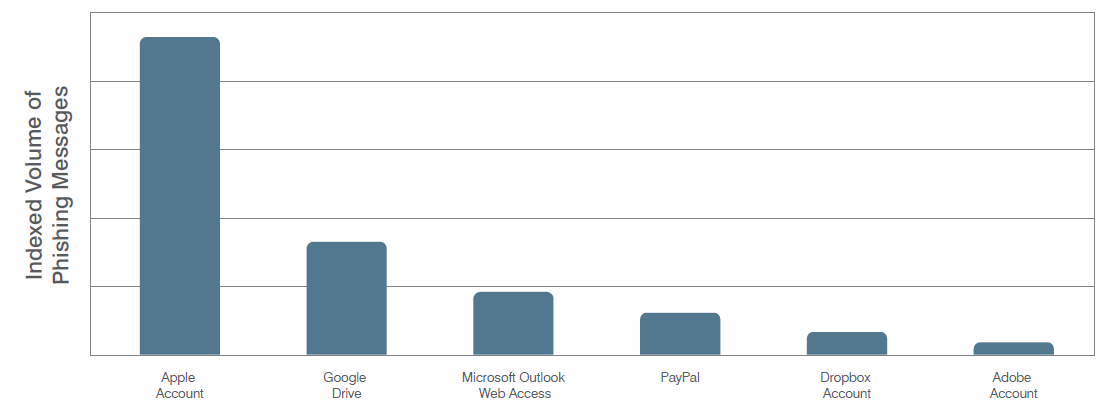
В феврале исследователи Proof Point и BalaBit выпустили отчеты с анализом распространенных атакующих техник 2015 года. Обе компании признали социальную инженерию методом №1 для проникновения в чужую сеть. Дело в том, что поиск слабых мест с помощью автоматизированных средств связан с риском обнаружения подозрительной активности. А приемы социальной инженерии заставляют обманутых сотрудников добровольно делиться логинами и паролями.
Зараженные письма


Фишинг в соцсетях
Вредоносные приложения

Для защиты от подобных атак компания Proof Point, будучи производителем решений в области Secure Email Gateways, в первую очередь рекомендует автоматизированные средства:
- Внедрение передовых систем идентификации и блокирования целенаправленных атак, распространяемых по электронной почте. Эти системы должны учитывать возрастающую сложность возникающих угроз и атак социальной инженерии.
- Развертывание автоматизированных систем реагирования на инциденты для быстрого выявления и смягчения инфекций, включая обнаружение и блокирование зараженных систем.
- Установка обновлений на клиентские системы для всех известных операционных систем для защиты от агрессивных эксплойтов, которые достигают клиентов по электронной почте, с помощью вредоносной рекламы и атак категории категории drive-by.
- Обновление правил шлюза электронной почты и механизмов внутреннего финансового контроля для повышения устойчивости против фрода. Банковские трояны – самые распростаненныее вредоносные вложения в электронной почте!
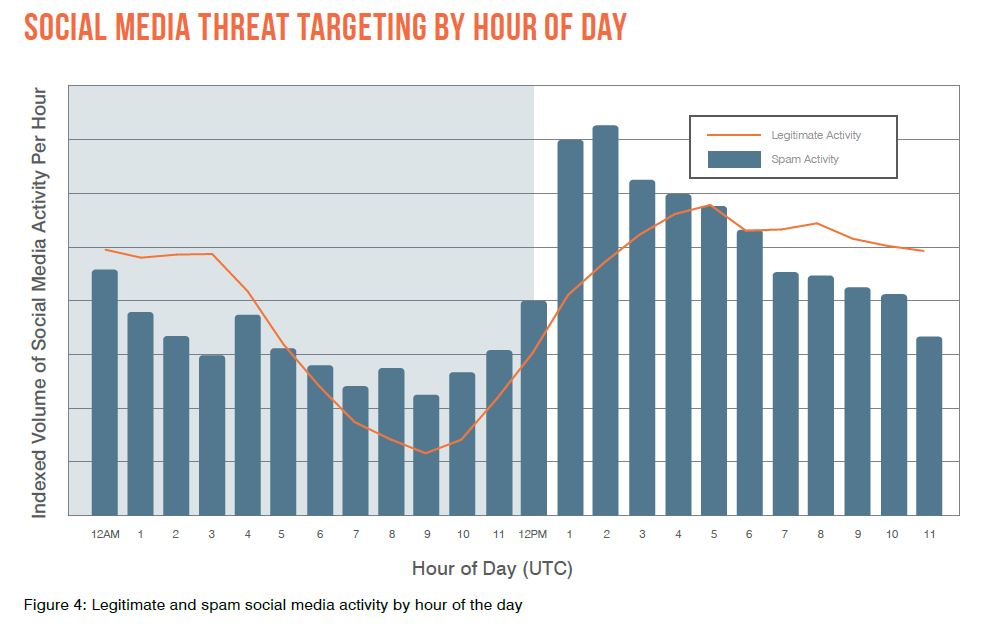
- Сотрудничество с полицией для блокирования потенциально мошеннических страниц в соцсетях. Такие площадки могут выдавать себя за официальные страницы известных брендов для различных атак на пользователей.

Автор:
Дата публикации: