Простая схема прохождения трафика по фаерволу в RouterOS версии 6. Эта схема отражает лишь малую часть всего конвейера по обработке трафика, однако её вполне достаточно для решения большинства проблем.
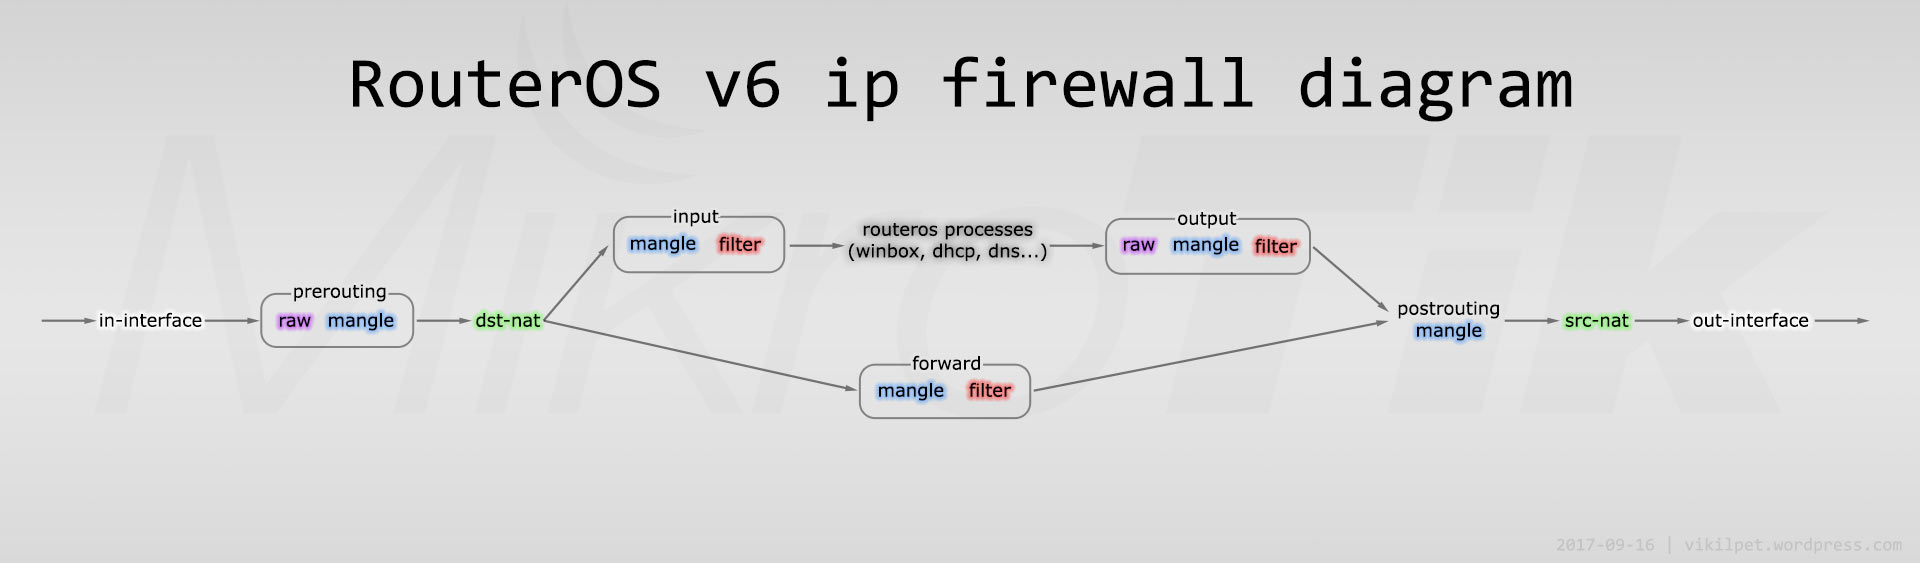
Пример 1: маршрутизатор является DNS-сервером для внутренней сети, тогда UDP пакет с DNS-запросом из локальной сети пойдёт по такому пути: prerouting raw → mangle → dst-nat → input mangle → filter → DNS сервер, встроенный в RouterOS (/ip dns). Ответ от сервера пойдёт по такой цепочке: output raw → mangle → filter → postrouting mangle → src-nat.
Пример 2: DNS сервером для клиентов за микротиком является компьютер в Интернете, тогда запрос от клиента пойдёт по такому пути: prerouting raw → mangle → dst-nat → forward mangle → filter → postrouting mangle → src-nat.
Соответственно, если есть какие-то проблемы с прохождением пакетов, можно по предполагаемому пути пакета расставить правила для учёта (action=accept или action=passthrough) и смотреть на счётчики пакетов, или включить логирование (log=yes) и смотреть на вывод в лог.