Архив метки: WireGuard

Настройка WireGuard на Mikrotik

Что такое WireGuard

Если не касаться wiki и официального сайта, и объяснять как можно проще, то это VPN туннелирование через UDP.

Это возможность быстро, максимально просто и надёжно, с хорошим уровнем безопасности соединить две точки между собой.

Соединение одноранговое, открытый исходный код, и полу-автоматизированное создание маршрутов(для некоторых клиентов) — что еще нужно, для счастья 😉

Возможность использовать WireGuard появилась в mikrotik начиная с седьмой версии RouterOS. Читать →

Настройка WireGuard MikroTik: пошаговое руководство

WireGuard — это современный протокол VPN, который обеспечивает высокую скорость, простоту внедрения и минимальные требования к ресурсам. В этой статье мы разберем процесс его настройки на роутерах MikroTik, включая конфигурацию устройства для связи с другими точками сети. Протокол идеально подходит для объединения удаленных сегментов или подключения к внешним хостам. Читать →

Использование VPN WireGuard для OpenWRT и HTTP прокси (3proxy) для обхода ограничений: решение для онлайн игр

Привет! Разберем, как с минимальными затратами «капитала» обойти блокировки, улучшить «безопасность онлайн игр через vpn» и снизить «низкий пинг wireguard» с помощью «wireguard openwrt настройка» и «3proxy openwrt установка«.

Сегодня мы создадим «openwrt 3proxy wireguard туннель» для стабильного соединения. Рассмотрим варианты «vpn для онлайн игр«, «wireguard пропуск трафика«, «http прокси wireguard» и «3proxy анонимизация«. Все это для «настройка vpn на роутере для игр«.

По статистике, использование VPN снижает риск DDoS-атак на 30-40%. Мы изучим «openwrt firewall правила для vpn» и «wireguard шифрование трафика» для вашей защиты. Плюс, птимизируем «3proxy конфигурация для игр» и «openwrt настройка прокси сервера«. Поехали! Читать →

Wireguard(amneziawg) server openwrt

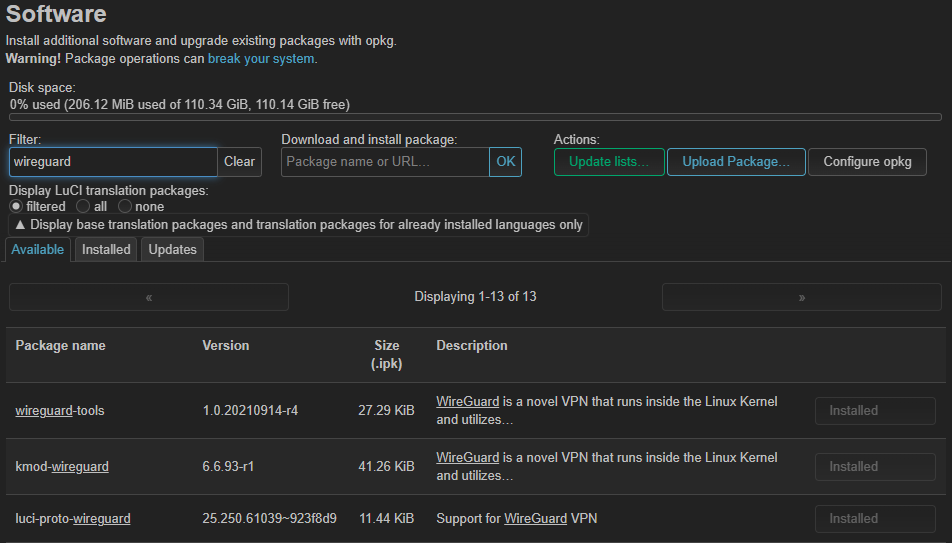
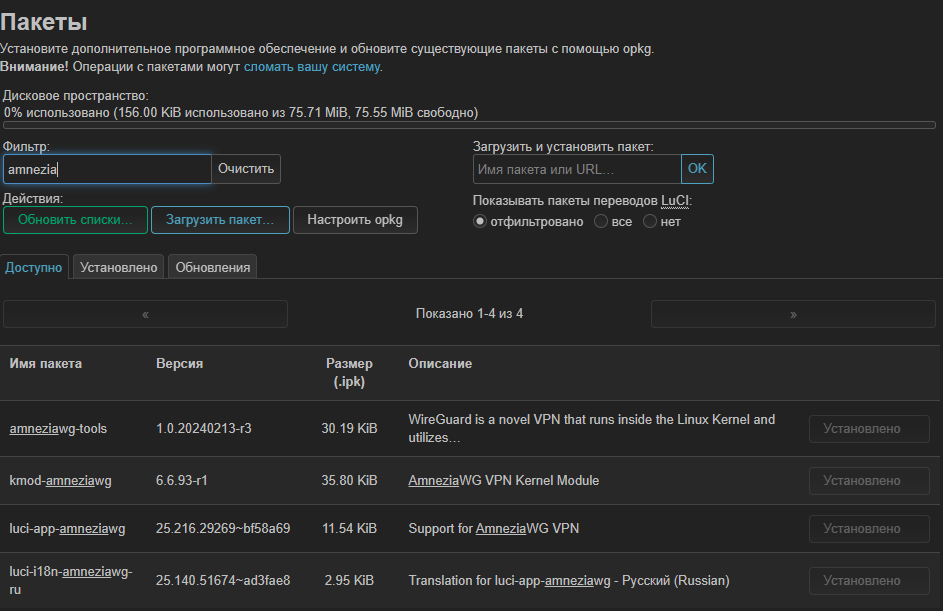
Ставим пакеты amneziawg

или wireguard

И перезагружаем роутер. Далее различий для wg и awg нет, я буду строить на awg.

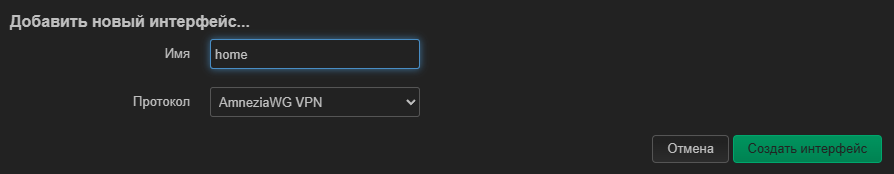
далее в «сеть-интерфейсы» создаем интерфейс, выбираем протокол wireguard

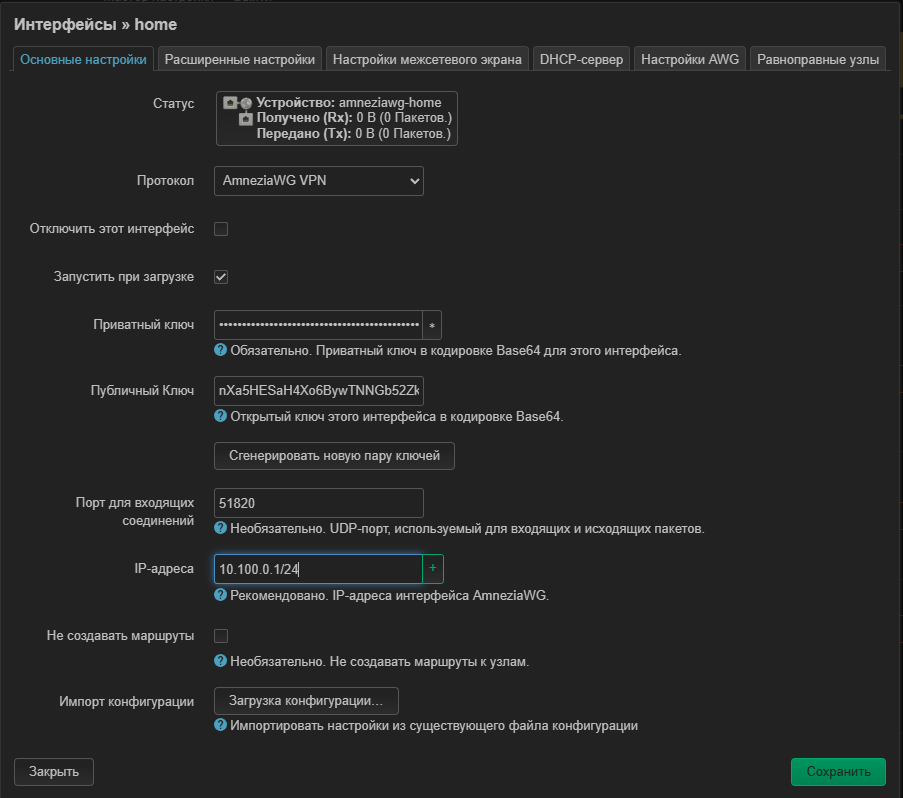
Далее генерируем ключи (Сгенерировать новую пару ключей) и назначаем сеть интерфейсу(IP addresses) и порт. маска /24 обязательна. порт любой начиная с 1025 до 65534

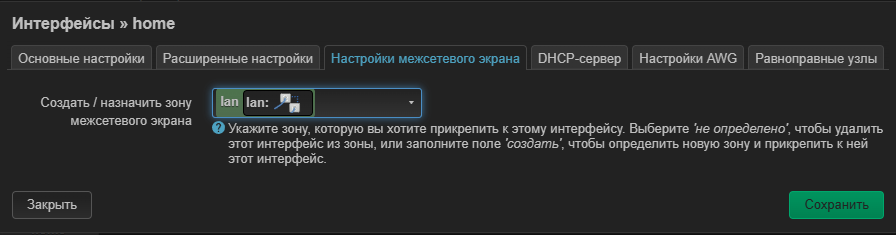
далее назначаем зону интерфейсу, выбираем lan

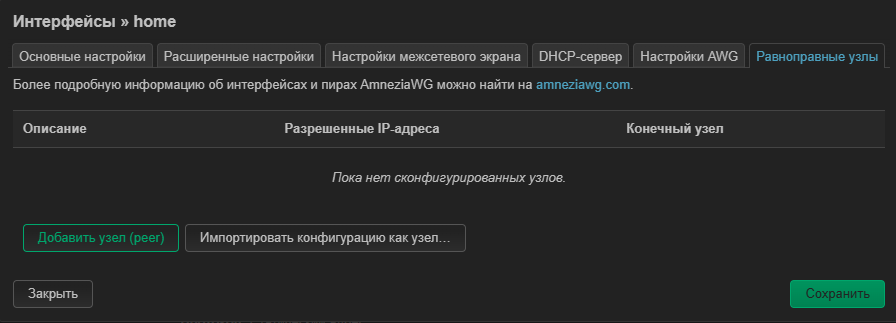
Далее создаем пира(add peer)

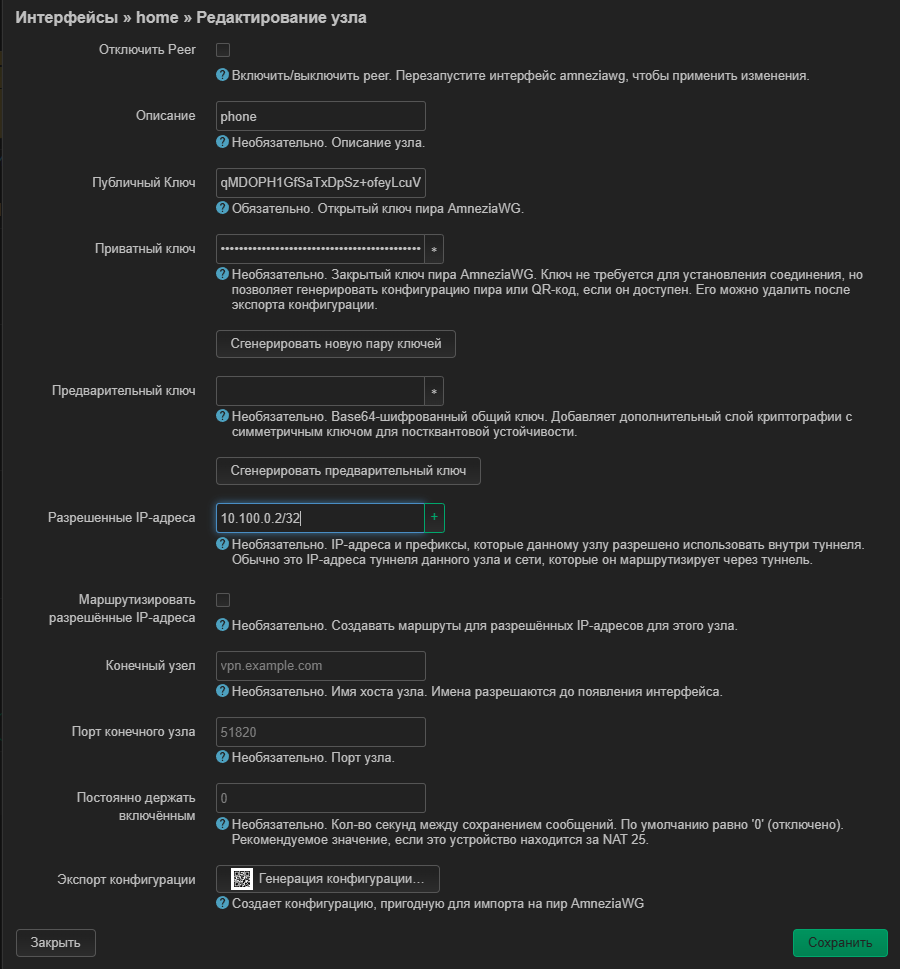
Далее даем имя, генерируем ключи пиру(generate new key pair) и задаем ему ip адрес(allowed IPs). маска обязательно /32

и нажимаем Генерация конфигурации (generate configuration), это выдаст qr код, который надо отсканировать приложением wireguard/amneziawg. справа от qr будет конфигурация в виде текста для приложения wg/awg для пк

в приложении на телефоне обязательно указать «подерживать соединение» 25.

далее жмем сохранить, потом снова сохранить, и применить. возможно понадобится перезагрузить роутер.

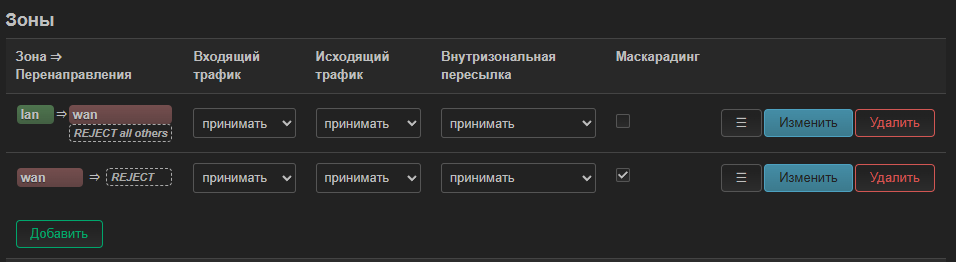
Далее идем сеть (network) — межсетевой экран (firewall) и в зонах ставим принять принять принять у зоны lan

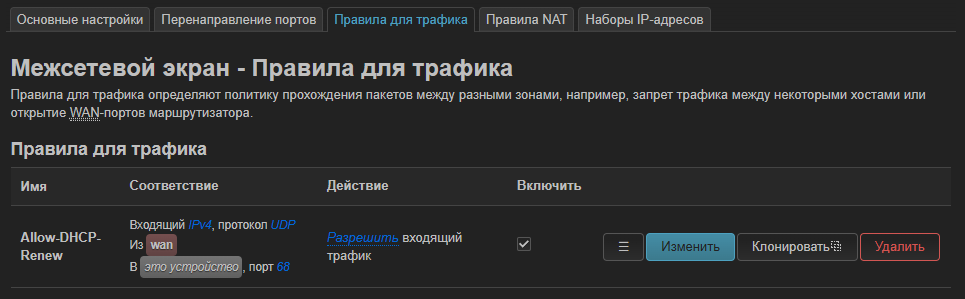
Далее идем в правила для трафика (traffic rules)

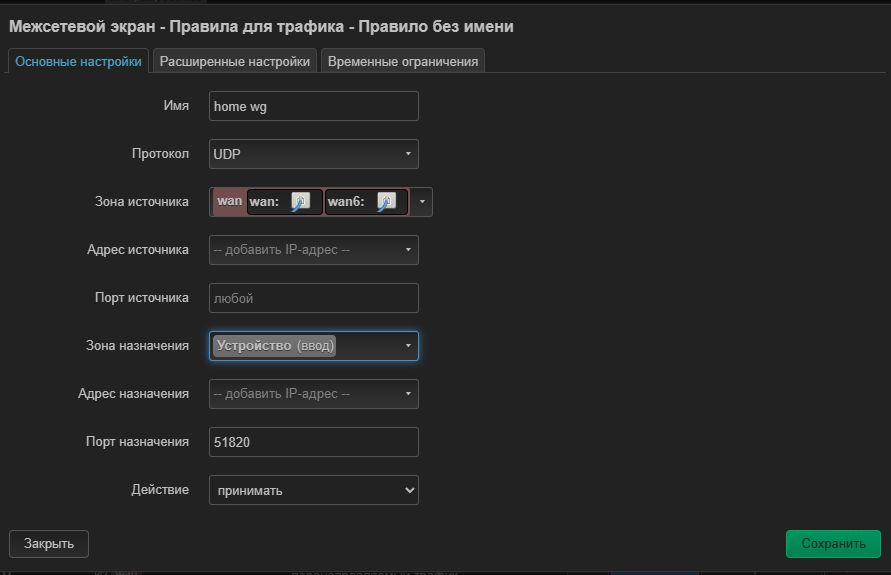
и добавляем правило. Имя какое хотим, протокол udp, источник wan зона, назначение это устройство, указываем порт который указывали в интерфейсе, действие принять

Далее сохранить — применить. Можно проверять работаспособность
Установка и запуск Wireguard VPN в Docker

Руководство по настройке wireguard vpn в docker и настройке ваших клиентов wireguard vpn для безопасного доступа к вашей частной сети.

В этом руководстве я продемонстрирую, как настроить безопасную VPN с помощью Wireguard в Docker с помощью docker-compose, а затем мы будем использовать ПК с Windows для подключения к нашей Wireguard VPN с помощью клиента Wireguard для безопасного доступа к нашей частной сети. Читать →

Управление WireGuard через GUI Ubuntu

Wireguard — современный VPN, пришедший на замену OpenVPN. В linux он реализован на уровне ядра, однако в графическом интерфейсе дефолтно отсутствует возможность управления, исправим это.

upd: актуально для Ubuntu 18 и 20.

Читать →