Архив метки: security

Защита сервера с помощью Fail2ban

fail2ban

Brute-force атаки — это один из самых распространённых способов взлома серверов. Злоумышленники автоматически перебирают пароли, пытаясь получить несанкционированный доступ к системам через SSH, почтовые, веб-приложения и другие службы. Один из надёжных способов защиты от таких атак — использование Fail2ban. Читать →
Утилита HijackThis Plus – поиск подозрительных изменений в системе

Если вирус проникнет на компьютер, не стоит ожидать, что он будет сидеть молча. В большинстве случаев вредоносное ПО пытается внести в систему изменения – в настройки или файлы. Чтобы обнаружить следы его деятельности и выйти на сам зловред, антивирусы используют методы эвристического анализа. Нечто подобное делает HiJackThis+ – бесплатная диагностическая утилита для Windows.

Которая сканирует часто используемые вредоносными программами системные области с целью поиска подозрительных изменений или перехватов. Читать →

Nginx защита от DDoS (testcookie-nginx-module)

Наиболее часто для нарушения работы сайта злоумышленники используют HTTP-флуд. Для защиты от HTTP-флуда я буду использовать связку из Nginx и модуля nginx-module-testcookie
Читать →

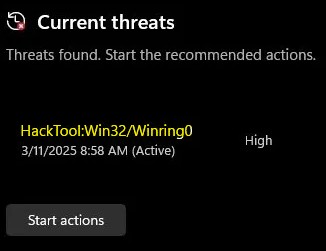
HackTool:Win32/Winring0 – Что это за угроза и стоит ли удалять?

HackTool Win32 Winring0

В встроенном антивирусе «Защитник Windows» пользователь может столкнуться с угрозой HackTool под названием WinRing0. Когда угроза заблокирована в Windows 11/10, то компьютер или ноутбук может вести себя странно, начинают быстрее крутиться вентиляторы. Разберем, что за угроза WinRing0? Можно ли её удалить или разрешить?

Читать →

VMware by Broadcom 0-day уязвимости — срочно обновляемся⁠⁠

VMware by Broadcom 0-day уязвимости — срочно обновляемся⁠⁠

Уязвимости получили идентификаторы CVE-2025-22224, CVE-2025-22225 и CVE-2025-22226 и затрагивают продукты VMware ESX, включая VMware ESXi, vSphere, Workstation, Fusion, Cloud Foundation и Telco Cloud Platform.

Эти баги позволяют злоумышленникам, имеющим доступ уровня администратора или root, осуществить побег из песочницы виртуальной машины. Читать →

Отключаем пароль sudo в Linux

Утилита sudo – позволяет выполнять команды с правами суперпользователя обычному пользователю. Для защиты программа каждый раз запрашивает пароль. Это вполне оправданно, так как с помощью пароля система может проверить, что это действительно пользователь, а не программа, которая просто хочет что-то нашкодить в системе, а также убедится что это именно тот пользователь за которого он себя выдает.

Но пароль можно отключить. Я не рекомендую этого делать, но способ есть и в этой статье мы рассмотрим как пользоваться sudo без пароля в Ubuntu. Читать →