Обсуждение шифрования является популярной темой в наши дни, потому что все больше и больше людей осознают, что конфиденциальность – это то, к чему они должны относиться серьезно.
В Linux существует множество приложений, помогающих пользователям обеспечивать безопасность и сохранность своих данных.
В этом списке мы рассмотрим некоторые из лучших инструментов шифрования Linux, которые вы должны использовать.
Итак, начнем! Вот пять лучших инструментов для шифрования Linux для установки!
Архитектура операционной системы (ОС) Linux устроена таким образом, что весь её потенциал и полноценная работа всецело поддерживаются файловой системой (ФС) даже, когда такая закономерность не очевидна. Одним из таких случаев является, взаимодействие системы с оборудованием. Читать →
Системные администраторы в отличие от обычных пользователей являются членами отдельной группы пользователей. Которым доступен полный контроль над системой. Эта мера не является достаточной для обеспечения высокой безопасности системы. Однако она необходима. В Linux-системах существует механизм, который позволяет любому пользователю получить привилегии суперпользователя. Но при соблюдении конкретных и строгих условий. Такая модель является (как показывает многолетняя практика) точно выверенным компромиссом. Между удобством и безопасностью во всех системах UNIX и Linux, который реализован в виде утилиты sudo. Читать →
Samba — это приложение сетевого протокола SMB, используемого для подключения принтеров, службы директорий в доменных сетях и создания мультиплатформенных общих ресурсов. В данном руководстве мы рассмотрим установку и настройку Samba-сервера, который позволит создавать различные сетевые хранилища и общие ресурсы.
Установка Samba
Samba легко устанавливается из менеджера пакетов, но перед установкой нового пакета нужно выполнить обновление. Воспользуйтесь следующими командами (здесь и далее приводятся примеры для Ubuntu 16.04):
$sudo apt-get update (обновление)

$sudo apt-get install samba (запуск и установка сервера Samba)
Служба NetBios для Samba (nmbd) в наших примерах не требуется, поэтому в целях безопасности вы легко можете отключить ее командами:
Параметры конфигурации Samba хранятся в файле /etc/samba/smb.conf. В нем есть два раздела, global и shares. В разделе global прописаны параметры самого сервера (имя сервера, его тип, интерфейсы и другие сетевые настройки), а в разделе shares — параметры ресурсов. Вместо редактирования файла создадим новый. Предварительно сохранив оригинал:
$sudo mv /etc/samba/smb.conf /etc/samba/smb.conf.orig

$sudo vi /etc/samba/smb.conf
Внесем в наш новый файл /etc/samba/smb.conf следующий код
[global]

       server string = samba_server

       server role = standalone server

       interfaces = lo ваш_сетевой_интерфейс

       bind interfaces only = yes

       disable netbios = yes

       smb ports = 445

       log file = /var/log/samba/smb.log

       max log size = 10000
Рассмотрим значение этих параметров.
server string: информация, передаваемая во время подключения. Можно использовать любое имя для идентификации сервера. Далее будут рассмотрены названия для ресурсов Samba.
server role: тип создаваемого Samba-сервера. В данном примере используется выделенный сервер (standalone). Другие типы — член домена и контроллер домена.
interfaces: сетевые интерфейсы, к которым привязан сервер. Здесь указан “lo”, loopback-интерфейс. Кроме него нужно указать внешний интерфейс, обычно это eth0.
bind onterface only: гарантирует, что сервер Samba будет привязан только к тем интерфейсам, которые указаны в строке interfaces, и будет игнорировать пакеты с других интерфейсов.
disable netbios: отключает на сервере все функции NetBios, чтобы немного облегчить процесс разрешения имени сервера и разгрузить трафик.
smb ports: номер порта, на котором будет работать сервер. По умолчанию Samba использует порт 445.
log file: имя и месторасположение файла лога Samba.
max log size: максимальный размер файла лога. Рекомендуется указывать его настолько большим, насколько позволяют ресурсы стстемы. Если размер будет превышен, будет создан новый файл, а предыдущий файл будет перемещен в дубликат с расширением .old. При повторном превышении первый файл с расширением .old будет удалён. Данный параметр помогает предотвратить заполнение диска.
Если нужны более подробные логи, можно воспользоваться командой:
log level = 3 passdb:5 auth:5
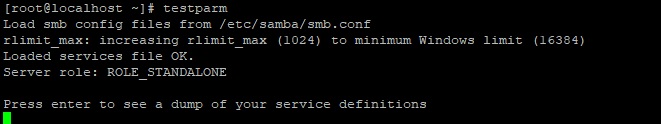
Уровень лога 3 означает, что сохраняется более детальная информация, чем при стандартном ведении лога. Стандартный уровень — 1, максимальный — 5. Здесь он установлен для параметров passdb и auth, чтобы получать более подробную информацию об аутентификации пользователей. После определения параметров ведения лога сохраните и закройте файл. При необходимости файл smb.conf нужно протестировать на синтаксические ошибки при помощи утилиты Samba testparm:
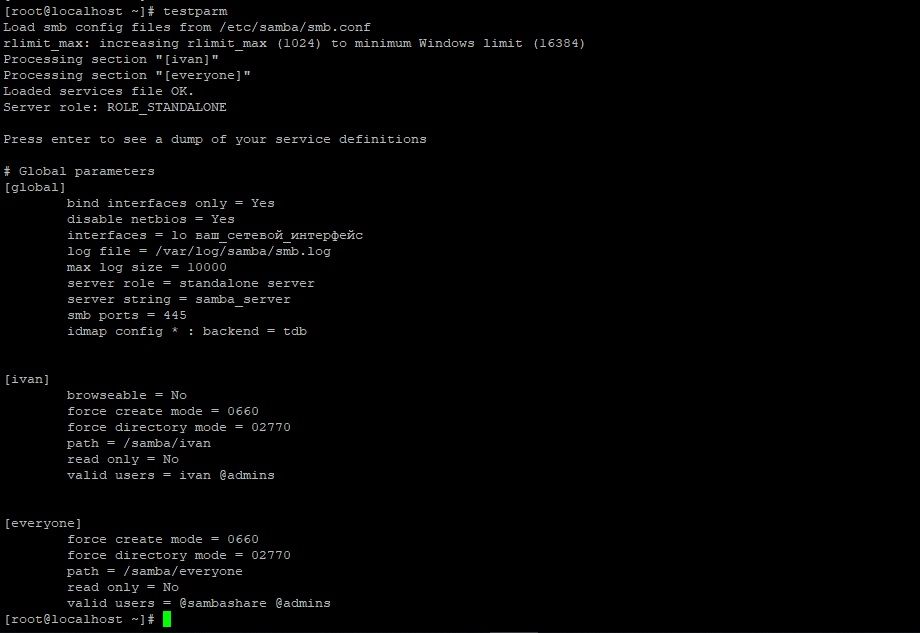
$testparm
Будет выведен следующий результат:
После нажатия на клавишу Enter будут выведены глобальные параметры:
Если в результате выводится “Load services files OK”, значит, в файле нет ошибок и сервер можно запускать.
Теперь нужно настроить конфигурацию ресурсов. Ресурс состоит из двух элементов, пользователя и директории, которые необходимо создать для обеспечения возможности подключения и тестирования.
Создание пользователей Samba
В данном разделе мы создадим профили пользователей, которые смогут осуществлять доступ к серверу. Им потребуется доступ как пользователям Samba и как пользователям системы, чтобы при входе в систему они проходили аутентификацию на сервере Samba и могли осуществлять чтение и запись в файловой системе.
Помимо обычных пользователей нужно создать администратора, у которого будет возможность доступа к персональным ресурсам и их администрирования. Также администратор будет владеть общими ресурсами, доступ к которым разрешен всем.
Для каждого пользователя нужно создать домашнюю директорию. Вместо использования стандартной директории /home/user лучше создать пероснальную директорию в /samba/ для разделения данных и более удобного резервного копирования. Сначала создадим группу sambashare, директорию для хранения данных samba и назначим ее владельцем группу sambashare
Затем нужно создать директорию пользователя (в примере мы рассмотрим создание пользователя ivan, для нескольких пользователей создание будет аналогичным): Добавим системного пользователя:
$sudo adduser --home /samba/ivan --no-create-home --shell /usr/sbin/nologin --ingroup sambashare ivan
—no-create-home: указывает команде adduser не создавать домашнюю директорию, чтобы не заполнять ее ненужными файлами конфигурации.
—shell: определяет, какая оболочка будет использоваться при входе через SSH. В данном примере SSH не используется, поэтому значение /usr/sbin/nologin отключает вход через SSH.
—ingroup sambashare: внесение пользователя в группу sambashare, чтобы обеспечить ему возможность чтения и записи для своего ресурса и общих ресурсов.
Более подробно про создание пользователей и групп можно прочитать в этой статье
После запуска команды потребуется создать пароль.
Теперь нужно установить владельца и права доступа к директории:
Права доступа 2770 означают, что новые файлы или директории, созданные в /samba/david/, будут наследовать группу владельцев от родительской директории, а не от группы пользователей, которая их создала. Например, если администратор создаст новую директорию в ресурсе пользователя ivan, то ivan будет иметь к ней доступ на чтение и запись.
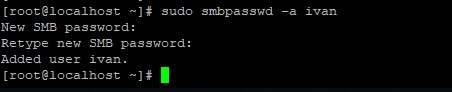
Далее командой smbpasswd необходимо добавить пользователя на сервере Samba (флаг -a) и активировать его (флаг -e):
$sudo smbpasswd -a ivan
Вам потребуется ввести пароль для доступа к ресурсу samba, он может отличаться от системного пароля.
Активируем пользователя
$sudo smbpasswd -e ivan
Другие пользователи создаются аналогичным образом. Для создания пользователя admin нужно выполнить следующие команды, его домашней директорией будет everyone:
Для удобства можно также создать группу администраторов, это позволит не прописывать права доступа ко всем ресурсам при изменении администратора, а один раз прописать их для группы и в дальнейшем добавлять и удалять администраторов одной командой:
Настройка системы завершена, теперь нужно настроить ресурсы.
Настройка общих ресурсов Samba
У каждого ресурса есть свой раздел в файле конфигурации /etc/samba/smb.conf. Разделы ресурсов расположены после глобальных параметров и имеют следующий вид
[имя_ресурса]

        path =

        browseable =

        read only =

        force create mode =

        force directory mode =

        valid users =
share_name — имя ресурса, используемое при доступе.
path — полный путь к ресурсу в файловой системе.
browsable — опоеделяет видимость ресурса для других пользователей, но не дает им прав доступа.
read only — определяет возможность доступа на запись для пользователей, указанных в параметре valid users.
force create mode — задает указанные права доступа к любому файлу, создаваемому в ресурсе.
force directory mode — задает указанные права доступа к любой директории, создаваемой в ресурсе
valid users — список пользователей, имеющих доступ к ресурсу. Здесь можно указывать имена или группы, перед группами нужно указывать символ @, например, @admins.
Для настройки конфигурации ресурса нужно в любом текстовом редакторе добавить в файл конфигурации блоки следующего вида для каждого пользователя:
[ivan]

        path = /samba/ivan

        browseable = no

        read only = no

        force create mode = 0660

        force directory mode = 2770

        valid users = ivan @admins
Для ресурса everyone блок будет выглядеть следующим образом:
[everyone]

        path = /samba/everyone

        browseable = yes

        read only = no

        force create mode = 0660

        force directory mode = 2770

        valid users = @sambashare @admins
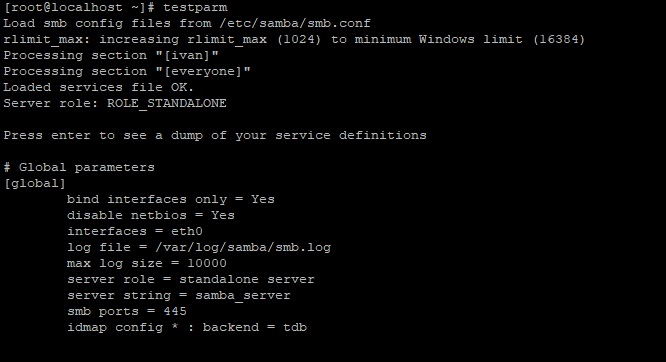
Все пользователи будут иметь доступ на чтение и запись, так как были добавлены в группу sambashare при создании. Теперь нужно протестировать параметры
$testparm
Если все настроено корректно, результат будет следующим:
После проверки конфигурации запустим сервер и добавим его в автозагрузку командой systemctl:
Для доступа к ресурсам из командной строки в Linux используется утилита smbclient. В большинстве дистрибутивов она не установлена по умолчанию, если нет то нужно воспользоваться менеджером пакетов:
$sudo apt-get install smbclient
В некоторых дистрибутивах может потребоваться создать файл /etc/samba/smb.conf, так как при его отсутствии будет выводиться сообщение об ошибке. Для доступа к ресурсу нужно выполнить следующую команду:
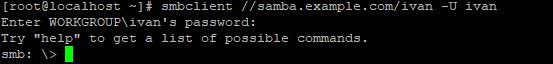
Например, для доступа к ресурсу ivan на сервере samba.example.com нужно ввести:
$smbclient //samba.example.com/ivan -U ivan
Далее потребуется ввести пароль, после чего появится интерфейс командной строки, похожий на интерфейс FTP:
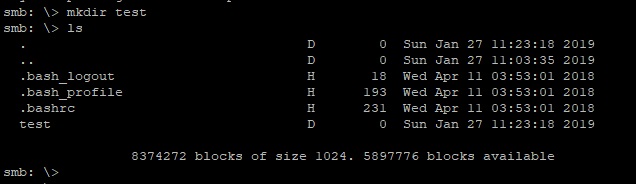
Например, можно создать директорию:
smb: > mkdir test

smb: > ls
Доступ из командной строки используется в основном для тестирования, на практике доступ чаще всего осуществляется из графических оболочек, например, KDE. Возможен также доступ из других платформ (Windows, MacOS).
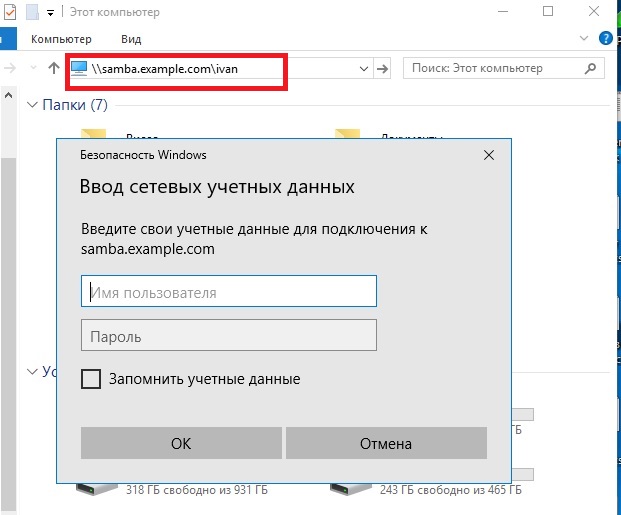
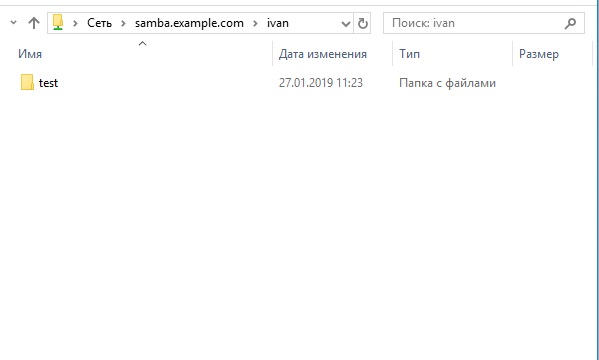
Например для доступа с windows наберите в строке поиска samba.example.comivan. И введите логин пароль
После чего вы сможете получить доступ к сетевым ресурсам.
Заключение
При помощи Samba мы создали мультиплатформенные сетевые ресурсы и протестировали доступ к ним. Ресурсы Samba очень распространены и могут использоваться различными приложениями. Например, VLC Player может проигрывать музыку и видео из ваших ресурсов Samba, а утилита резервного копирования BackupPC — записывать туда резервные копии.
Если вы нашли ошибку, пожалуйста, выделите фрагмент текста и нажмите Ctrl+Enter.
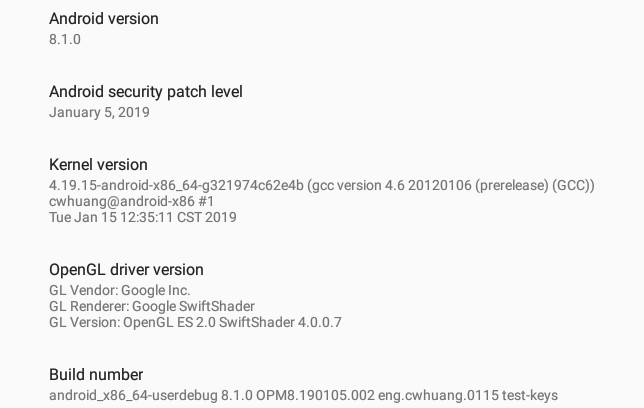
Как установить Андроид на ПК. 18 января 2019 года была представлен финальный релиз Android-x86 8.1-r1, это портированная на ПК версия Android Oreo 8.1. Поддерживаются процессоры от AMD и Intel. В релизе исправлены проблемы со стабильностью работы ОС, кроме того добавлено несколько приятных мелочей.
Если Вы не можете самостоятельно справиться с какой – то проблемой в вашем компьютере, то всегда можете вызвать мастера по ремонту на дом.
Версия 8.1-r1 основана на последней версии Android 8.1.0 Oreo MR1 (8.1.0_r60). Особенности включают в себя/поддерживают:
64-битного и 32-битного ядра и пользовательского пространства с последним ядром LTS 4.19.15.
аппаратного ускорения OpenGL ES 3.x для Intel, AMD, Nvidia и QEMU (virgl) от Mesa 18.3.1.
OpenGL ES 2.0 через SwiftShader для рендеринга программного обеспечения на неподдерживаемых графических устройствах.
аппаратно ускоренных кодеков на устройствах с семейством графических процессоров Intel HD и G45.
безопасной загрузки из UEFI и установка на диск UEFI.
Текстовый установщик графического интерфейса.
Добавить поддержку тем в GRUB-EFI.
Поддержка Multi-Touch, аудио, Wi-Fi, Bluetooth, датчиков, камеры и Ethernet (только DHCP).
Авто-монтирование внешнего USB-накопителя и SDCard.
Добавьте панель задач в качестве альтернативного средства запуска, которое помещает меню «Пуск» и панель недавних приложений в верхней части экрана и поддерживает режим окна произвольной формы .
Включите ForceDefaultOrientation на устройствах без известных датчиков. Портретные приложения могут работать на альбомном устройстве без поворота экрана.
Поддержка приложений арки руки через собственный механизм моста. (Настройки -> Параметры Android-x86)
Поддержка обновления с неофициальных релизов.
Добавить экспериментальную поддержку Vulkan для новых графических процессоров Intel и AMD. (Загрузка через Расширенные настройки -> Поддержка Vulkan)
Поддержка интеграции с мышью для виртуальных машин, включая VirtualBox, QEMU, VMware и Hyper-V.
[/spoiler]
На фоне этой новости, мы решили проработать тему установки мобильной ос на стационарный пк (или ноутбук). Начнем с того что причин по которым это может потребоваться довольно много, от банального интереса и любопытства, до производственной необходимости тестирования разработок (в том случае если простых эмуляторов недостаточно, и нужна полноценная ОС)
Далее мы предлагаем наш вариант пошаговой инструкции установки Android 8.1.0 Oreo MR1 на ПК.
[symple_box style=”boxinfo”]
Известные проблемы:
Сервис Google Play может иногда зависать на 32-битном изображении.
Приостановить и возобновить не работает на некоторых устройствах.
Nvidia GPU (nouveau) может иногда зависать.
3D поддержка VMware нарушена. (работает только неускоренный режим)
Съемка фотографий не работает, если включен Vulkan.
[/symple_box]
Дистрибутив.
Первым делом идем на сайт разработчика (http://www.android-x86.org/download) и забираем подходящую нам версию, в нашем случае это «android-x86_64-8.1-r1.iso».
Далее делаем загрузочную флэшку (смотри как, если забыл), подключаем к компу, перезагружаемся. В общем случае дальше жмем F8, но бывают варианты, о которых, как правило написано внизу экрана (например, Esc или F12). Выбираем нашу флэшку, и поехали.
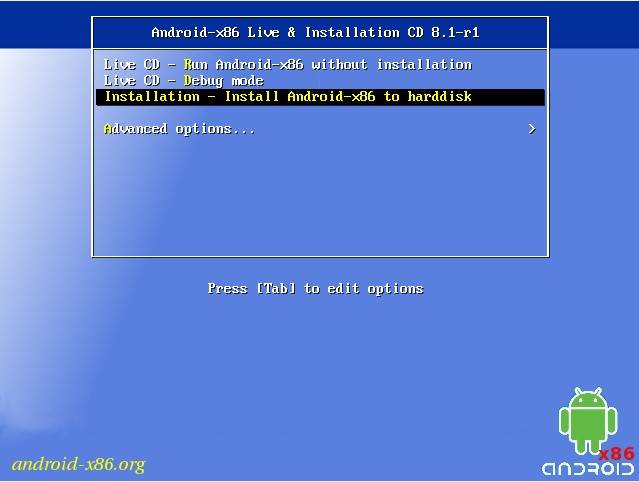
Первым делом нас встречает диалоговое окно выбора дальнейшей загрузки. Тут первый и второй вариант — это вариации запуска без установки. Используя их можно проверить пригодность своей системы к установке Android. Нам нужен 3-й вариант «Installation – Install Android-x86 to harddisk»
Мы попадаем в меню выбора диска для установки, либо создания соответствующего размера.
В нашем случае мы производим простую установку, поэтому создадим один раздел на весь жесткий диск, и развернем ОС там. Если в вашей системе уже есть установленные операционки, то будьте аккуратны, в ходе неверных манипуляцию с разделами, вы можете потерять свои данные.
[symple_box style=”boxinfo”]
Важно! После разметки не забудьте пометить раздел загрузочным (“Bootable”)
[/symple_box]
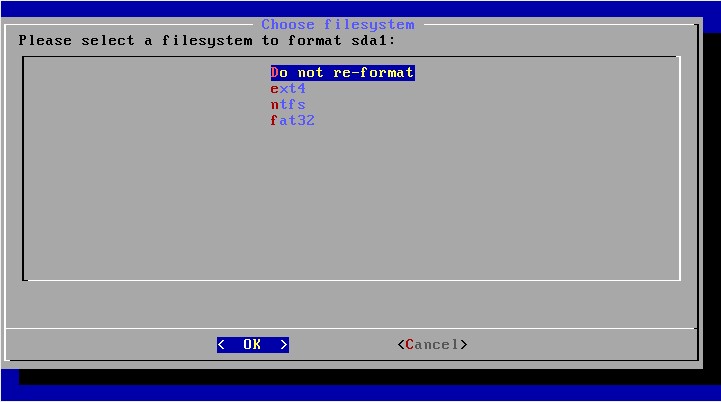
После того, как мы выбрали размер, и свойства будущего раздела, выбираем «Записать» (“Write”), и набираем на клавиатуре “yes”. Все необходимые операции с диском мы совершили, поэтому выбираем “Quit”, и переходим в предыдущее меню. Выбираем созданный нами раздел, и сообщаем что форматировать нужды нет (в нашем случае винчестер новый, и в можно обойтись без формата)
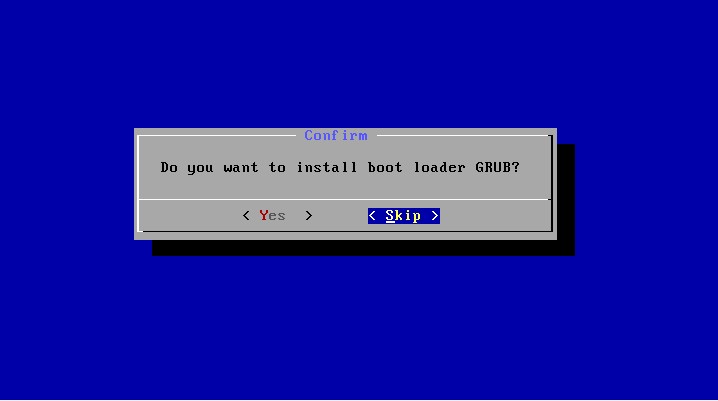
В следующем окне нам предложат установить загрузчик GRUB. В том случае если Android устанавливается в раздел рядом с другой операционной системой, стоит согласиться на установку. У нас тестовый стенд, и ничего кроме Андроида на винчестере нет, поэтому пропускаем этот этап.
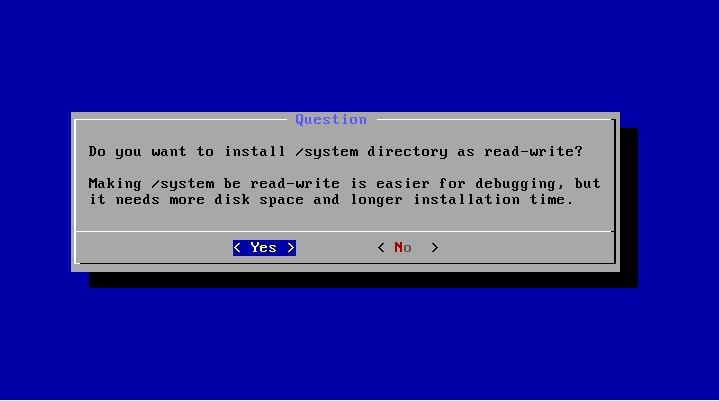
Далее нам предложат сделать систему доступной к изменению и работе с файлами. Соглашаемся.
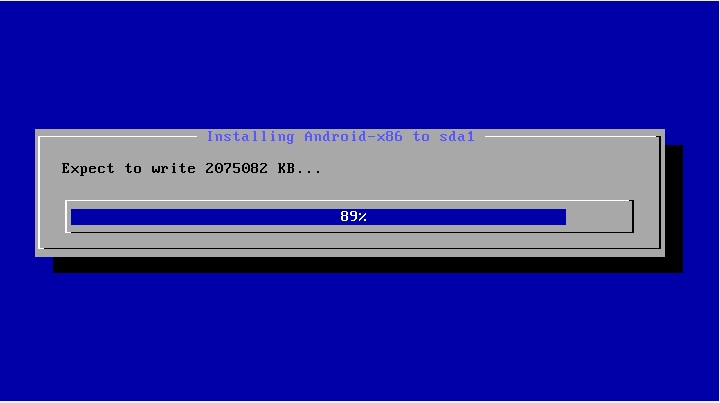
Начинается установка
По завершению установки Андроид на ПК будет предложено запустить андроид или перезапустится. Если выбираете перезагрузку, не забудьте вытащить загрузочную флэшку.
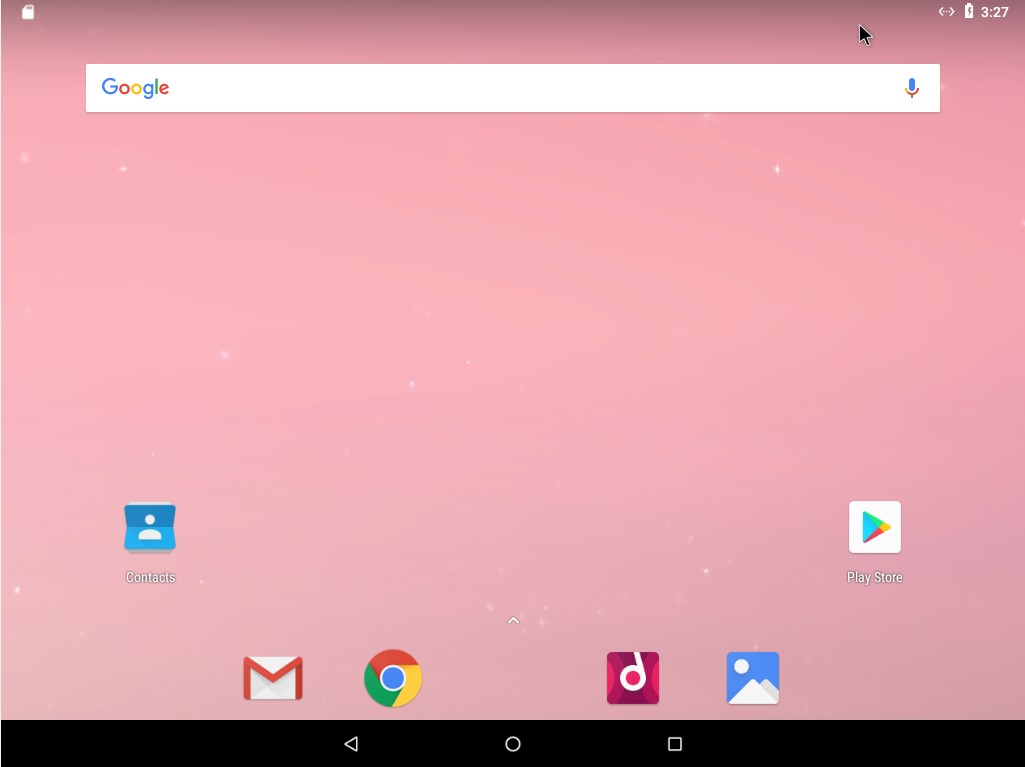
На этом все, после загрузки будет предложено перейти в свой аккаунт, подключить почту и прочее, что делается при первом старте системы.