Как обычно, сначала нам нужно скачать установочный образ, и только потом может быть выполнена установка и настройка freebsd.
Шаг 1. Загрузка образа
На официальном сайте есть несколько версий для разных архитектур, нам нужна amd64 или x86, в зависимости от количества оперативной памяти, которую вы желаете использовать.
Мы будем устанавливать последнюю версию FreeBSD 11.1, но если позже выйдет более новая версия, то я думаю, что статья будет все еще актуальна и для нее.
Шаг 2. Запись образа на диск
Далее вам нужно записать полученный образ на диск или на флешку. Вы можете использовать один из известных вам методов для этого. Например, в Linux вы можете использовать Unetbootin или Etcher, а в Windows есть Rufus.
Далее вставьте носитель в компьютер и измените настройки BIOS так, чтобы загрузка выполнялась из вставленного носителя. Чтобы войти в BIOS, во время загрузки нажмите одну из клавишей: F2, F11, F12 перед загрузкой операционной системы. Затем перейдите на вкладку “Boot” и поставьте там ваш носитель на первое место.
Установка FreeBSD 11
Шаг 1. – Запуск установки.
При первой загрузке нас встречает меню загрузчика FreeBSD.(Рис.4)
- Boot Multi User [Enter] – Загрузка в многопользовательском режиме.
- Boot Single User – Загрузка в однопользовательском режиме.
- Escape to loader prompt – Переход в командную строку загрузчика.
- Reboot – Перезагрузка.
Жмём [Enter] для выбора первого пункта, или можно подождать 10 секунд и нас автоматически перенаправит к стандартной установке.
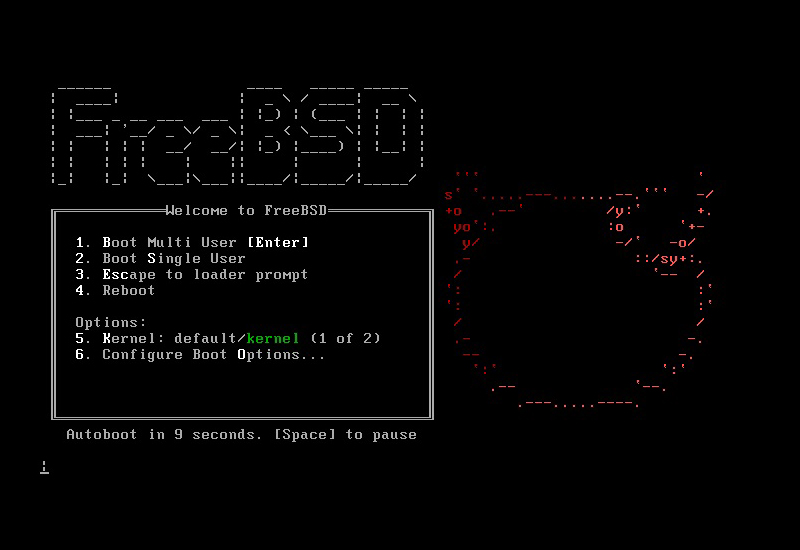
Рис.4 – Меню загрузчика FreeBSD.
Далее нас приветствует уже установщик FreeBSD.(Рис.5)
[перевод] Добро пожаловать в FreeBSD! Вы хотите начать установку или использовать live CD? [/перевод]
- – Установка.
- – Переход в консоль.
- – Загрузка в режиме Live CD.
Выбираем , Жмём “Enter”.
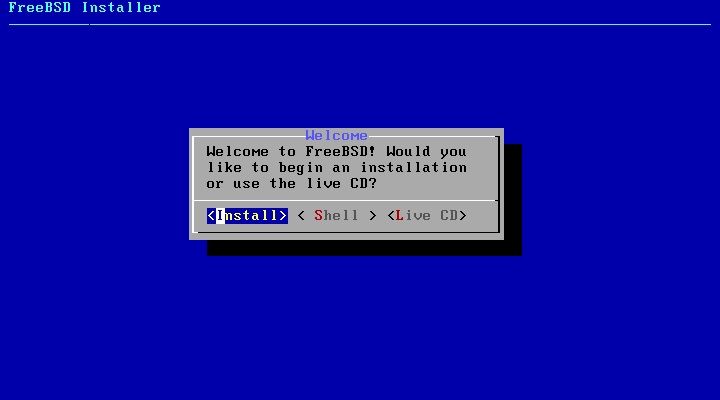
Рис.5 – Установщик FreeBSD.
Шаг 2. – Выбор раскладки.
Выбираем раскладку. Русская раскладка мне не нужна, меня устраивает раскладка по умолчанию (английская). Жму “Continue with default keymap”.(Рис.6)
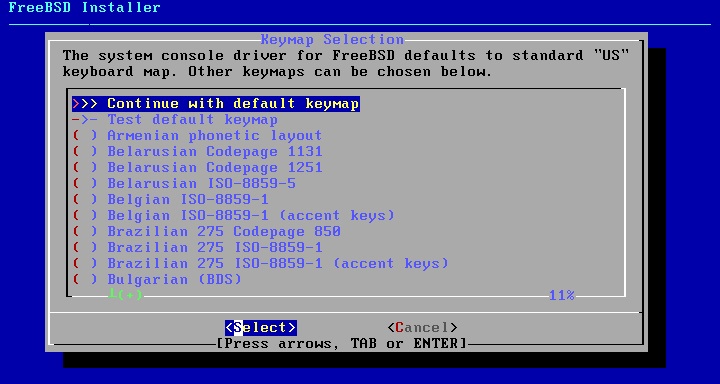
Рис.6 – Выбор раскладки.
Шаг 3. – Имя сервера.
Пишем удобное для нас имя сервера, подберите такое имя, чтобы вам потом удобно было с ним работать. Много времени на раздумья тратить не стоит. После установки имя легко можно изменить,
Я ввожу – “freebsditdeer”, Жмём .(Рис.7)
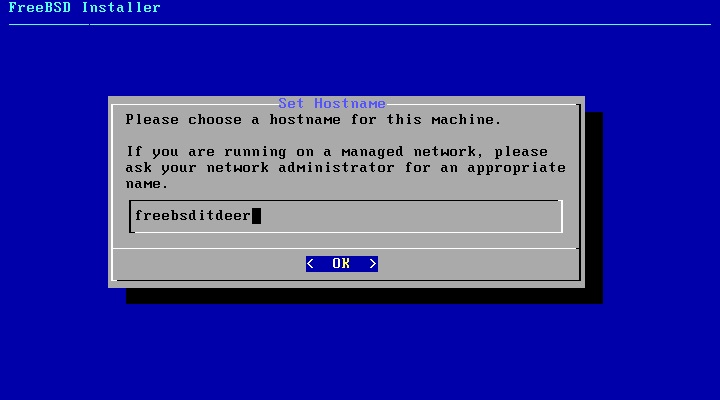
Рис.7 – Имя сервера FreeBSD.
Шаг 4. – Выбор компонентов.
Выберите дополнительные системные компоненты для установки(Рис.8):
- base-dbg – Пакеты для отладки системы.
- doc – Дополнительная документация.
- kernel-dbg – Пакеты для отладки ядра.
- lib32-dbg – Пакеты для отладки 32х битных приложений.
- lib32 – Библиотека совместимости для 32x битных приложений.
- ports – Дерево портов.
- src – Дерево исходного кода системы.
- tests – Тестирование.

Рис.8 – Выбор дополнительных системных компонентов для установки.
По умолчанию отмечены lib32 и ports. Для стандартной серверной сборки этих компонентов достаточно. Лично я ничего больше выбирать не буду. а вы – на свое усмотрение. Выбираем (пробелом), а после жмём < OK >.
Шаг 5. – Разметка диска.
Выбор способа разметки диска.(Рис.9)
- Auto (UFS) – Автоматическая разметка диска.
- Manual – Ручная разметка диска.
- Shell – Ручная разметка через консоль.
- Auto (ZFS) – Установка на Raid.
Я выбираю автоматическую разметку диска. – Auto (UFS). Идём далее…
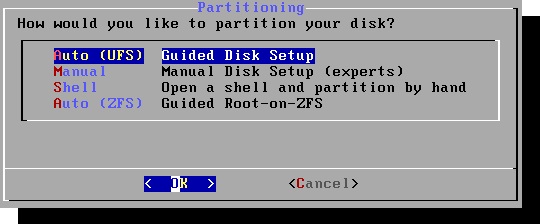
Рис.9 – Выбор способа разметки диска.
Нам предлагается выбрать куда именно устанавливать FreeBSD: < Entire Disk > – весь диск, или < Partition > – Раздел диска.(Рис.10) Если у вас на жестком диске не одна система, то выбирайте раздел, но лично у меня чистый диск, предназначенный только для FreeDSD. Я жму – < Entire Disk >.
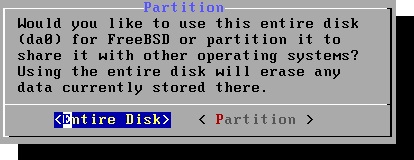
Рис.10 – Выбор расположения системы.
Выберите таблицу разделов. Я выбираю GTP, Жмём < OK >.(Рис.11)
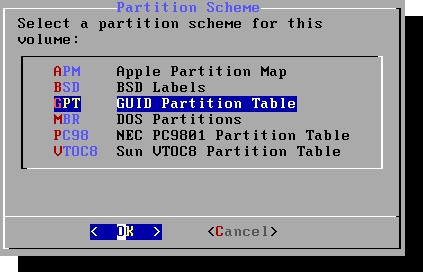
Рис.11 – Выбираем таблицу разделов.
Проверьте предложенную разметку диска. По завершении нажмите кнопку «Finish».(Рис.12)
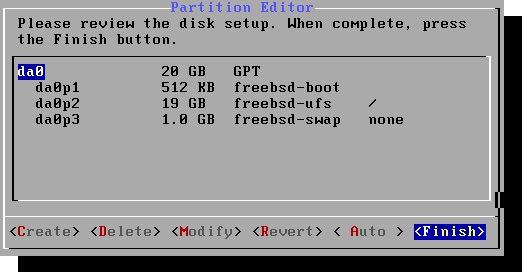
Рис.12 – Предложенная разметка диска.
Даём согласие на применение новой разметки диска. Жмём < Commit >.(Рис.13)
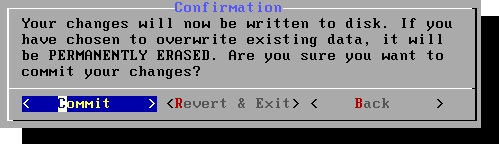
Рис.13 – Даём согласие на применение новой разметки диска.
Шаг 6. – Установка базовой системы.
Установка базовой системы проходит в автоматическом режиме, без участия пользователя. Просто ждём пару минут…(Рис.14)
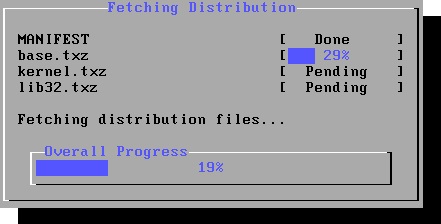
Рис.14 – Установка базовой системы.
Шаг 7. – Ввод пароля root.
Вводим пароль суперпользователя root. Из соображений безопасности при вводе пароля на экране ничего меняться не должно, не пугайтесь что пароль у вас не пишется, всё так и должно быть.(Рис.15)
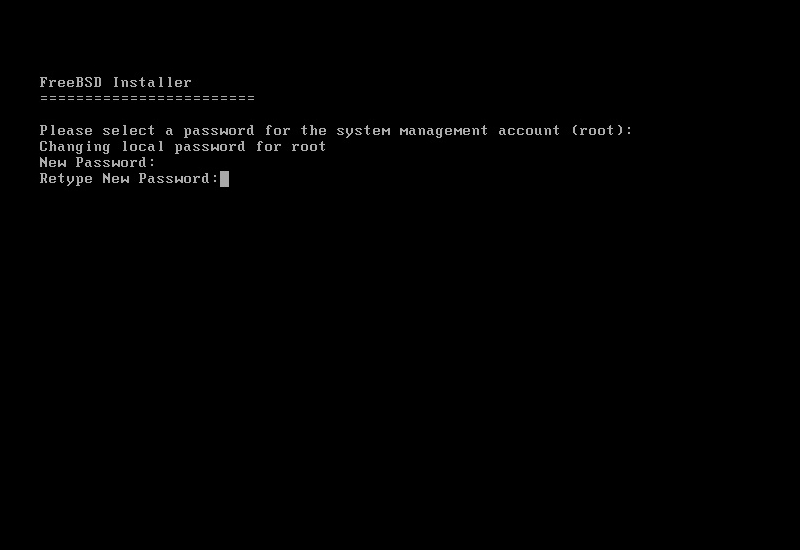
Рис.15 – Ввод пароля суперпользователя.
Шаг 8. – Настройка сети.
Выбираем сетевую карту(интерфейс), так как у меня она одна, то выбирать не приходится. Жмём < OK >.(Рис.16)
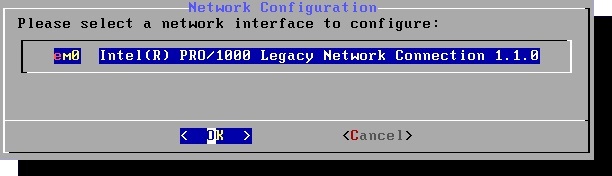
Рис.16 – Выбор сетевого интерфейса.
“Хотим ли мы настроить IPv4 для этого интерфейса?” – Конечно хотим как же нам без сети… Жмём < Yes >.(Рис.17)
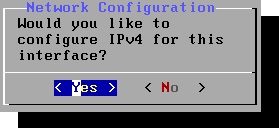
Рис.17 – Хотим ли мы настроить IPv4 для этого интерфейса?
“Вы хотите использовать DHCP для настройки этого интерфейса?” – Для сервера важно иметь статический(постоянный) IP адрес, для того чтобы он не менялся необходимо прописать его вручную, либо зарезервировать на DHCP сервере, я выбираю первый вариант – прописать вручную, а значит DHCP сервер нам не нужен. Жмём < NO >. (Рис.18) Идём далее…
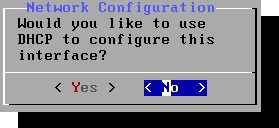
Рис.18 – Вы хотите использовать DHCP для настройки этого интерфейса?
Вводим свои настройки.(Рис.19)
- IP Address – Вводим IP адрес нашей freebsd.
- Subnet Mask – Маску сети.
- Default Router – Шлюз по умолчанию.
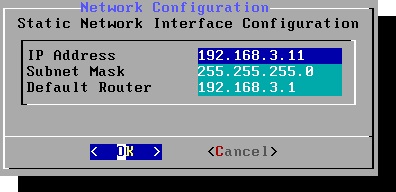
Рис.19 – Вводим настройки сетевого интерфейса.
“Хотим ли мы настроить IPv6 для этого интерфейса?” – Нет не хотим. Жмём < NO >.(Рис.20)
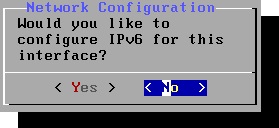
Рис.20 – Хотим ли мы настроить IPv6 для этого интерфейса?
Предлагается ввести адреса DNS серверов. Если вы получали настройки по DHCP то поля с адресами уже будут заполнены.(Рис.21)
Я ввожу IP адрес своего роутера(шлюза) – 192.168.3.1 и на всякий случай DNS Google – 8.8.8.8. Жмём < OK >.
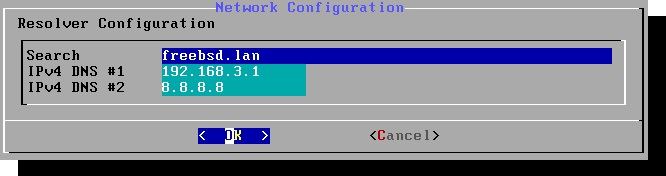
Рис.21 – Вводим DNS сервера.
Шаг 9. – Выбор локации.
Выбираем свое местоположение, для определения временной зоны. Я проживаю в Санкт-Петербурге и время тут не отличается от московского.
Выбираю регион – “8 Europe”(Рис.22), страну – “39 Russian Federation”(Рис.23) и часовой пояс – “2 MSK+00 – Moscow area”,подтверждаю выбор – жму < Yes >.(Рис.24)
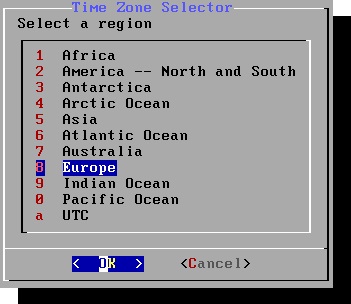
Рис.22 – Выбор региона.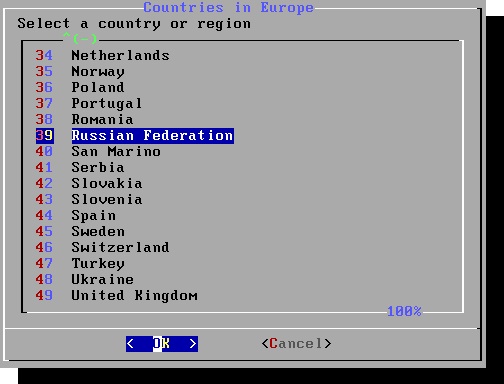
Рис.23 – Выбор страны.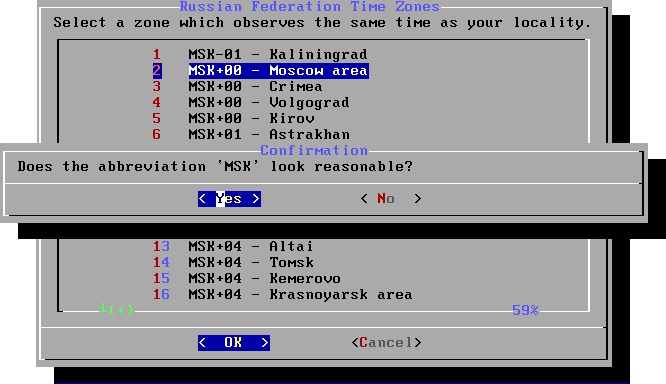
Рис.24 – Выбор часового пояса.
Шаг 10. – Настройка даты и времени.
Настройка даты и времени, Если что-то не совпадает – меняйте. У меня расхождений нет. Дважды Жму < Skip >.(Рис.25)(Рис.26)
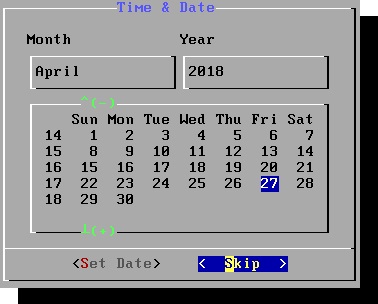
Рис.25 – Настройка даты.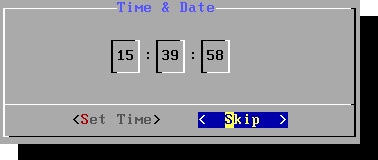
Рис.26 – Настройка времени.
Шаг 11. – Настройка автозапуска служб.
Выберите службы, которые вы хотите запускать при загрузке.(Рис.27)
- local_unbound – Локальное кеширование.
- sshd – Демон для удаленного подключения по SSH.
- moused – Поддержка PS/2 клавиатур.
- ntpd – Сервер времени.
- powerd – Динамически настраиваемая частота процессора, в зависимости от нагрузки системы.
- dunpdev – Включить дампы сбоя ядра в /var/crash.
Вам не помешает sshd, ntpd и powerd. Лично я оставлю только powerd. В следующих статьях мы настроим sshd, ntpd вручную. Выбираем(пробелом) и жмем < OK >.
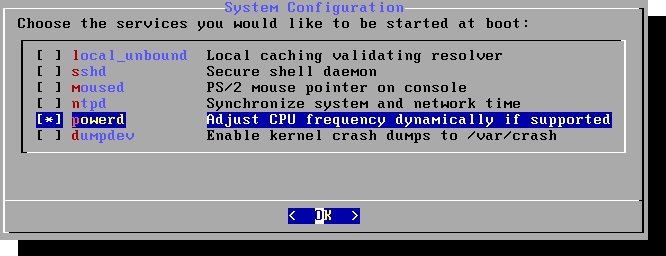
Рис.27 – Добавление служб в автозагрузку.
Шаг 12. – Настройки безопасности.
Выберите параметры безопасности системы.(Рис.28)
- Hide processes runing as other users – Скрыть процессы, выполняемые другими пользователями.
- Hide processes runing as other groups – Скрыть процессы, выполняемые другими группами пользователей.
- Disable reading kernel message buffer for unprivileged users – Отключение чтения буфера сообщений ядра для непривилегированных пользователей.
- Disable process debugging facilities for unprivileged users – Отключение средств отладки процессов для непривилегированных пользователей.
- Randomize the PID of newly created processes – Рандомизировать PID вновь созданных процессов.
- Insert stack guard page ahead of the growable segments – Вставить страницу защиты стека перед растущими сегментами.
- Clean the /tmp filesystem on system startup – Очистка каталога /tmp при запуске системы.
- Disable opening Syslog network socket (disables remote logging) – Отключить открытие сетевого сокета Syslog (отключает удаленную регистрацию).
- Disable Sandmail service – Отключить службу Sendmail.
Отмечаем(пробелом) 3, 4, 7, 8 и если не собираетесь устанавливать на FreeBSD почтовый сервер то и 9. жмём < OK >.
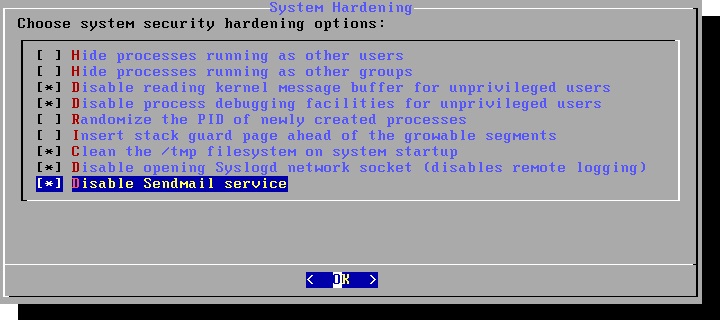
Рис.28 – Выбор параметров безопасности системы.
Шаг 13. – Добавление учетных записей пользователей.
Вы бы хотели сейчас добавить пользователей в устанавливаемую систему? – Я хотел бы, Жму < Yes >.(Рис.29)
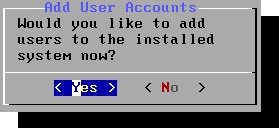
Рис.29 – Хотите добавить пользователя?
Вводим Username и Full name, Я ввожу дважды – firstdeer. Дальше действуйте на свое усмотрение, я все оставляю по умолчанию, Ввожу и подтверждаю пароль.(Рис.30)
Если вы на 11 шаге выбрали sshd, то рекомендую добавить своего пользователя в группу – wheel, чтобы вы смогли авторизоваться по ssh и получить права суперпользователя.
В строке напишите “wheel”- Login group is firstdeer. Invite firstdeer into other groups? []: wheel. Лично я этого делать не буду.
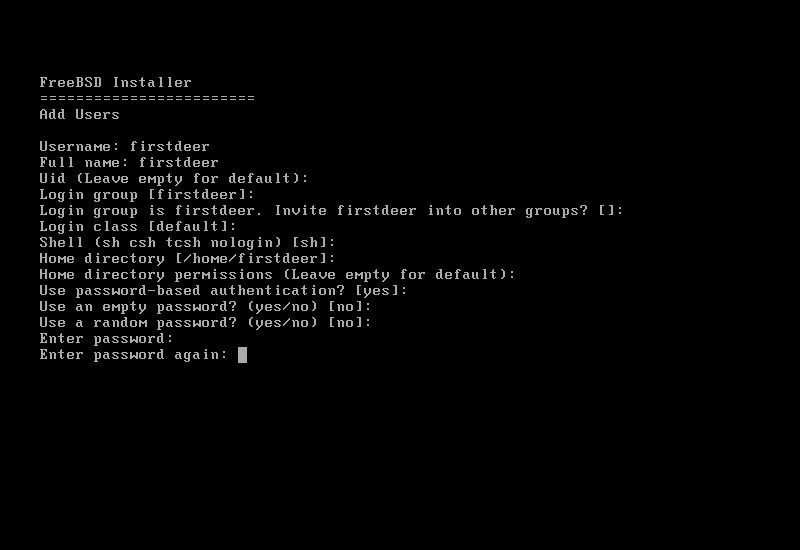
Рис.30 – Добавление нового пользователя.
Нам предоставят для проверки введенную нами информацию и спросят все ли нас устраивает… OK? (yes/no): вводим yes.(Рис.31)
Получим сообщение: adduser INFO: Successfully added (firstdeer) to the user database.(Успешно добавлен (firstdeer) в пользовательскую базу данных.)
Если вам достаточно одного пользователя то на вопрос “Add another user?/Добавить другого пользователя” напишите “no”. Мне достаточно, я и пишу…
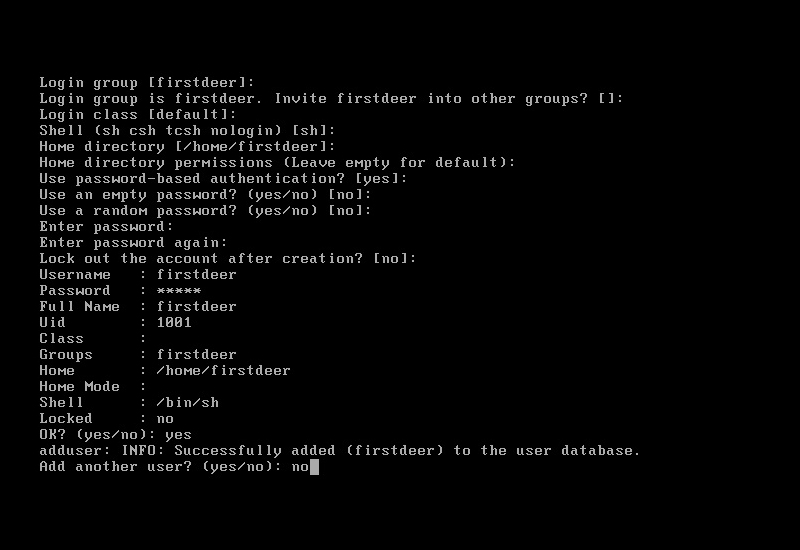
Рис.31 – Добавить нового пользователя?
Настройка графического окружения во FreeBSD

После того как freeBSD установлена и запущена, то первое, что мы увидим это командную строку.
Работать в командной строке не то чтобы не удобно, потому что очень даже удобно, а скорее не по используешь машину как развлекательный медиа центр, и то можно из командной строки слушать музыку, короче говоря, зачем нужна во freeBSD графическая среда каждый решает для себя сам, а в этом посте мы пройдем по шагам как превратить командную строку в графическую среду.
Подготовка к настройке
Если только у вас не настроена команда sudo то залогиньтесь под рутом, а если хотите все делать с командой sudo то сначала настройте sudo.
Первое, что надо сделать это поменять командный интерпретатор. Для этого запустите chpass:
chpass username
Так как в freeBSD в основном приходится работать в командной строке (по крайней мере после установки), сразу же что нужно сделать, это заменить оболочку которая идет по умолчанию на более функциональную, например такую как csh (вторая строчка):
#Changing user information for username. Shell: /bin/csh Full Name: username Office Location: Office Phone: Home Phone: Other information:
Следующее, что может понадобиться это немного настроить интернет если мы выходим туда через роутер. Есть такой файлик, называется /etc/resolv.conf, там прописывается ip адресс маршрутизатора. Перейдите в рута и откроете этот файл на редактирование в идущем по умолчанию редакторе ee:
suee /etc/resolv.conf
и добавьте адрес маршрутизатора, в моем случае его адрес 172.22.193.1:
nameserver 172.22.193.1
Для выхода и сохранения нажмите один раз на Esc и два раза на a.
Теперь должен заработать интернет (в случае если он ранее не работал и по причине что описана выше). Чтобы проверить, что интернет работает про пингуем ресурс ya.ru
ping ya.ru PING ya.ru (213.180.193.3): 56 data bytes 64 bytes from 213.180.193.3: icmp_seq=0 ttl=55 time=19.865 ms 64 bytes from 213.180.193.3: icmp_seq=1 ttl=55 time=23.762 ms 64 bytes from 213.180.193.3: icmp_seq=2 ttl=55 time=20.075 ms 64 bytes from 213.180.193.3: icmp_seq=3 ttl=55 time=19.721 ms
Установка оконного сервера Xorg
После того как мы убедились, что связь есть, можно продолжить дальнейшую настройку freeBSD. Так как мы хотим вместо командной строки видеть графическую среду, то для начала нам нужно установить какую-нибудь реализацию X Window System. Одной из таких реализаций является Xorg. Установим пакет Xorg командой pkg install:
pkg install xorg
После этого начнется процесс установки пакета Xorg с выводом информации об установке, как, например, вытаскивание пакетов из репозитория, затем их распаковка и установка.
Так как в дальнейшем нам надо будет редактировать текстовые файлы, нам надо установить более удобный редактор чем ee, например vim и файловый менеджер Midnight commander, так как нам надо будет перемещаться по файловой системе:
pkg install vim mc
На данный момент Xorg у нас есть, но это только оконная система или X Window System которая знает как рисовать окна, как их перемещать, как они между собой перерисовываются когда одно закрывает другое, как они должны взаимодействовать с устройствами ввода, в частности как они должны обрабатывать сообщения поступающие от клавиатуры и мыши, короче говоря реализует все базовые функции графической среды. В принципе для того, чтобы работать в графической среде этого будет достаточно, после вызова команды startx появится какая никакая графическая среда. Однако нам нужно FullHD разрешение, рабочий стол, чтобы было красиво, много эффектов и пр., для этого нам надо еще установить какое-нибудь графическое окружение или среду рабочего стола и таких несколько. Самые популярные это GNOME и KDE. Но ни гном ни кеды мне не подходят так как они слишком тяжелые. Лучшим выбором будет более легкий Xfce или MATE. Давайте поставим MATE:
pkg install mate
На данном этапе, если мы пропишем необходимые конфиги в конфигуркционных файлах ~/.xinitrc и /etc/rc.conf и запустим службы dbus и hald, то запустив команду startx мы увидим графическую среду.
Но если мы перезагрузимся, то запуска графической среды мы не увидим, так как она запускается командой startx, а чтобы эту команду ввести нужно сначала залогиниться в систему.
Если нужна графика еще до ввода креденшиналсов, то есть до ввода логина и без всяких запусков startx, то нам понадобиться менеджер экранов Display Managers, но о нем по говорим чуть дальше. А сейчас давайте пропишем все необходимые конфиги, что бы поднималась графическая среда.
Настройка конфигурационного файла /etc/rc.conf
Откройте на редактирование файл /etc/rc.conf:
vim /etc/rc.conf
И добавьте такие строки:
dbus_enable=”YES” hald_enable=”YES”
/etc/rc.conf
hostname=”freebsd” keymap=”ru.koi8-r.kbd” ifconfig_em0=”DHCP” ifconfig_em0=”inet 172.22.193.36 netmask 0xffffff00″ defaultrouter=”172.22.193.
1″ local_unbound_enable=”YES” sshd_enable=”YES” moused_enable=”YES” ntpd_enable=”YES” # Set dumpdev to “AUTO” to enable crash dumps, “NO” to disable dumpdev=”AUTO” dbus_enable=”YES” hald_enable=”YES”
Это означает, что сервисы hald и dbus будут запускаться при запуске системы, а сейчас запустим их вручную:
serivce dbus startserivce hald start
Для того, чтобы появилась графическая среда, все что осталось нам сделать это создать в домашних каталогах всех пользователей желающих работать в графичейской среде файл .xinitrc и поместить туда строчку exec mate-session:
cd # cd без параметров переходит в домашний каталог текущего пользователяecho “exec mate-session”>.xinitrc
Теперь все готово, осталось только запустить команду startx
startx
и вместо командной строки появится рабочий стол среды MATE:
Установка менеджера экранов Slim
Если нужен менеджер экранов, то хорошим выбором будет slim:
pkg install slim
После того как менеджер экранов slim установим добавим его в конфигурационный файл /etc/rc.conf (строчка 14):
hostname=”freebsd” keymap=”ru.koi8-r.kbd” ifconfig_em0=”DHCP” ifconfig_em0=”inet 172.22.193.36 netmask 0xffffff00″ defaultrouter=”172.22.193.1″ local_unbound_enable=”YES” sshd_enable=”YES” moused_enable=”YES” ntpd_enable=”YES” # Set dumpdev to “AUTO” to enable crash dumps, “NO” to disable dumpdev=”AUTO” dbus_enable=”YES” hald_enable=”YES” slim_enable=”YES”
И теперь нам необходимо либо перезагрузиться либо запустить сервис slim. Для запуска сервиса введите:
service slim start
Теперь после выхода из окружения рабочего стола (выбором кнопки Log out), а так же после перезагрузки системы мы уже попадем не в командную строку, а в оконный менеджер, где будет окно ввода логина и пароля:
Guest Additions. Только для людей запускающих FreeBSD на виртуальной машине VirtualBox
Если вы запускаете FreeBSD на виртуальной машине VirtualBox (как я), то для комфортной работы нужно еще до установить Guest Additions, чтобы разрешение было под размеры дисплея, а так же чтобы мышка при попадении в зону окна где работает freeBSD становилась фрибээсдэшной.
А пока для работы в окне VirtualBox нужно щелкнуть мышкой в любом месте окна, таким образом VirtualBox захватит мышку и все команды поступающие от мышки будут направляться на обработку в freeBSD запущенной в виртуалбоксе. Если надо вернуться обратно в ту среду, из которой запущен виртуалбокс, нужно нажать правый ctrl.
Это крайне не удобно, поэтому давайте установим Guest Additions:
pkg install virtualbox-ose-additions
Для того, чтобы guest additions режим стартовал при загрузке системы откроем на редактирование файл /etc/rc.conf
vim /etc/rc.conf
и добавим две строчки (15 и 16):
/etc/rc.conf
hostname=”freebsd” keymap=”ru.koi8-r.kbd” ifconfig_em0=”DHCP” ifconfig_em0=”inet 172.22.193.36 netmask 0xffffff00″ defaultrouter=”172.22.193.
1″ local_unbound_enable=”YES” sshd_enable=”YES” moused_enable=”YES” ntpd_enable=”YES” # Set dumpdev to “AUTO” to enable crash dumps, “NO” to disable dumpdev=”AUTO” dbus_enable=”YES” hald_enable=”YES” slim_enable=”YES” vboxguest_enable=”YES” vboxservice_enable=”YES”
Теперь настроем X11. Перейдите в рута и запустите команду Xorg -configure:
Xorg -configure Warning
Если команду Xorg -configure запустить уже из под запущенного графического режима, то она не запуститься, поэтому перед ее запуском стопоните сервисы dbus и hald:
service dbus stop
service hald stop
service slim stop
При этом в домашнем каталоге рута появится файл xorg.conf.new. Откройте его на редактирование: vim /root/xorg.conf.new
и измените драйвер мыши на Driver ‘vboxmouse’ (строчка 30):
xorg.conf.new
Section “ServerLayout” Identifier “X.
org Configured” Screen 0 “Screen0” 0 0 Screen 1 “Screen1” RightOf “Screen0” InputDevice “Mouse0” “CorePointer” InputDevice “Keyboard0” “CoreKeyboard” EndSection Section “Files” ModulePath “/usr/local/lib/xorg/modules” FontPath “/usr/local/lib/X11/fonts/misc/” FontPath “/usr/local/lib/X11/fonts/TTF/” FontPath “/usr/local/lib/X11/fonts/OTF/” FontPath “/usr/local/lib/X11/fonts/Type1/” FontPath “/usr/local/lib/X11/fonts/100dpi/” FontPath “/usr/local/lib/X11/fonts/75dpi/” EndSection Section “Module” Load “glx” EndSection Section “InputDevice” Identifier “Keyboard0” Driver “kbd” EndSection Section “InputDevice” Identifier “Mouse0” Driver “vboxmouse” EndSection Section “Monitor” Identifier “Monitor0” VendorName “Monitor Vendor” ModelName “Monitor Model” EndSection Section “Monitor” Identifier “Monitor1” VendorName “Monitor Vendor” ModelName “Monitor Model” EndSection Section “Device” ### Available Driver options are:- ### Values: : integer, : float, : “True”/”False”, ### : “String”, : ” Hz/kHz/MHz”, ### : “%” ### [arg]: arg optional Identifier “Card0” Driver “vboxvideo” BusID “PCI:0:2:0” EndSection Section “Device” ### Available Driver options are:- ### Values: : integer, : float, : “True”/”False”, ### : “String”, : ” Hz/kHz/MHz”, ### : “%” ### [arg]: arg optional #Option “ShadowFB” # [] #Option “DefaultRefresh” # [] #Option “ModeSetClearScreen” # [] Identifier “Card1” Driver “vesa” BusID “PCI:0:2:0” EndSection Section “Screen” Identifier “Screen0” Device “Card0” Monitor “Monitor0” SubSection “Display” Viewport 0 0 Depth 1 EndSubSection SubSection “Display” Viewport 0 0 Depth 4 EndSubSection SubSection “Display” Viewport 0 0 Depth 8 EndSubSection SubSection “Display” Viewport 0 0 Depth 15 EndSubSection SubSection “Display” Viewport 0 0 Depth 16 EndSubSection SubSection “Display” Viewport 0 0 Depth 24 EndSubSection EndSection Section “Screen” Identifier “Screen1” Device “Card1” Monitor “Monitor1” SubSection “Display” Viewport 0 0 Depth 1 EndSubSection SubSection “Display” Viewport 0 0 Depth 4 EndSubSection SubSection “Display” Viewport 0 0 Depth 8 EndSubSection SubSection “Display” Viewport 0 0 Depth 15 EndSubSection SubSection “Display” Viewport 0 0 Depth 16 EndSubSection SubSection “Display” Viewport 0 0 Depth 24 EndSubSection EndSection
Теперь скопируйте этот файл в /etc/X11 с именем xorg.conf:
cp xorg.conf.new /etc/X11/xorg.conf
И последнее, что осталось сделать, это перезагрузиться:
shutdown -r now
Если не был установлен какой-нибудь оконный менеджер, то после перезагрузки вход в систему будет из командной строки.
Введите свои креденшиналсы, и после того как войдете под своим юзером, запустите startx и графическая среда должна развернуться в полный размер дисплея, а принадлежность мышки между виртуалбоксом и средой в которой виртуалбокс запущен будет меняться автоматически, в случае если установлен оконный менеджер, например slim этого делать не надо, так как графическая среда поднимется автоматически.
FreeBSD с разрешением FullHD
Что еще можно поставить
После того как все настроено, можно установить привычный гуевый софт такой как браузер, офис и пр. Давайте установим firefox — браузер, libre office — документы, электронные таблицы, презентации, gimp — графический редактор, rhythmbox — проигрыватель:
pkg install firefox libreoffice gimp rhythmbox
Например так выглядит gimp во freeBSD (это уже среда рабочего стола Xfce):
Если захотите запустить среду рабочего стола Xfce, то установите Xfce командой: pkg install xfce
а затем надо будет прописать в файле ~/.xinitrc строчку:
/usr/local/bin/startxfce4
Линки
Installing Guest Additions causing (Ubuntu) — http://askubuntu.com/questions/526995/installing-guest-additions-causing-problems
Источник: http://dev-blogs.com/freebsd-customize/
I. Создание загрузочной флешки с FreeBSD
1.Вставьте USB флешку в USB разъем.
2. Установите скачанную утилиту Win32 Disk Imager. (прим. I accept the agreement > Next > Next > Install > Finish).
3. В Win32 Disk Imager выберите букву USB флешки и нажмите на синюю иконку. В появившемся окне выберите скачанный Вами ранее IMG-образ с FreeBSD, а затем нажмите Открыть (Рис.1).
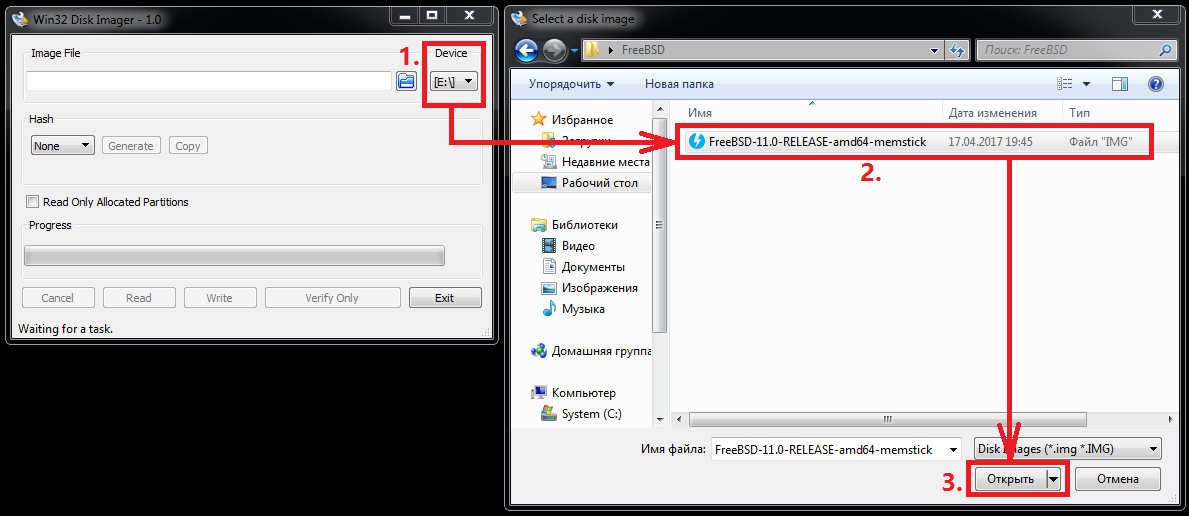
Рис.1
.
4. Нажмите Write, затем, в появившемся окне, нажмите Yes. После чего начнётся создание загрузочной USB флешки (Рис.2).
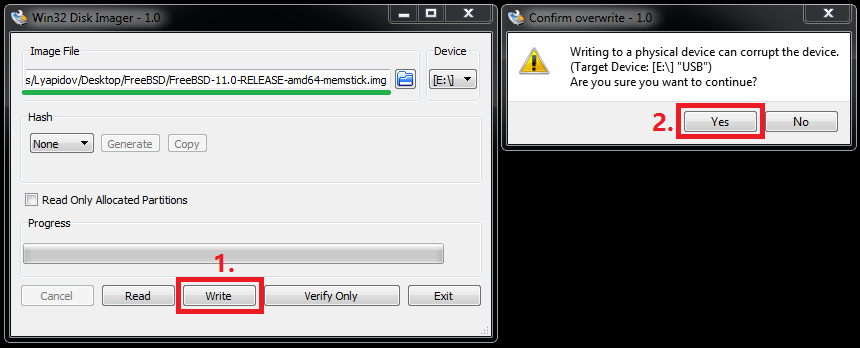
Рис.2
.
5. После завершения создания загрузочной USB флешки нажмите OK и закройте программу (Рис.3).
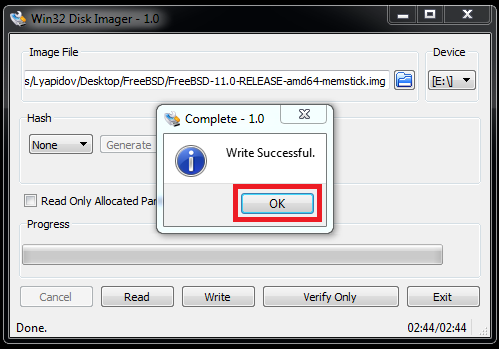
Рис.3
.
II. Установка FreeBSD
1. Вставьте загрузочную USB флешку с FreeBSD в разъём USB.
2. Сразу после запуска компьютера необходимо вызвать Boot menu. Т.к. на разных материнских платах и ноутбуках клавиши вызова Boot menu отличаются, ниже приведена таблица (Рис.4) в соответствии с которой Вам необходимо нажать соответствующую клавишу (прим. если у Вас стационарный компьютер, и Вы не знаете какая материнская на нём стоит, обесточьте компьютер, откройте боковую крышку системного блока и посмотрите модель материнской платы).
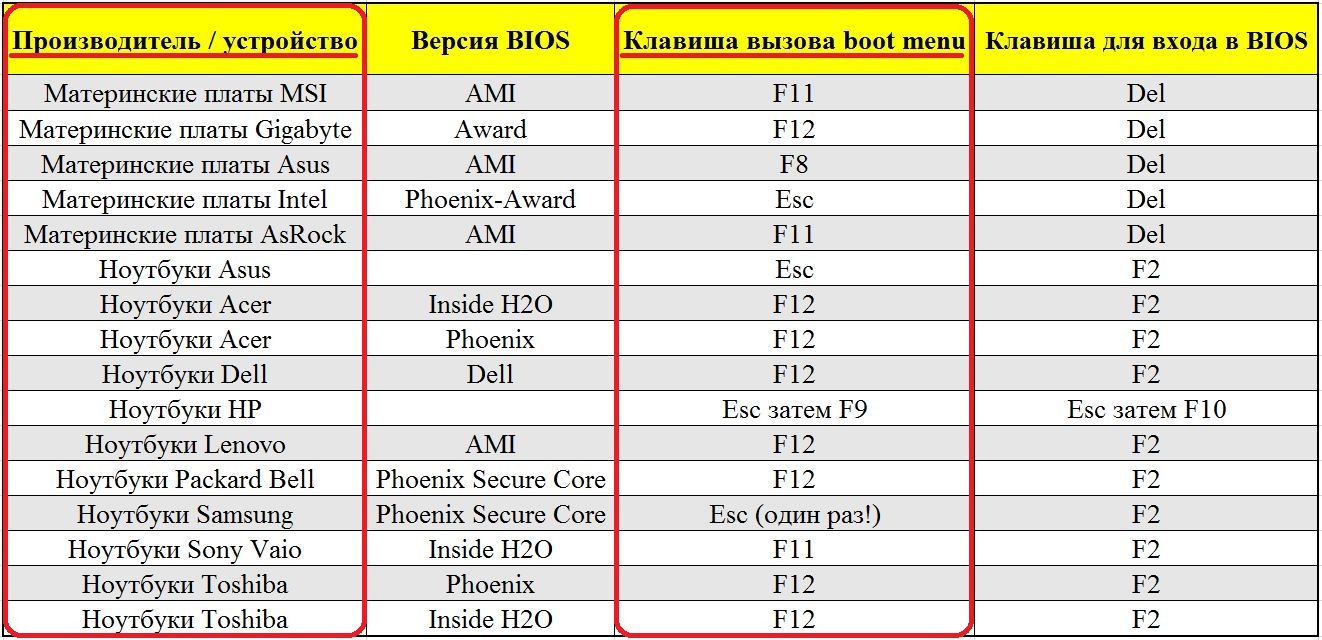
Рис.4
.
3. Boot menu незначительно отличается на разных моделях и приблизительно выглядит следующим образом (Рис.5, Рис.6).
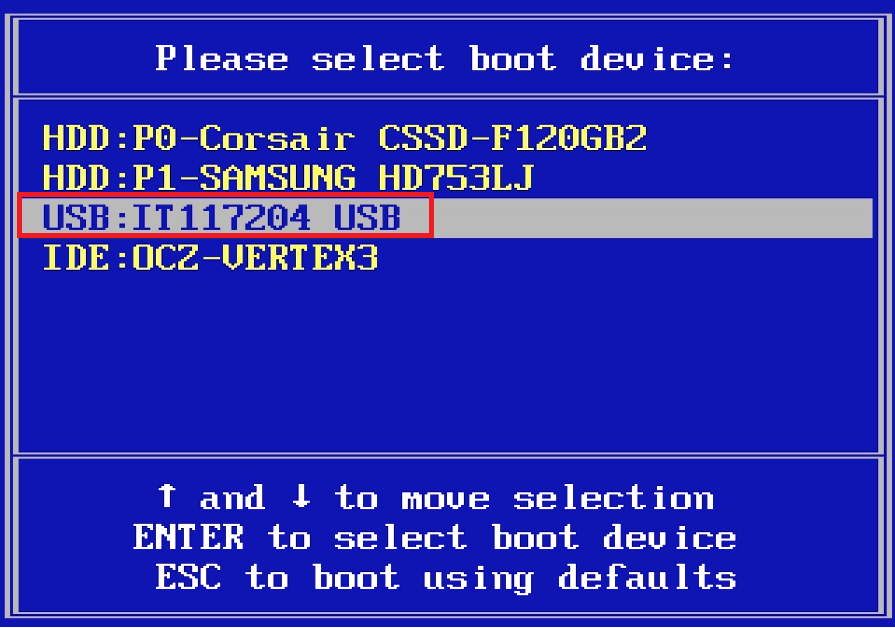
Рис.5
.
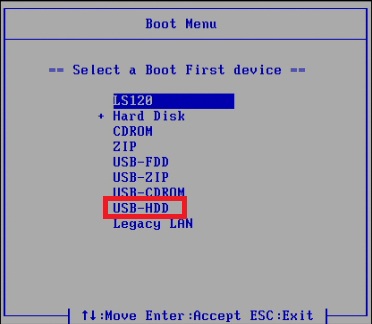
Рис.6
.
4. Выберите загрузку с USB флешки (Рис.5, Рис.6) и нажмите Enter.
5. В меню выберите первый пункт и нажмите Enter (Рис.7).
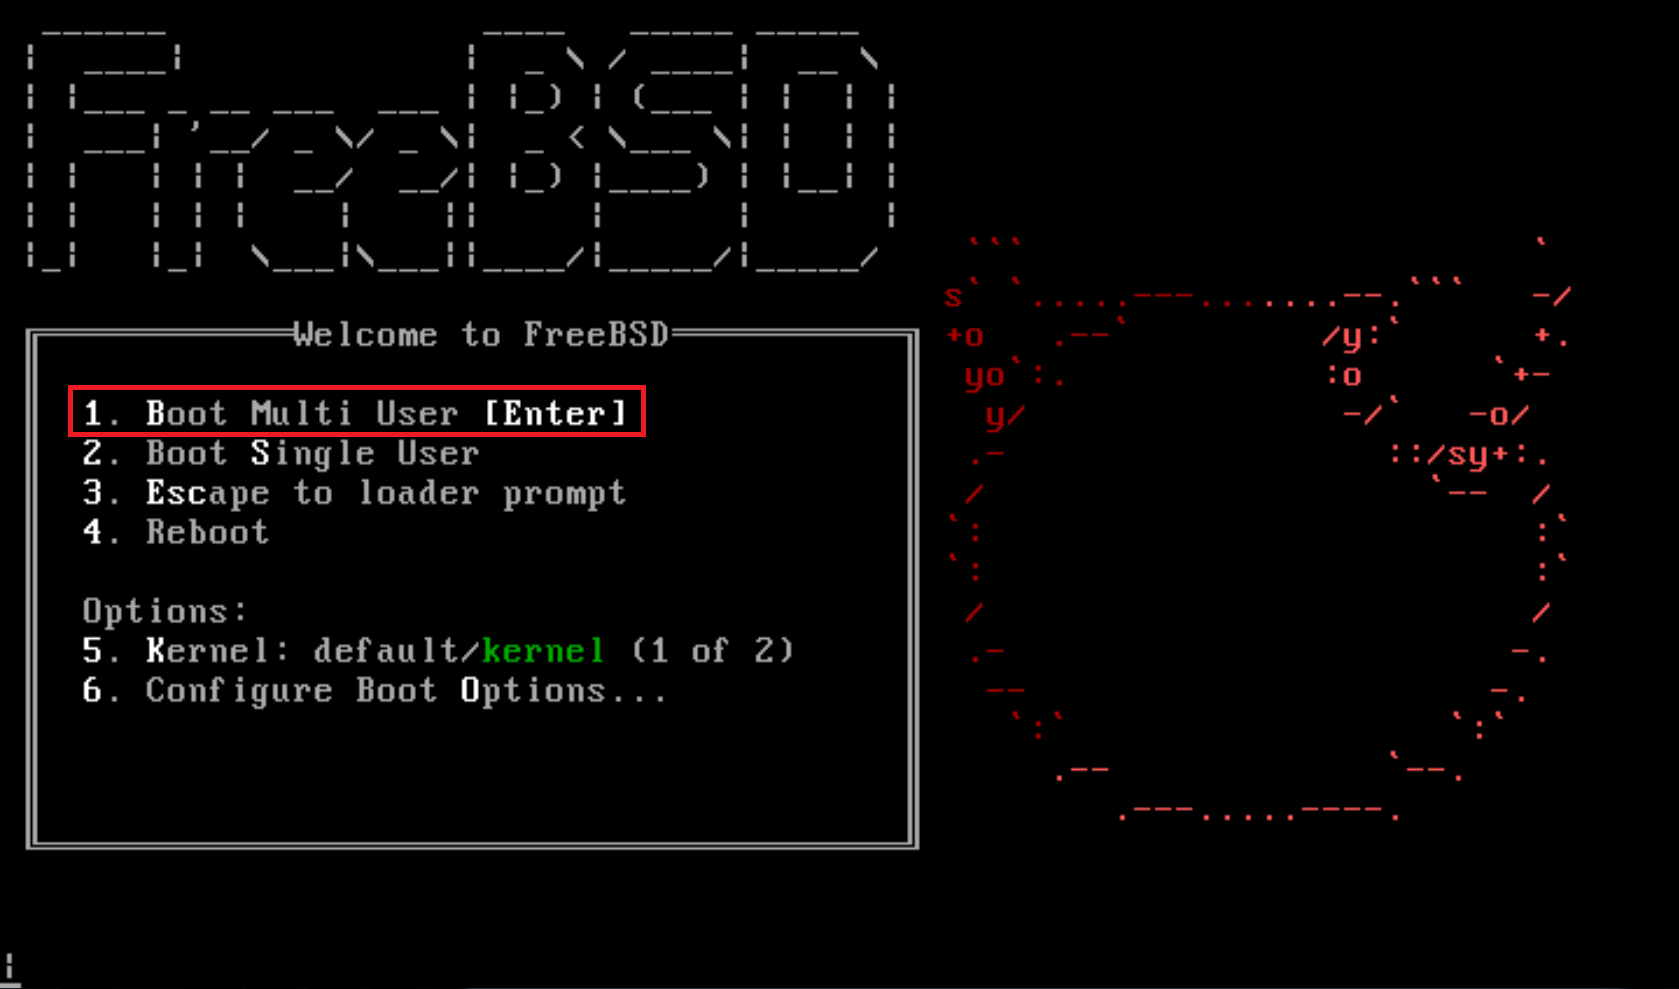
Рис.7
.
6. В появившемся окне выберите Install и нажмите Enter (Рис.8).
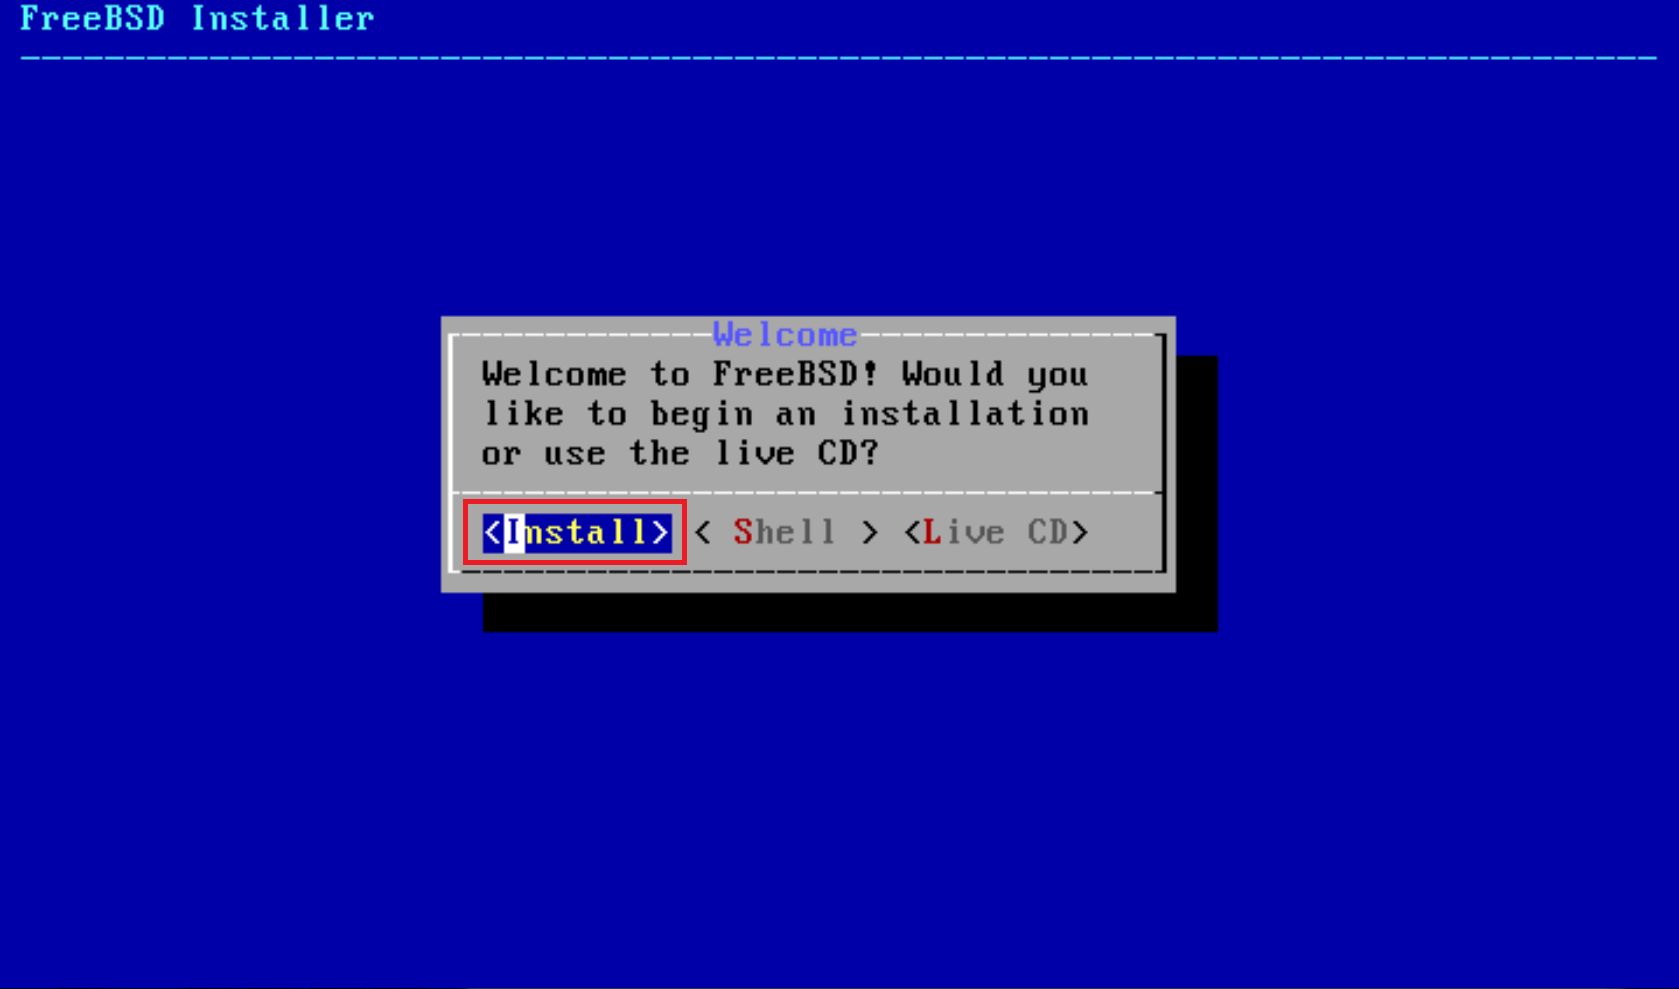
Рис.8
.
7. В разделе раскладки клавиатуры выберите Russian koi8-r и нажмите Enter (Рис.9).
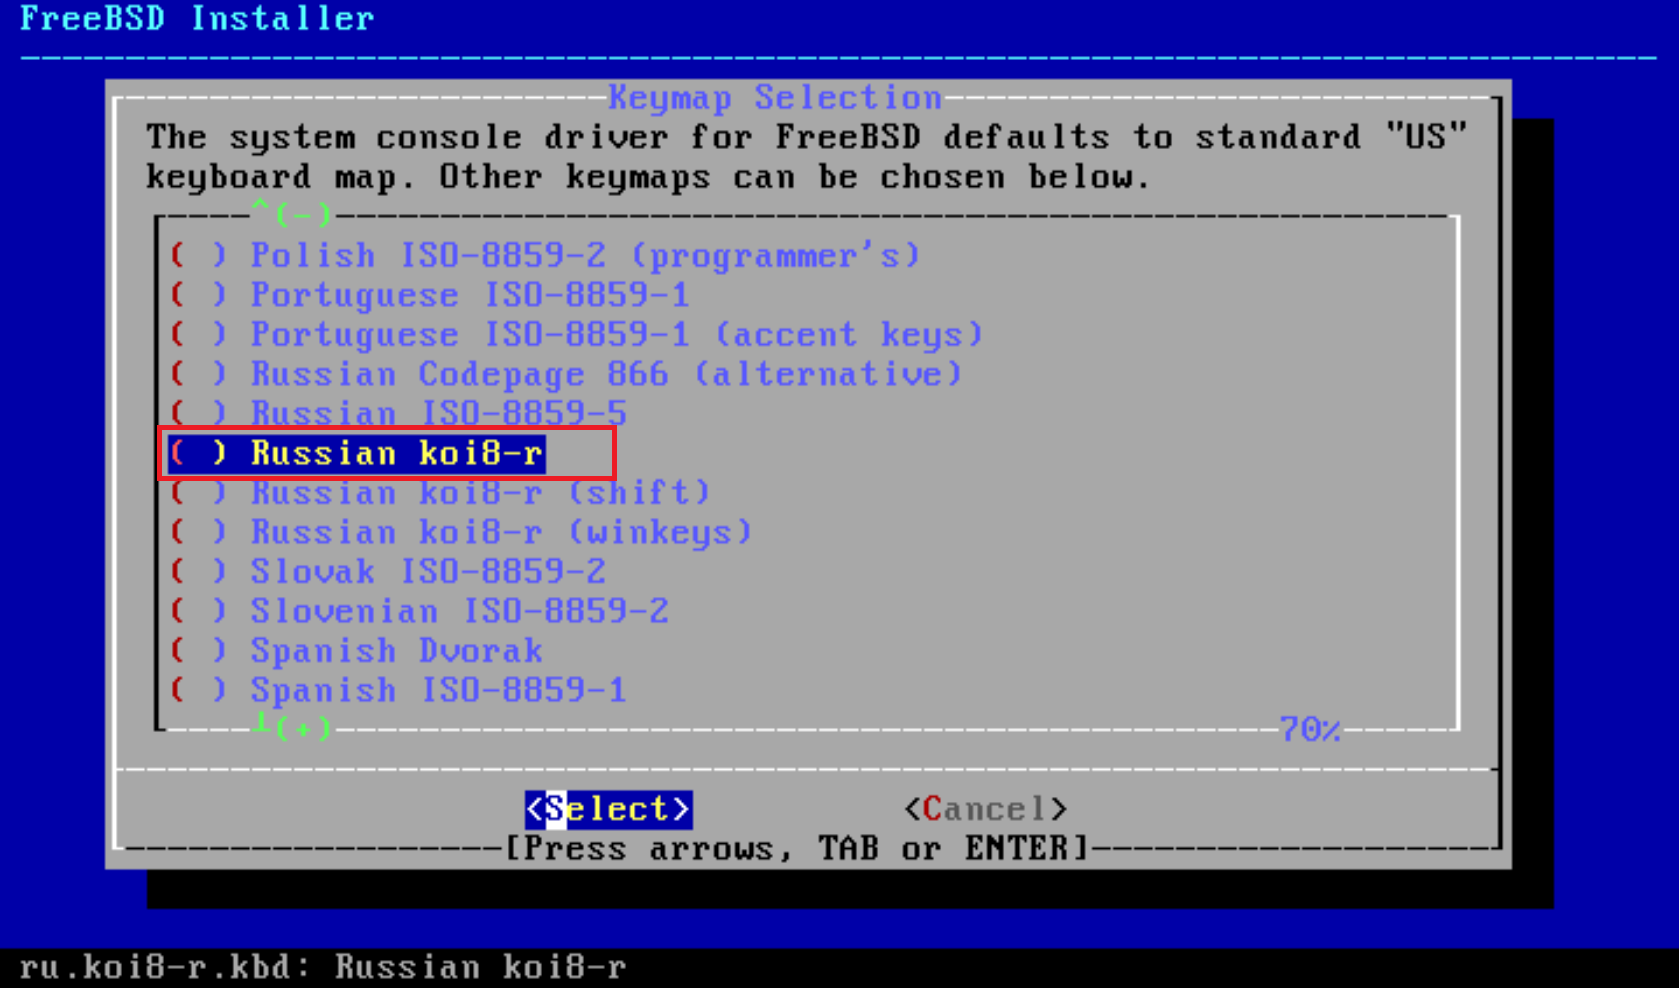
Рис.9
.
8. Выберите Continue with ru.koi8-r.kbd keymap и нажмите Enter (Рис.10).
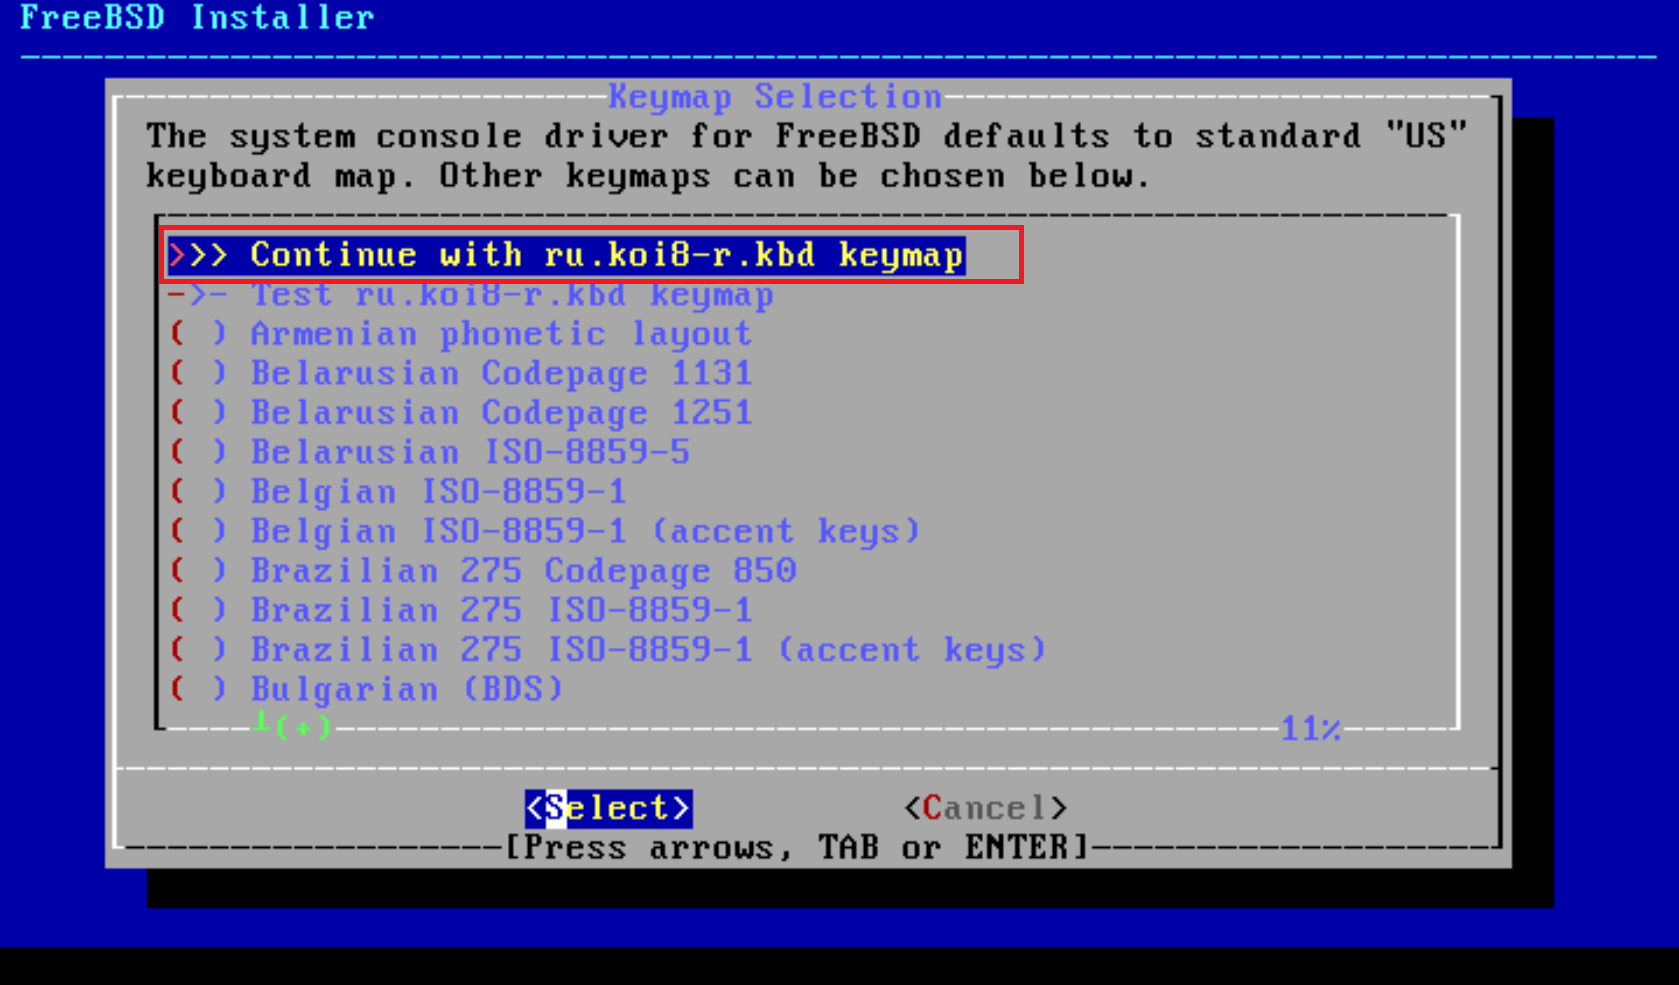
Рис.10
.
9. Выберите hostname (прим. можно выбрать любое, в дальнейшем его можно будет изменить), затем нажмите Enter (Рис.11).
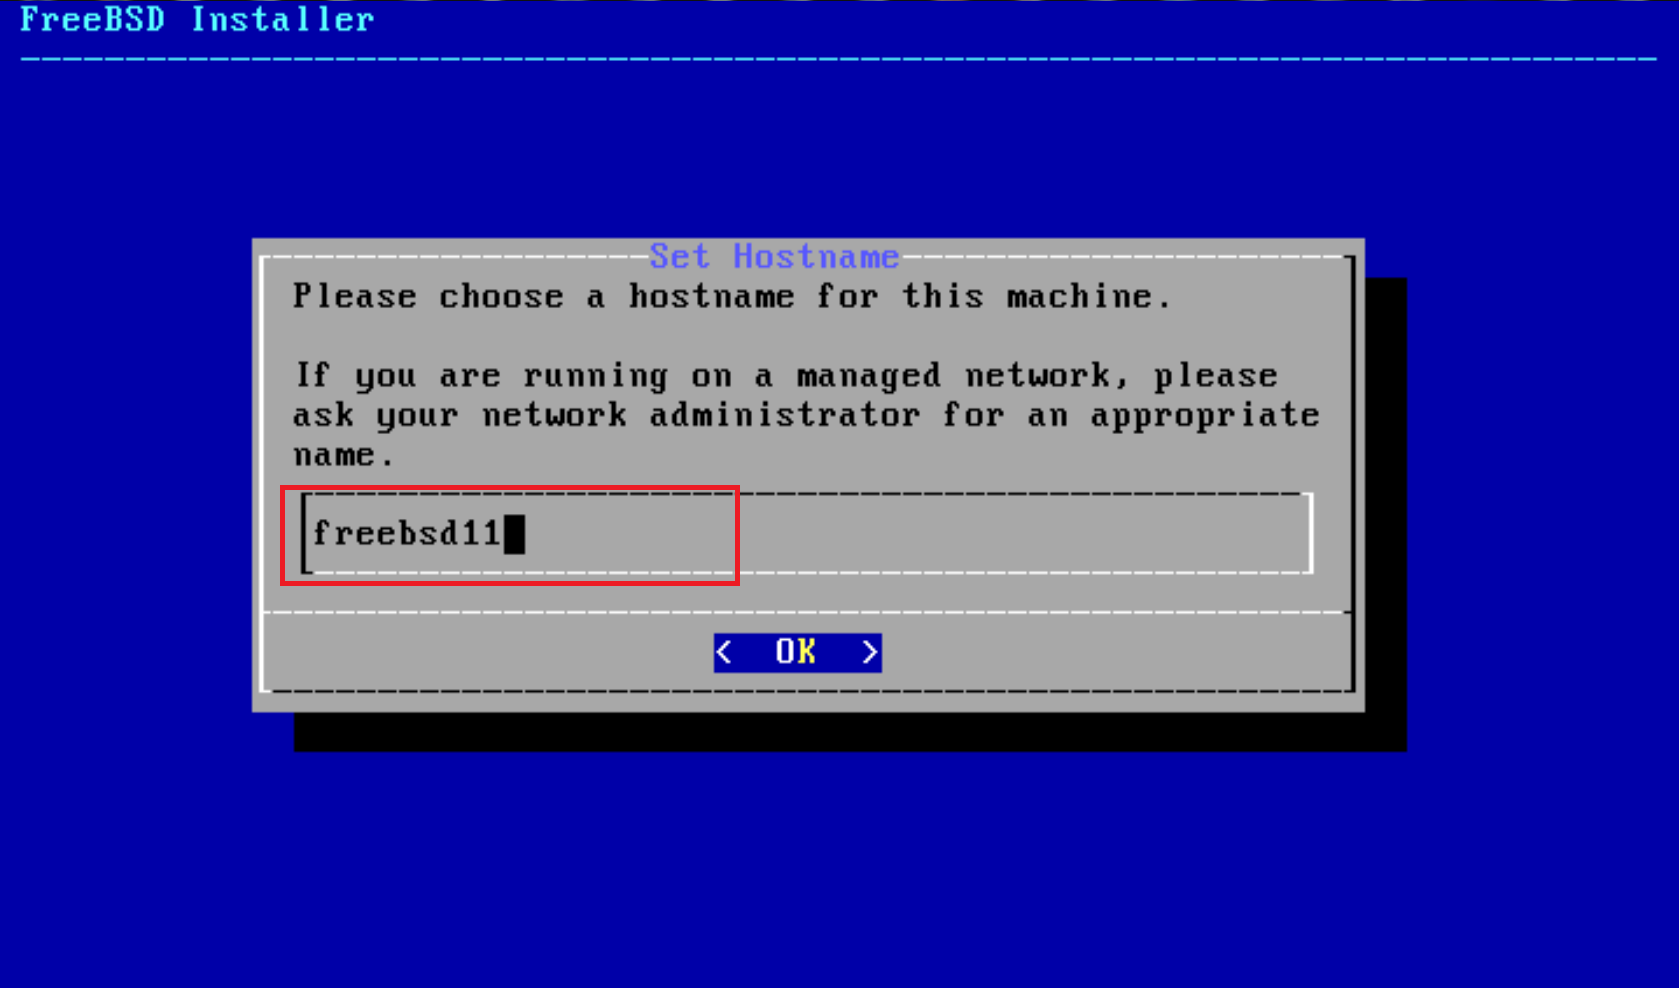
Рис.11
.
10. В качестве компонентов для установки выберите lib32, ports, src (прим. чтобы отметить компонент как выбранный нужно его выделить и нажать пробел), затем нажмите Enter (Рис.12).
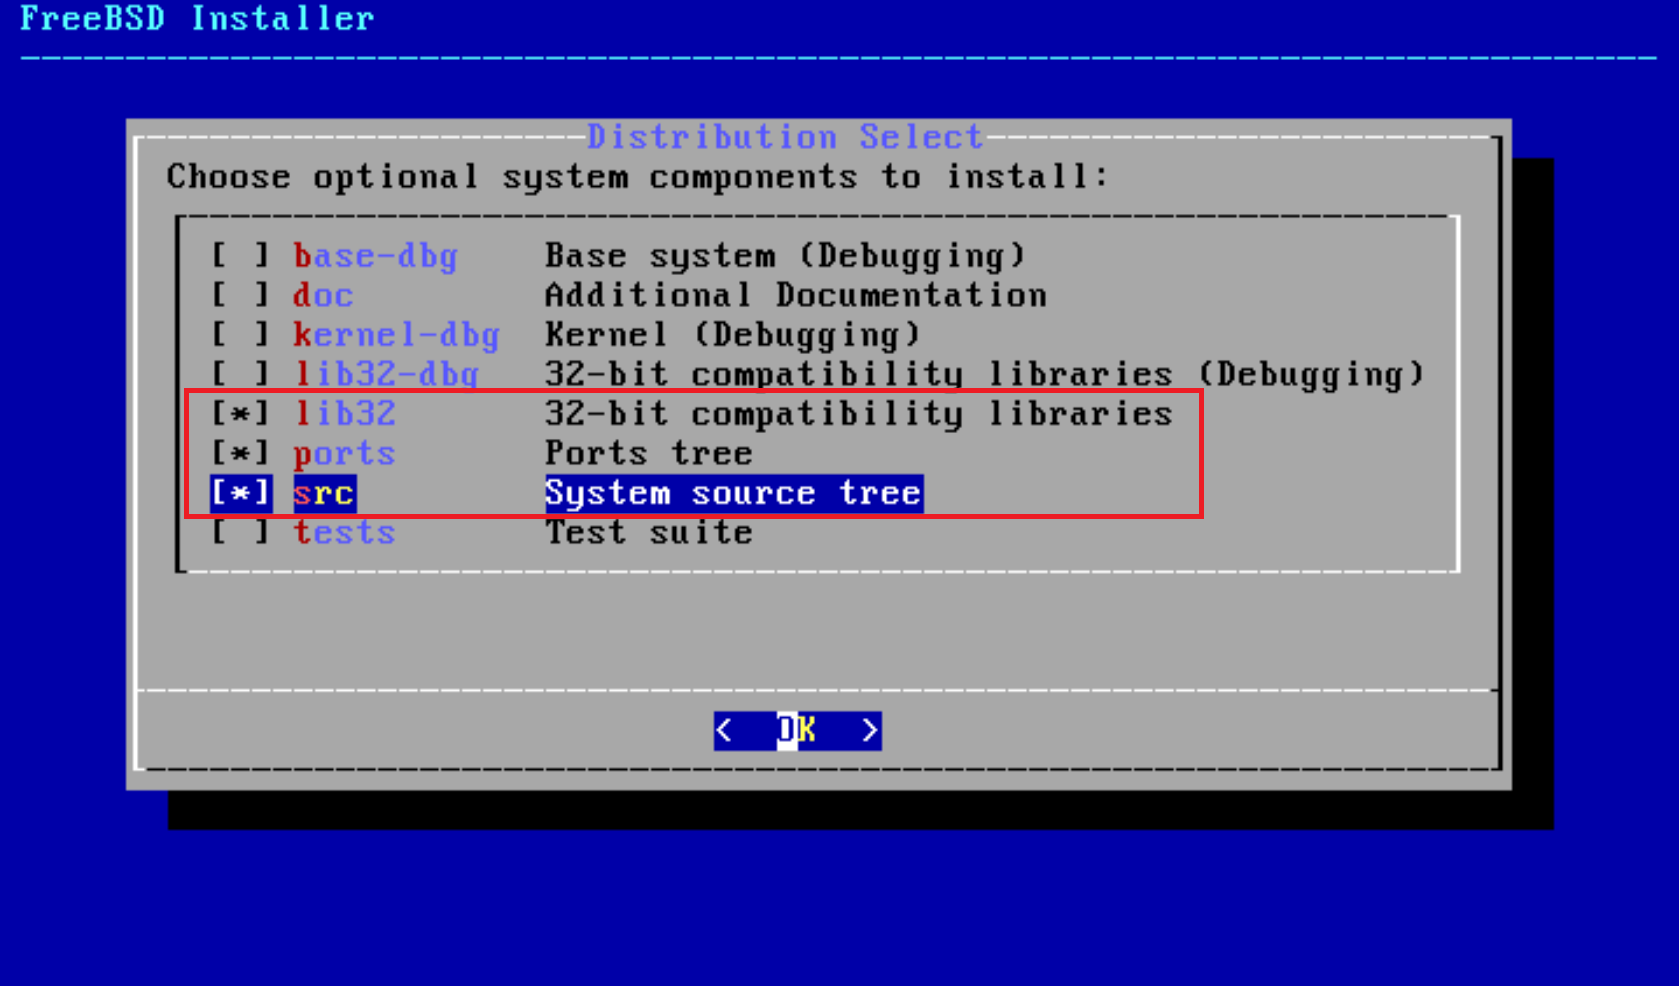
Рис.12
.
11. Выберите автоматическую разметку Auto (UFS), затем нажмите Enter (Рис.13).
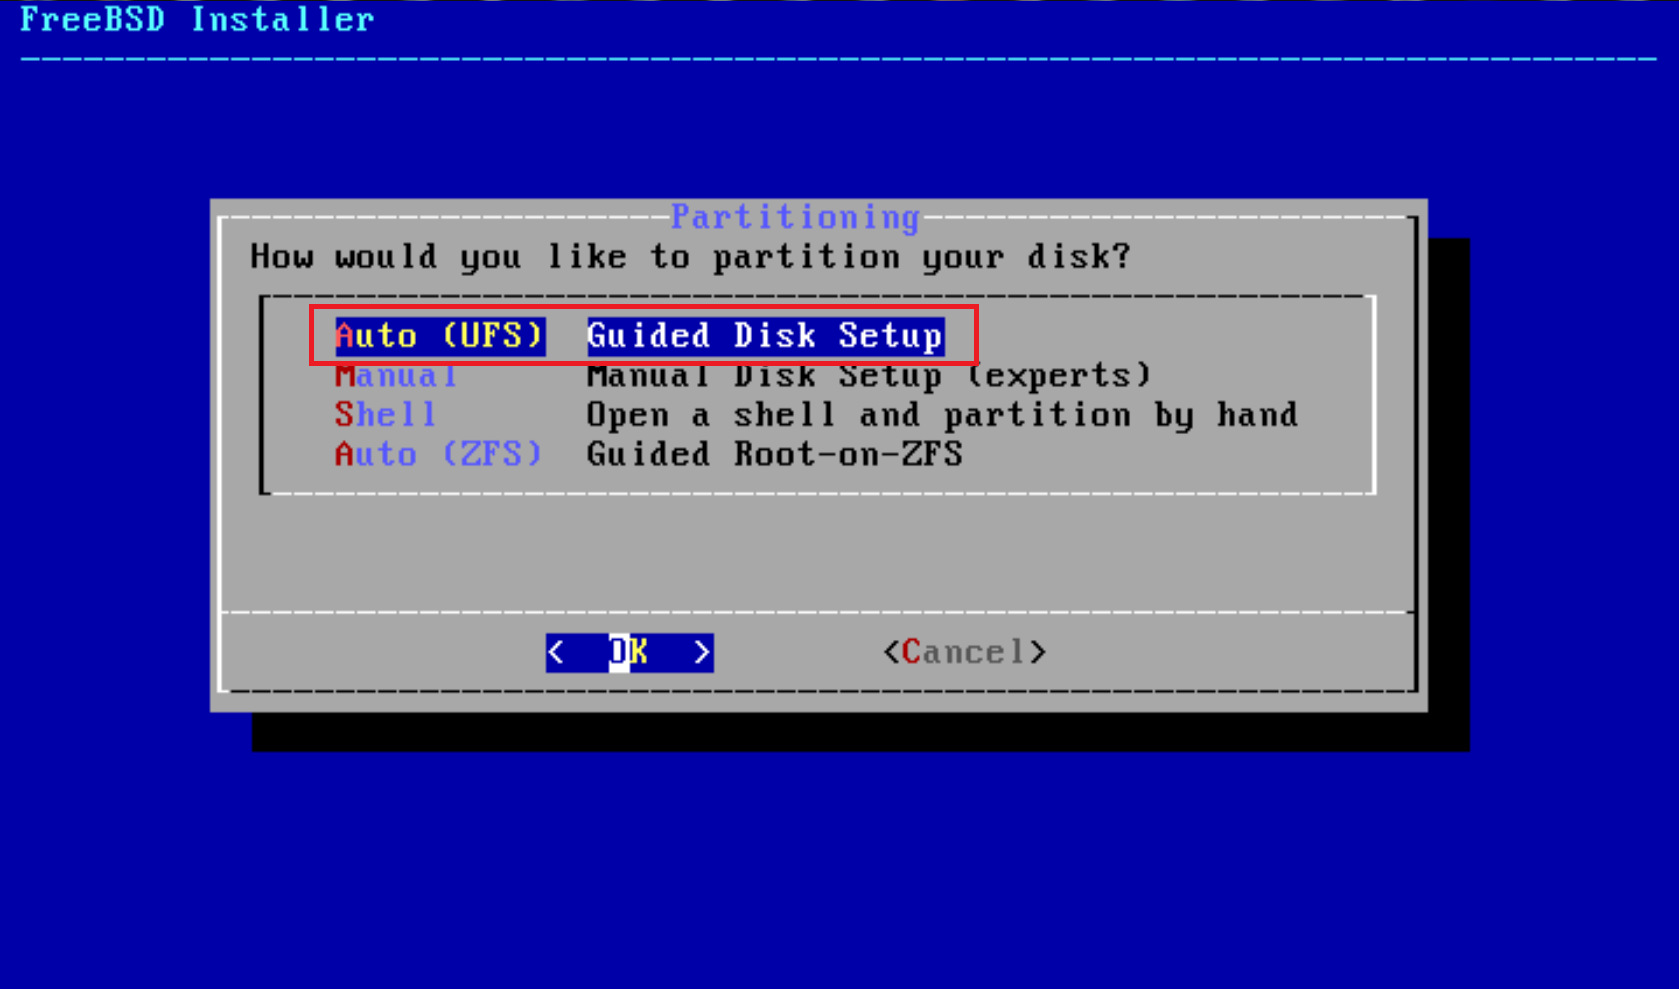
Рис.13
.
12. Выберите Entire Disc, затем нажмите Enter (Рис.14).
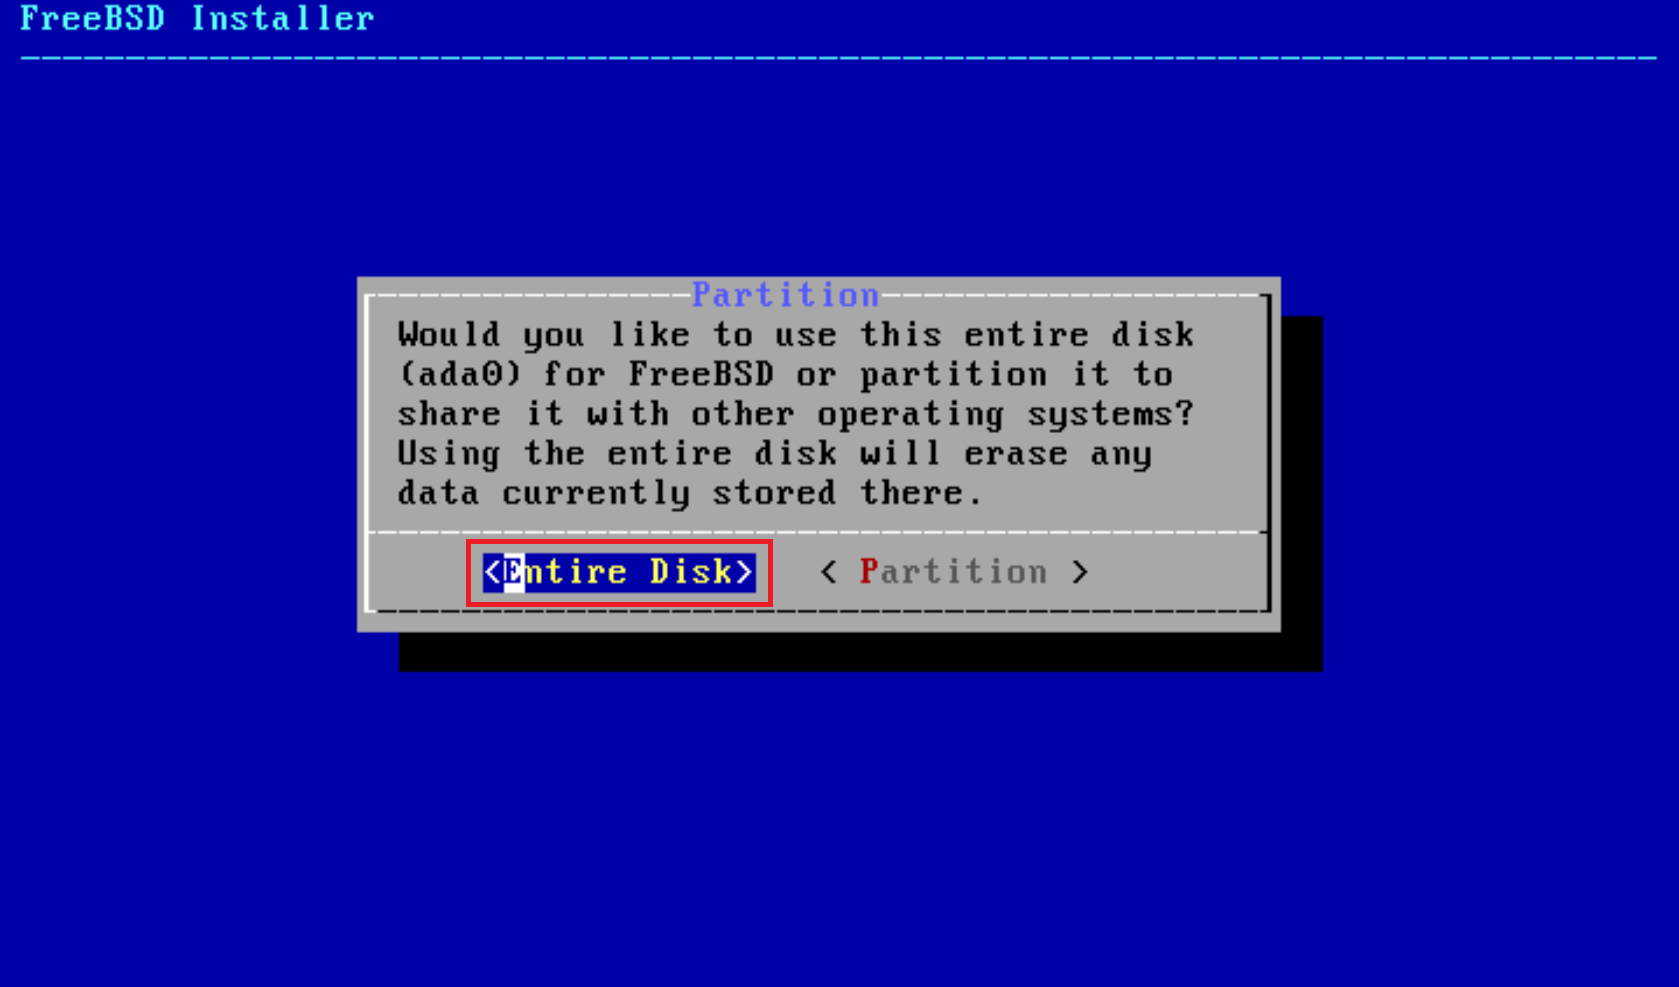
Рис.14
.
13. Выберите пункт GPT, затем нажмите Enter (Рис.15).
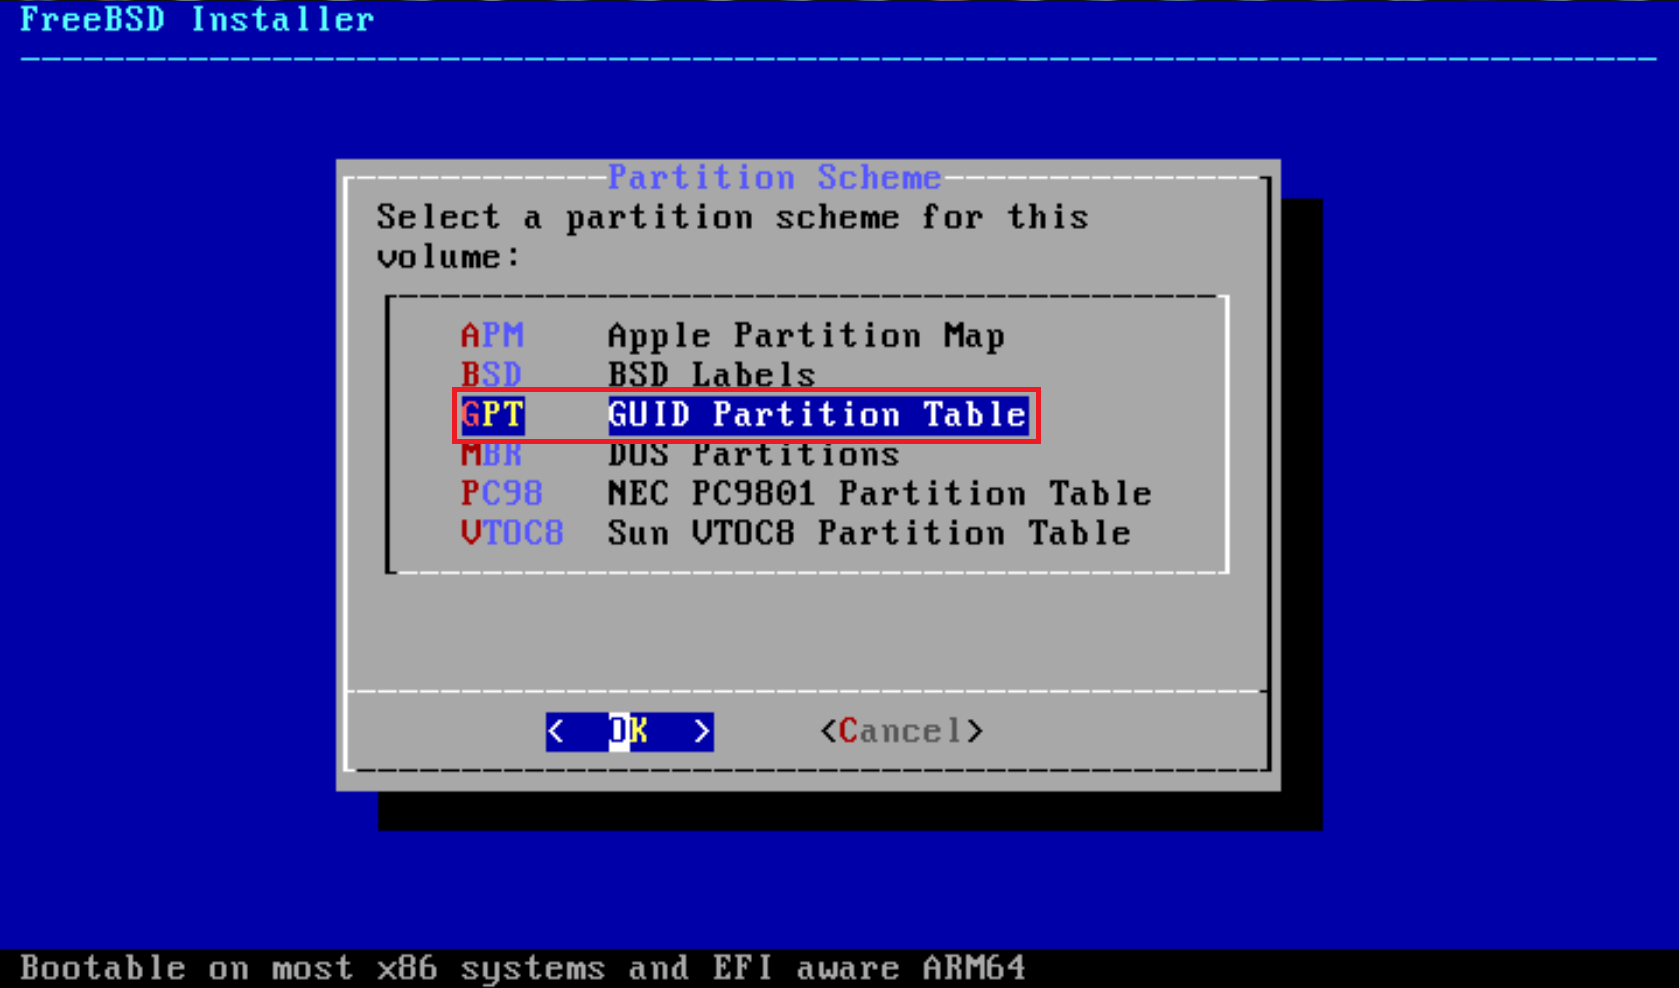
Рис.15
.
14. Удостоверьтесь, что автоматическая разметка произведена верно, затем выберите Finish и нажмите Enter (Рис.16).
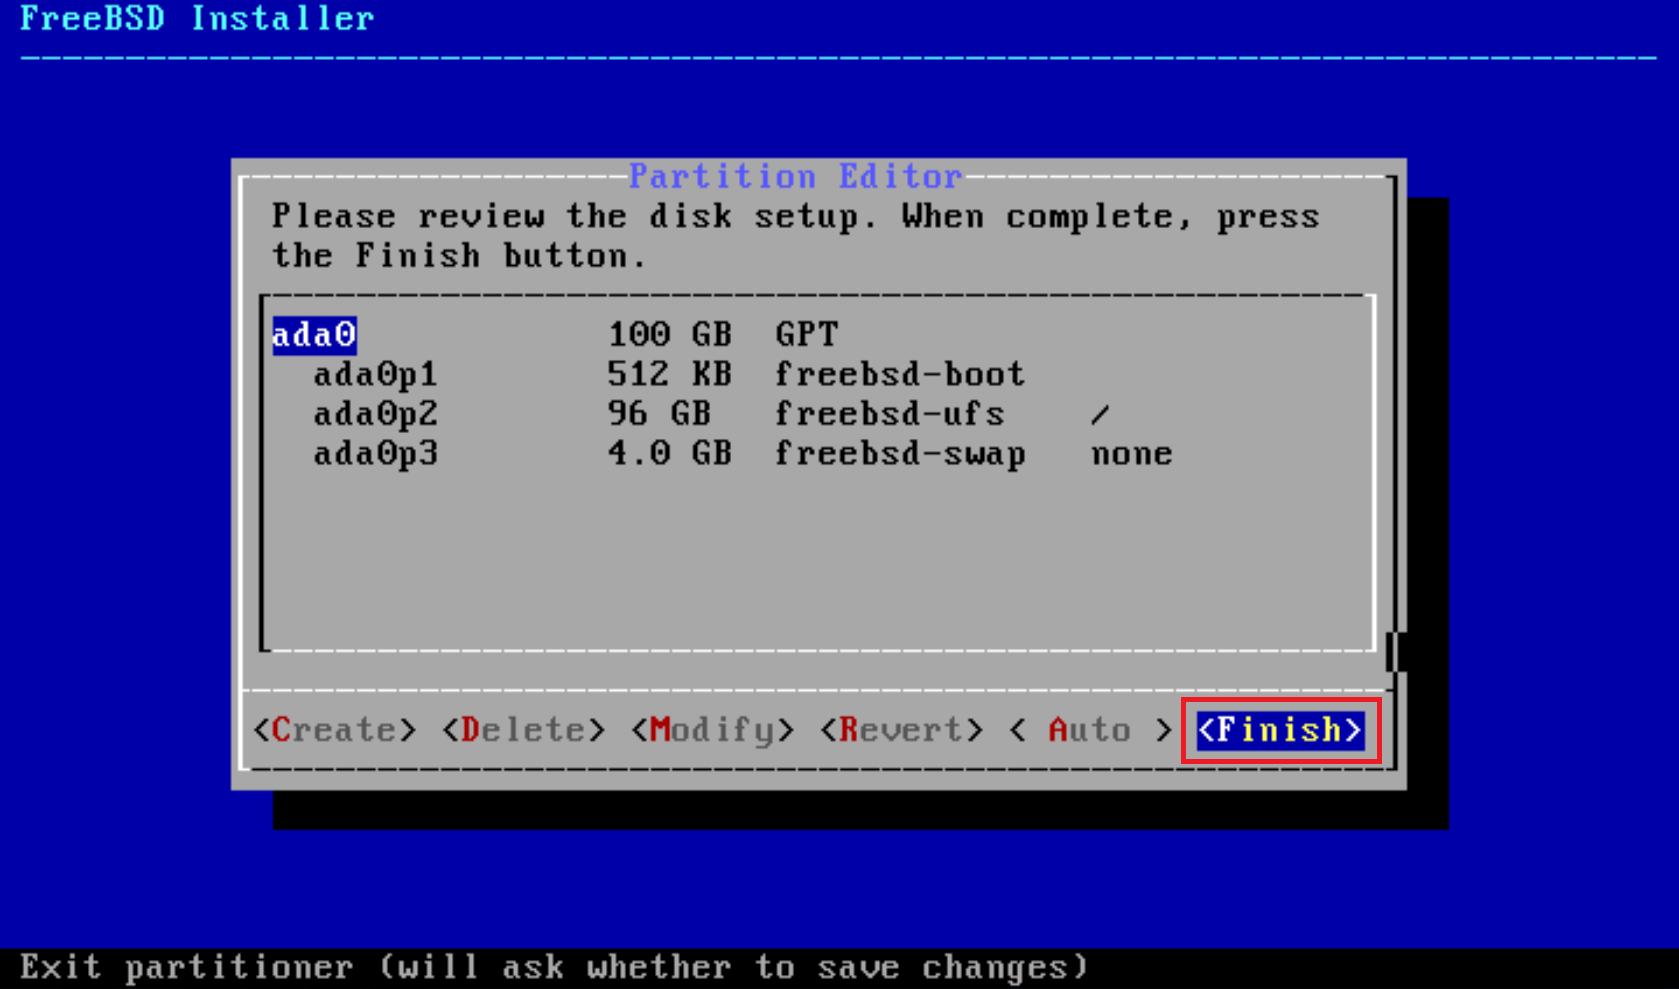
Рис.16
.
15. Выберите Commit и нажмите Enter (Рис.17).
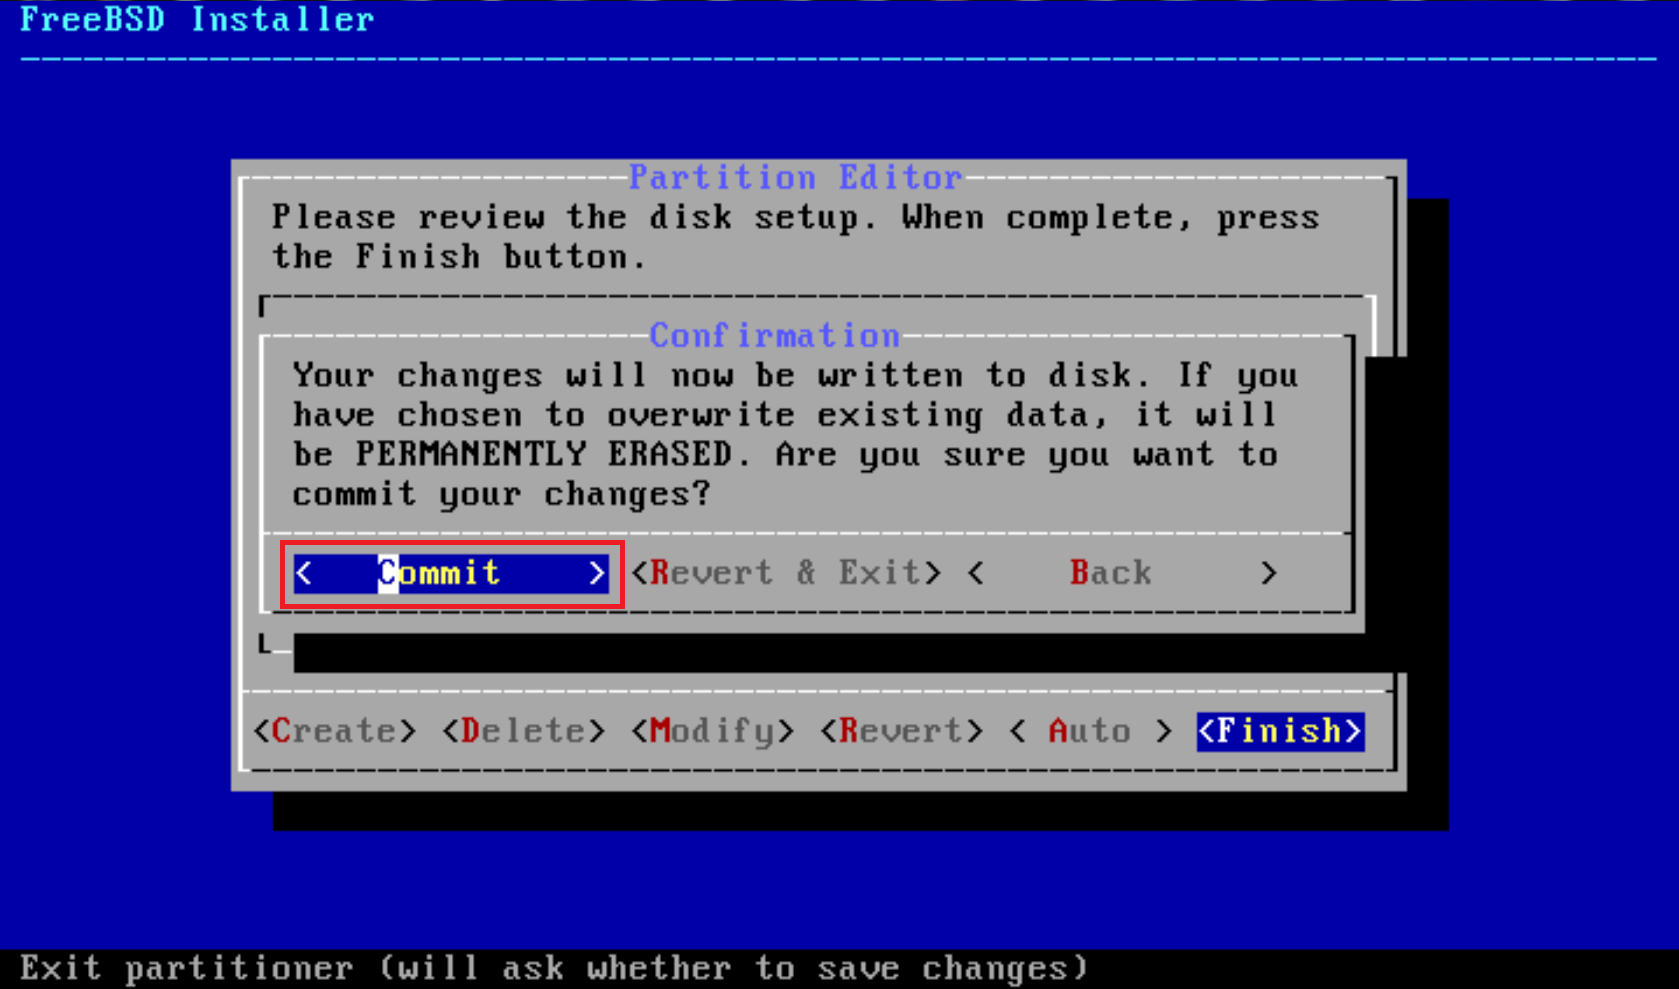
Рис.17
.
16. Начнётся процесс установки (Рис.18).
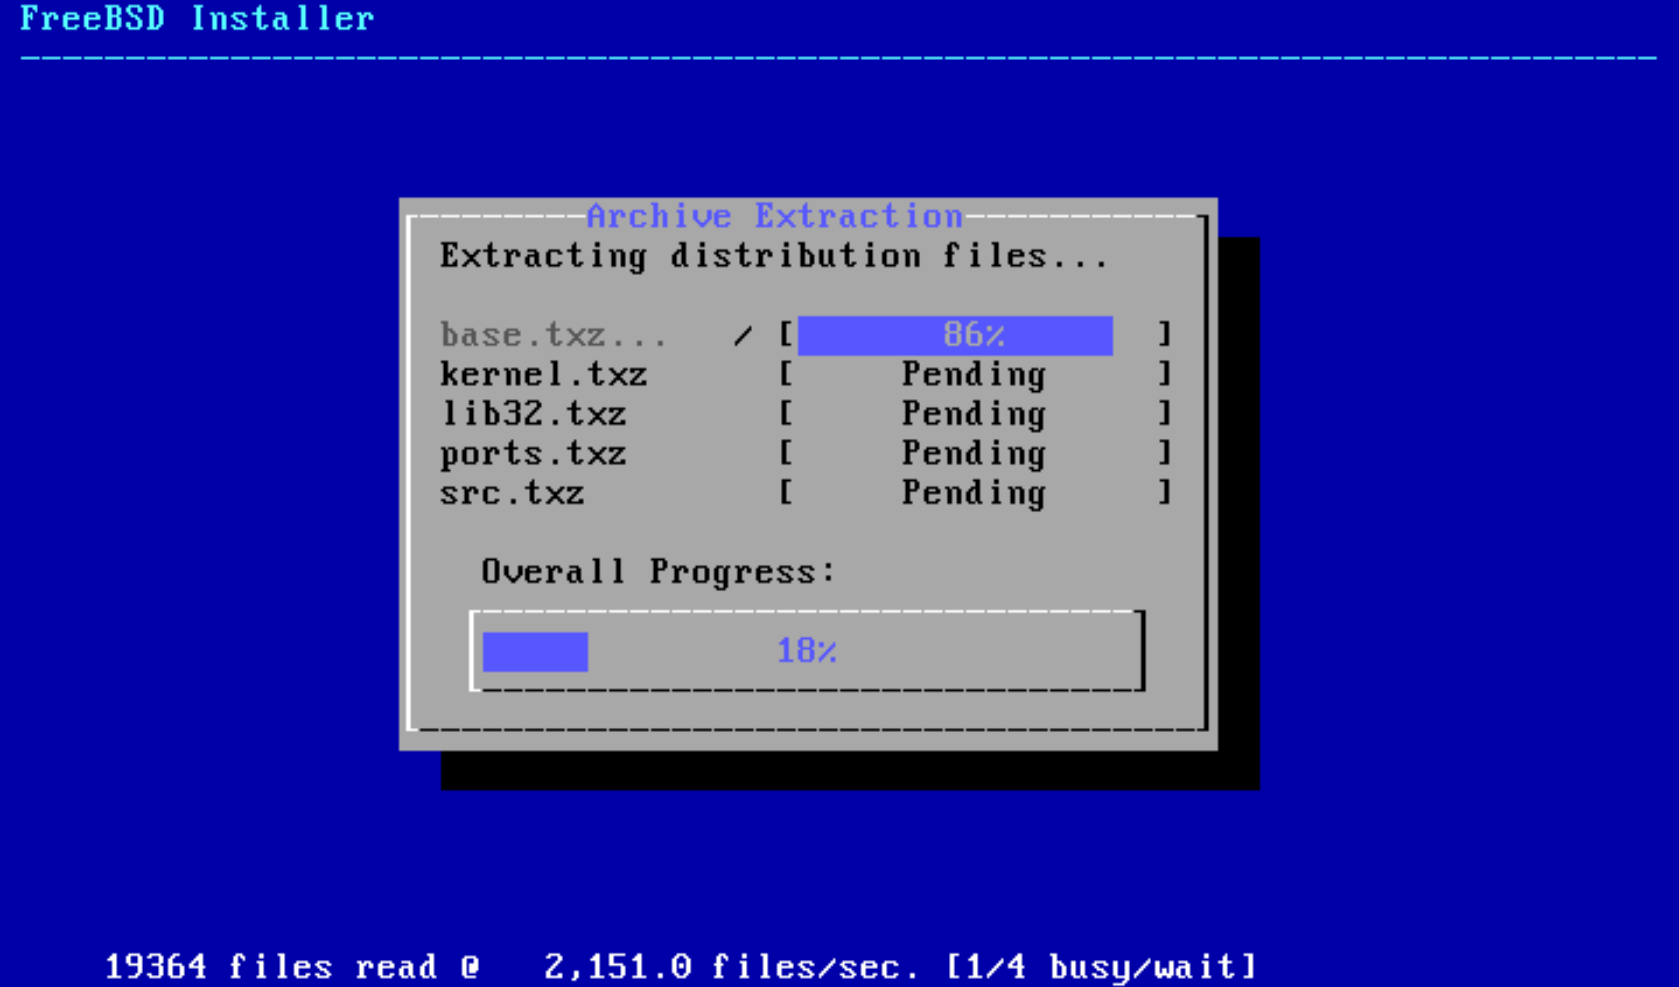
Рис.18
.
17. После окончания установки необходимо придумать, ввести и повторить пароль для суперпользователя (root) (прим. при вводе пароля, символы не отображаются) (Рис.19).
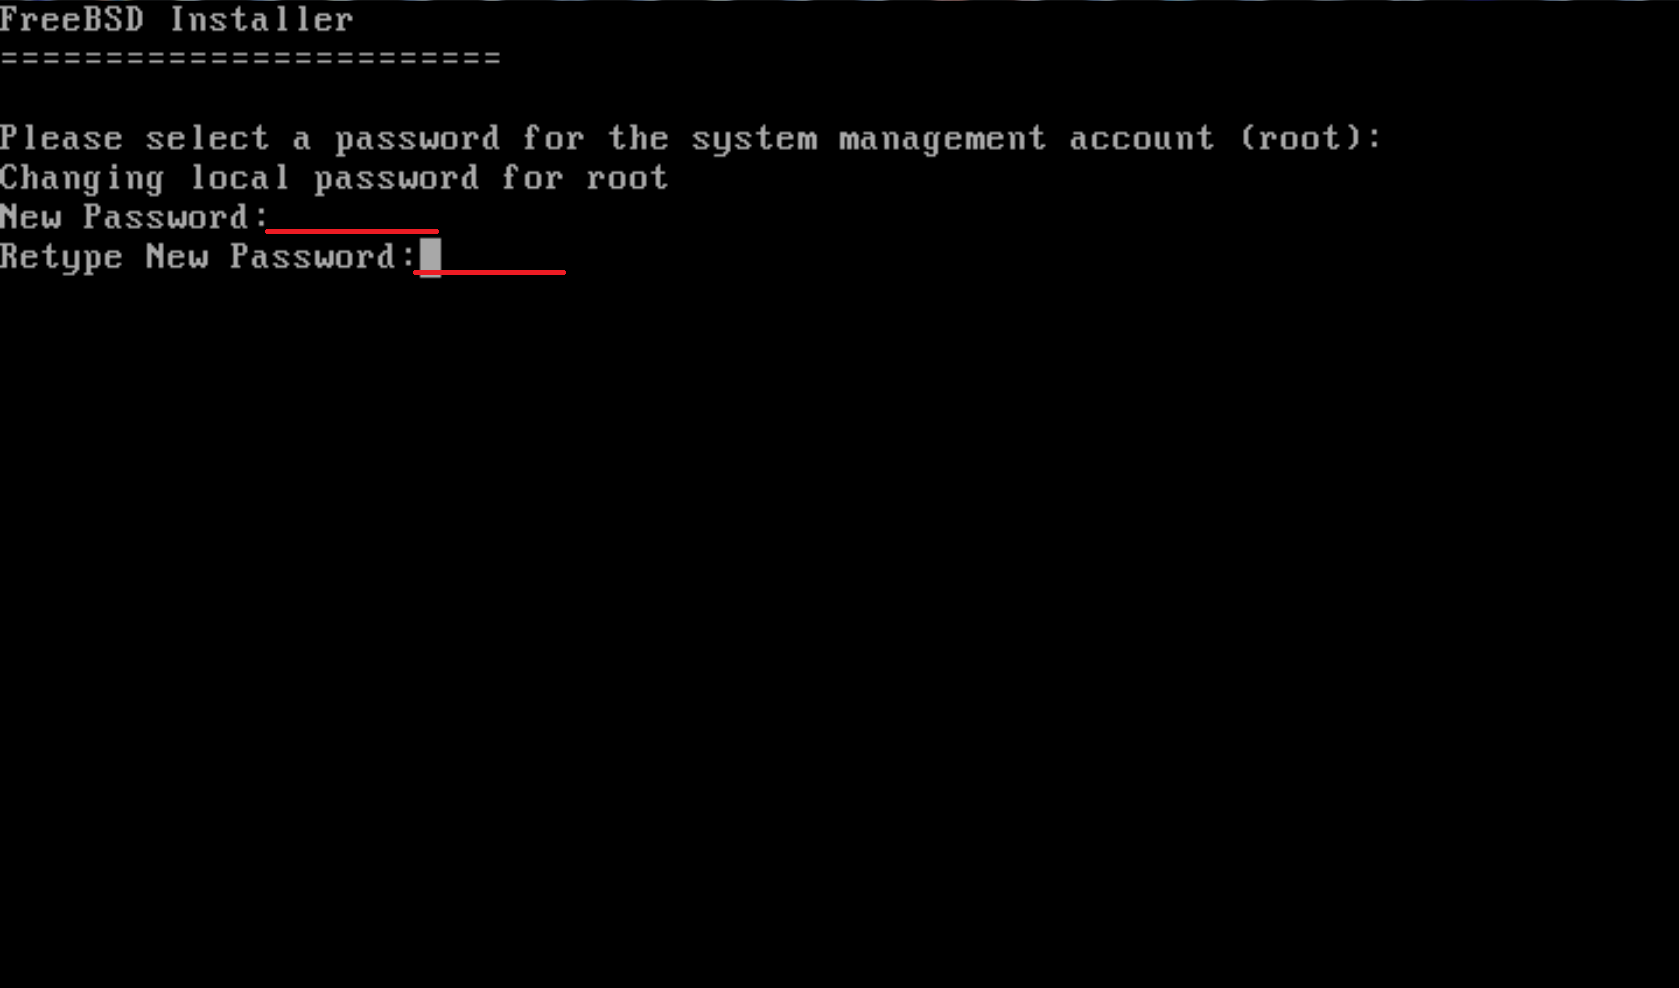
Рис.19
.
18. В появившемся окне выберите сетевой интерфейс (прим. если у Вас их несколько — выберите тот, который вы хотите настроить для доступа к сети), затем нажмите Enter (Рис.20).
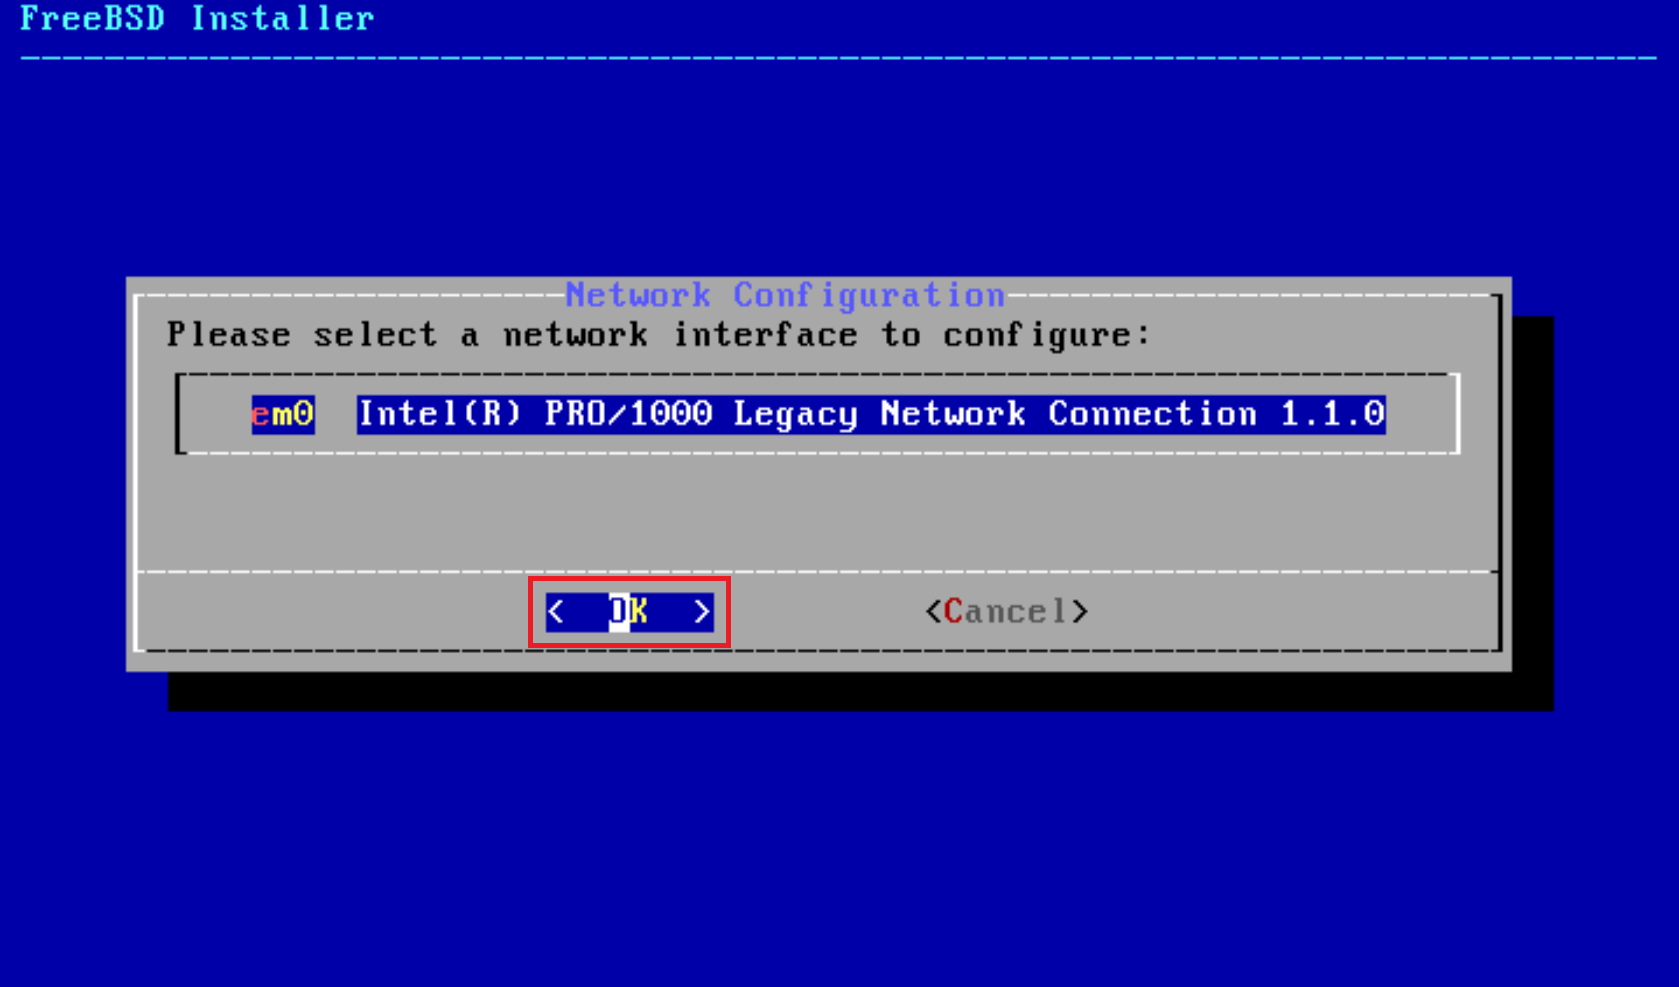
Рис.20
.
19. Для настройки IPv4 выберите Yes и нажмите Enter (Рис.21).
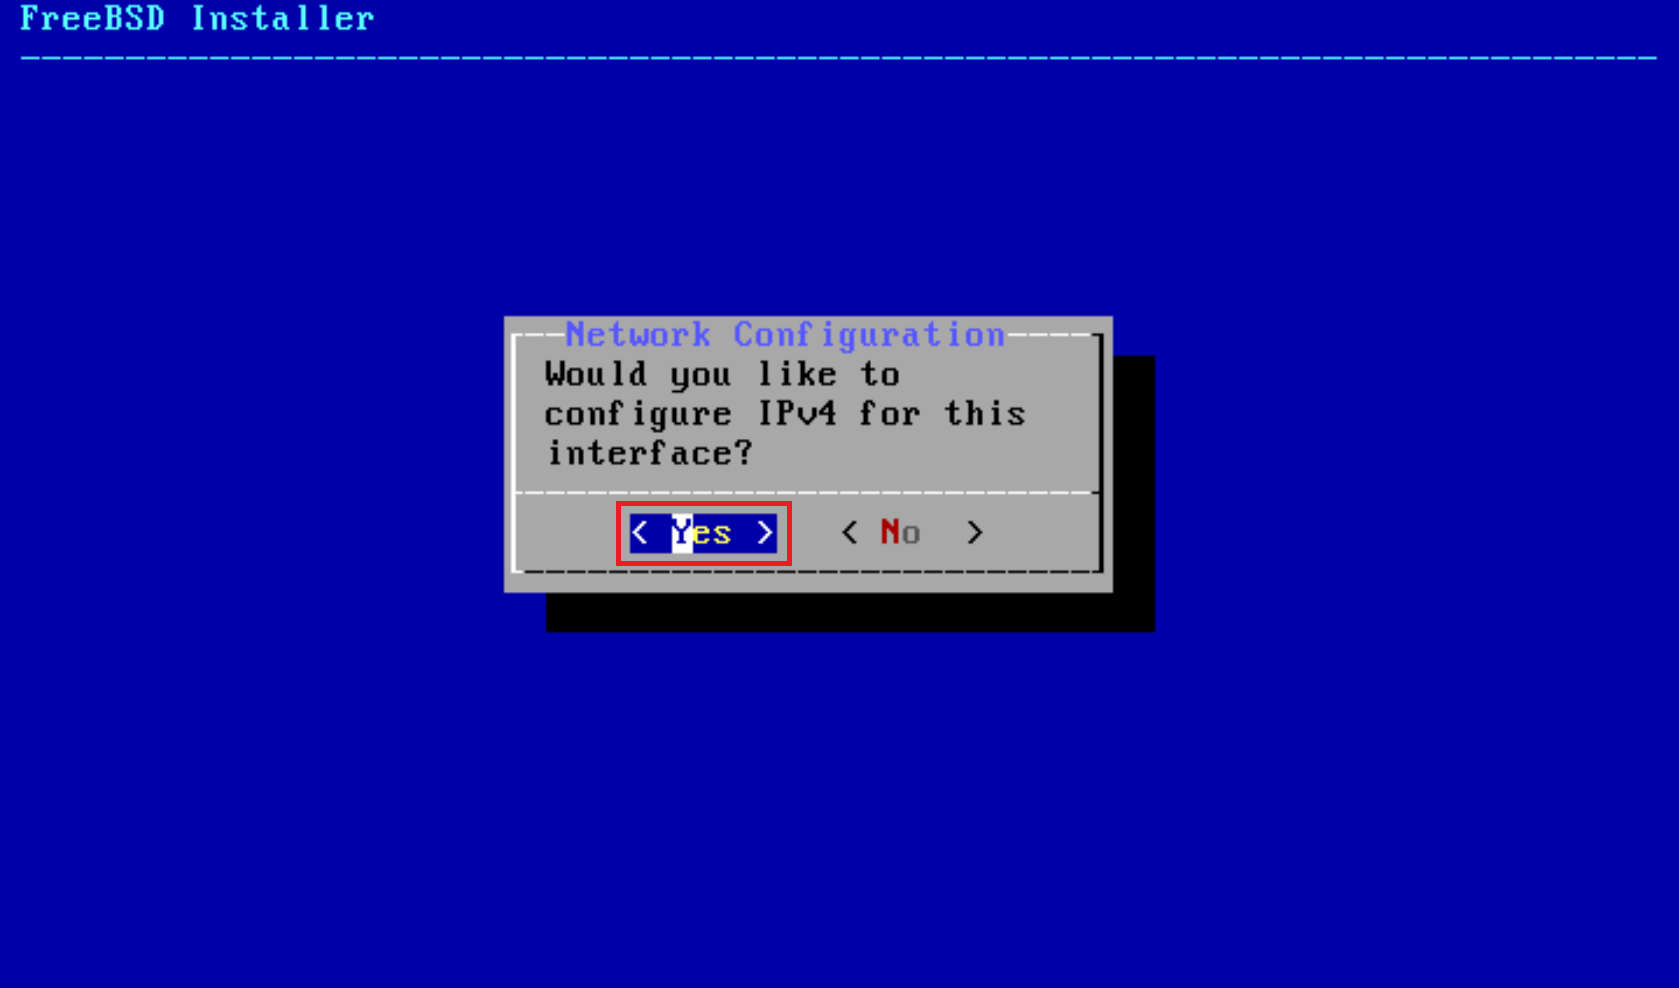
Рис.21
.
20. Для получения настроек по DHCP выберите Yes и нажмите Enter (Рис.22).
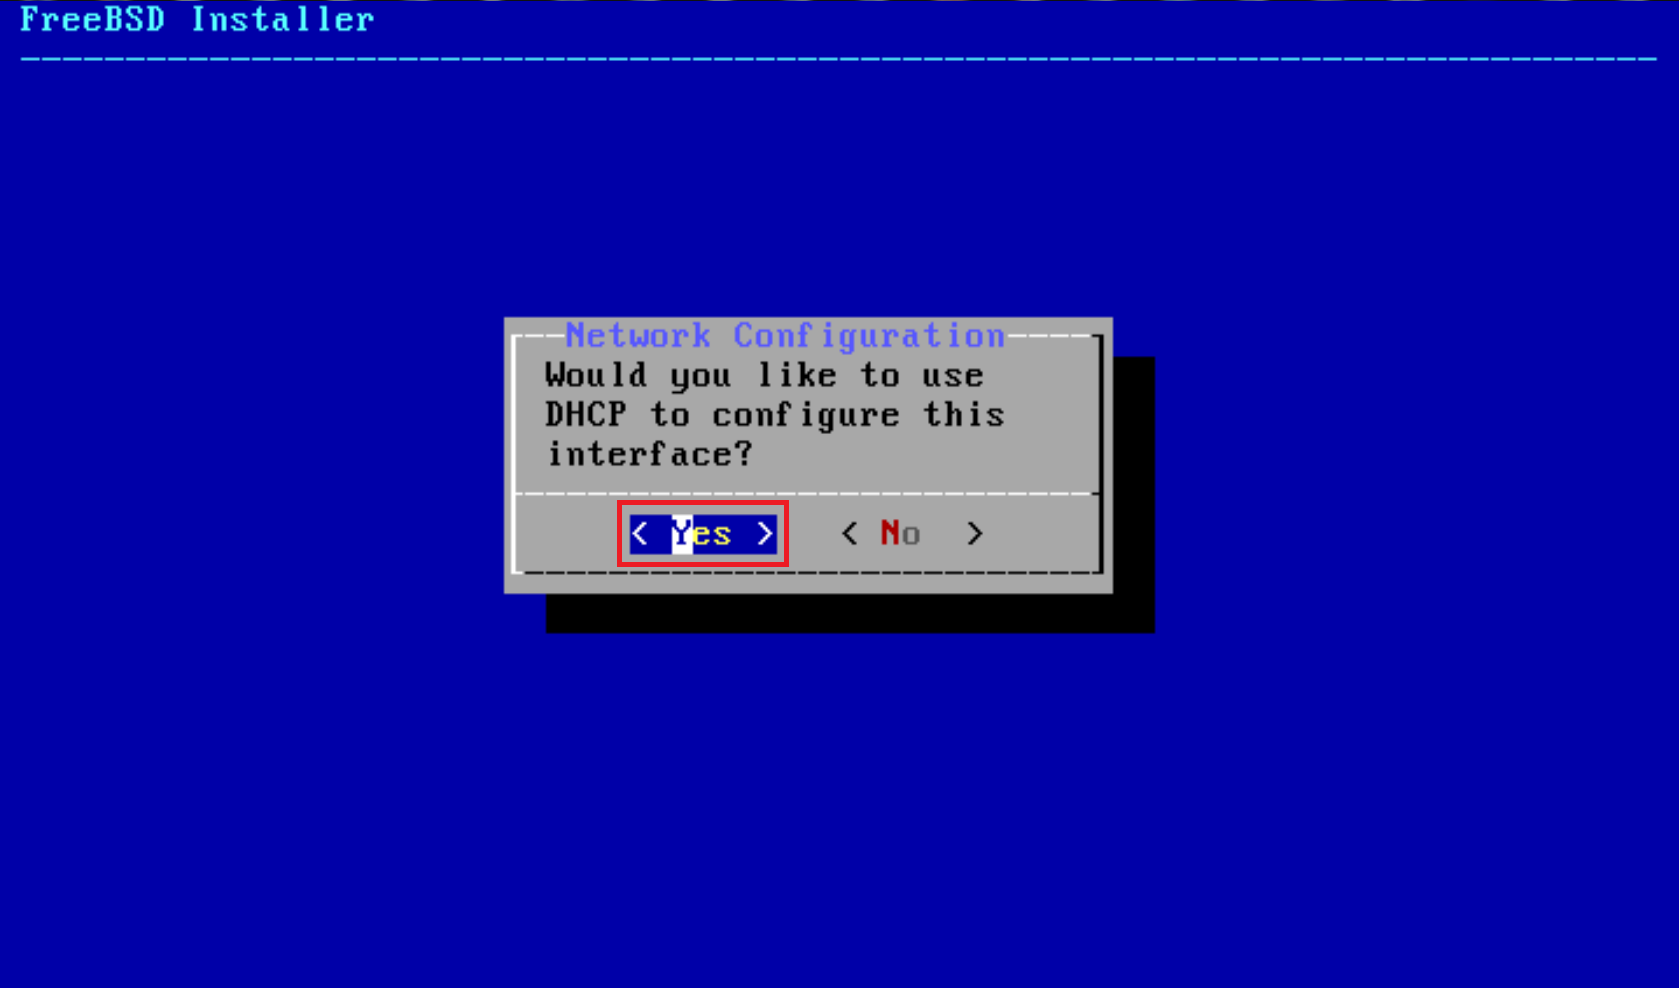
Рис.22
.
21. В появившемся окне настроек IPv6 выберите No и нажмите Enter (Рис.23).
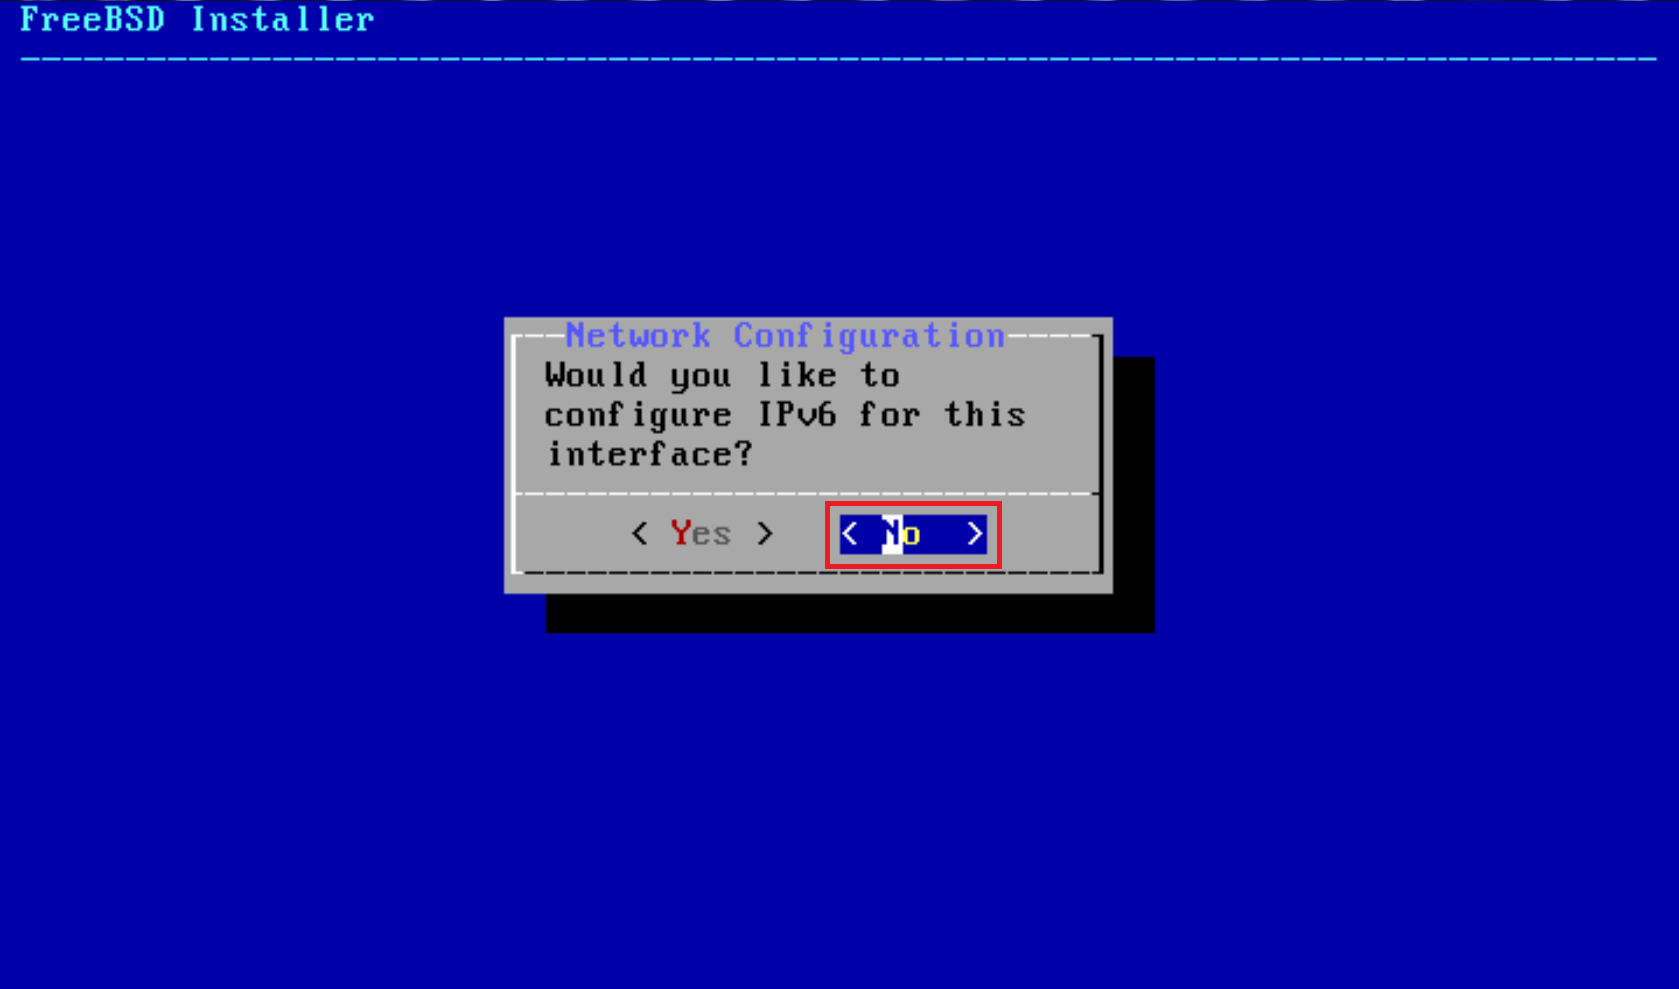
Рис.23
.
22. В появившемся окне нажмите Enter т.к. Вы получили настройки по DHCP и адрес уже заполнен (Рис.24).
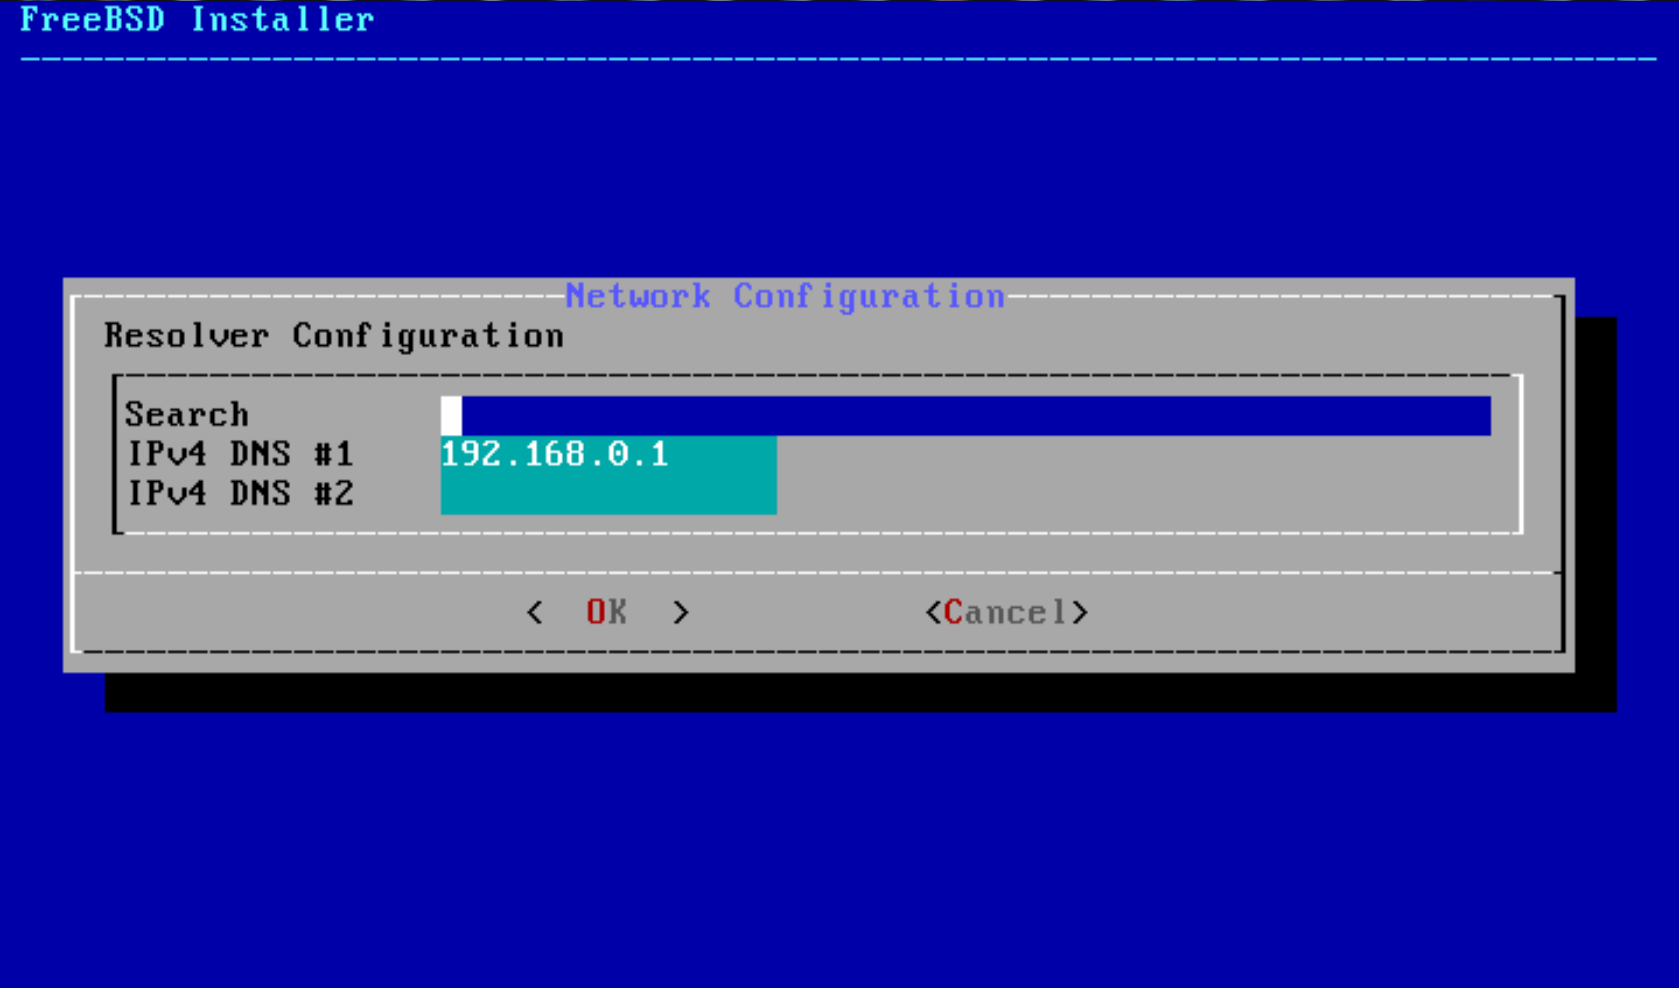
Рис.24
.
23. Выберите необходимый регион (прим. для России это Europe), затем нажмите Enter (Рис.25).
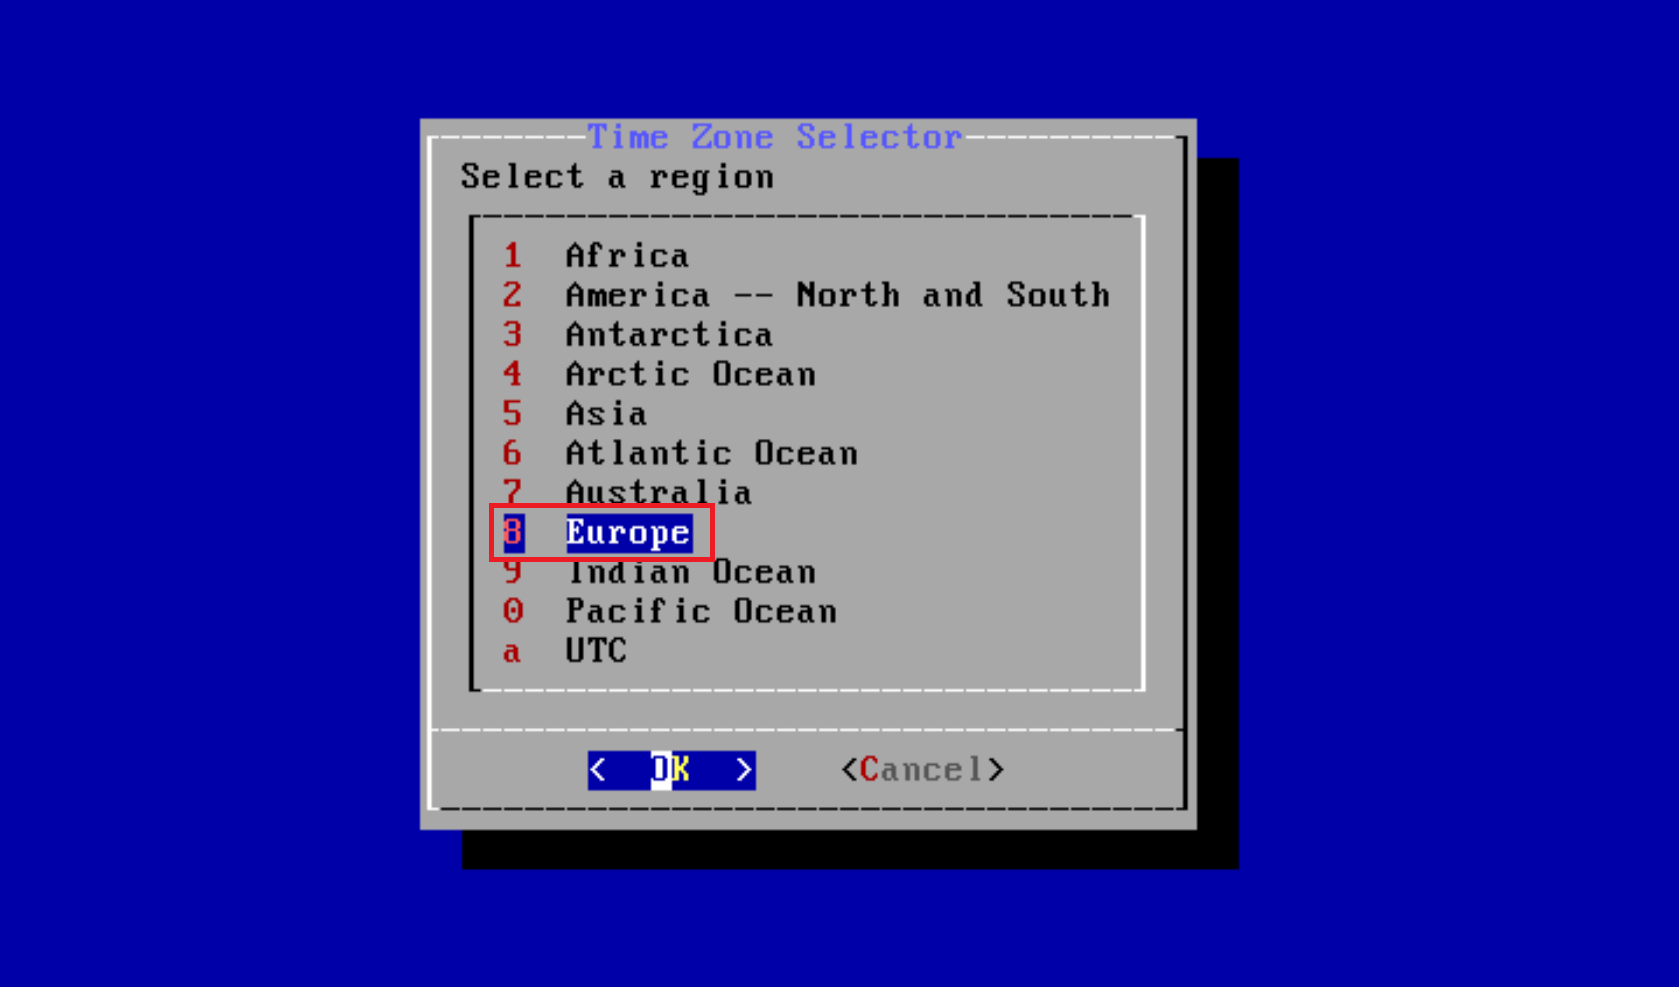
Рис.25
.
24. Выберите страну и нажмите Enter (Рис.26).
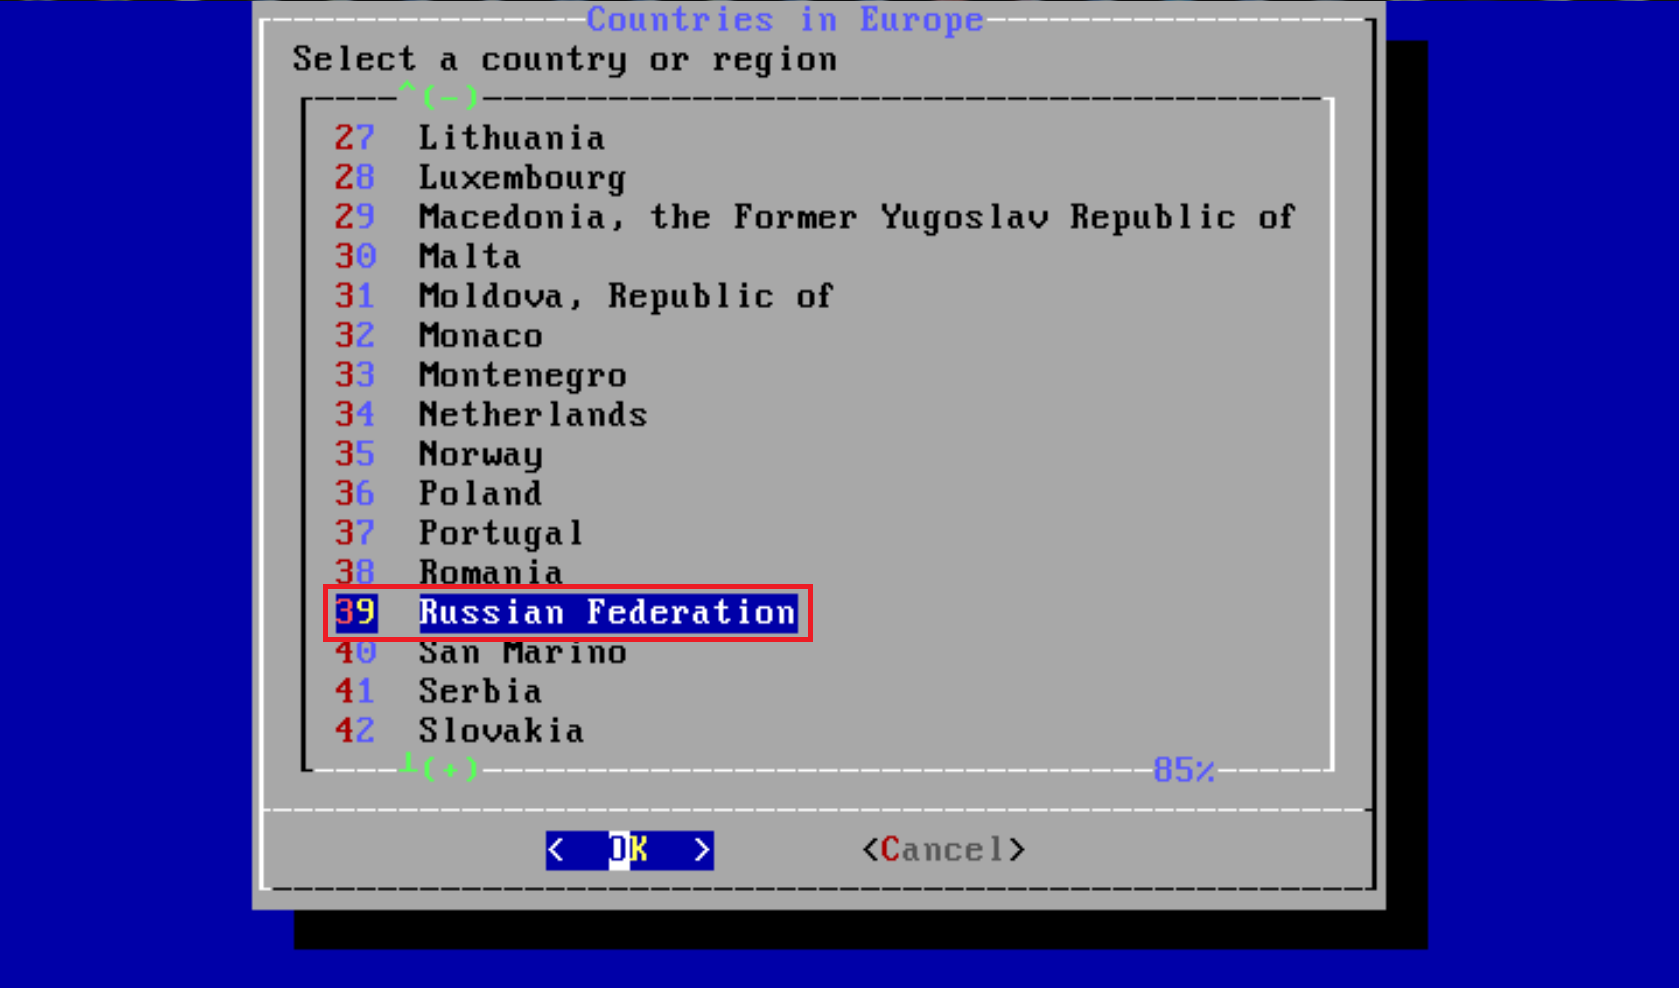
Рис.26
.
25. Выберите необходимый часовой пояс, затем нажмите Enter (Рис.27).
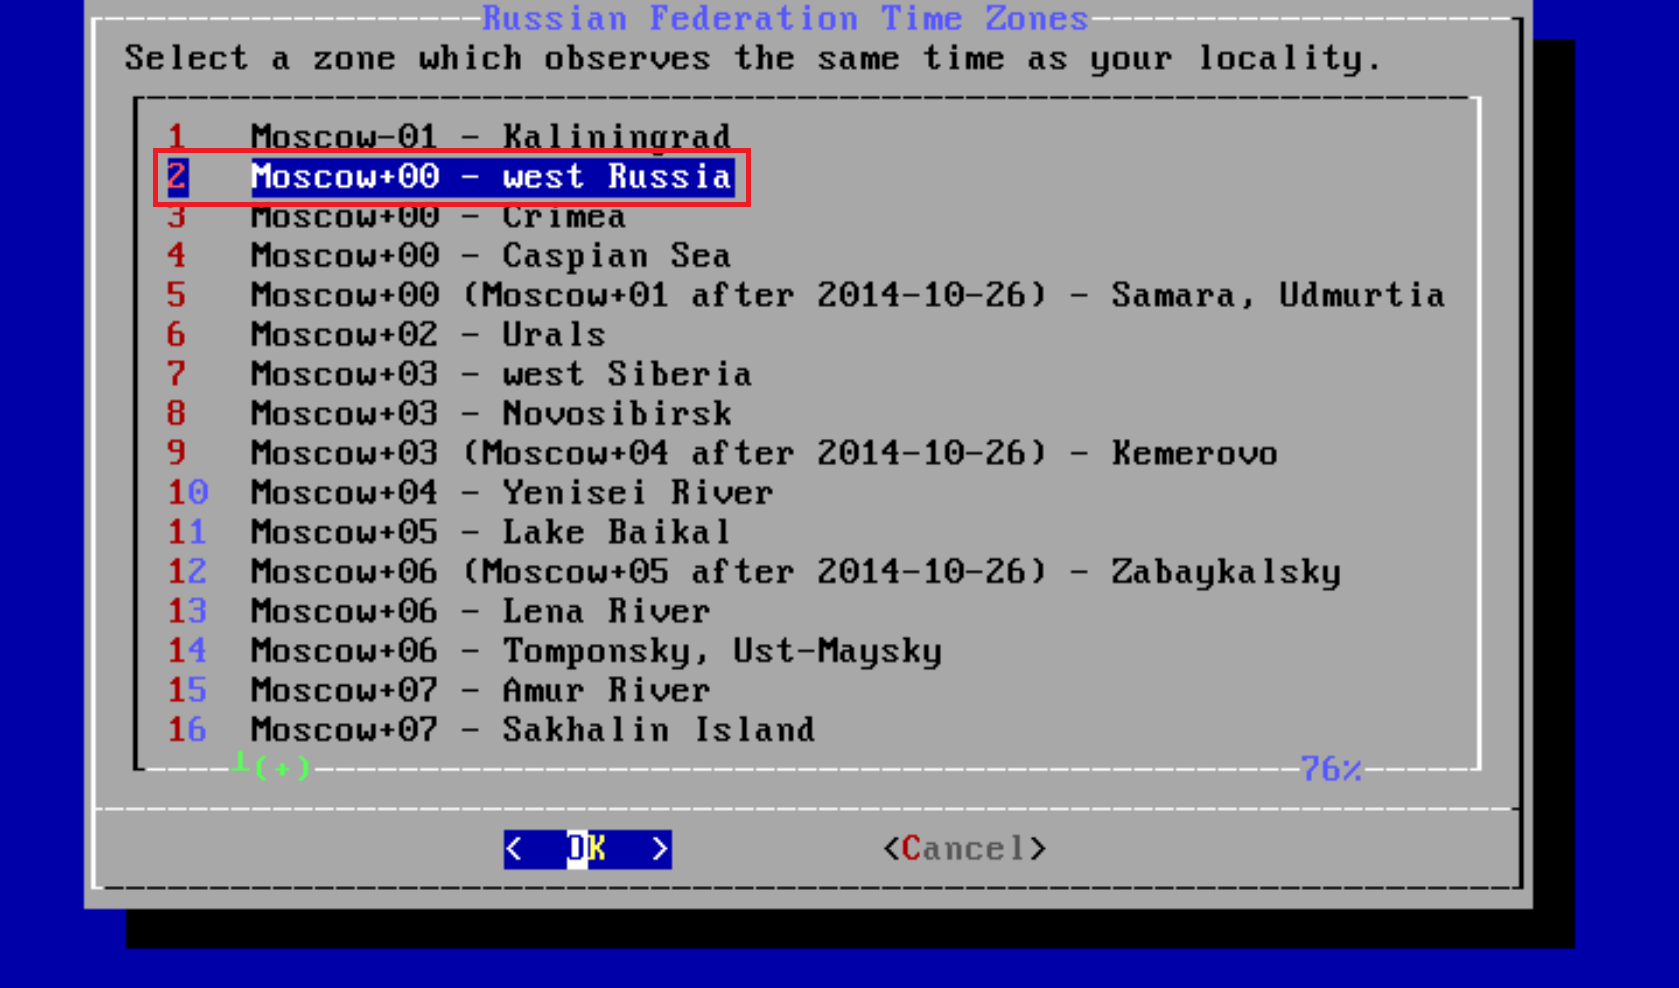
Рис.27
.
26. Подтвердите выбор часового пояса выбрав Yes, затем нажмите Enter (Рис.28).
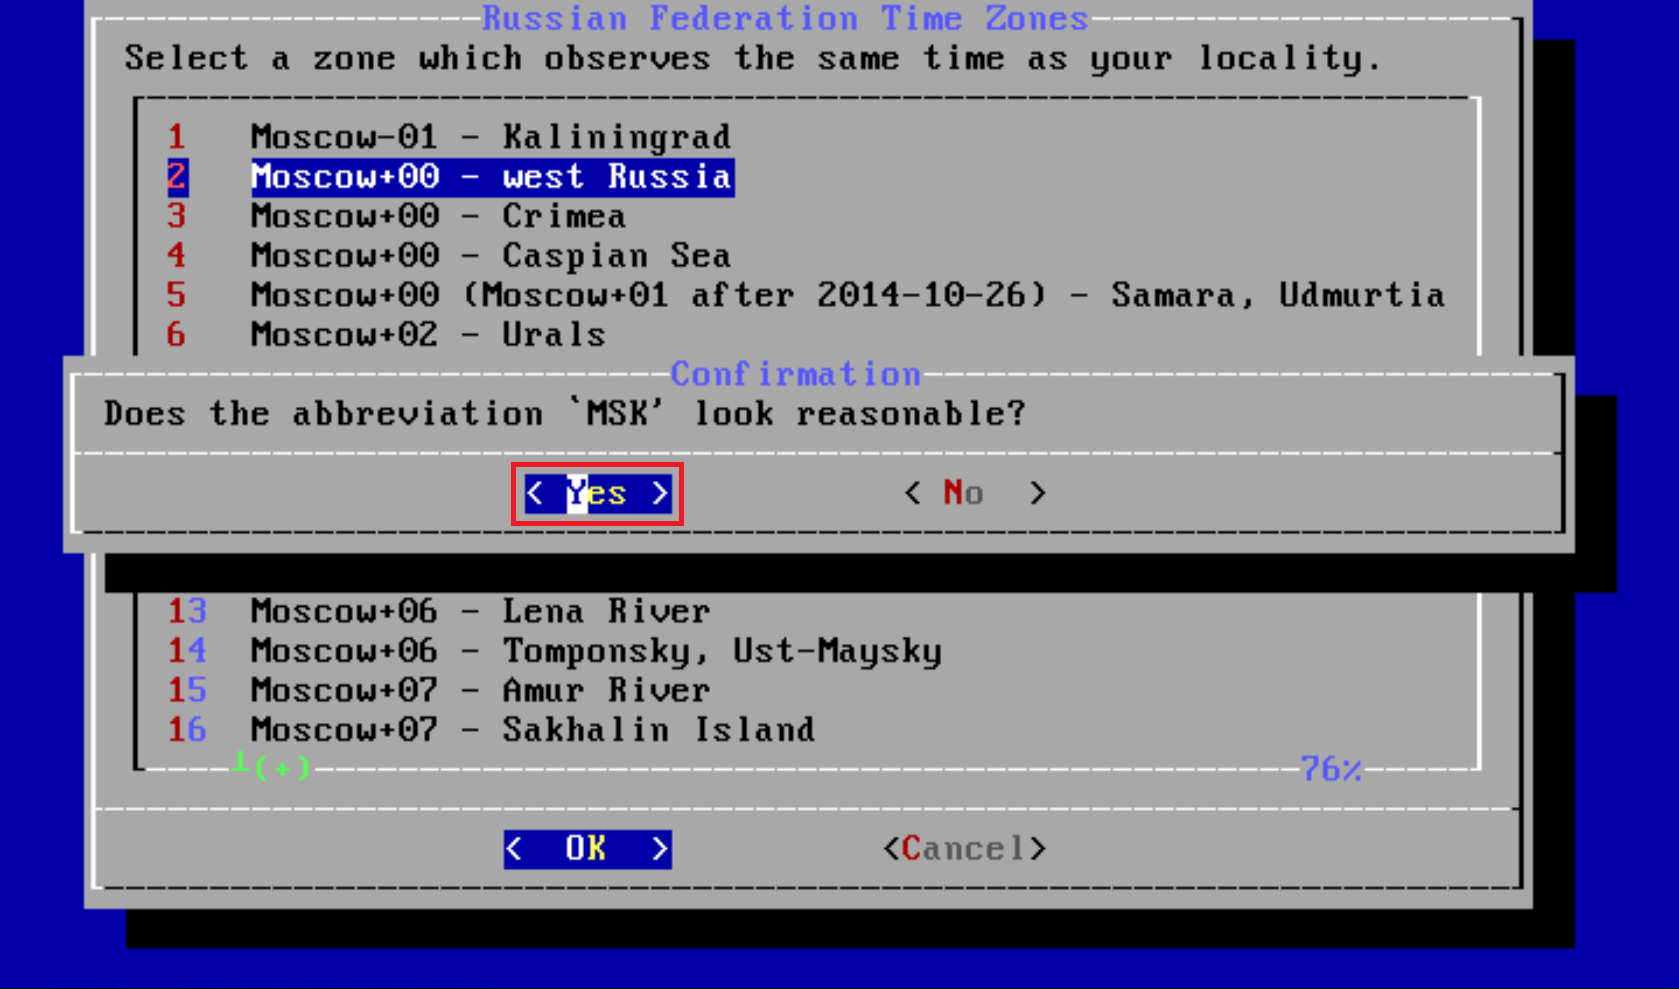
Рис.28
.
27. Выберите дату (прим. если дата указана верно, то просто выберите Skip, в противном случае укажите дату вручную) (Рис.29).
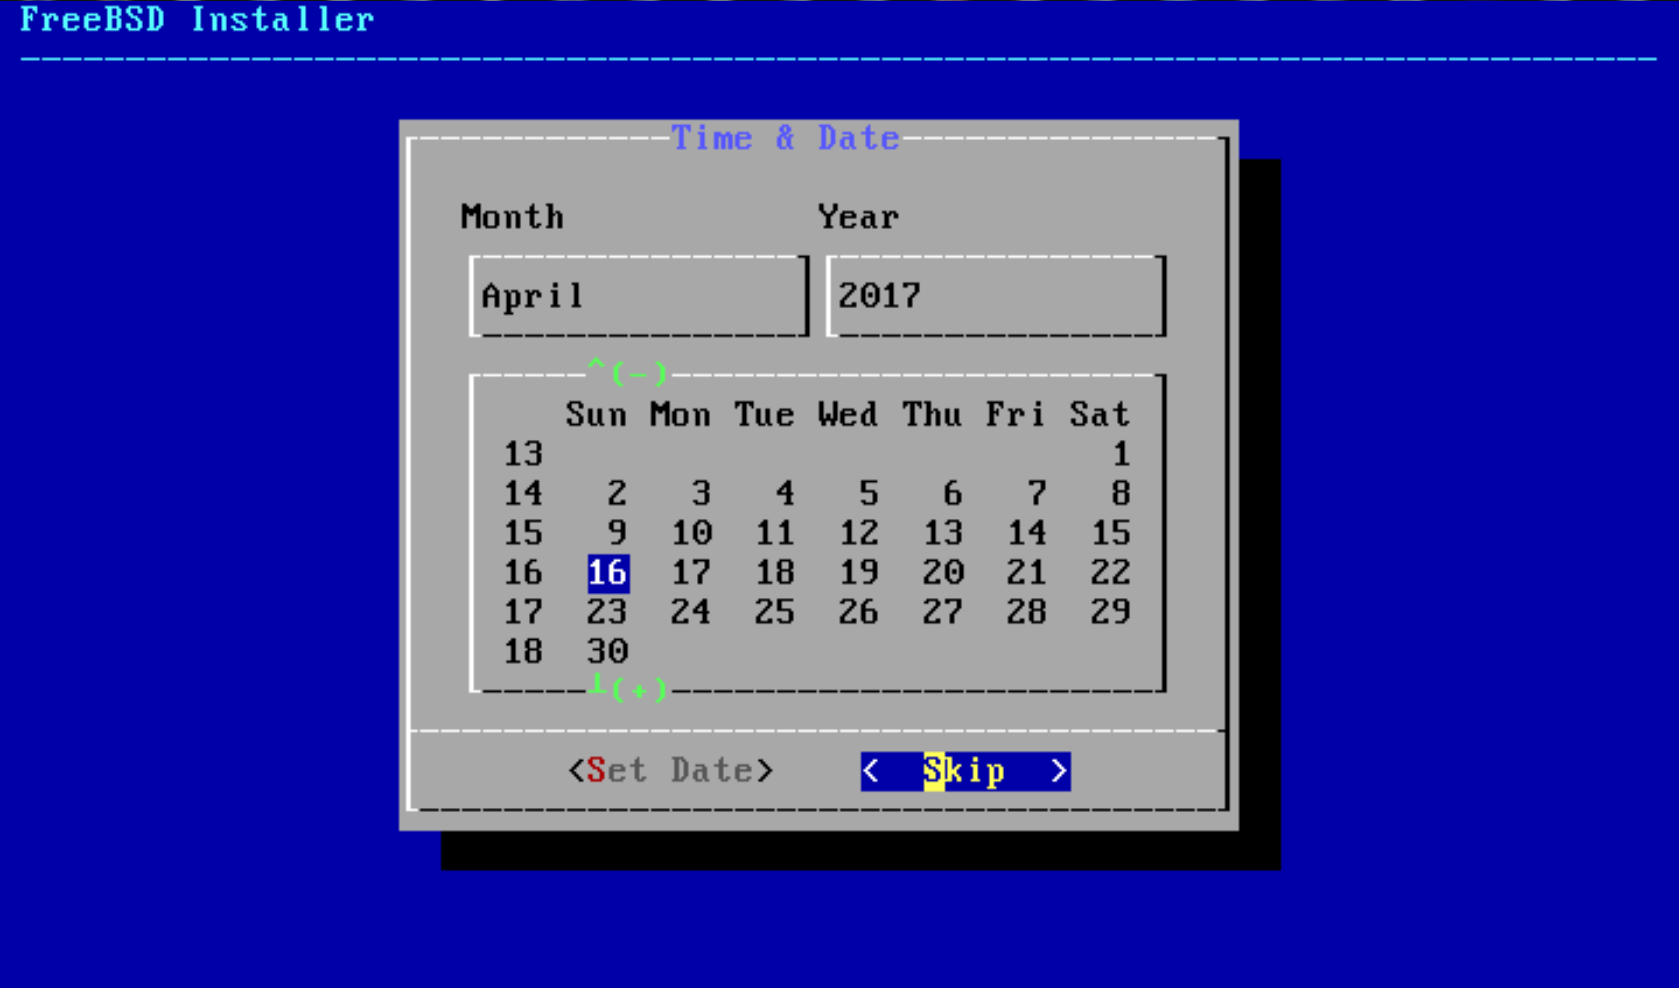
Рис.29
.
28. Выберите время (прим. если время указано верно, то просто выберите Skip, в противном случае укажите время вручную) (Рис.30).
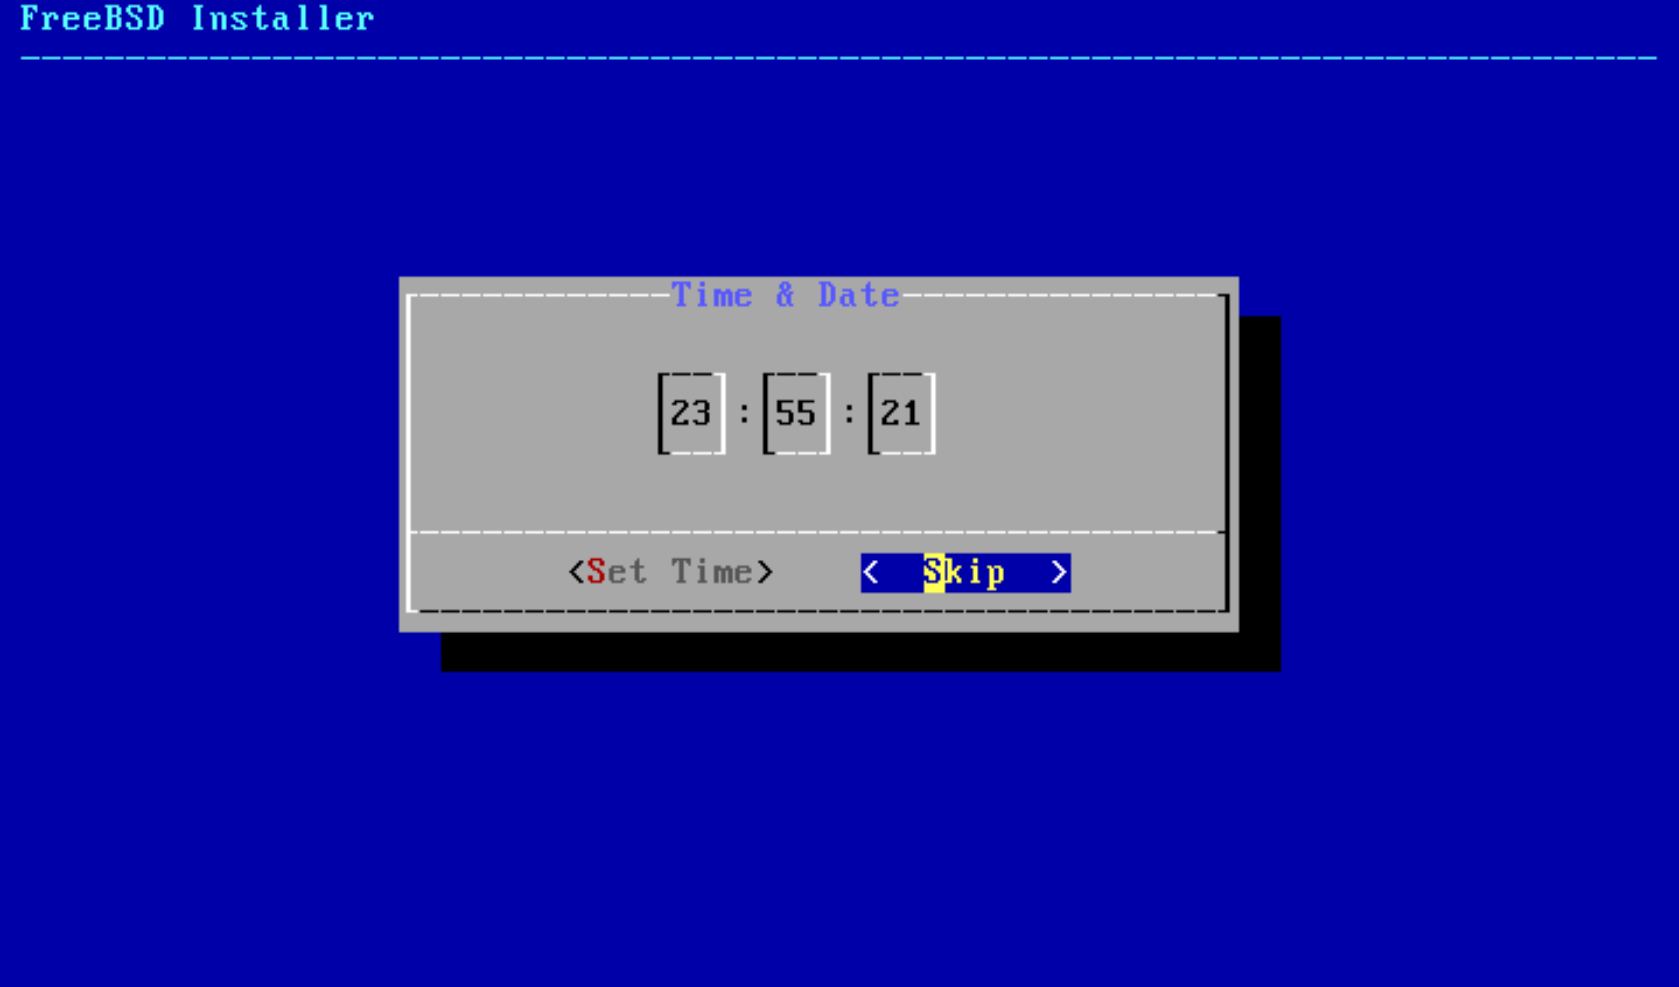
Рис.30
.
29. Выберите компоненты, которые будут запускаться автоматически при загрузке системы (прим. чтобы отметить компонент как выбранный нужно его выделить и нажать пробел), после выбора компонентов нажмите Enter (Рис.31).
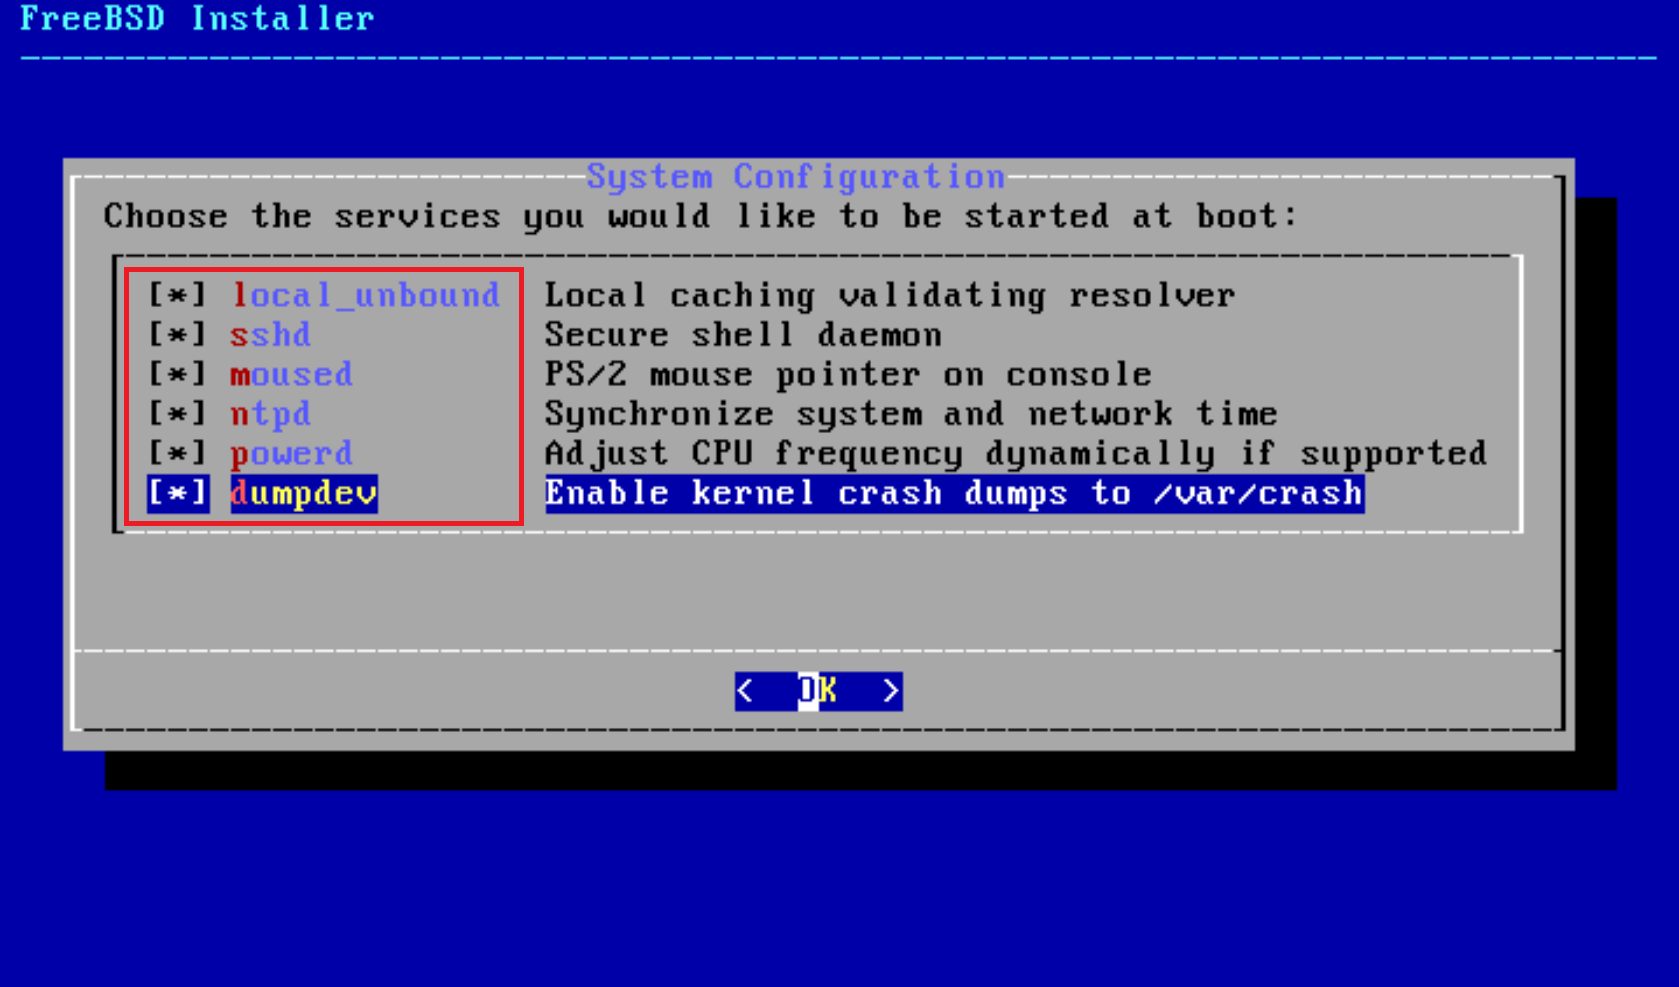
Рис.31
.
30. Выберите третий пункт: Disable reading kernel message buffer for unprivileged users и нажмите Enter (Рис.32).
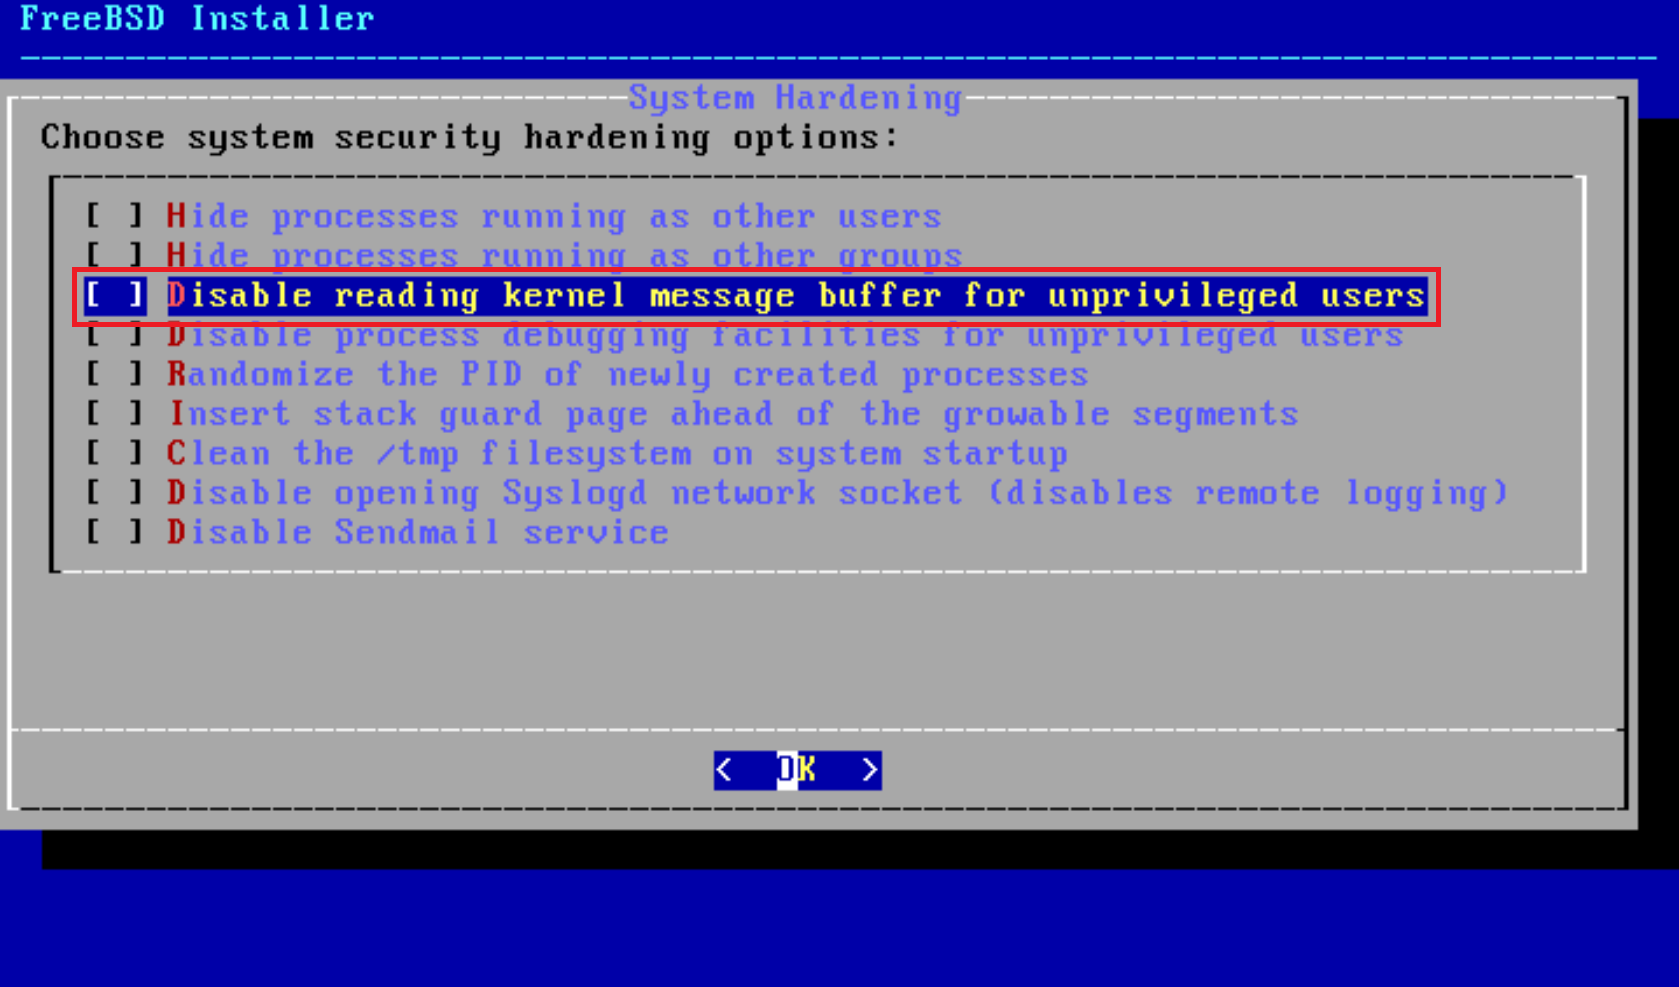
Рис.32
.
31. Для того, чтобы добавить пользователя выберите Yes и нажмите Enter (Рис.33).
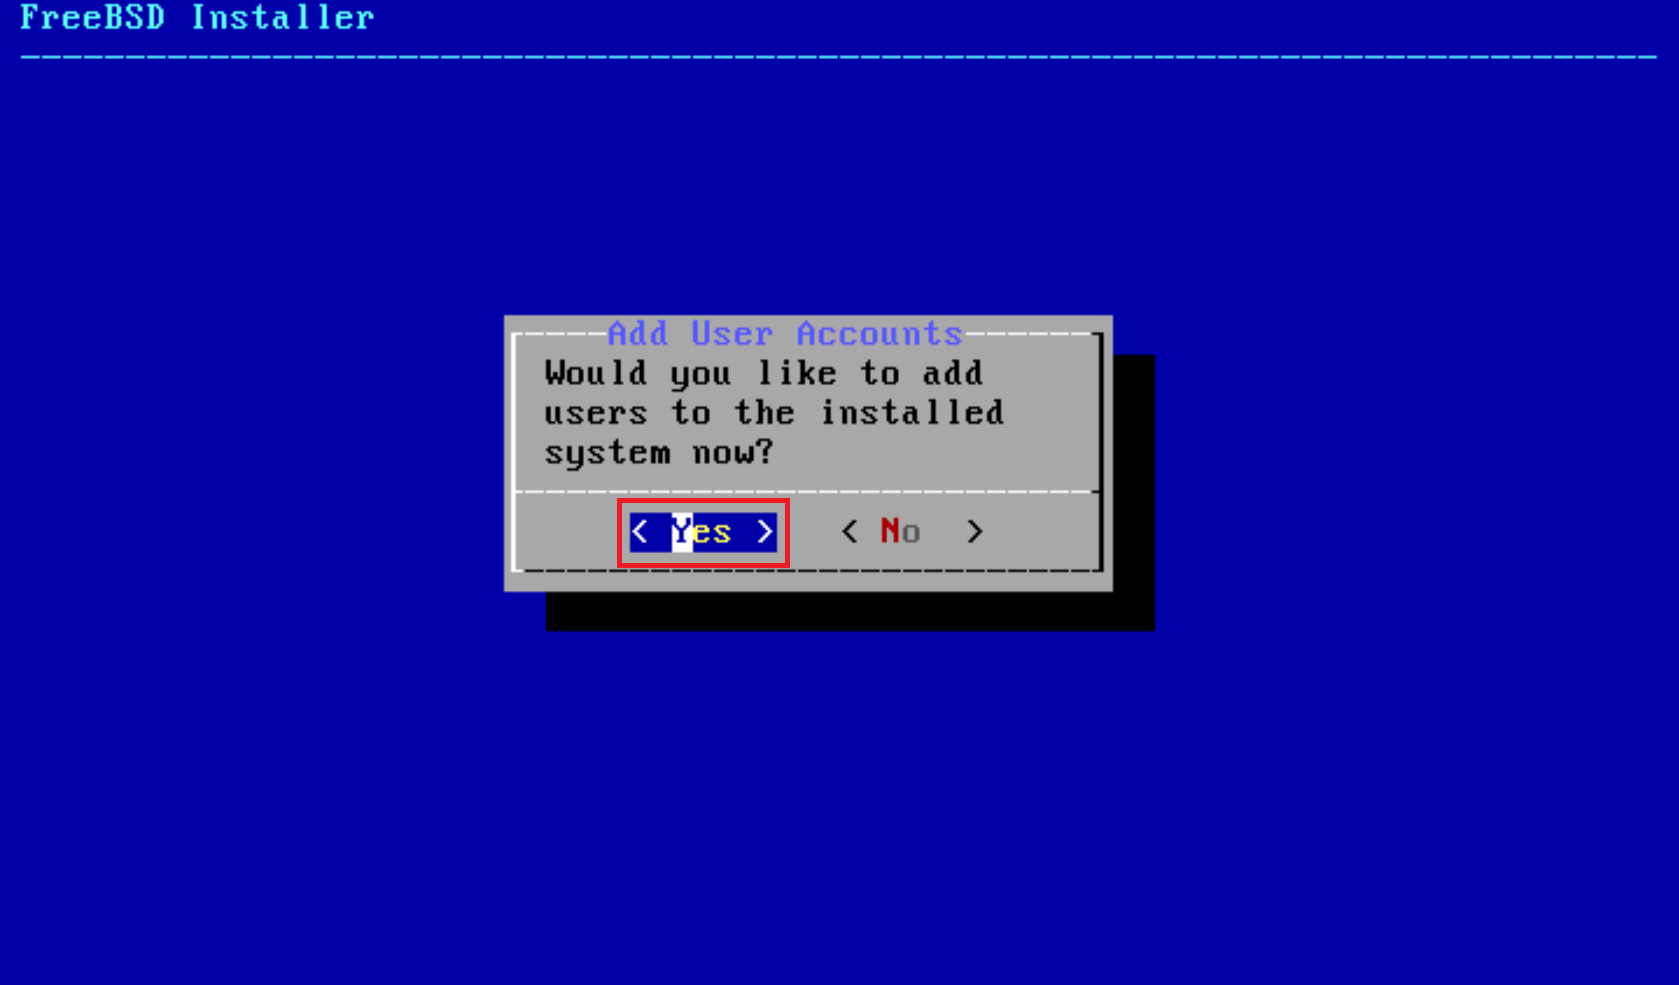
Рис.33
.
32. В строках Username и Full name введите имя пользователя и полное имя (прим. можно указывать любые). В строке Login group введите wheel. Для строк Enter password и Enter password again необходимо придумать, ввести и повторить пароль для пользователя (прим. при вводе пароля символы не отображаются). В остальных строках нажимайте Enter (Рис.34).
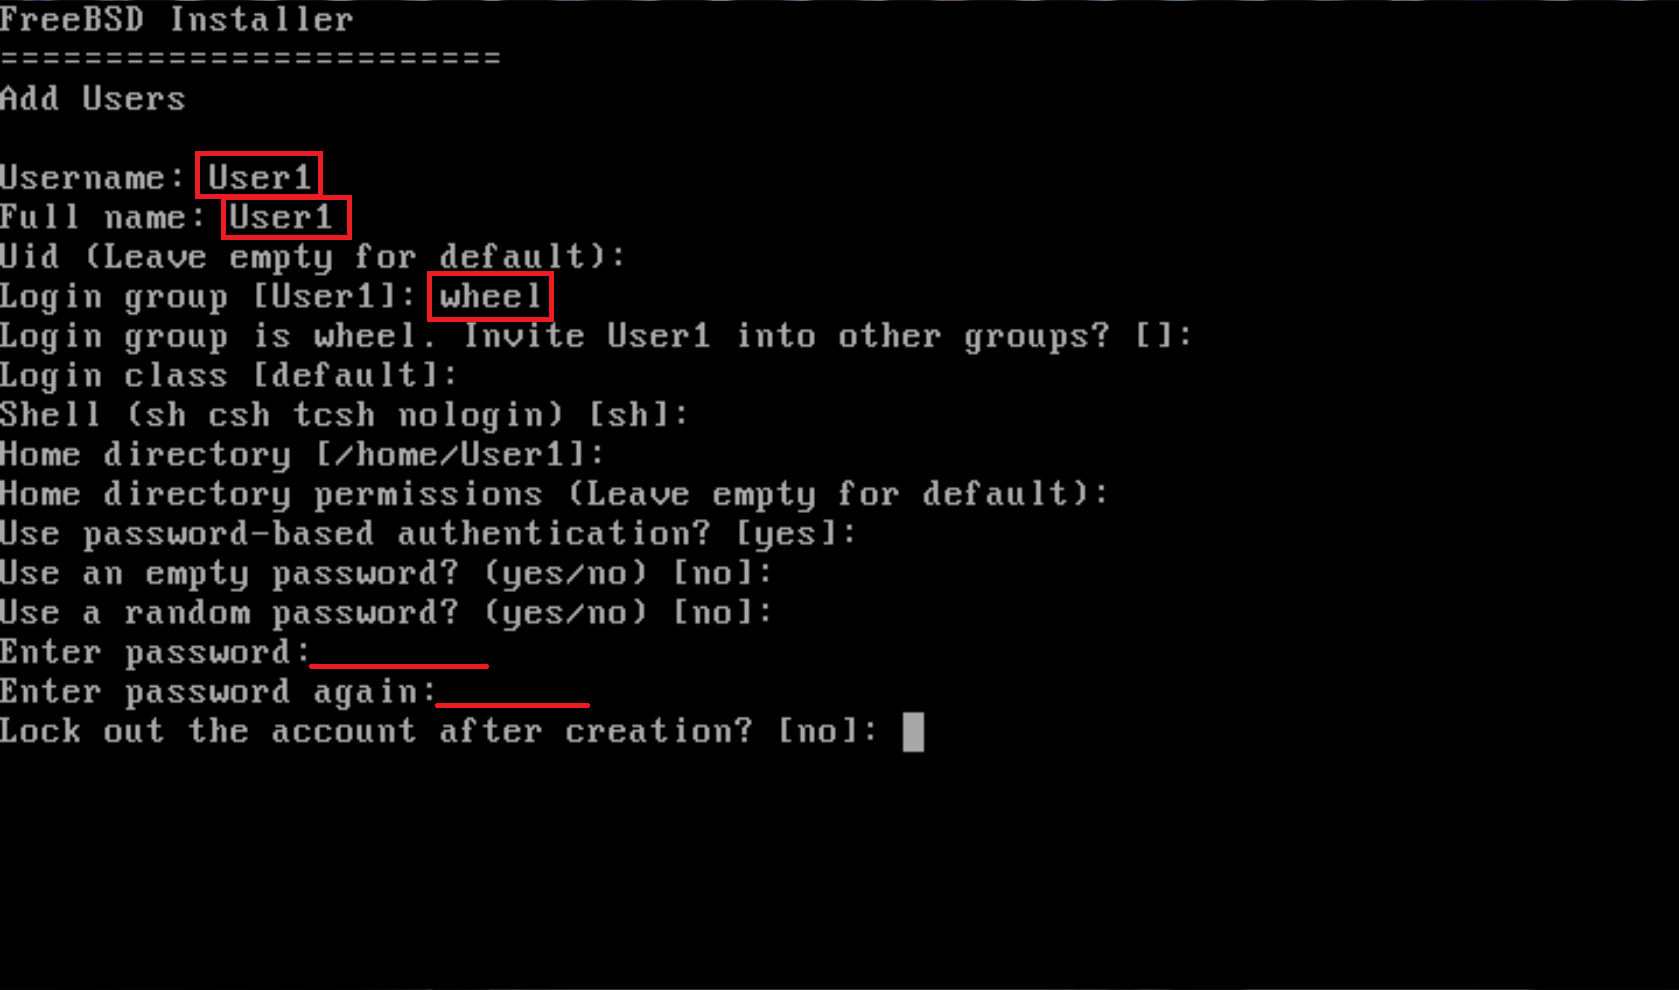
Рис.34
.
33. Для подтверждения регистрации пользователя, напротив строки OK? (yes/no) введите yes. Напротив строки Add another user? введите no (Рис.35).
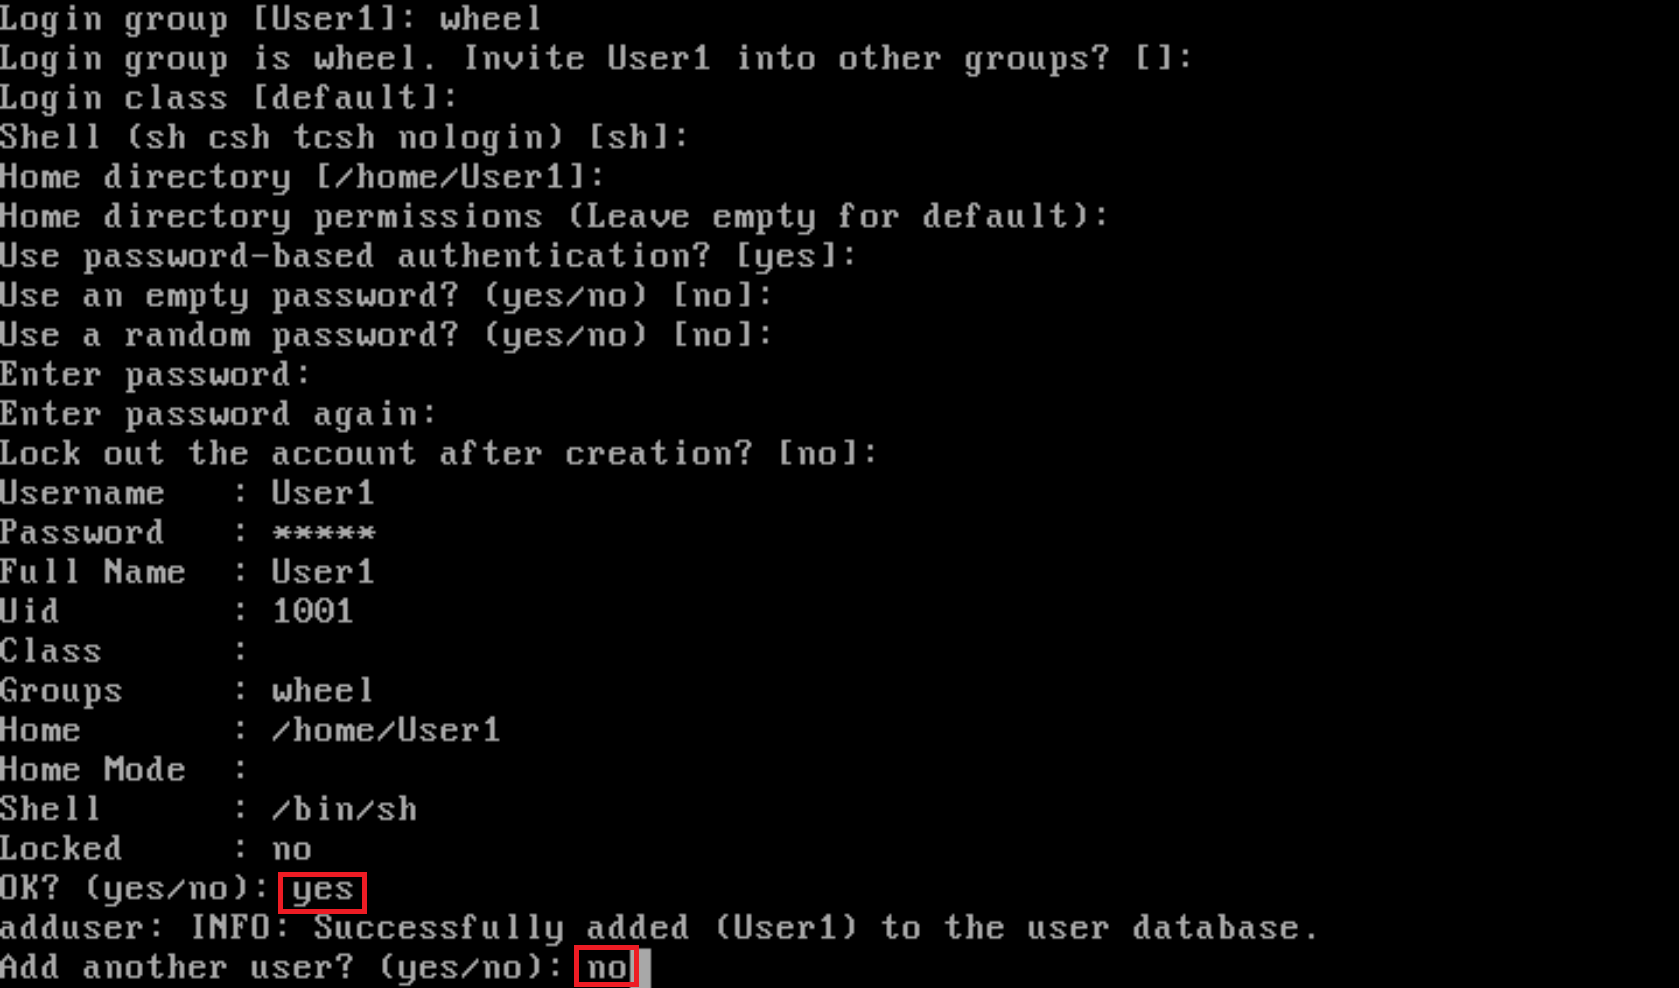
Рис.35
.
34. Выберите Exit и нажмите Enter (Рис.36).
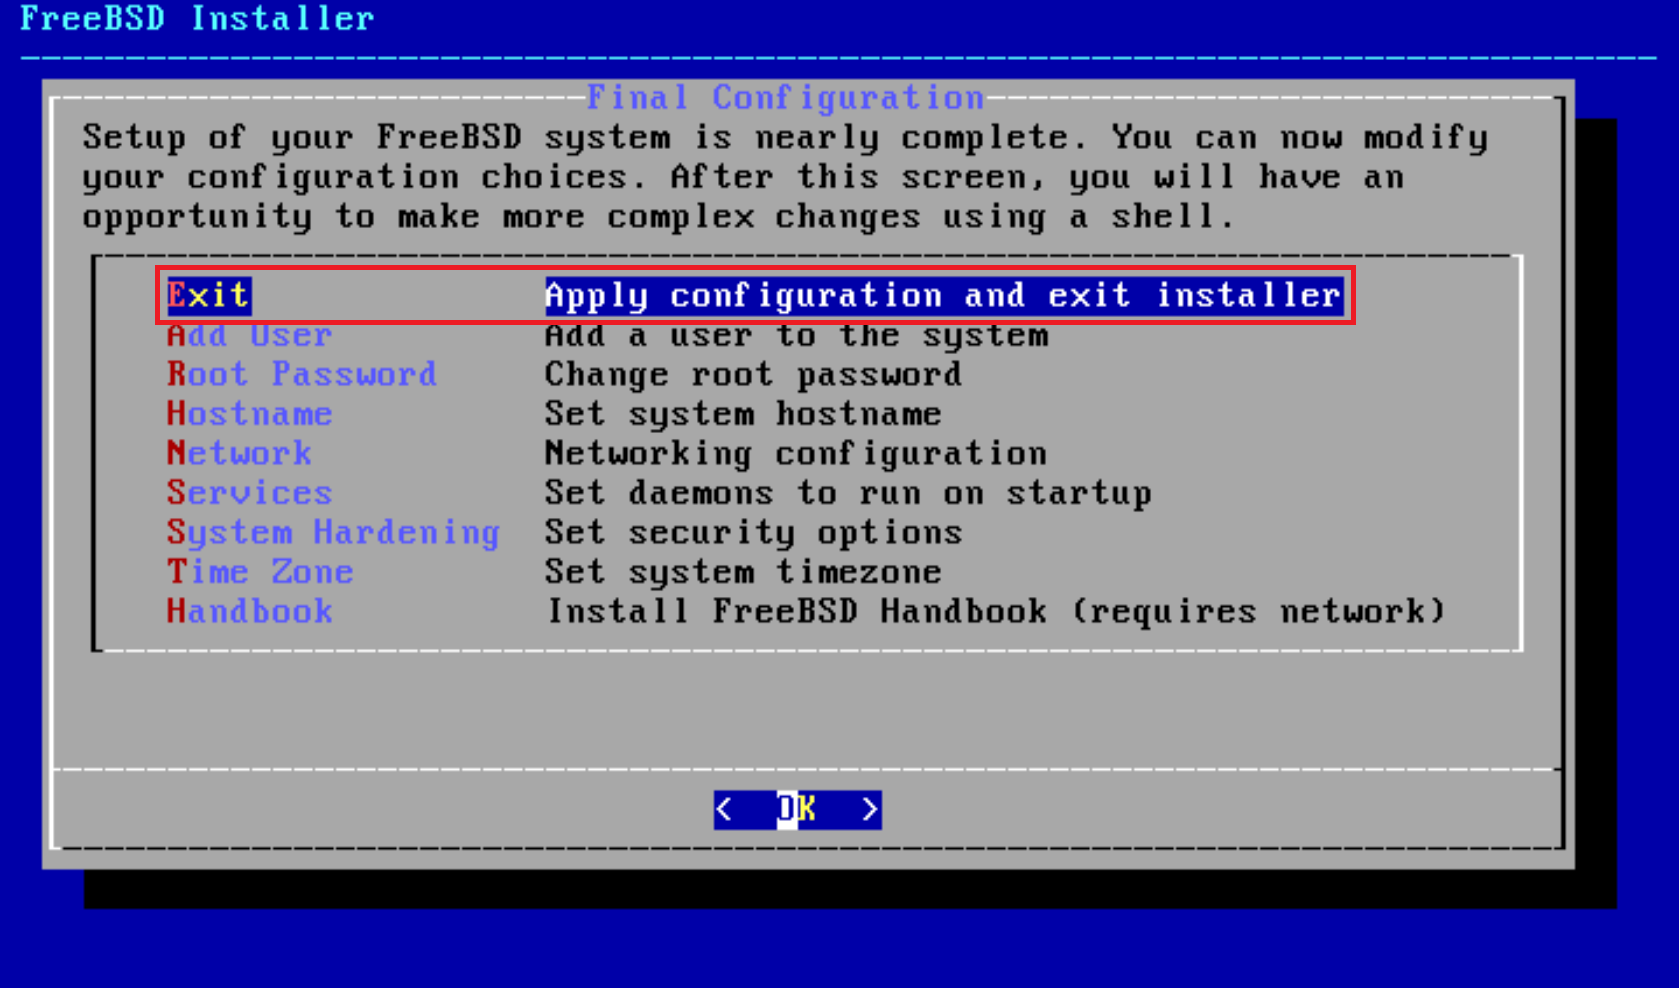
Рис.36
.
35. В появившемся окне выберите No и нажмите Enter (Рис.37).
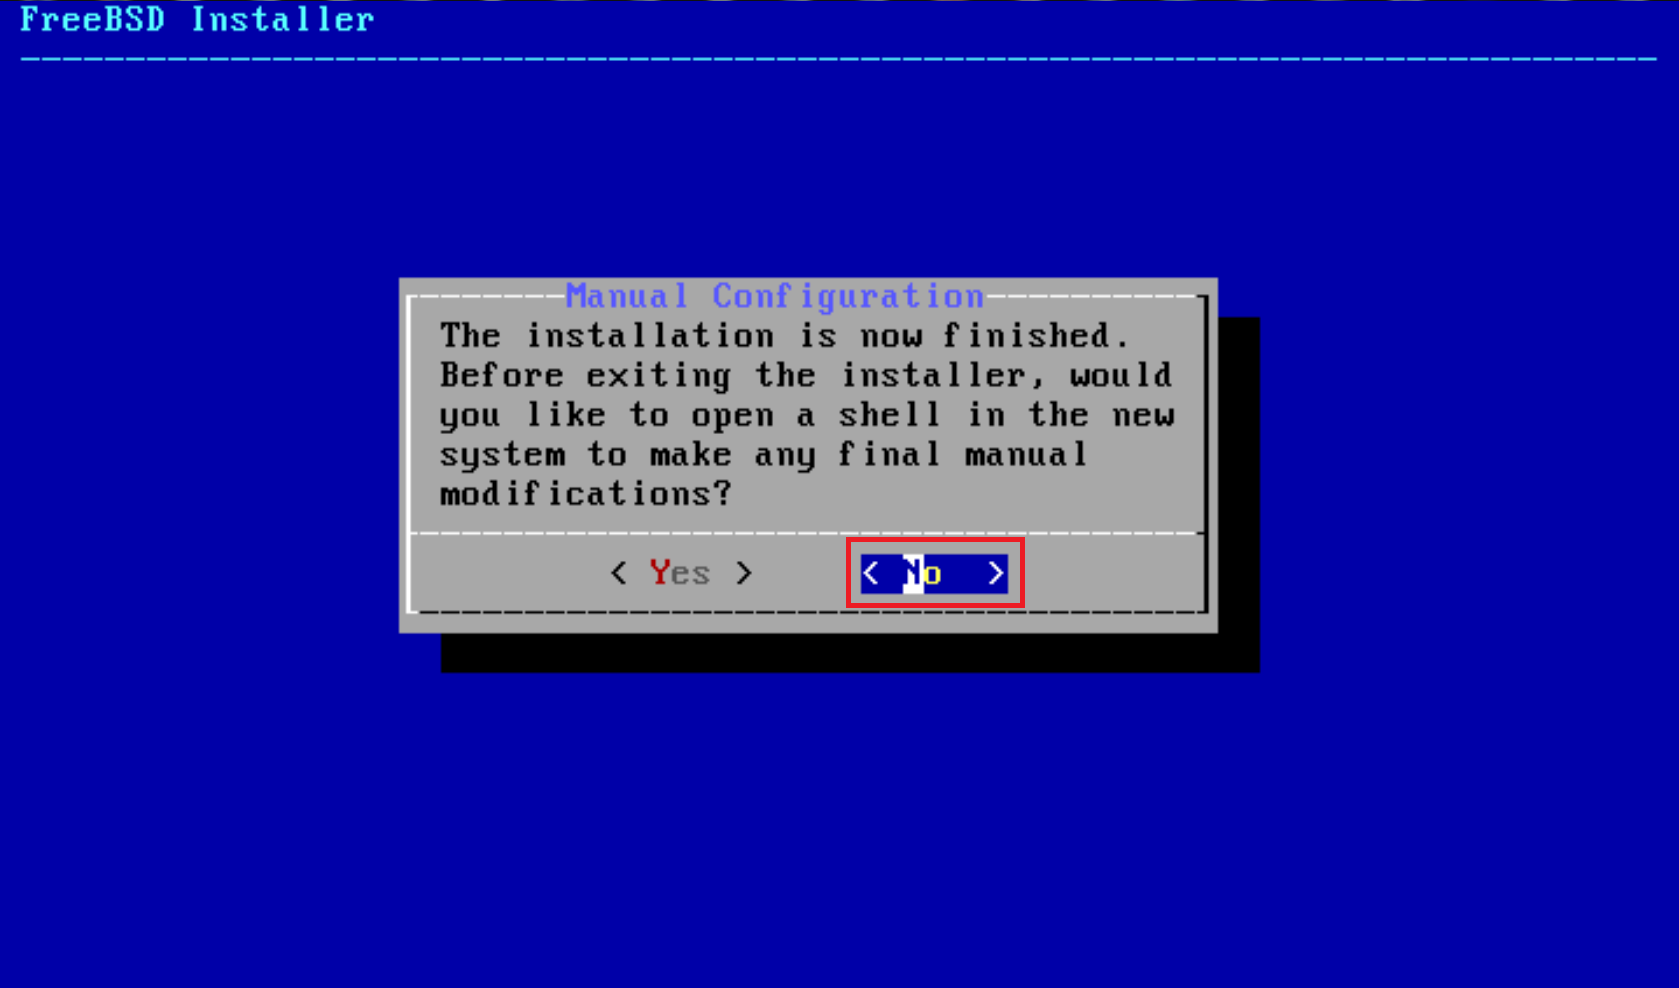
Рис.37
.
36. Для перезагрузки системы выберите Reboot и нажмите Enter (Рис.38).
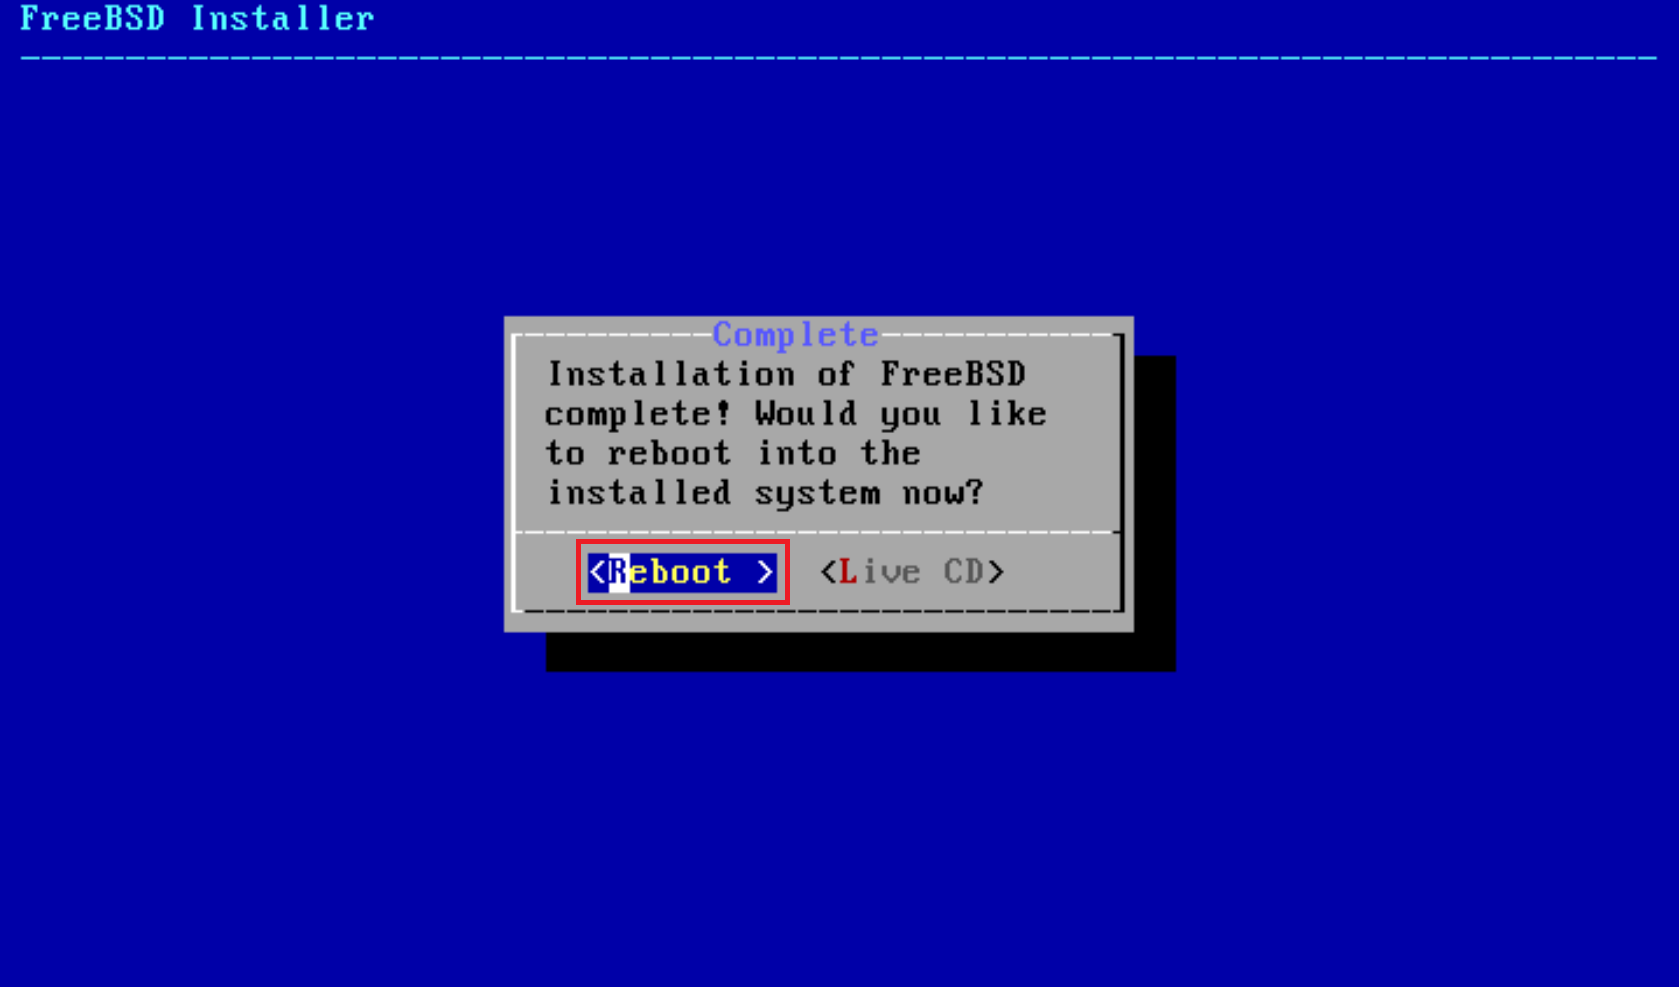
Рис.38
.
37. После перезагрузки введите в строке login root, а в строке Password пароль, который вы указывали ранее (прим. см. пункт 17) (Рис.39).
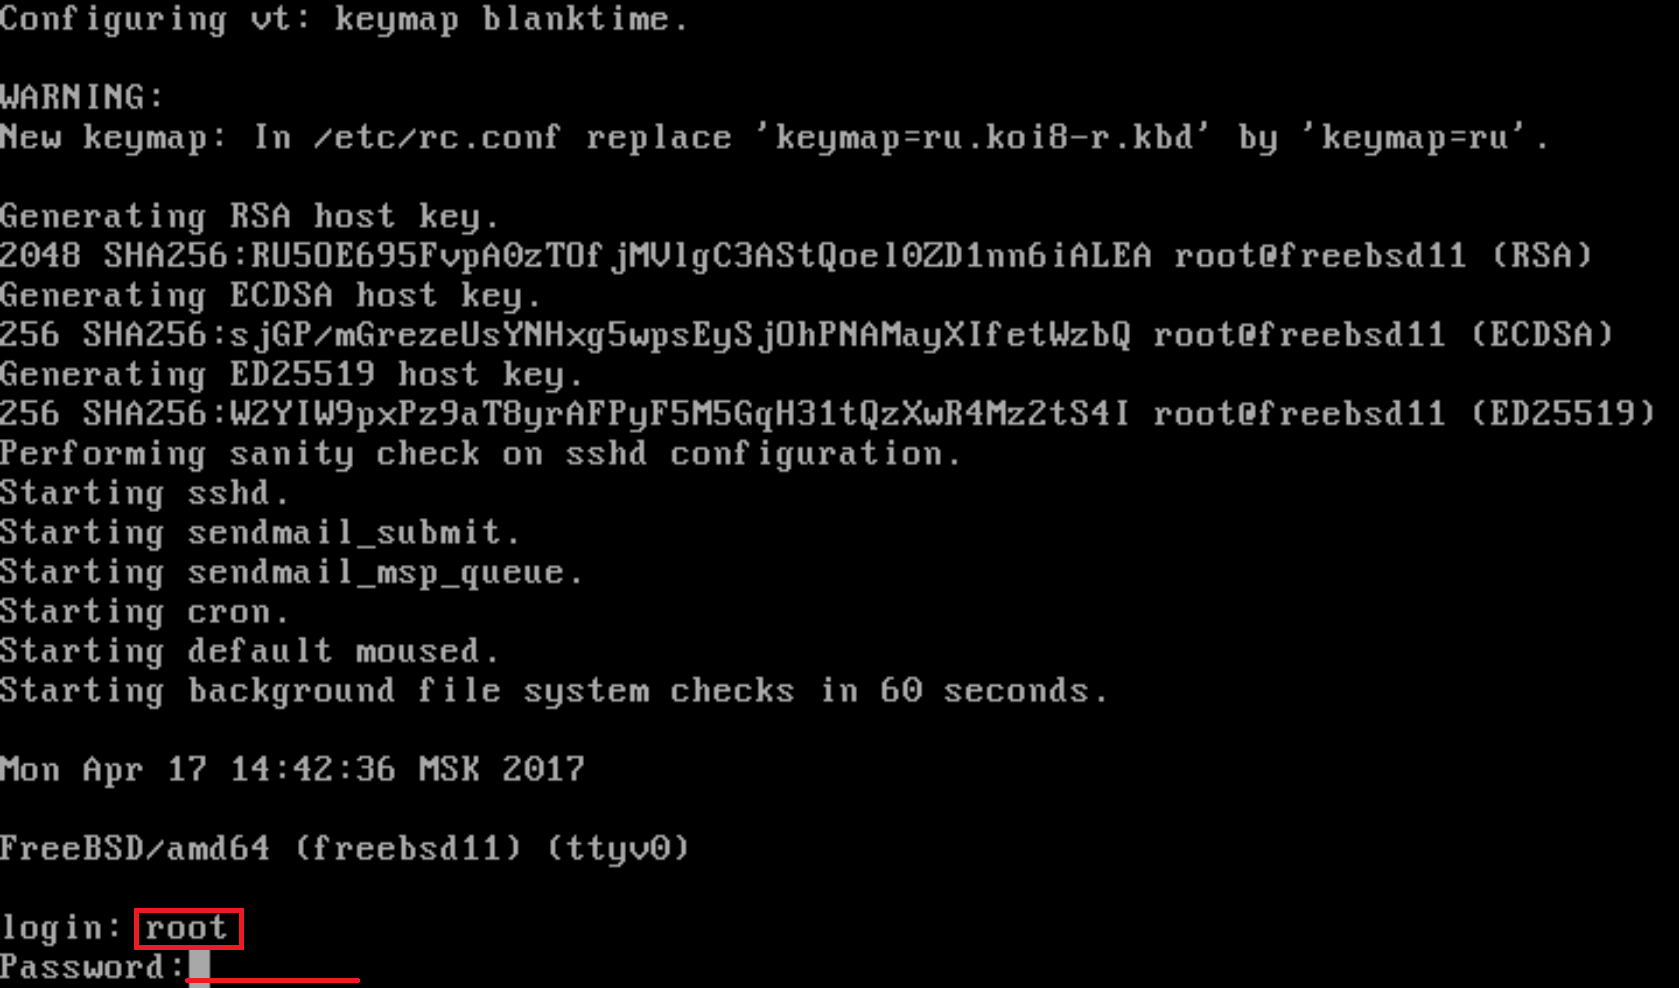
Рис.39
.
III. Установка Xorg и GNOME 3 в FreeBSD
1. Прежде чем устанавливать Xorg и GNOME 3, необходимо проверить соединение с Интернет (прим. особенно это актуально, если доступ осуществляется через роутер). Для этого зайдите через root и введите следующие команды:
<текстареа wrap=”soft” class=”crayon-plain print-no” data-settings=”dblclick” readonly=”” style=”-moz-tab-size:4; -o-tab-size:4; -webkit-tab-size:4; tab-size:4; font-size: 14px !important; line-height: 15px !important;”> # su # ee /etc/resolv.conf
| 12 | # su# ee /etc/resolv.conf |
Как это показано на Рис.40.
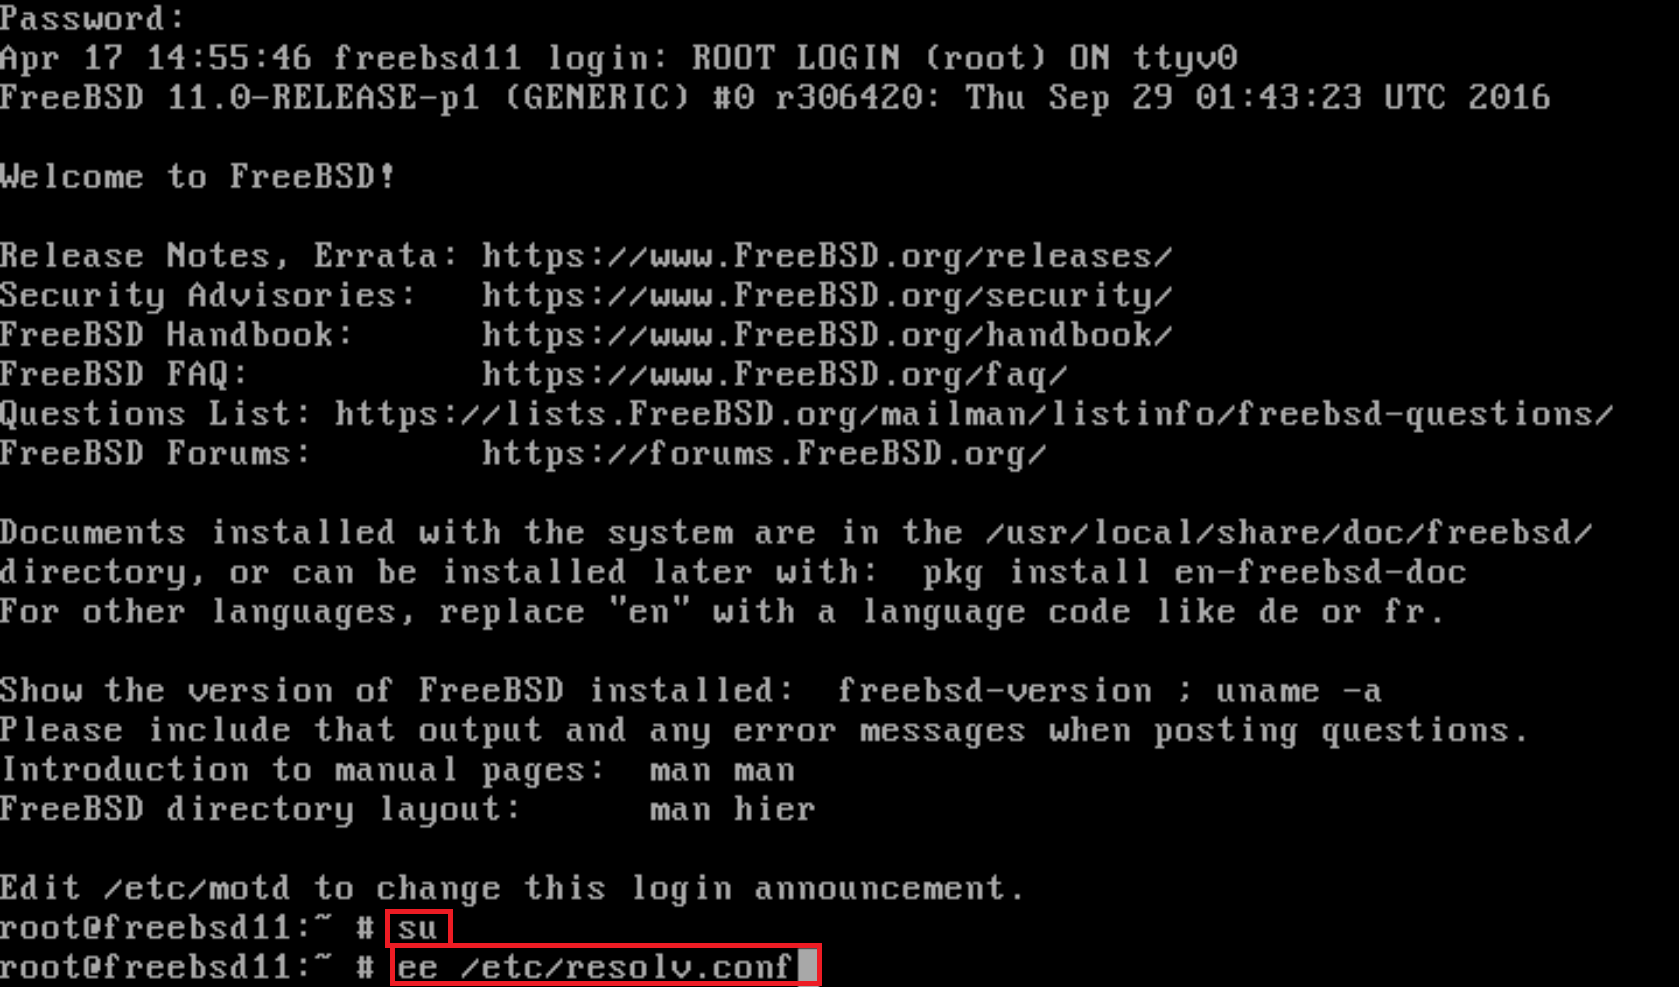
Рис.40
.
2. В строке nameserver должен быль прописан адрес DNS-сервера (прим. у Вас этот адрес будет другой), если его нет — пропишите адрес вручную (Рис.41).
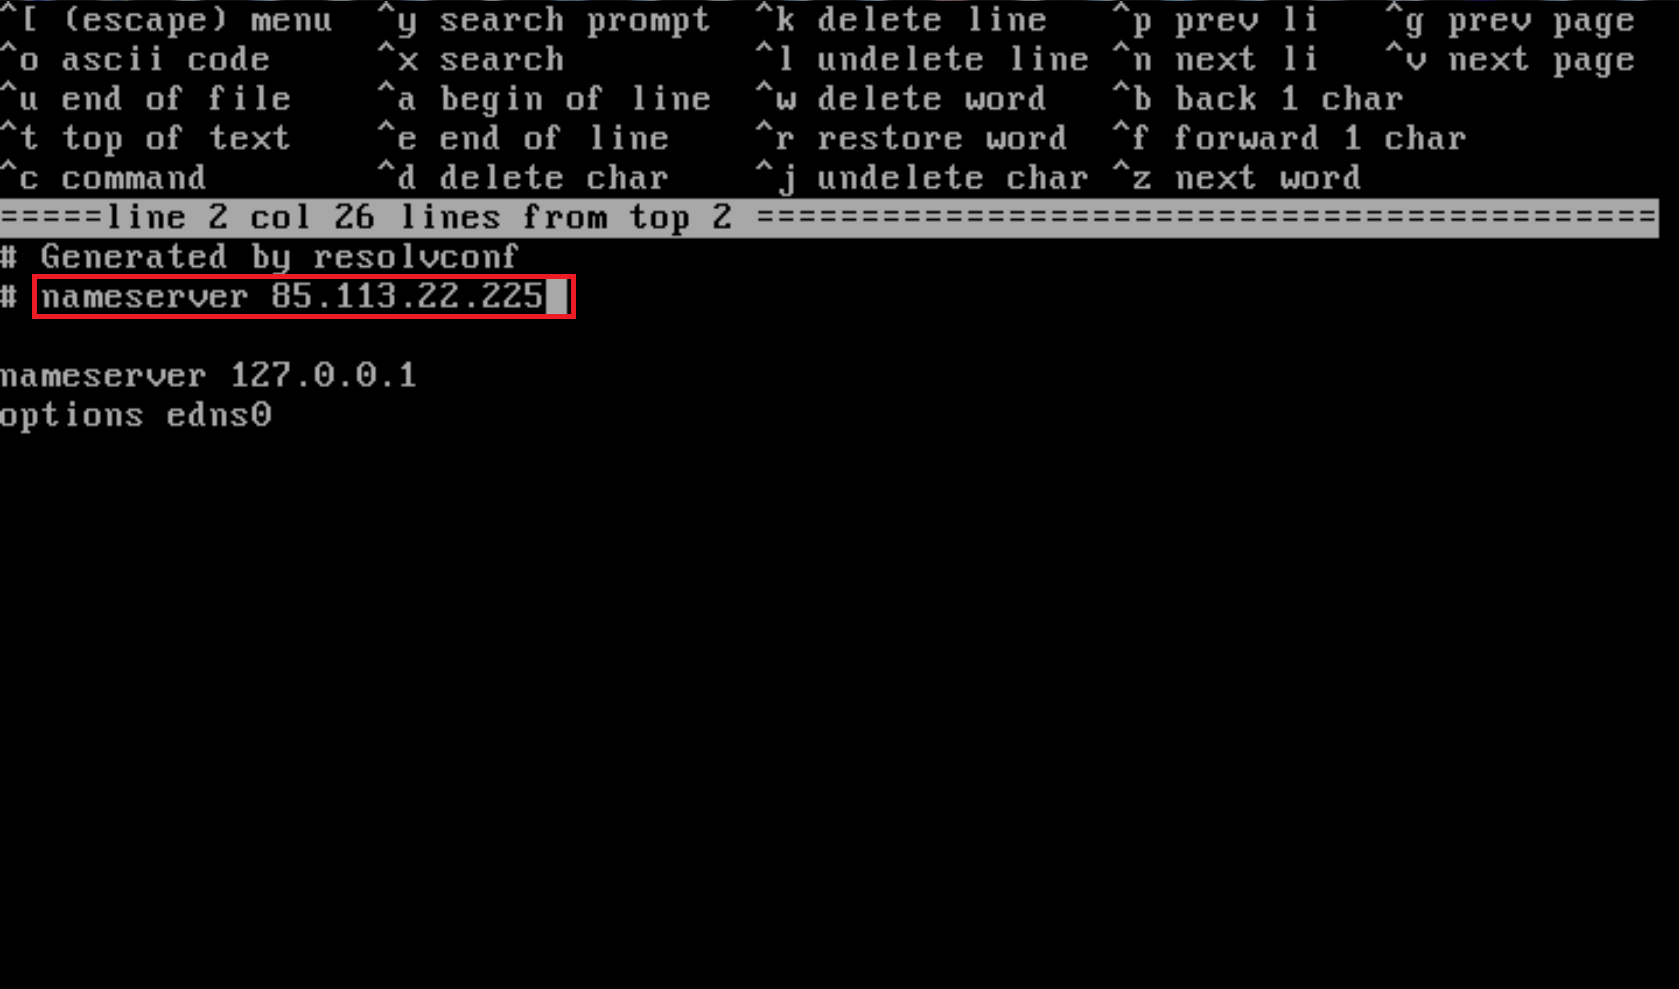
Рис.41
.
3. После того как Вы проверили (прим. или прописали вручную) адрес DNS-сервера, нажмите Esc. В появившемся окне выберите leave editor и нажмите Enter (Рис.42).
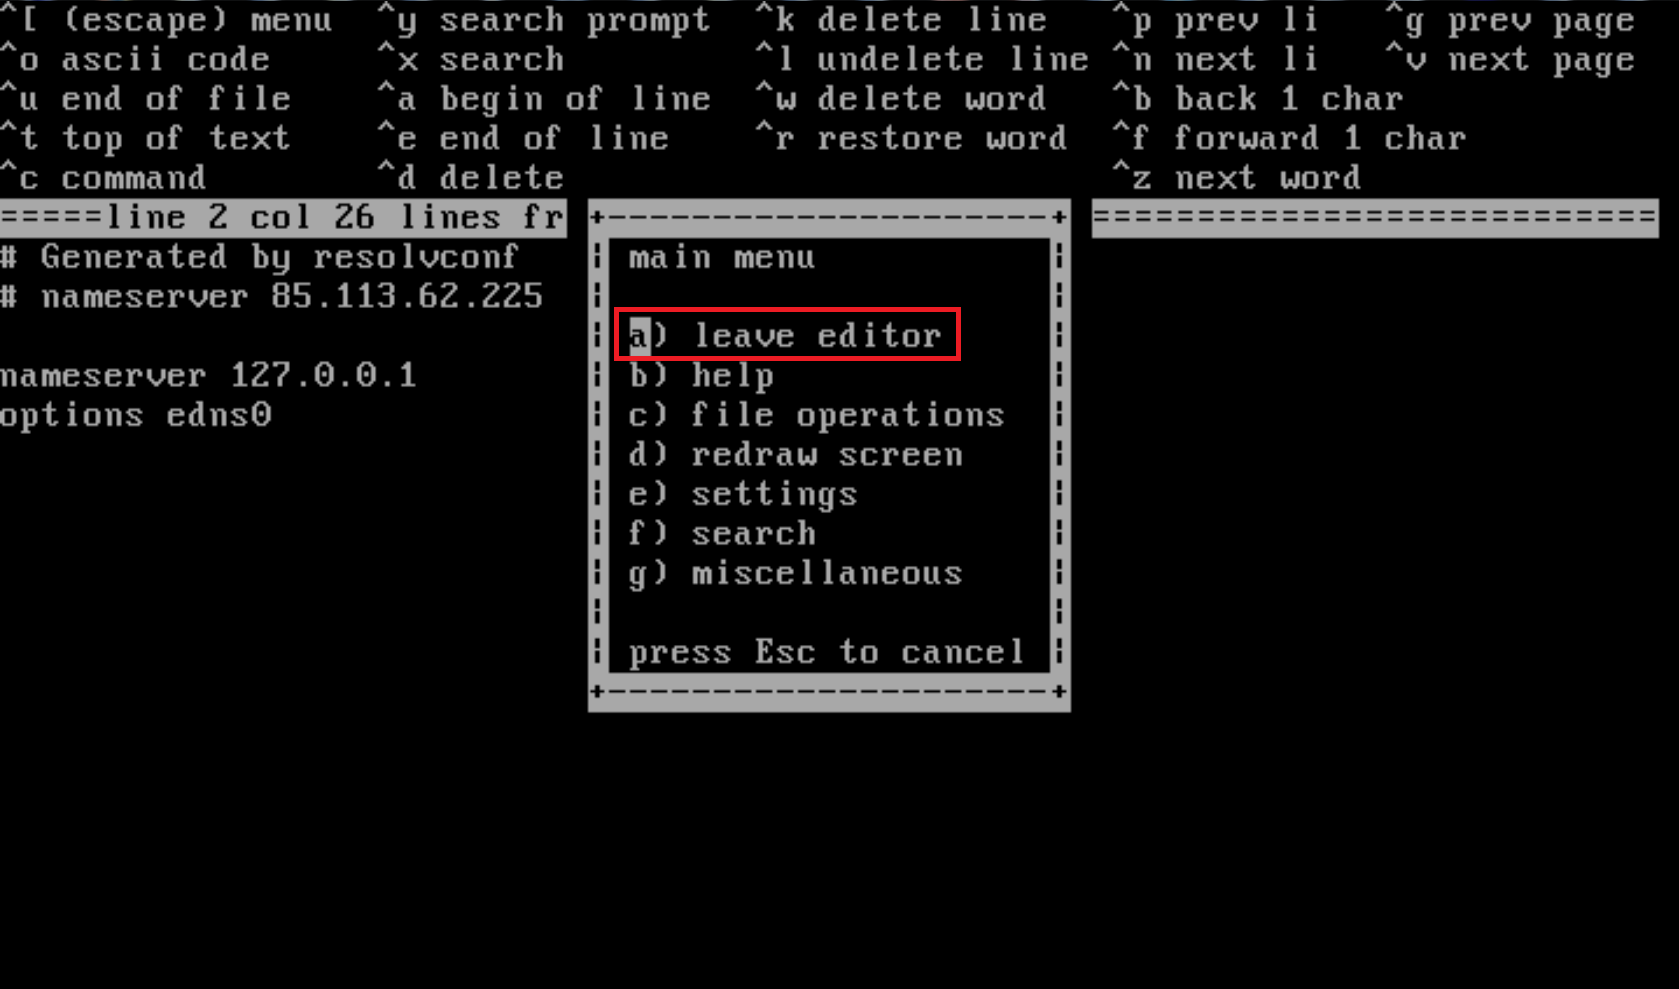
Рис.42
.
4. Выберите пункт save changes и нажмите Enter (Рис.43).
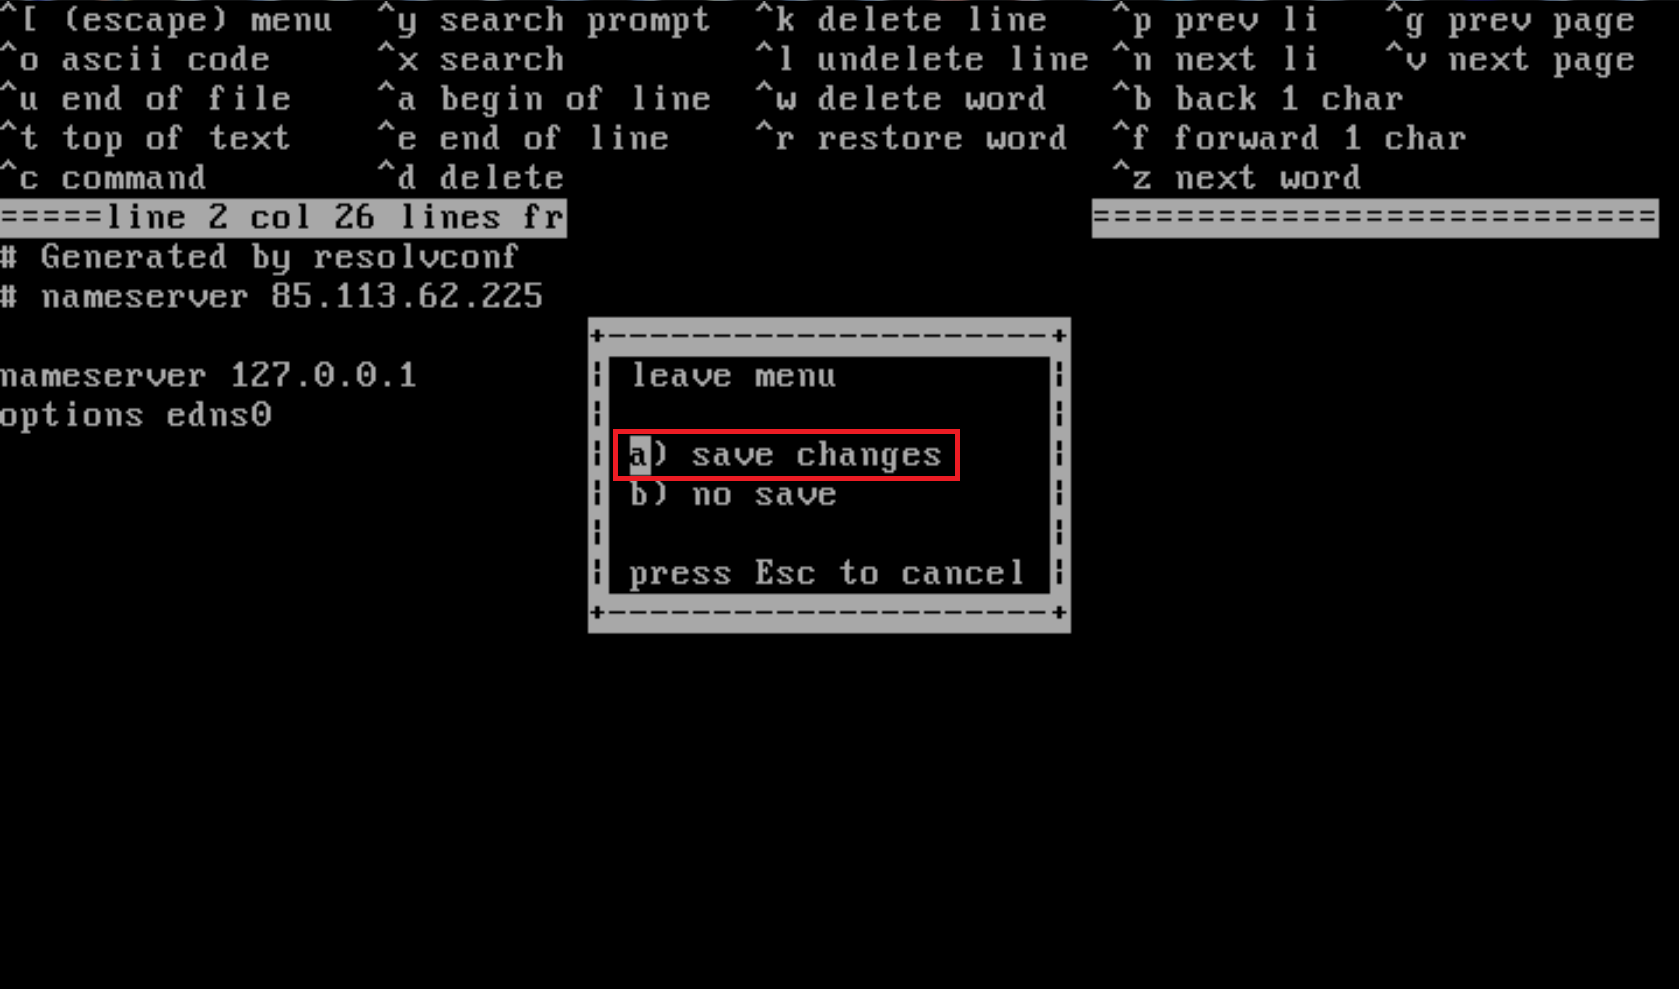
Рис.43
.
5. Для установки Xorg введите:
<текстареа wrap=”soft” class=”crayon-plain print-no” data-settings=”dblclick” readonly=”” style=”-moz-tab-size:4; -o-tab-size:4; -webkit-tab-size:4; tab-size:4; font-size: 12px !important; line-height: 15px !important;”> # pkg install xorg
| 1 | # pkg install xorg |
Затем в строке Do you want to fetch and install it now введите Y (Рис.44).
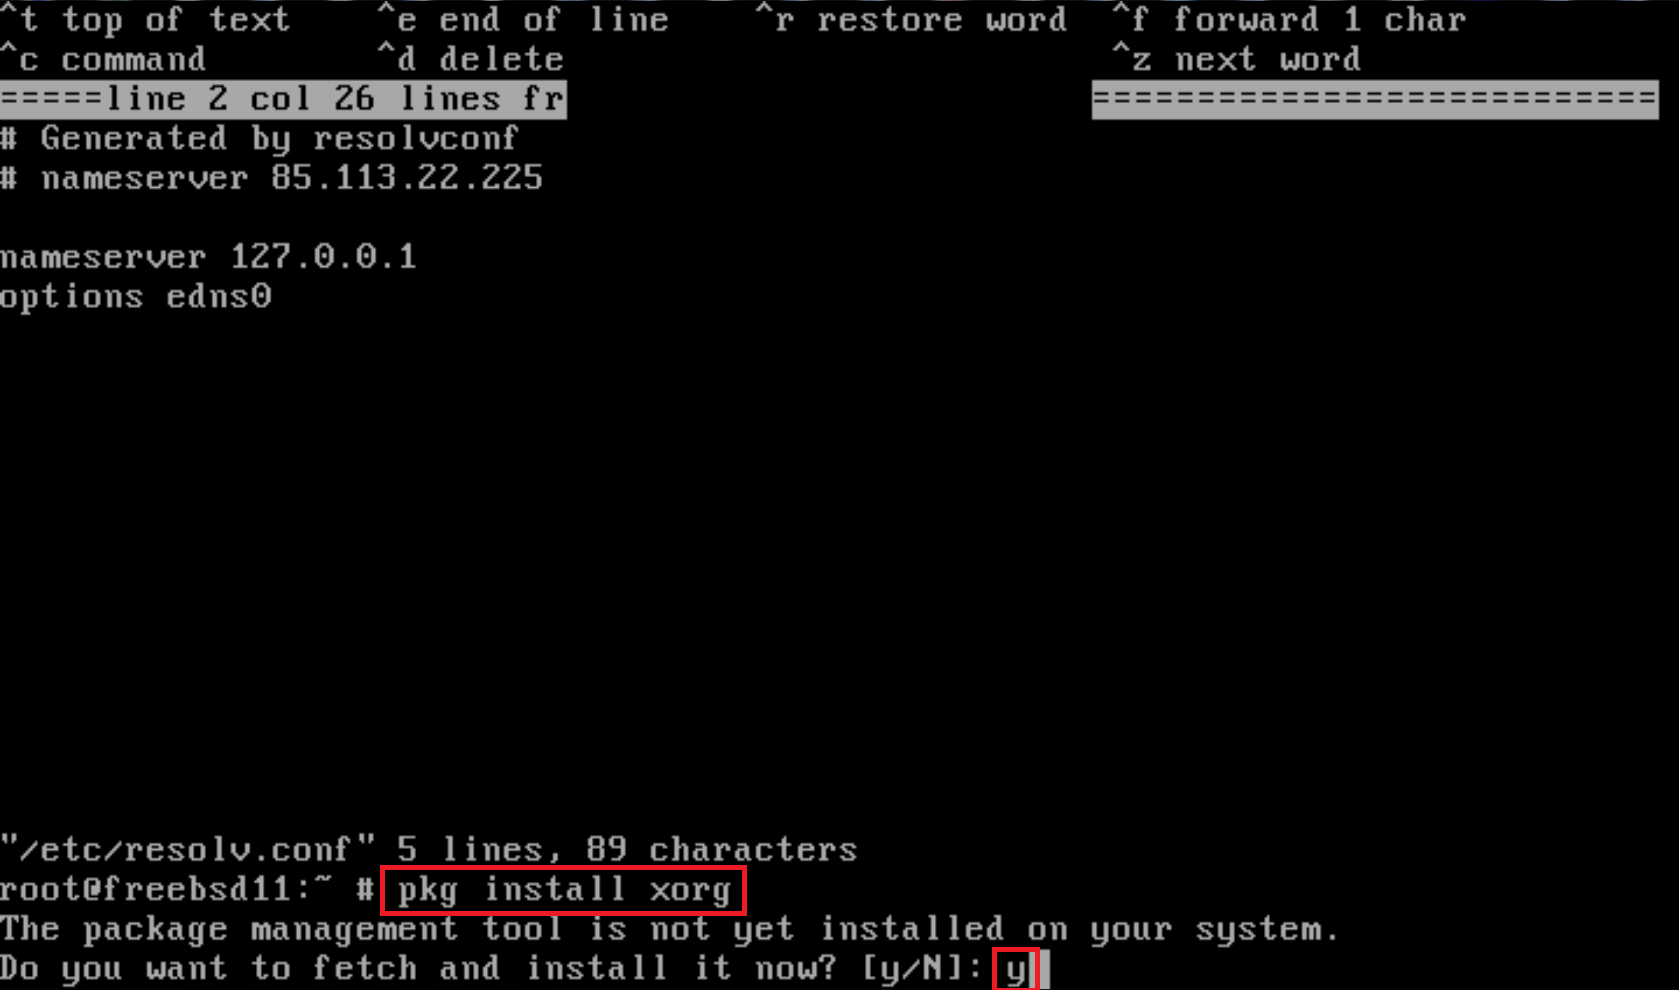
Рис.44
.
6. В строке Proceed with this action введите Y, после чего начнётся установка Xorg (Рис.45).
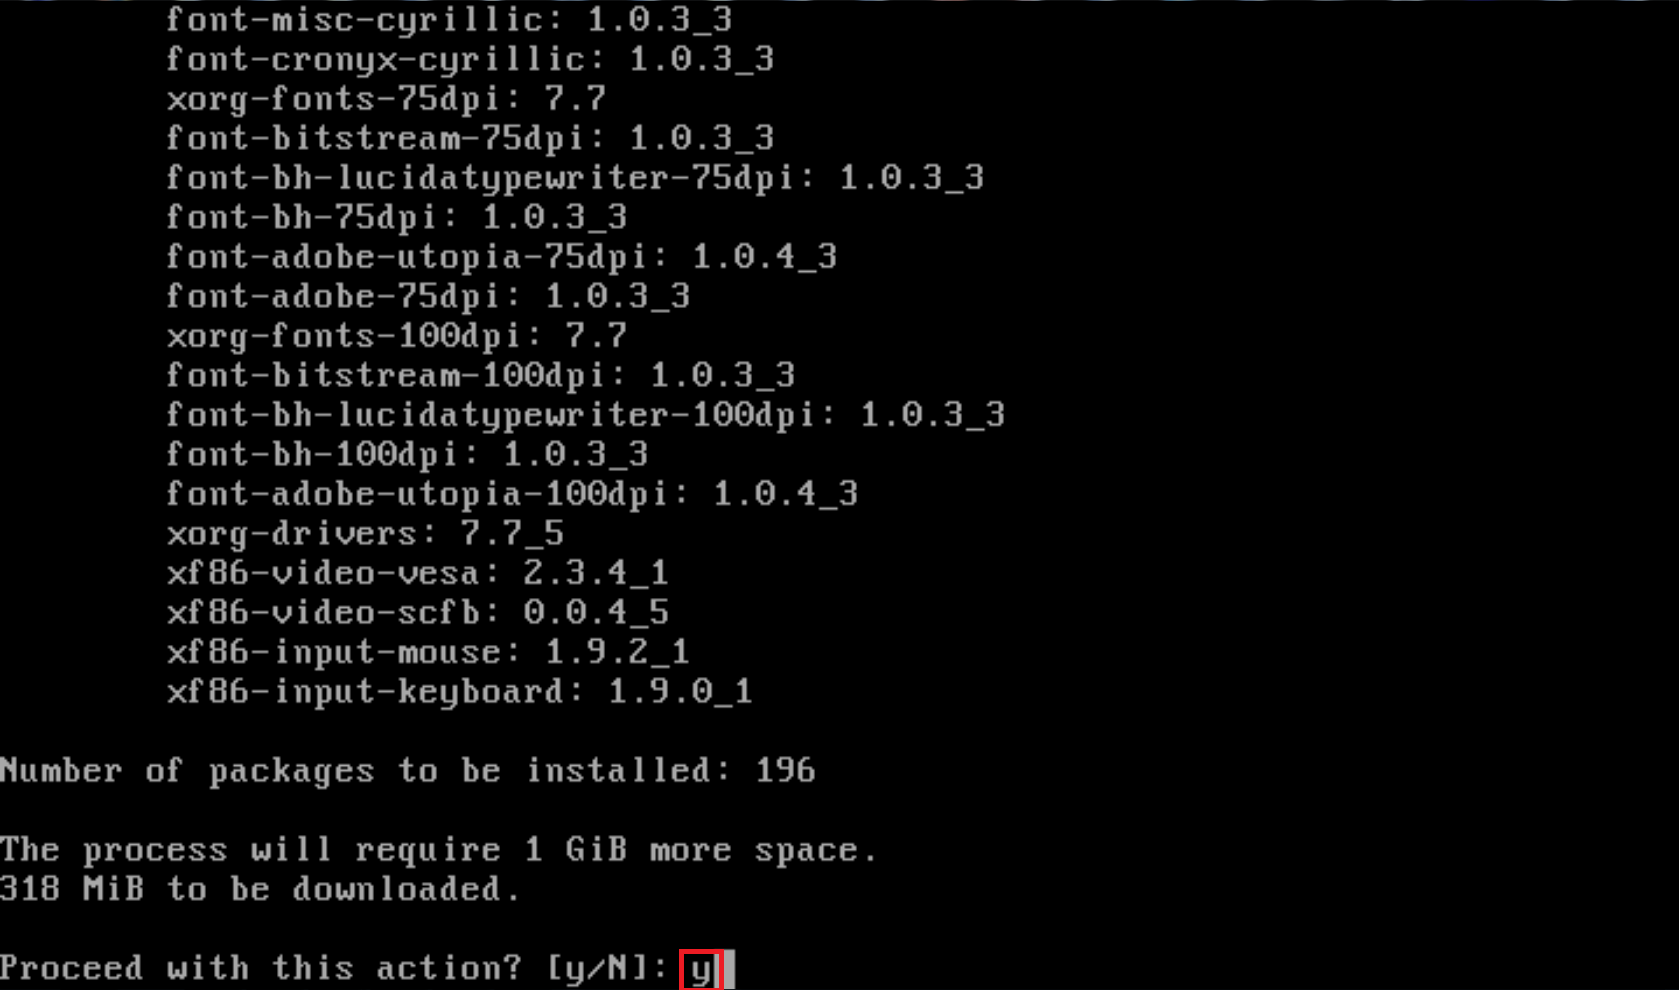
Рис.45
.
7. Для установки GNOME 3 введите:
<текстареа wrap=”soft” class=”crayon-plain print-no” data-settings=”dblclick” readonly=”” style=”-moz-tab-size:4; -o-tab-size:4; -webkit-tab-size:4; tab-size:4; font-size: 12px !important; line-height: 15px !important;”> # pkg install gnome3
| 1 | # pkg install gnome3 |
Как это показано на Рис.46.
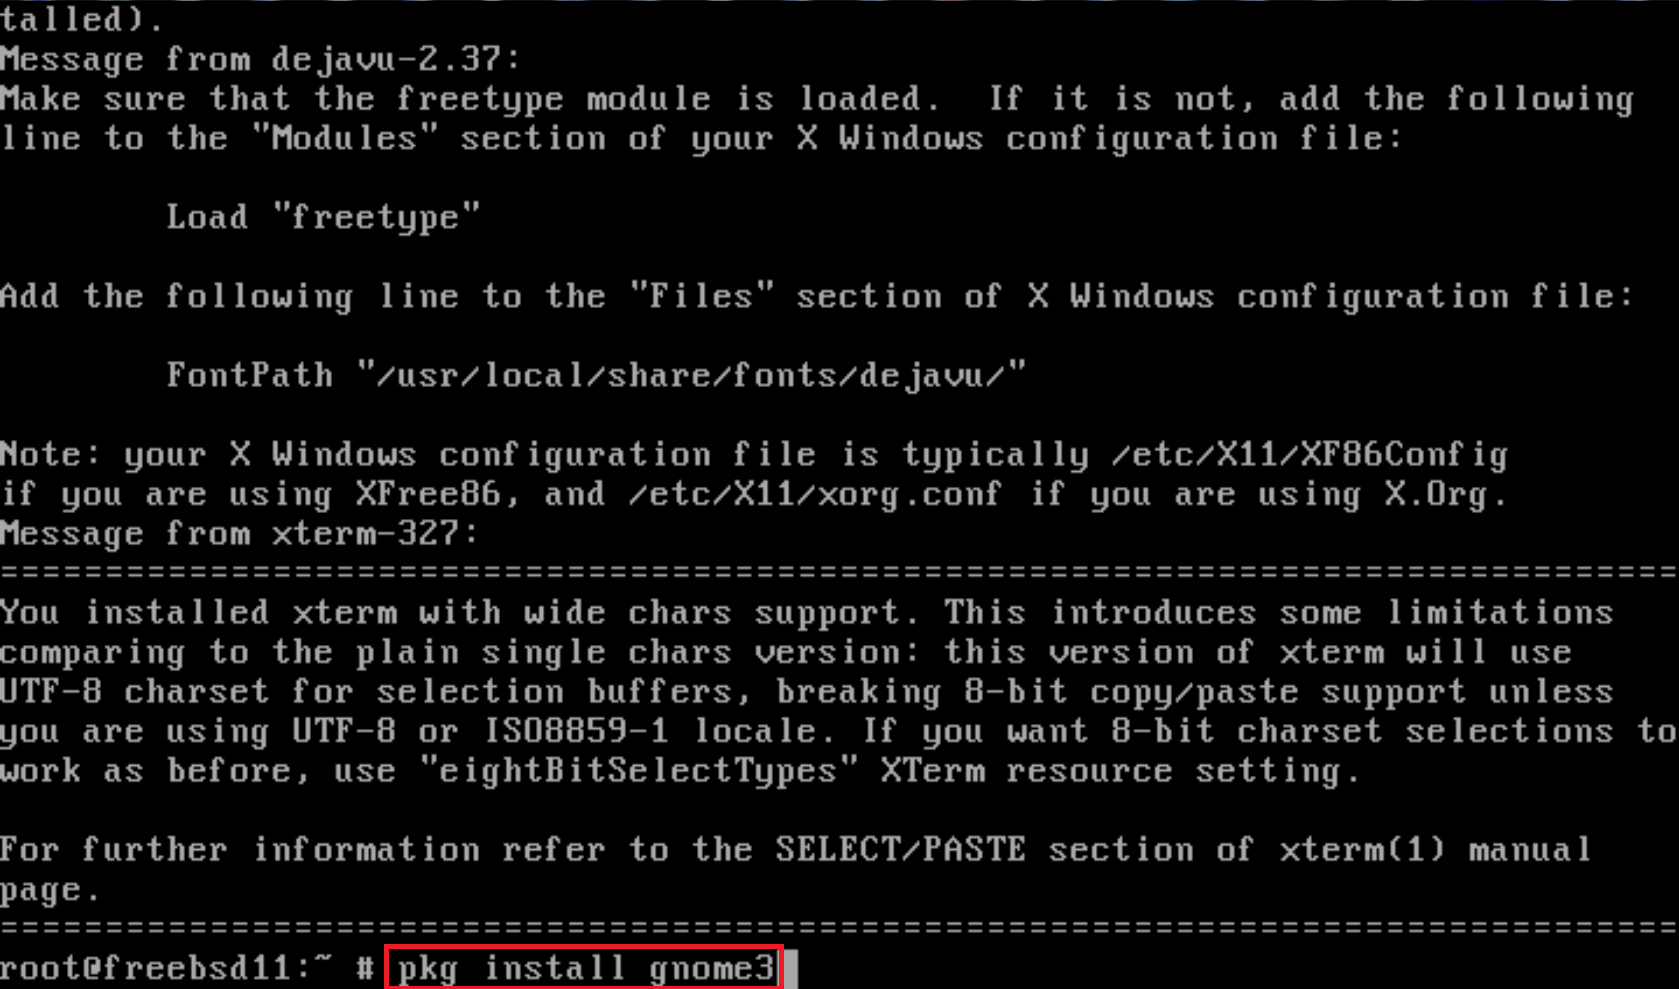
Рис.46
.
8. В строке Proceed with this action введите Y, после чего начнётся установка GNOME 3 (Рис.47).
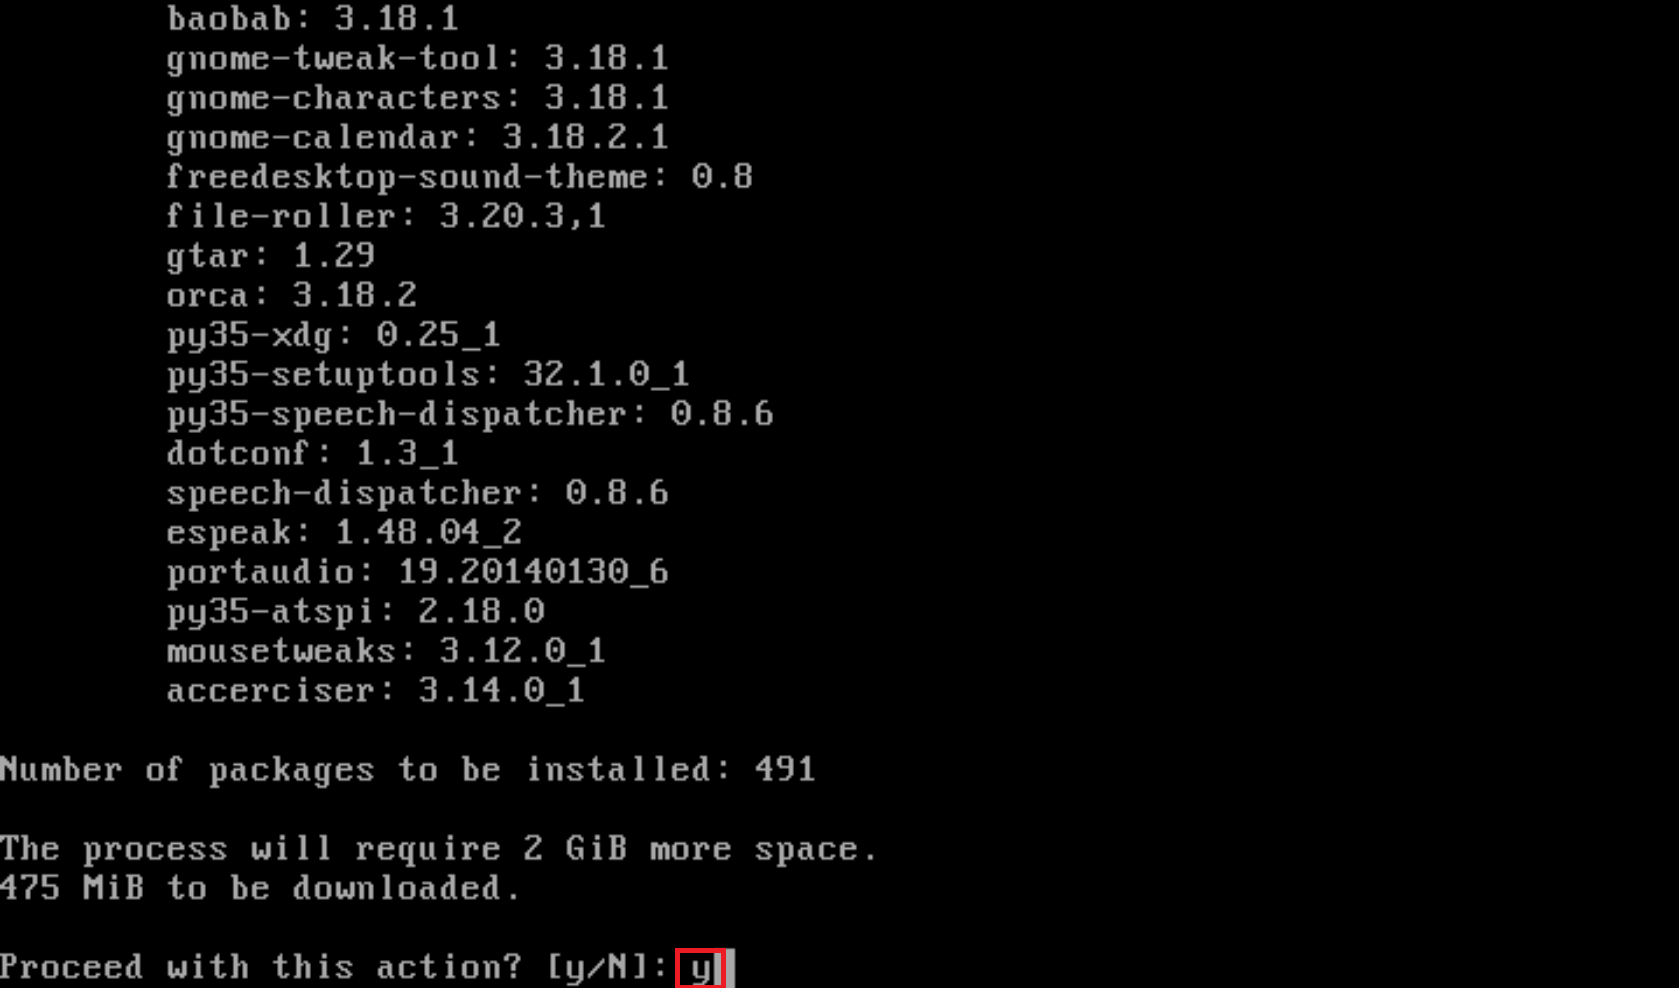
Рис.47
.
9. Для настройки автоматического запуска GNOME 3 введите:
<текстареа wrap=”soft” class=”crayon-plain print-no” data-settings=”dblclick” readonly=”” style=”-moz-tab-size:4; -o-tab-size:4; -webkit-tab-size:4; tab-size:4; font-size: 12px !important; line-height: 15px !important;”> # ee /etc/rc.conf
| 1 | # ee /etc/rc.conf |
Как это показано на Рис.48.
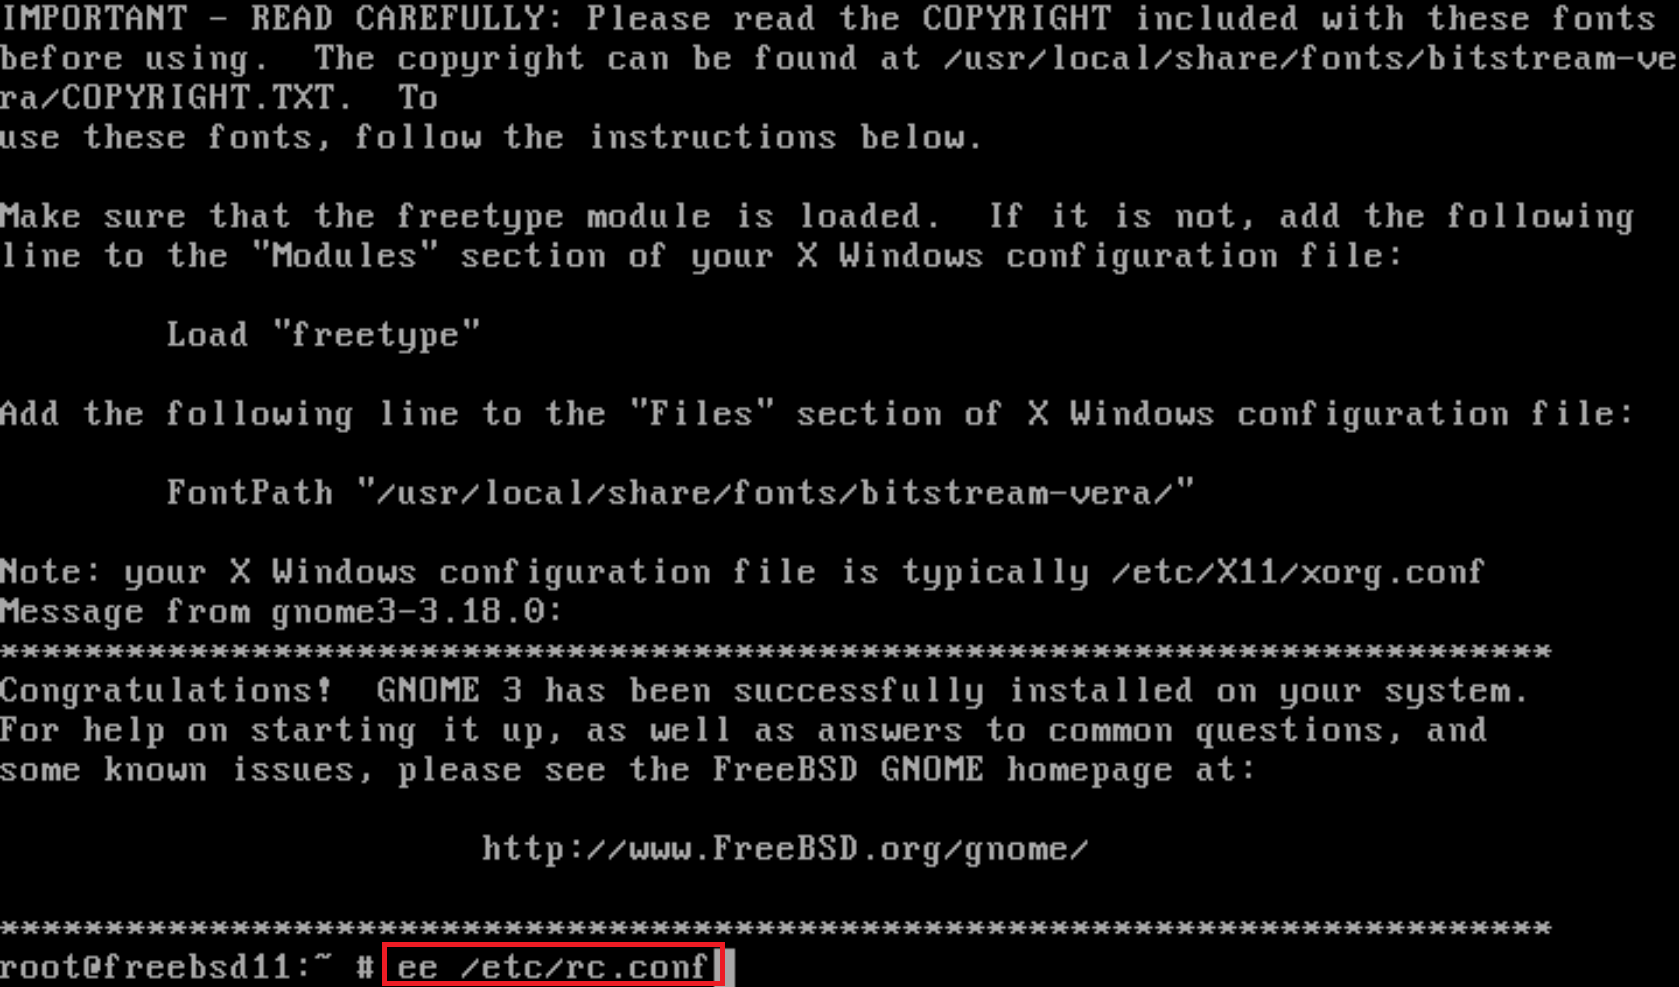
Рис.48
.
10. Допишите в самом конце строчку:
<текстареа wrap=”soft” class=”crayon-plain print-no” data-settings=”dblclick” readonly=”” style=”-moz-tab-size:4; -o-tab-size:4; -webkit-tab-size:4; tab-size:4; font-size: 12px !important; line-height: 15px !important;”> gnome_enable=”YES”
| 1 | gnome_enable=”YES” |
Затем нажмите Esc (Рис.49).
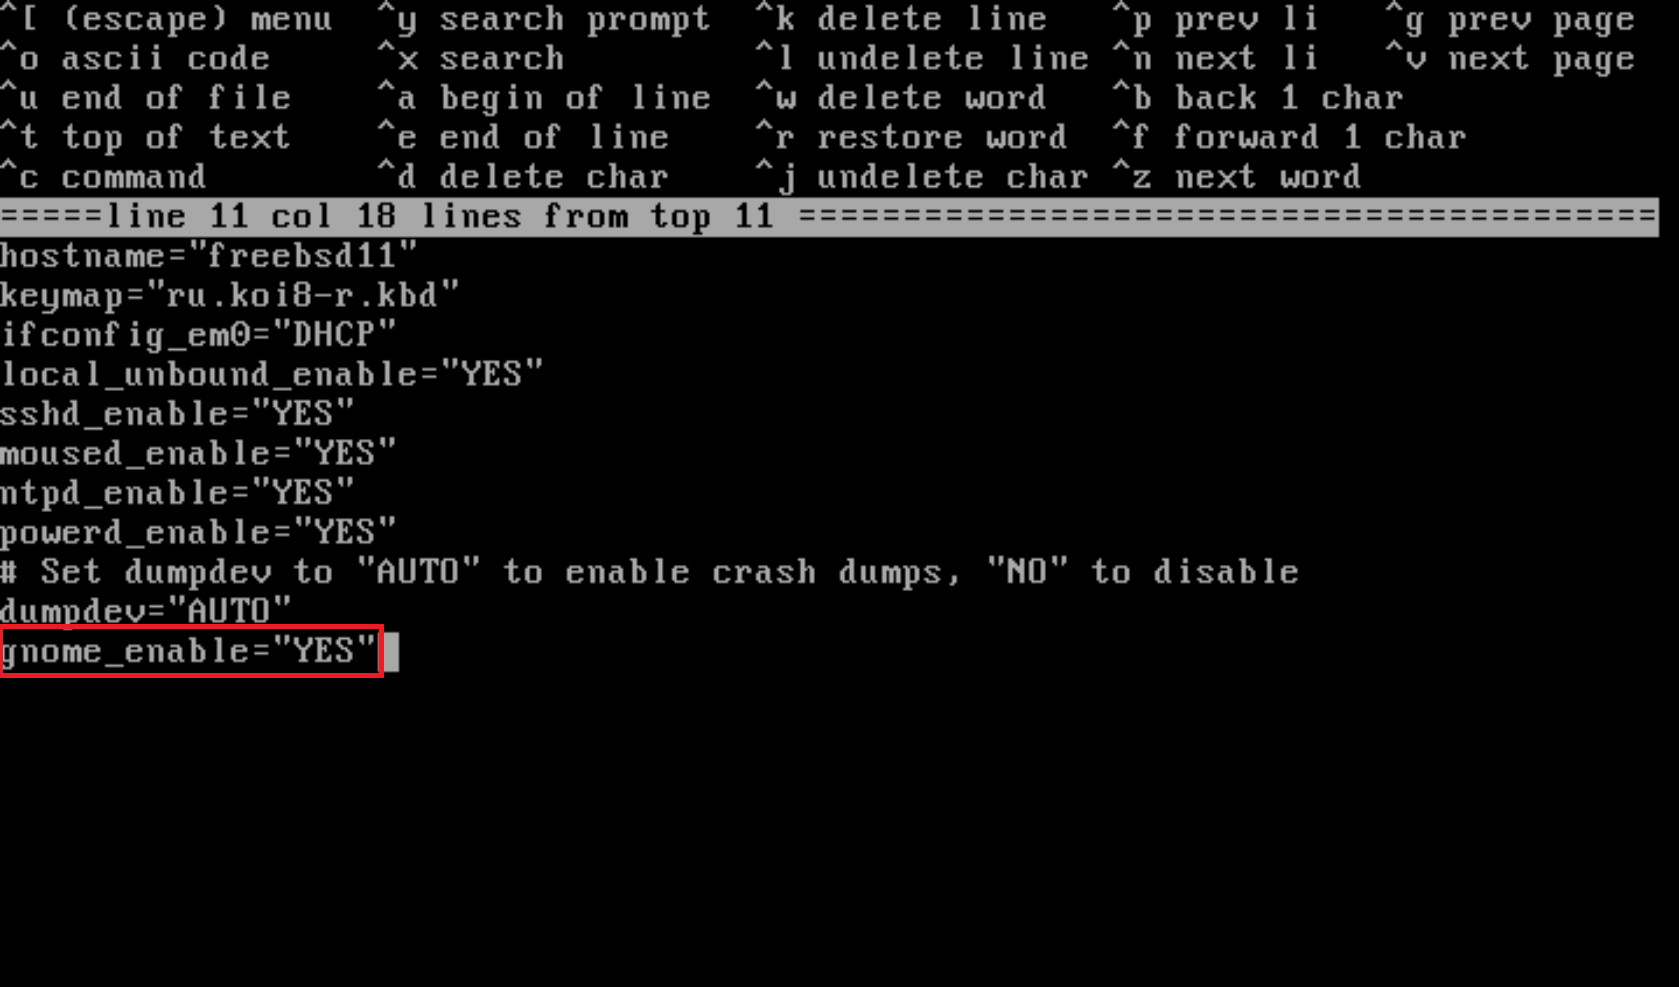
Рис.49
.
11. В появившемся окне выберите leave editor и нажмите Enter (Рис.50).
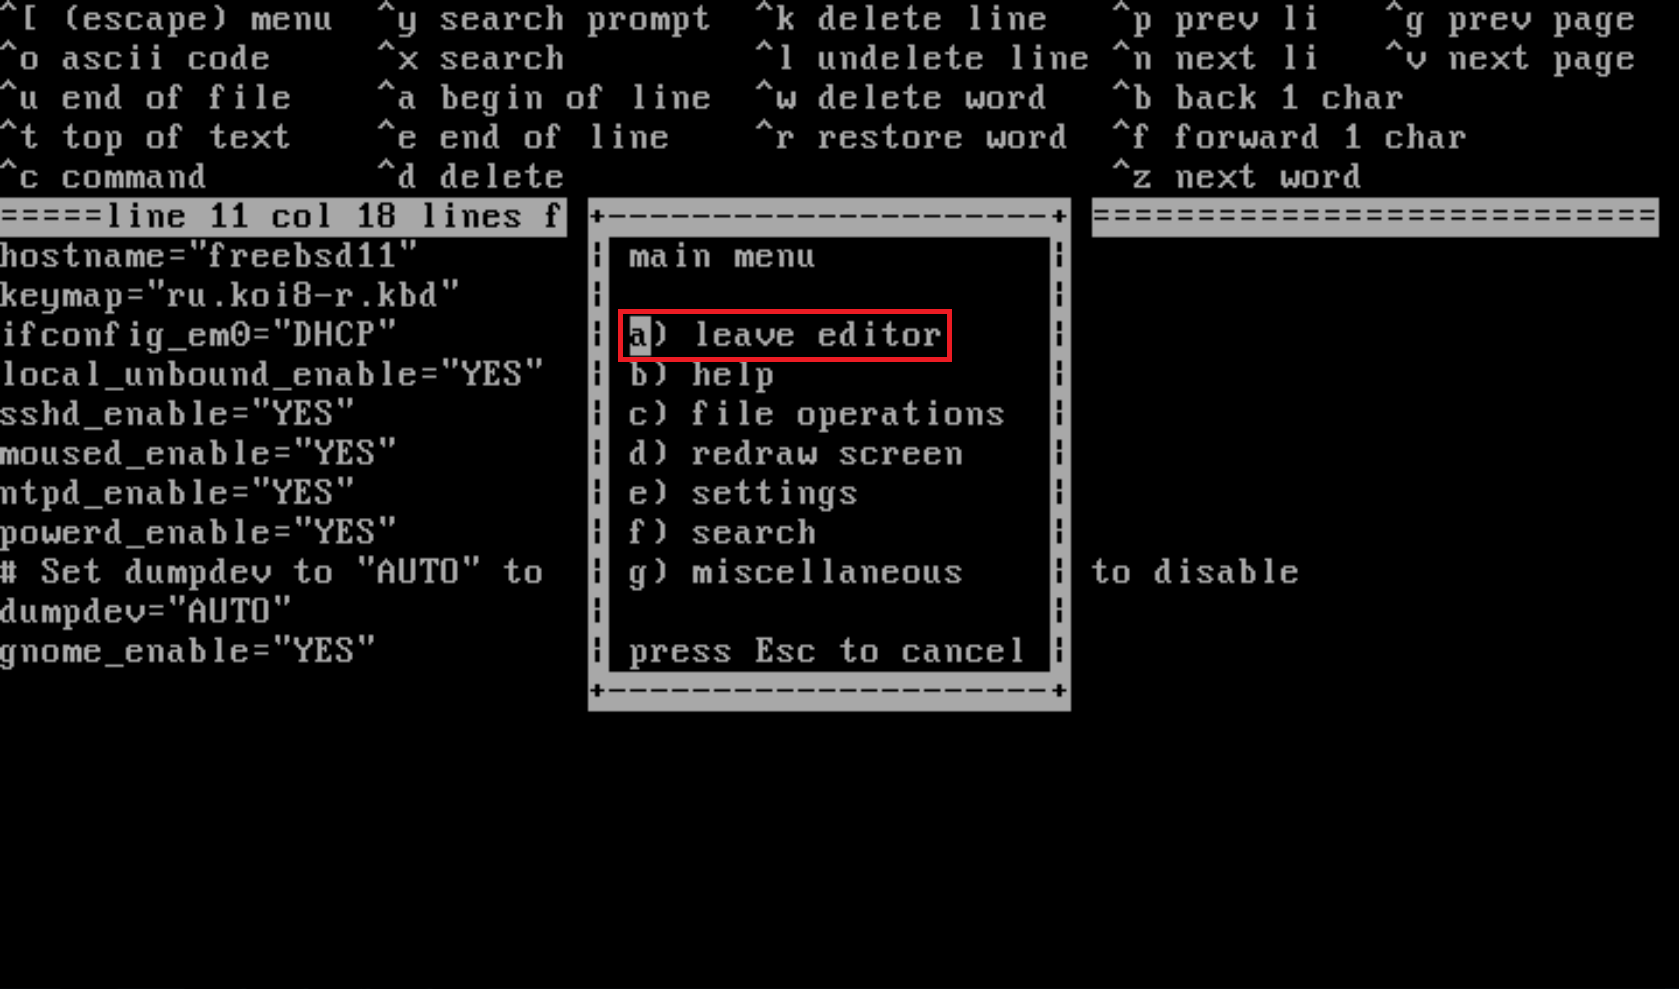
Рис.50
12. Выберите пункт save changes и нажмите Enter (Рис.51).
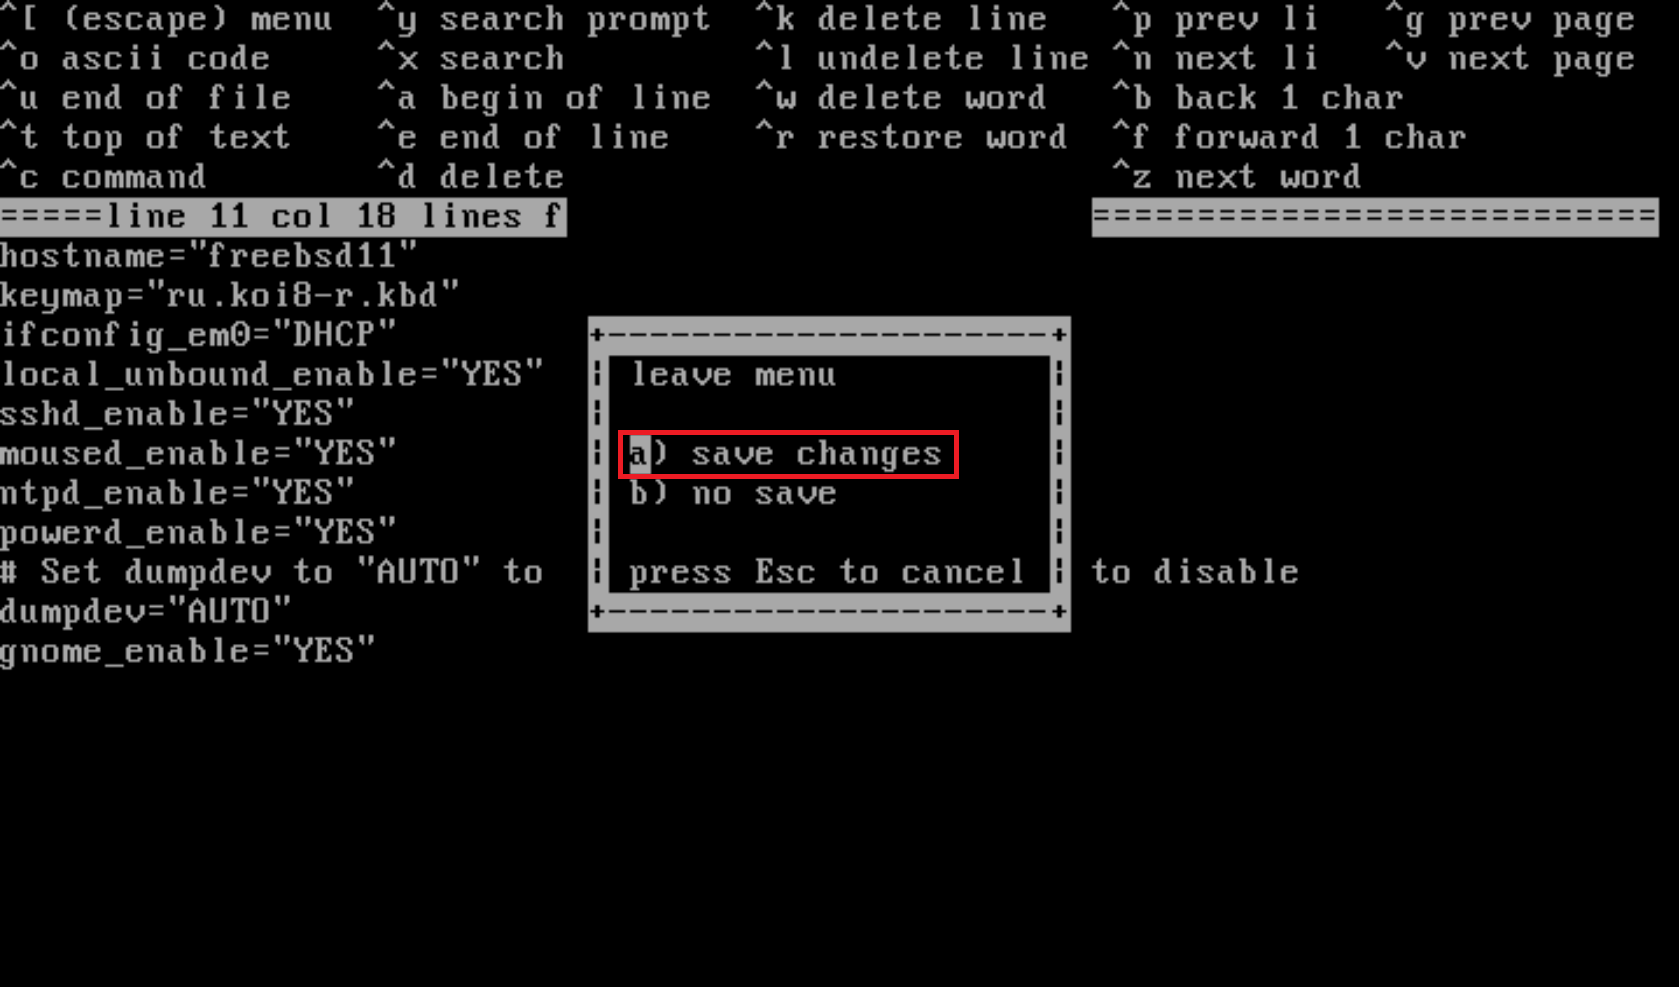
Рис.51
13. Для перезагрузки введите:
<текстареа wrap=”soft” class=”crayon-plain print-no” data-settings=”dblclick” readonly=”” style=”-moz-tab-size:4; -o-tab-size:4; -webkit-tab-size:4; tab-size:4; font-size: 12px !important; line-height: 15px !important;”> #reboot
| 1 | #reboot |
Как это показано на Рис.52.
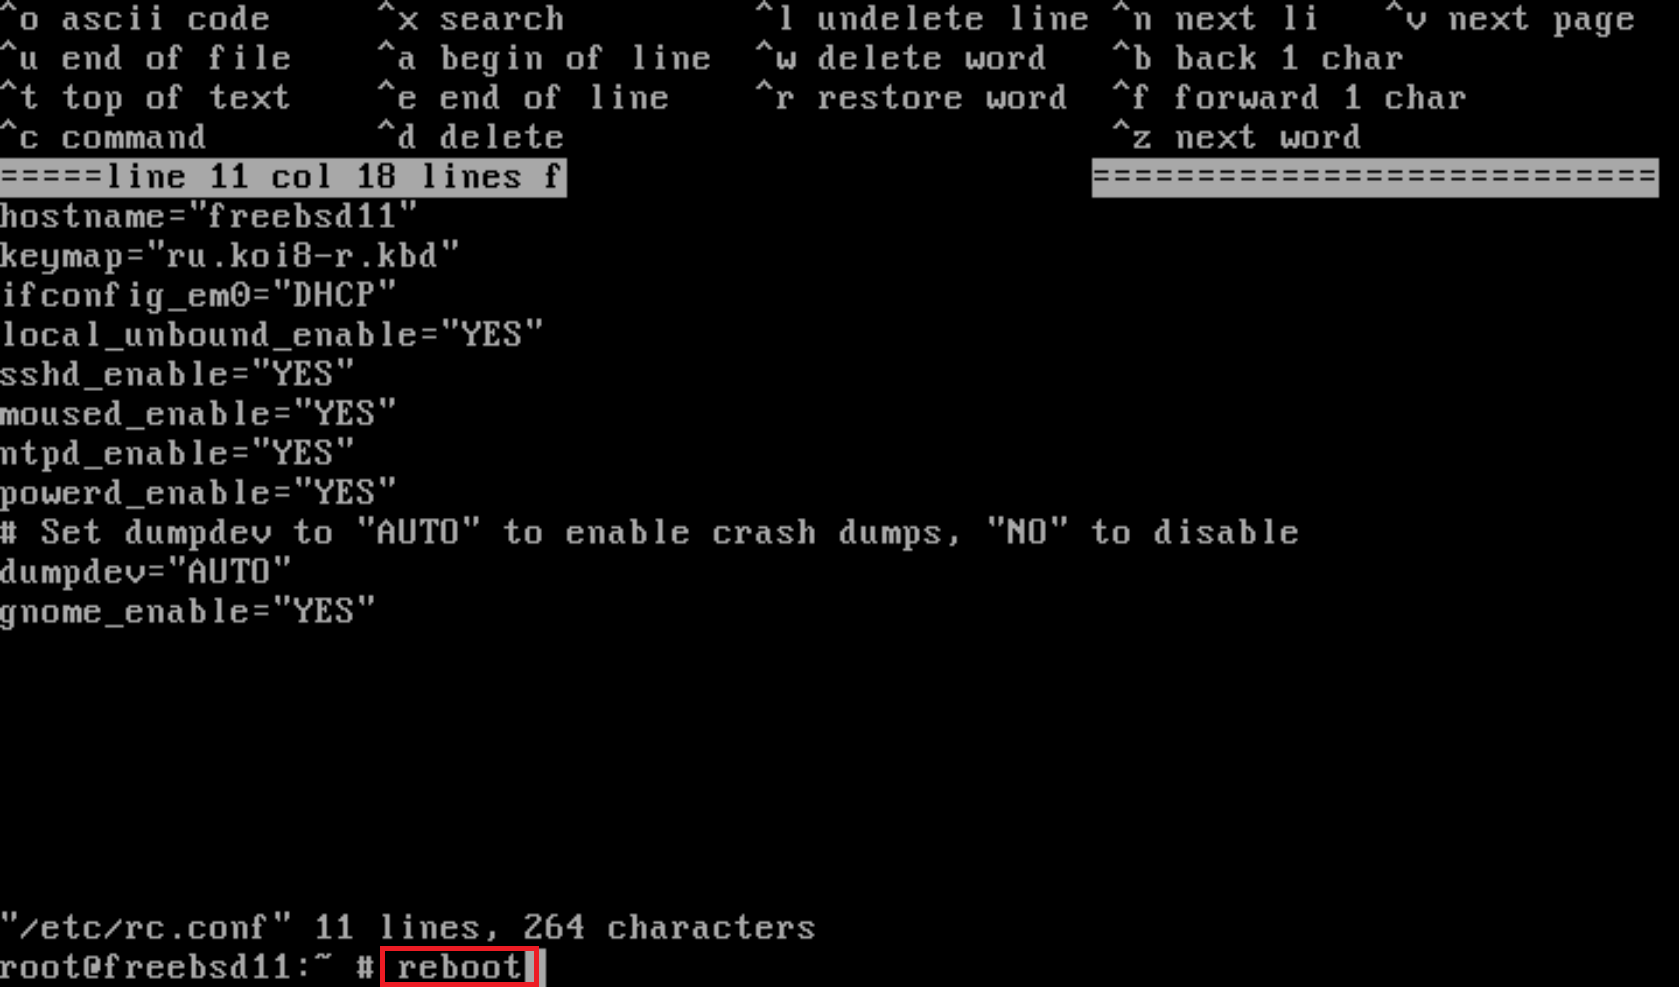
Рис.52
14. После перезагрузки, для входа в систему потребуется ввести пароль, который Вы указали ранее и нажмите Sign In (Рис.53).
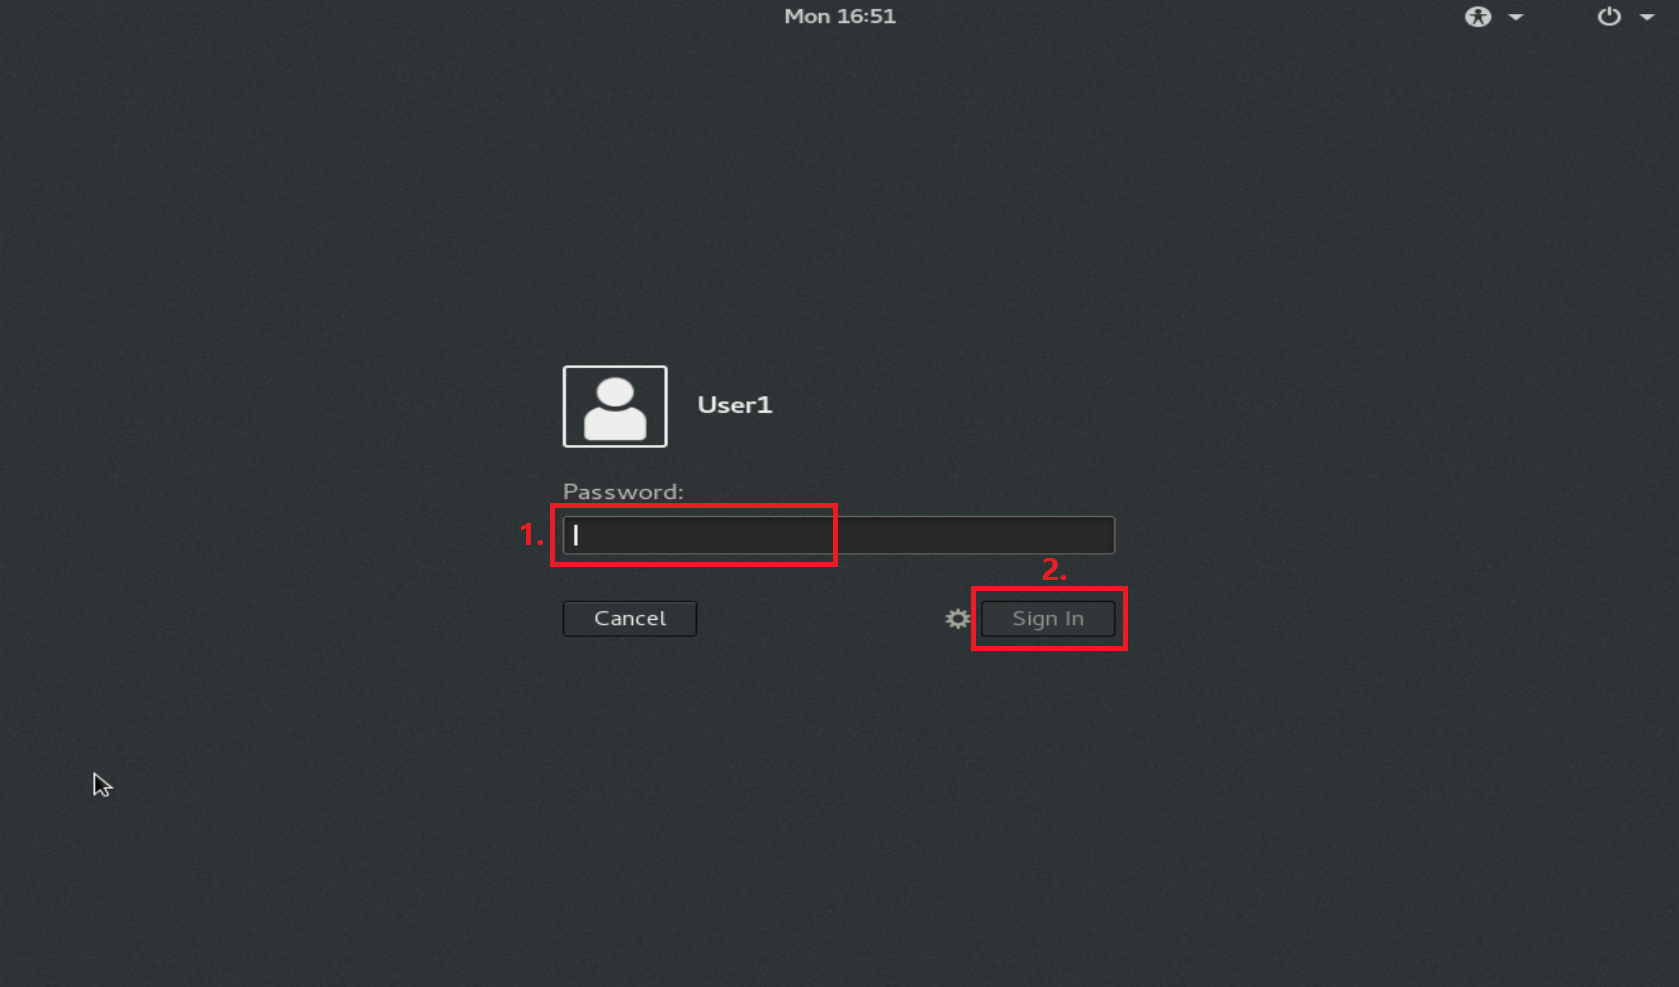
Рис.53
15. После ввода пароля загрузится рабочий стол (Рис.54).
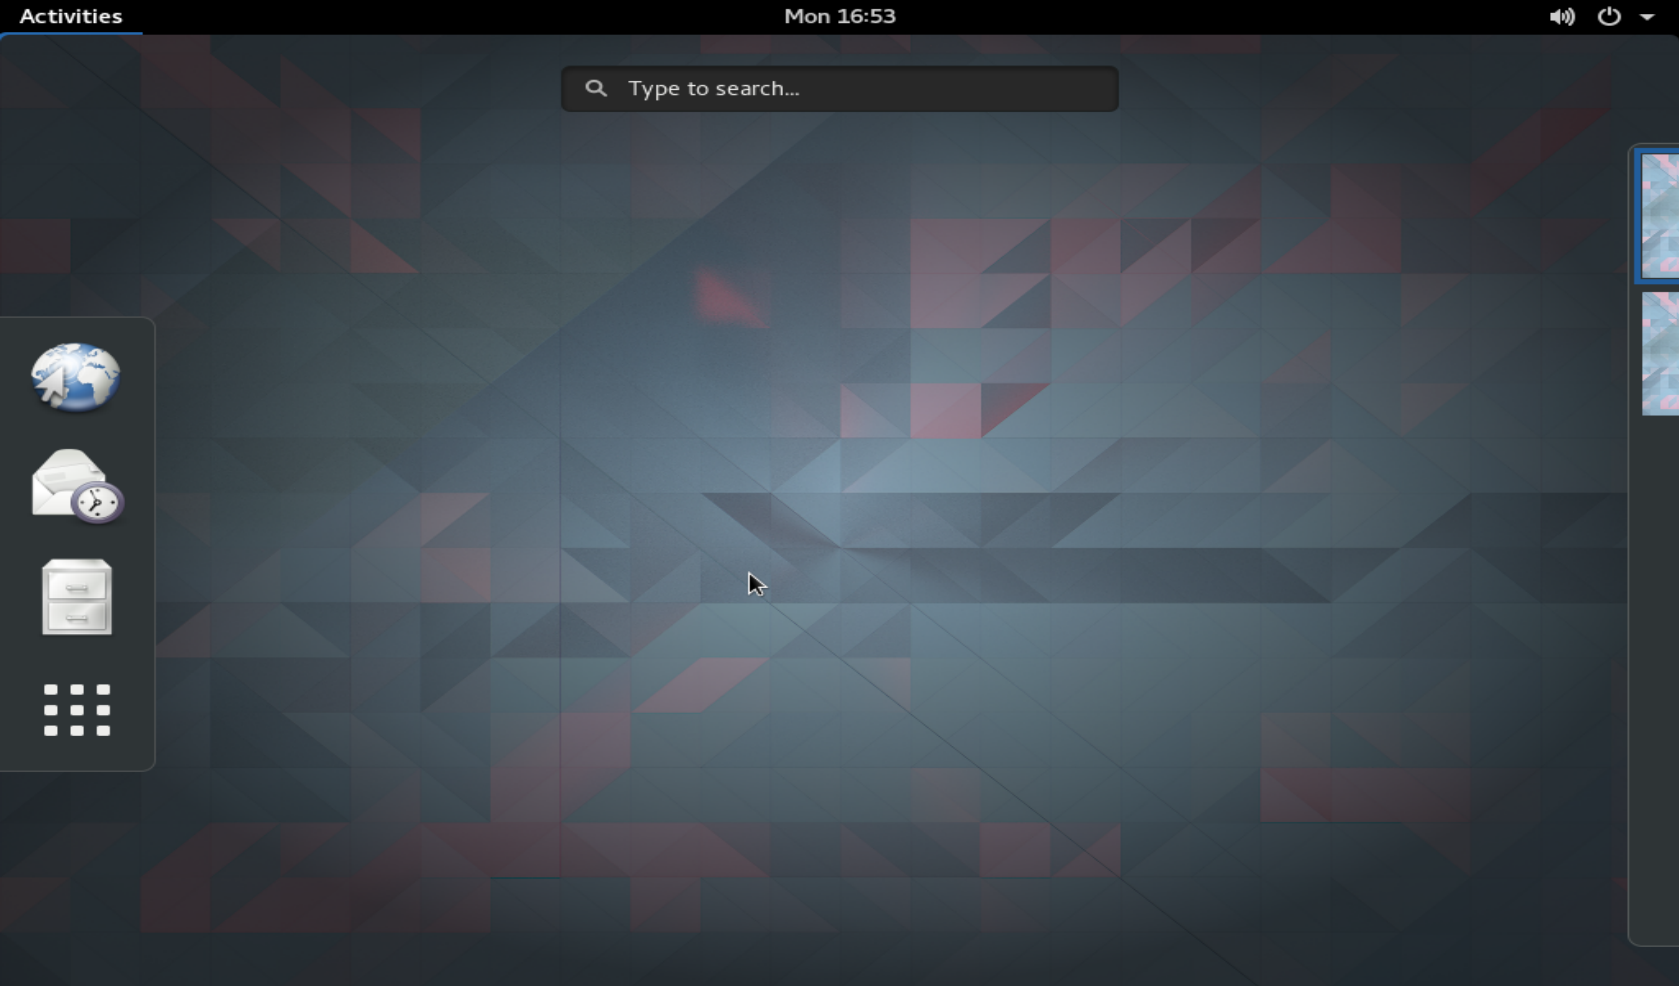
Рис.54
Установка FreeBSD и графической оболочки GNOME 3 завершена.
- https://losst.ru/ustanovka-freebsd-11
- https://itdeer.ru/ustanovka-freebsd-11-1/
- https://crb-otradnoe.ru/konfiguratsiya/poshagovaya-ustanovka-freebsd-11-dlya-chajnikov.html
- https://lyapidov.ru/setup-freebsd-and-gui-from-usb/