Брандмауэр UFW поставляется предустановленным в Ubuntu, и, как следует из названия, логи UFW будут содержать информацию изнутри о том, как ваш брандмауэр обрабатывает входящие и исходящие запросы. Читать
Брандмауэр UFW поставляется предустановленным в Ubuntu, и, как следует из названия, логи UFW будут содержать информацию изнутри о том, как ваш брандмауэр обрабатывает входящие и исходящие запросы. Читать
Что бы заблокировать сканеры портов на микротике добавьте правила в брандмауэр.
Настройка находится в IP->Firewall
Uncomplicated Firewall (UFW) – это инструмент управления брандмауэром, который упрощает настройку службы iptables.
UFW был разработан для Ubuntu®, но может быть загружен и установлен на других дистрибутивах. В первую очередь он полезен для домашних пользователей, которые не имеют опыта в тонкостях настройки брандмауэра. Читать
IP-сеты- это хранимые коллекции IP-адресов, сетевых диапазонов, MAC-адресов, номеров портов и имен сетевых интерфейсов.
Инструмент iptables может использовать наборы IP-адресов для более эффективного подбора правил. Читать
Всем привет!!!
Я хотел бы поделиться своими настройками Firewall с защитой от сканирования портов и от подбора паролей, а так же настройкой QOS на примере моего mikrotik.
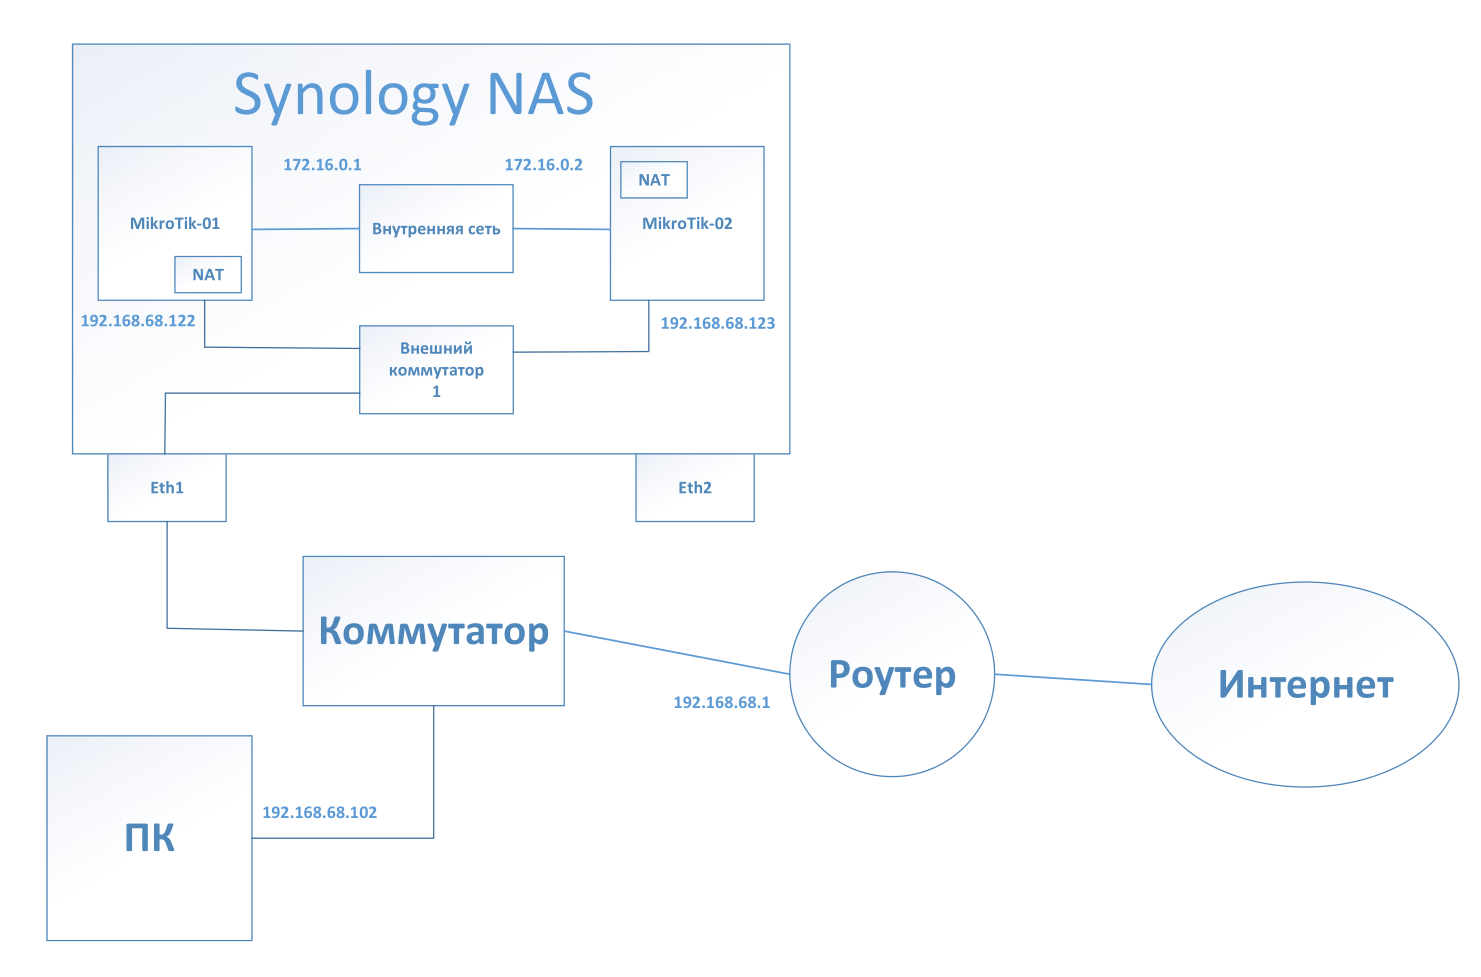
Схему для настройки и тестирования Mikrotik я сделал такой, а в будущем планирую купить себе настоящий Mikrotik и уже все, что сделано на виртуальном будет использоваться в реальном:
FirewallD — это законченное решение межсетевого экрана, которое динамически управляет уровнем доверия сетевых подключений и интерфейсов. Это дает вам полный контроль над тем, какой трафик разрешен или запрещен в систему и из нее.
Начиная с CentOS 7, FirewallD заменяет iptables в качестве инструмента управления брандмауэром по умолчанию. Читать
