Архив метки: Cisco

Настройка MSTP (Multiple Spanning Tree Protocol)

Multiple Spanning Tree Protocol (MSTP) описан в стандарте IEEE 802.1s и позднее в IEEE 802.1Q-2003. В отличие от RSTP, где для всех VLAN создаётся одна loop-free топология, в MSTP можно запустить несколько multiple spanning-tree instances (MSTI) — каждую для одной или нескольких отдельных VLAN, что позволит использовать избыточные линки с большей продуктивностью и обеспечить балансировку нагрузки через доступные линки.

MSTP позволяет создать логическое группирование коммутаторов в управляемые кластеры, известные как Multiple Spanning Tree (MST) region. Регион MST (MST region) — это набор коммутаторов с одинаковыми:

  • region name — именем региона
  • revision level
  • VLAN-to-instance mapping parameters

Каждый MST region поддерживает до 64-ёх multiple spanning-tree instances (MSTI). MSTP значительно уменьшает количество BPDU в сети путём включения STP-информации для всех MSTI в одну BPDU. MSTI configuration messages передают STP-информацию для каждого MSTI.

MSTP выбирает Regional Root Bridge для каждого MSTI. Regional Root Bridge выбирается на основании приоритета и рассчитывает дерево STP в назначенном MSTI.

MSTP кодирует информацию о регионе после стандартной RSTP BPDU. Поэтому коммутатор, на котором запущен RSTP воспринимает MSTP BPDU как RSTP BPDU. Такое поведение обеспечивает полную совместимость между устройствами с запущенным MSTP и устройствами с запущенными RSTP и даже STP посредством CST. Все RSTP-коммутаторы «видят» MST Region как один RSTP-коммутатор. Common Spanning Tree (CST) соединяет все MST регионы, а также STP-устройства, не связанные с конкретным регионом, облегчая end-to-end пути в MSTP среде.

Все MSTP окружения включают CST, который используется для соединения различных MST-регионов и независимых STP-устройств, т.е. MSTP работает с STP/RSTP через CST. Все коммутаторы в CST выбирают один Root Bridge, который ответственен за выбор пути для CST. Коммутаторы вне MST-региона рассматривают каждый MST-регион как единый виртуальный коммутатор несмотря на количество устройств в каждом MST-регионе.

Common and Internal Spanning Tree (CIST) — единая топология, которая соединяет все RSTP и MSTP коммутаторы через активную топологию. CIST имеет единый spanning tree, рассчитанный RSTP совместно с логическим продолжением подключения через MST-регион. MSTP рассчитывает CIST, а CIST обеспечивает соединение между сетями и устройствами в коммутируемой сети.


Настройка MSTP


На первый взгляд кажется, что mstp сложен для настройки, но если поставить себе более простую задачу, например,  аналог RSTP, то все намного проще. Нужно для начала определить минимальное количество instance. Если должен  быть один, в который будут включены все возможные, и  такая конфигурация никогда не будет изменяться, то  поэтому можно не читать про номера ревизий и т.п. Здесь в качестве нулевого — cist инстанс, через который mstp будет взаимодействовать с другими протоколами, а в первом msti — все возможные vlan. В качестве примера для 0 и 1 увеличены приоритеты. Бывает, что для 1-го увеличишь, а для cist — нет.

Для коммутаторов cisco:

spanning-tree mst configuration

 name name_region

 revision 1

 instance 1 vlan 1-4094

spanning-tree mode mst

spanning-tree mst 0-1 priority 28672

Для коммутаторов juniper:

qfx-3500> show configuration protocols mstp 

configuration-name name_region;

revision-level 1;

bridge-priority 28k;

msti 1 {

    bridge-priority 28k;

    vlan 1-4094;

}

Для коммутаторов eltex

spanning-tree mode mst

spanning-tree priority 28672

spanning-tree mst configuration

 instance 1 vlan 1-4094

 name name_region

 revision 1

exit

spanning-tree mst 1 priority 28672


2018-10-08T10:12:43
Cisco

Проброс внешней сети через GRE туннель.

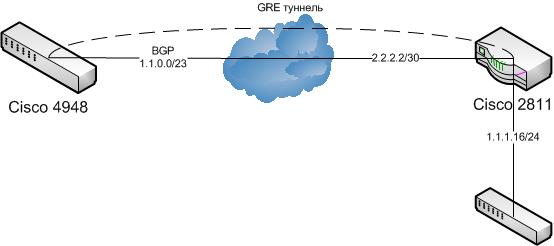
Имеем схему следующую схему, на ММТС-9 есть коммутатор Cisco 4948 IOS cat4500-entservicesk9-mz.150-2.SG. Который подключается к интернету через протокол BGP, на коммутаторе прописана сеть 1.1.0.0/23. IP адрес коммутатора 1.1.0.1

Есть удаленная точка которая подключена к местному провайдеру через маршрутизатор Cisco 2811. Стоит задача выдавать клиентам публичные ip адреса из сети 1.1.0.0/23

Есть 2 варианта решения этой задачи, это смаршрутизировать подсеть через VPN туннель или через L2TPv3 (L2 Tunnel over IP). Рассмотрим первый вариант. Будем использовать GRE туннель

писана сеть 1.1.0.0/23. IP адрес коммутатора 1.1.0.1


Есть удаленная точка которая подключена к местному провайдеру через маршрутизатор Cisco 2811. Стоит задача выдавать клиентам публичные ip адреса из сети 1.1.0.0/23.


Есть 2 варианта решения этой задачи, это смаршрутизировать подсеть через VPN туннель или через L2TPv3 (L2 Tunnel over IP). Рассмотрим первый вариант. Будем использовать GRE туннель. Схема показана на рисунке

Настройка Cisco 4948

# conf t

(config)# interface Tunnel0

(config-if)# ip address 10.10.10.1 255.255.255.0

(config-if)# ip tcp adjust-mss 1436

(config-if)# tunnel source 1.1.0.1

(config-if)# tunnel destination 2.2.2.2


Cisco 2811:

# conf t

(config)# interface Tunnel0

(config-if)# ip address 10.10.10.2  255.255.255.0

(config-if)# ip tcp adjust-mss 1436

(config-if)# tunnel source 2.2.2.2

(config-if)# tunnel destination 1.1.0.1


Мы создали на свиче и маршрутизаторе  интерфейсы  Tunnel0, в нём указали с помощью ip address внутреннюю адресацию туннеля – тот есть это адреса инкапсулированного IP, а с помощью команд tunnel source и tunnel destination мы указали параметры транспортного протокола IP (внешнего). У нас появилась новая сеть, которая виртуально соединяет напрямую два устройства.

Если все правильно настроено, то свич и маршрутизатор должны друг друга «видеть».

Далее настраиваем интерфейсы на Cisco 2811

Интерфейс для выхода в интернет:

# conf t

(config)# interface FastEthernet0/0

(config-if)# ip address 2.2.2.2 255.255.255.252

(config-if)# ip virtual-reassembly

(config-if)# no cdp enable


Настраиваем маршрутизацию:

Cisco 2811

Шлюз по умолчанию

(config)# ip route 0.0.0.0 0.0.0.0 2.2.2.1

Создаем access-list в котором будут разрешены наши ip адреса.

(config)# ip access-list standard PublikIP

(config-std-nacl)# permit 1.1.1.16 0.0.0.15


route-map  который «навешиваем на наш интерфейс»

(config)# route-map DEFAULT permit 10 

(config-route-map)# match ip address PublikIP

(config-route-map)# set ip next-hop   10.10.10.1


Интерфейс  с ip адресами из нашей сети, он же будет default gateway для пользователей

(config)# interface FastEthernet0/1

(config-if)# ip address 1.1.1.17  255.255.255.240

(config-if)# ip policy route-map DEFAULT

(config-if)# ip virtual-reassembly

(config-if)# no cdp enable

На Cisco 4948 маршрутизация настраивается очень просто

(config)# ip route 1.1.1.16 255.255.255.240 10.10.10.2

Все теперь клиенты могут настраивать у себя ip адреса  1.1.1.18-1.1.1.30 маска 255.255.255.240 и шлюз 1.1.1.17.


2018-10-01T12:22:25
Cisco

Сообщение IP_VFR-4-FRAG_TABLE_OVERFLOW Ошибка «IP_VFR-4-FRAG_TABLE_OVERFLOW и ip virtual-reassembly»

в логах маршрутизатора появилось такое сообщение:

%IP_VFR-4-FRAG_TABLE_OVERFLOW: GigabitEthernet0/1: the fragment table has reached its maximum threshold 64 %IP_VFR-4-TOO_MANY_FRAGMENTS: GigabitEthernet0/1: Too many fragments per datagram (more than 32) — sent by *.*.*.*, destined to *.*.*.*

%IP_VFR-4-FRAG_TABLE_OVERFLOW : [chars]: the fragment table has reached its maximum threshold [dec]

Explanation: The number of datagrams being reassembled at any one time has reached it maximum limit.

Recommended Action: Increase the maximum number of datagrams that can be reassembled by entering the ip virtual-reassembly max-reassemblies number command, with number being the maximum number of datagrams that can be reassembled at any one time.

т.е. количество датаграмм, собранных за промежуток времени, достигло максимального лимита

Рекомендуемые действия: увеличить максимальное число датаграмм которые могут быть собраны, путем ввода команды ip virtual-reassembly с числом максимального количества датаграмм, которые могут быть собранны в промежуток времени.

Небольшое пояснение:

IP пакеты фрагменируются и буферизруются маршрутизатором, до тех пор пока не соберутся в датаграмму и в конце концов не передадутся. Маршрутизатор распределяет пространство для количества датаграмм (и фрагментов на датаграмму) которые ждут сборки. Вы можете увеличить размер таблицы фрагменов, но так же стоит выяснить что вызывает фрагментацию. Это могут быть значения MTU, действия злоумышленника с целью забить всю память фрагментами пакетов или не корректной настройкой оборудования.

выдержка из документации с cisco.com по синаксису команды ip virtual-reassembly: Что бы включить сборку виртуальных фрагментов (VFR) на интерфейсе, используйте команду ip virtual-reassembly в режиме конфигурации интерфейса. Что бы отключить VFR нужно использовать no с это командой.

синтаксис:

ip virtual-reassembly [max-reassemblies number] [max-fragments number] [timeout seconds] [drop-fragments]

no ip virtual-reassembly [max-reassemblies number] [max-fragments number] [timeout seconds] [drop-fragments]

max-reassemblies number: (Опционально) Максимальное колчество IP датаграмм, которые могут быть собранны в заданное время. Значение по умолчанию: 16.

Если достигнуто максимальное значение, то все последующие фрагменты будут отбрасываться и в системный журнал будут отправлены тревожные сообщения.

max-fragments number: (Опционально) Максимальное количество фрагментов на одну IP датаграмму (фрагмент). Значение по умолчанию: 32.

Если собирающаяся IP датаграмма получает больше максимального числа разрешенных фрагментов, то IP датаграмма будет отброшена и в системный журнал будет отправлено тревожное соощение.

timeout seconds: (Опционально) значение таймаута в секундах для сборки IP датаграммы. Значение по умолчанию: 3.

Если IP датаграмма не получит все фрагменты в установленное время, то IP датаграмма (и все ее фрагменты) будет отброшена.

drop-fragments: (Опционально) Включает функцию VFR отбрасывать все пакеты, которые приходят на сконфигурированный интерфейс. По умолчанию эта функция отключена. Использование: Когда злоумышленник продолжительное время посылает большое количество дефектных пакетов, может быть осуществлена атака переполнения буфера. Firewall теряет время и память когда пытается пересобрать фейковые пакеты.

Опции max-reassemblies и max-fragments позволяют вам сконфигурировать максимальные пороговые значения, и предотвратить атаку переполнения буфера и контролировать потребление потребление памяти.

В дополнение к конфигурированию максимальных попроговых значений, каждая IP датаграмма ассоциируется с управляемым таймером. Если IP датаграмма не получит все фрагменты через указанный период (который можно установить опцией timeout), время истечет и IP датаграмма (со всеми фрагментами) будет отброшена.

Автоматическое включение и выключение VFR: VFR реализвана для работы с любой функцией которая использует сборку фрагментов (таких как Cisco IOS firewall и NAT). В данный момент NAT включает и выключает VFR автоматически. т.е. когда NAT включен на интерфейсе, то на этом интерфейсе автоматически включена VFR.

Если более чем одна функция пытается автоматически включить VFR на интерфейсе, VFR начинает вести учет функций использующих его, и когда это количество становится равным нулю — он автоматически отключается.


2018-10-01T12:20:23
Cisco

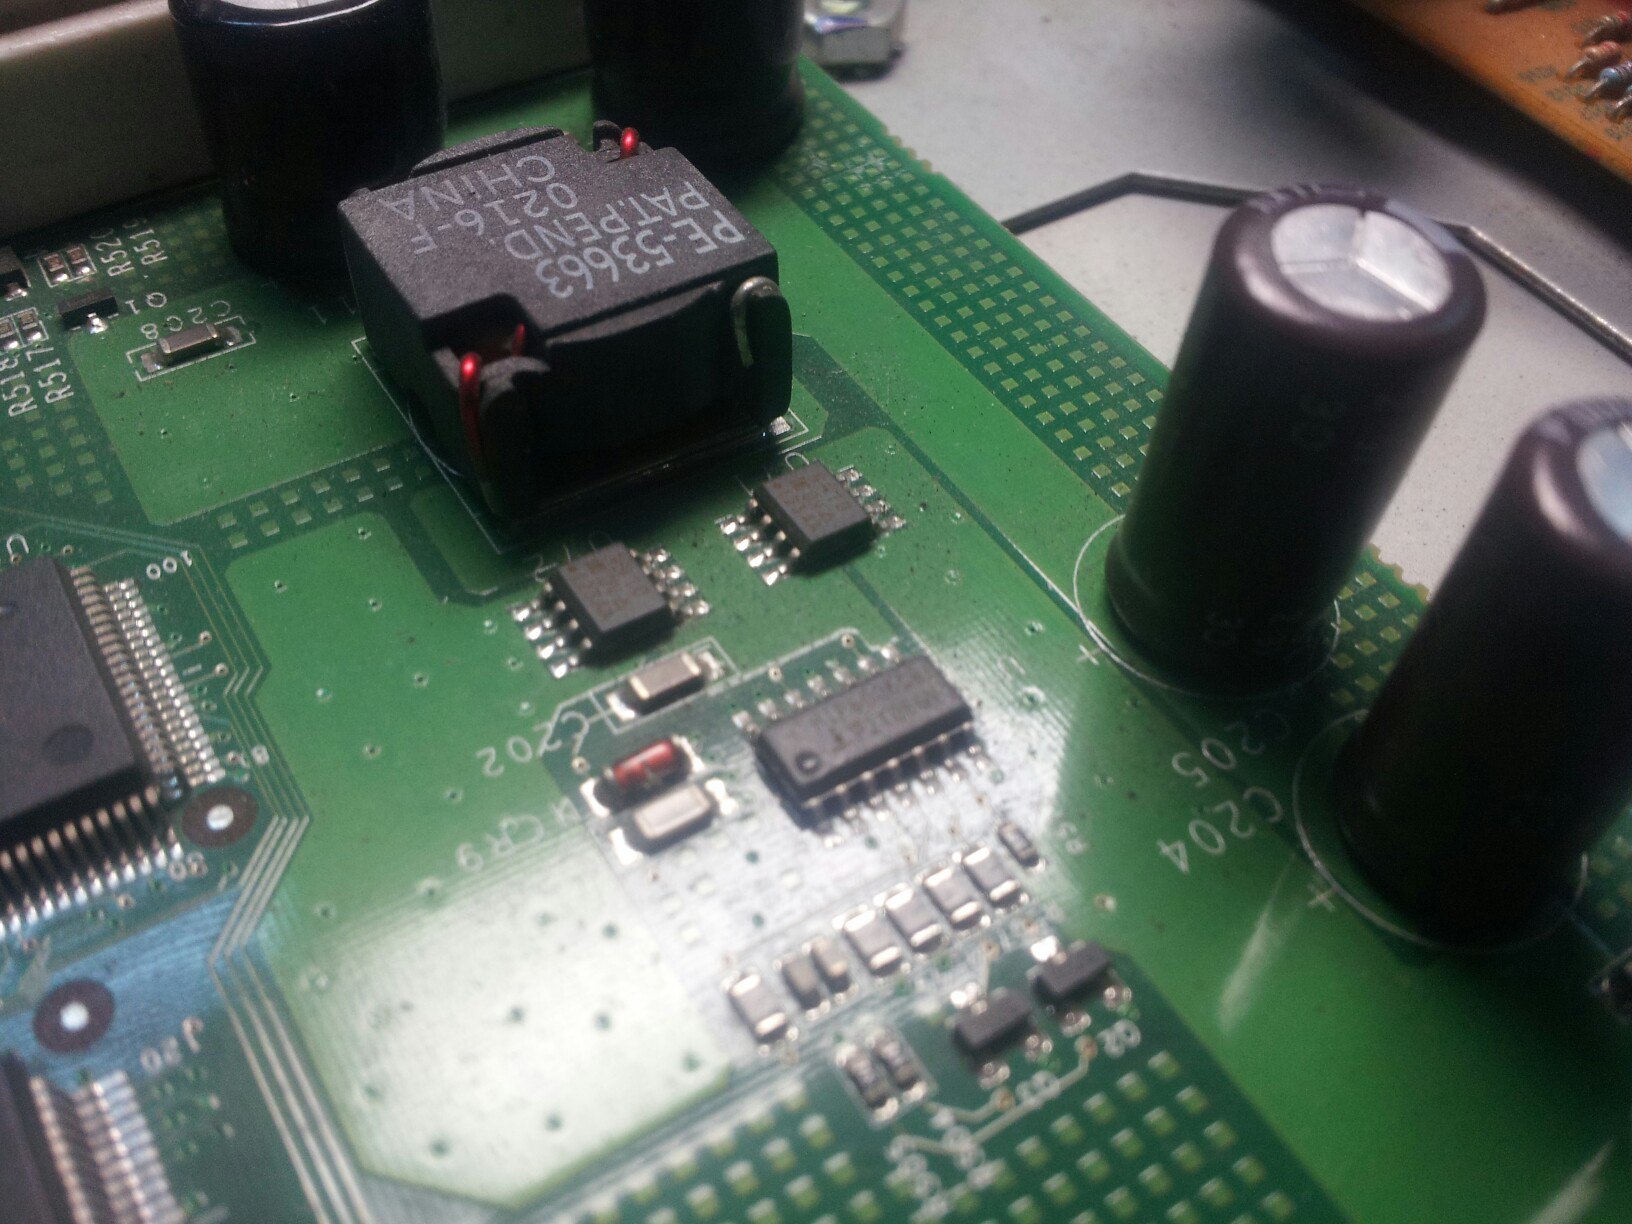
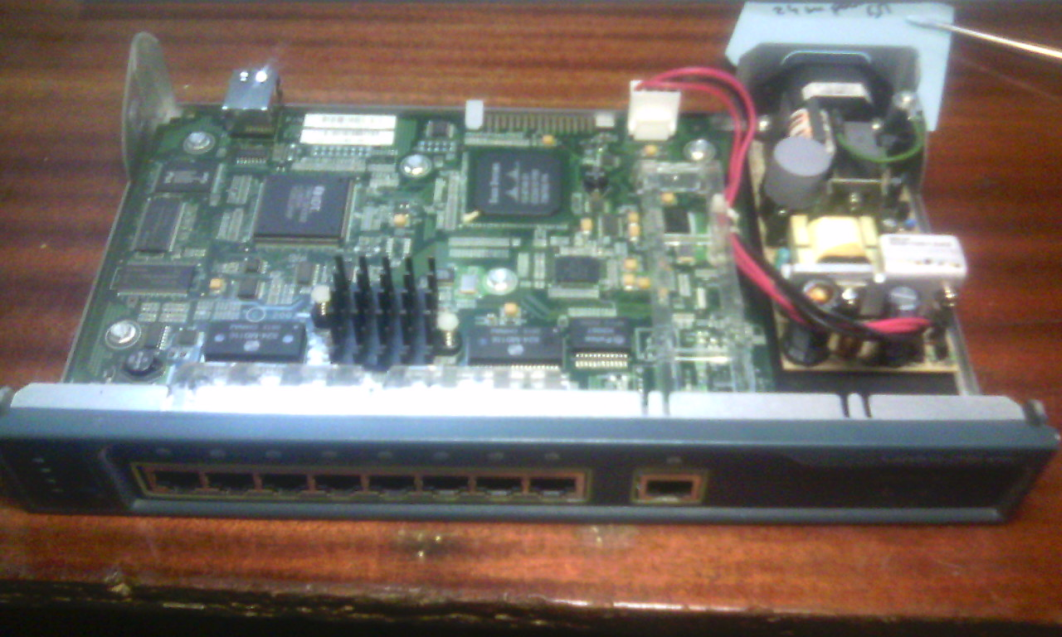
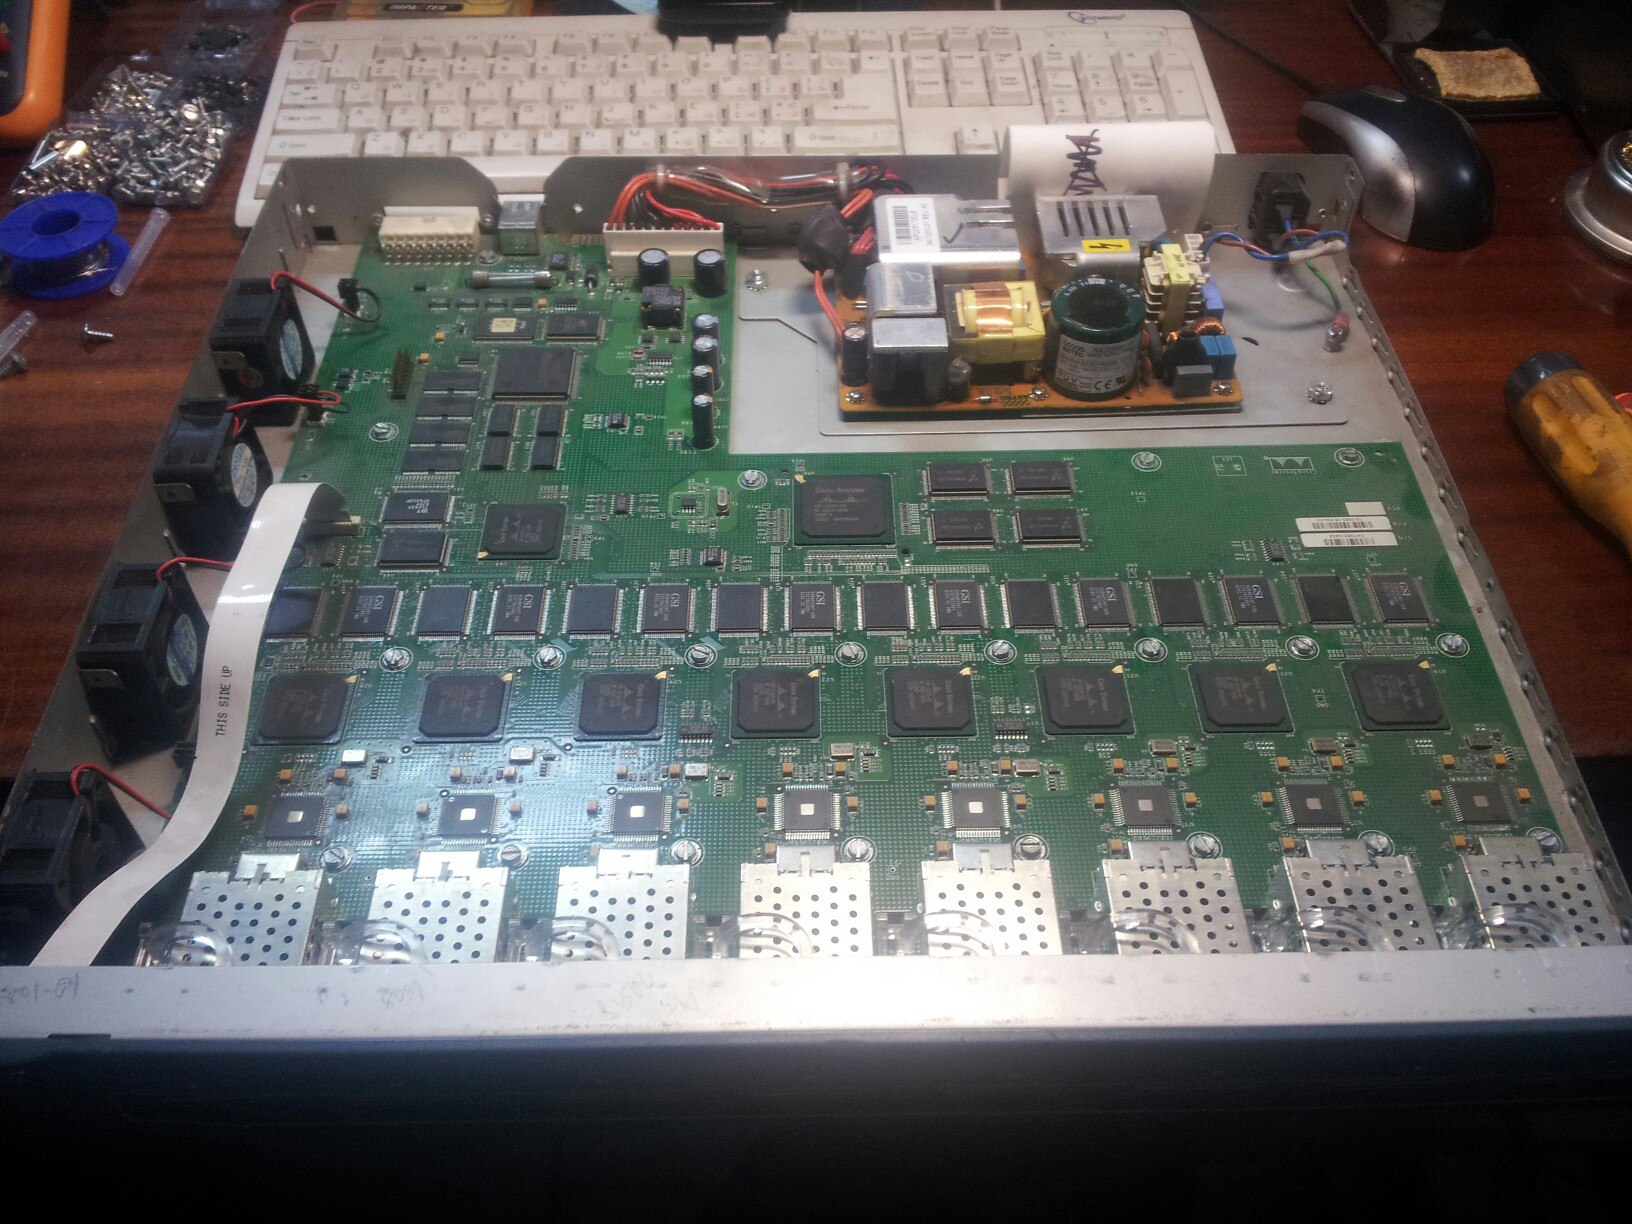
Cisco Catalyst 3508 photo

3508_all 3508_power3 3508_fun_pwm 3508_power 3508_power2


2016-09-16T17:46:07
Cisco

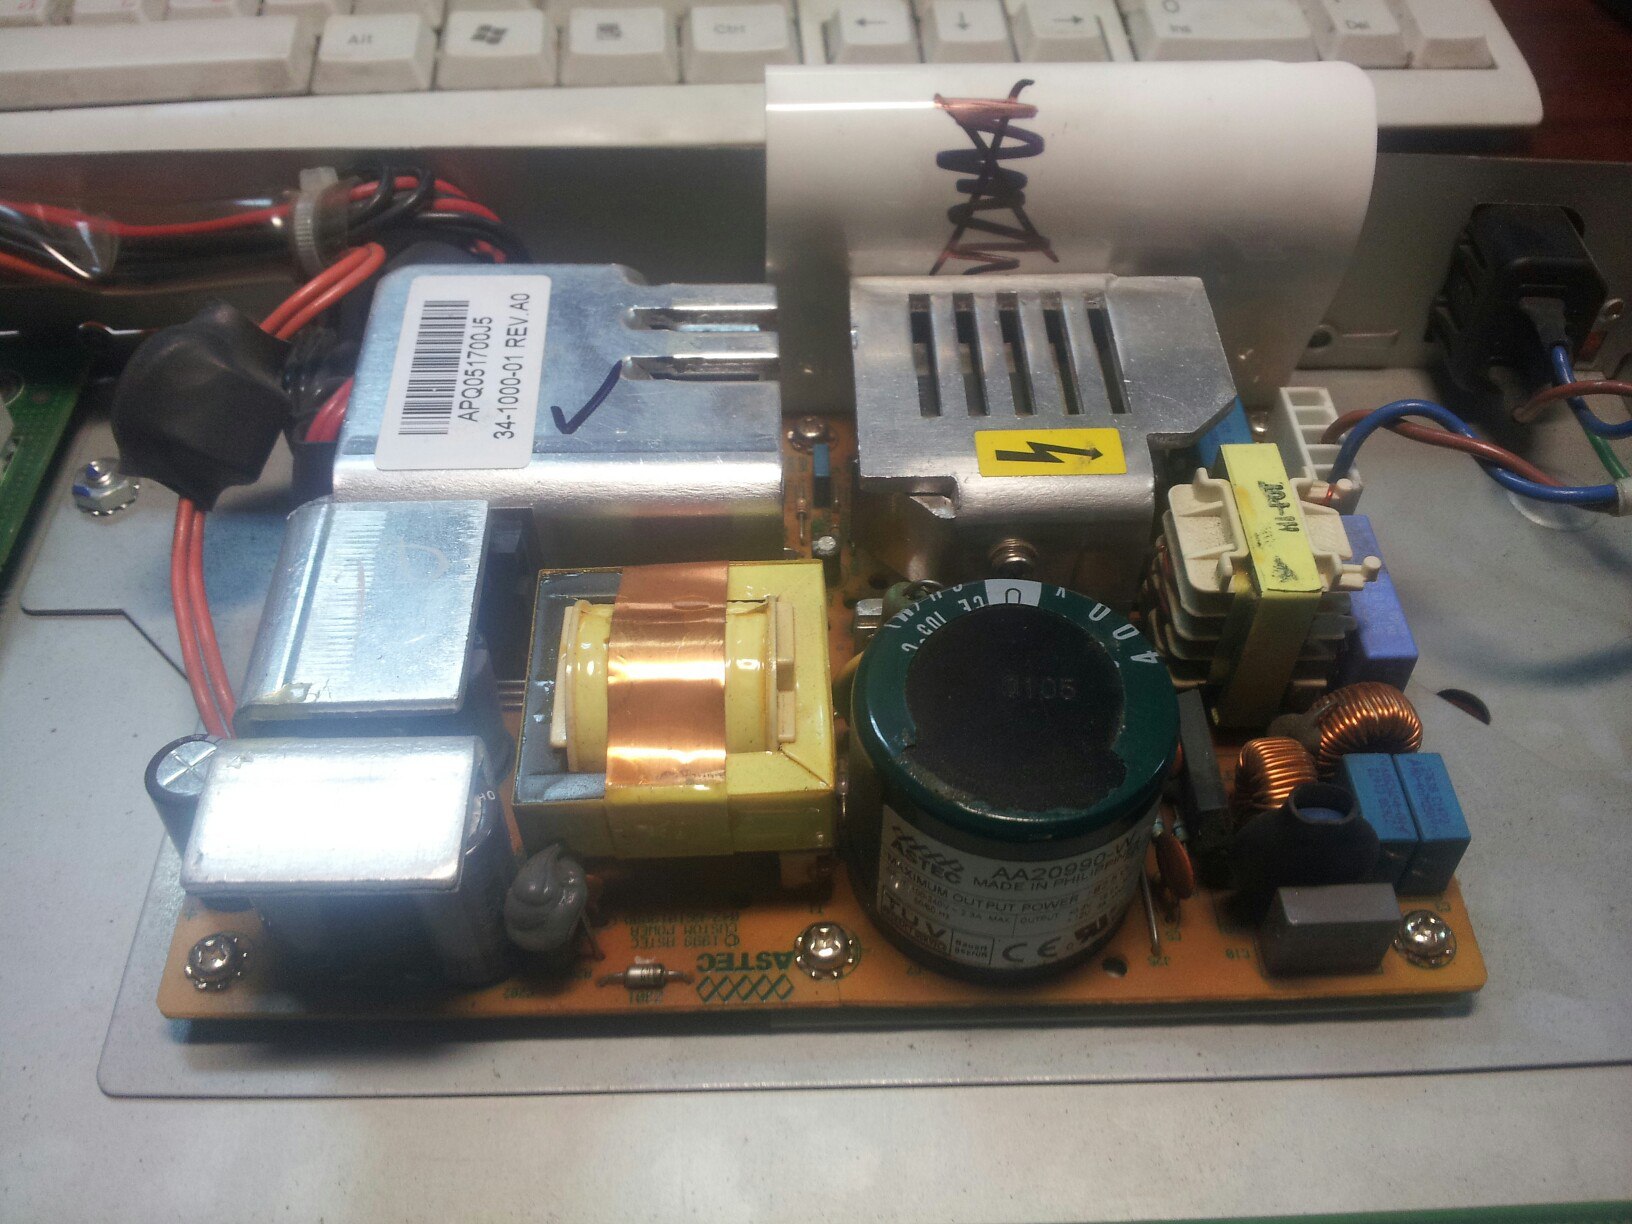
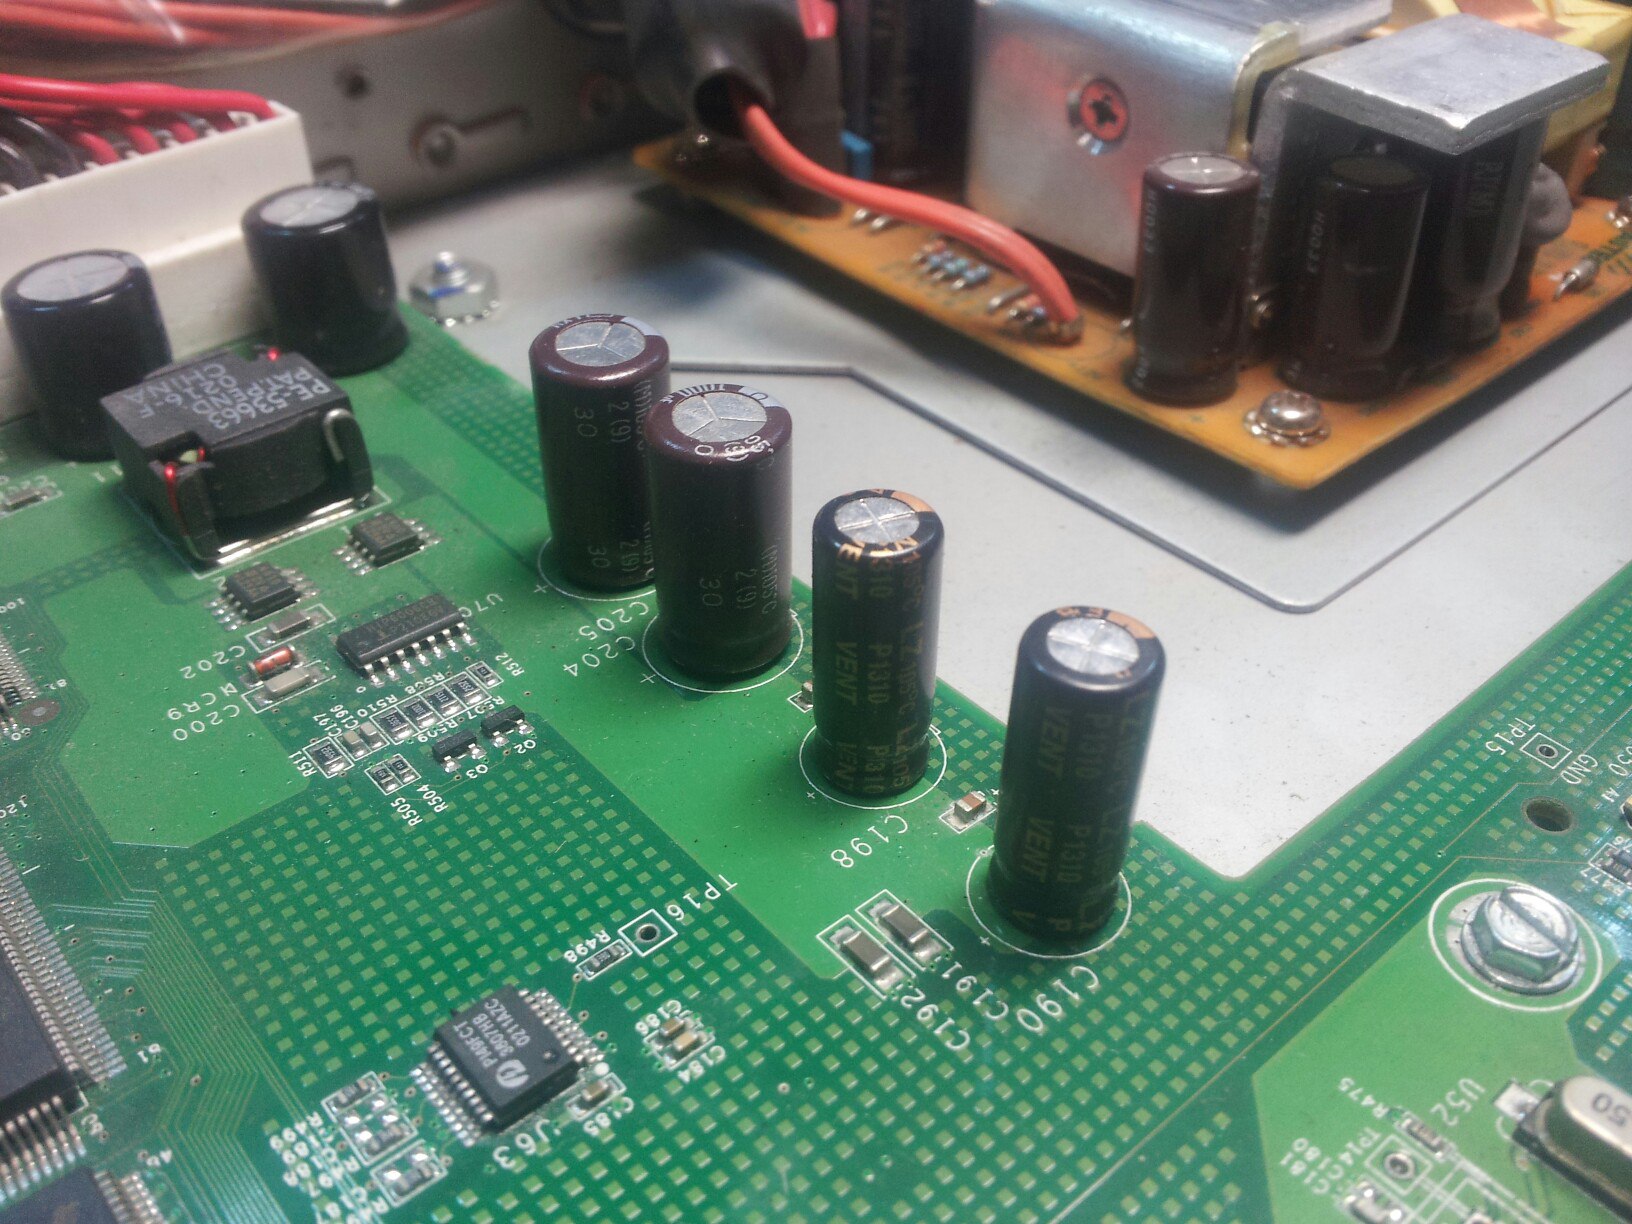
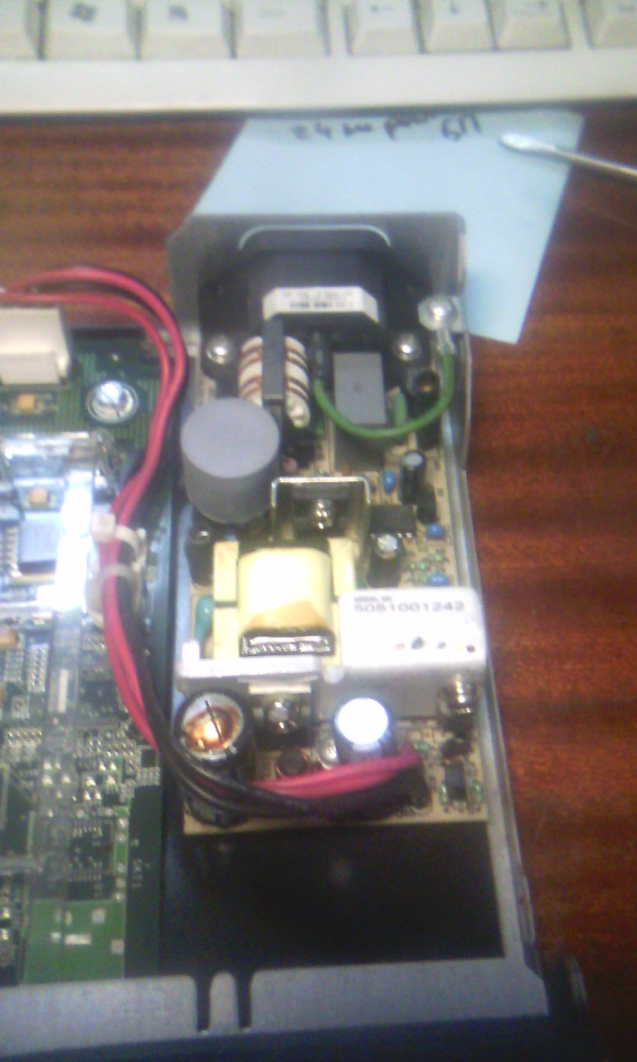
Cisco catalyst 2940 photo

2015-07-14 14.46.262015-07-14 14.46.371. Из более 50шт. провереных свичей – у 24 штук оказались нерабочие БП.

2. Выходной кондер 2200*16 – потекший.

3. питание ШИМа 100*25 – севший в ноль

4. допкондер 22*35 возле входного большого – севший.

После замены всех кондеров – БП заработал.


2016-09-16T17:30:28
Cisco

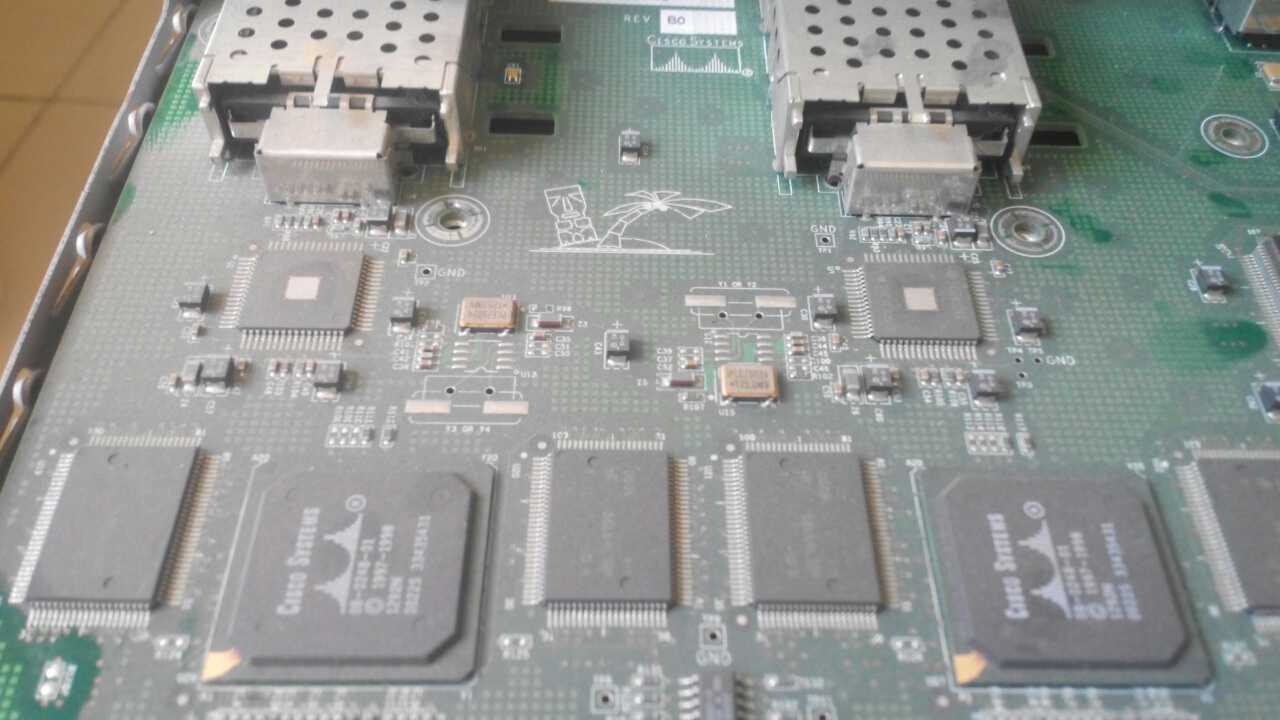
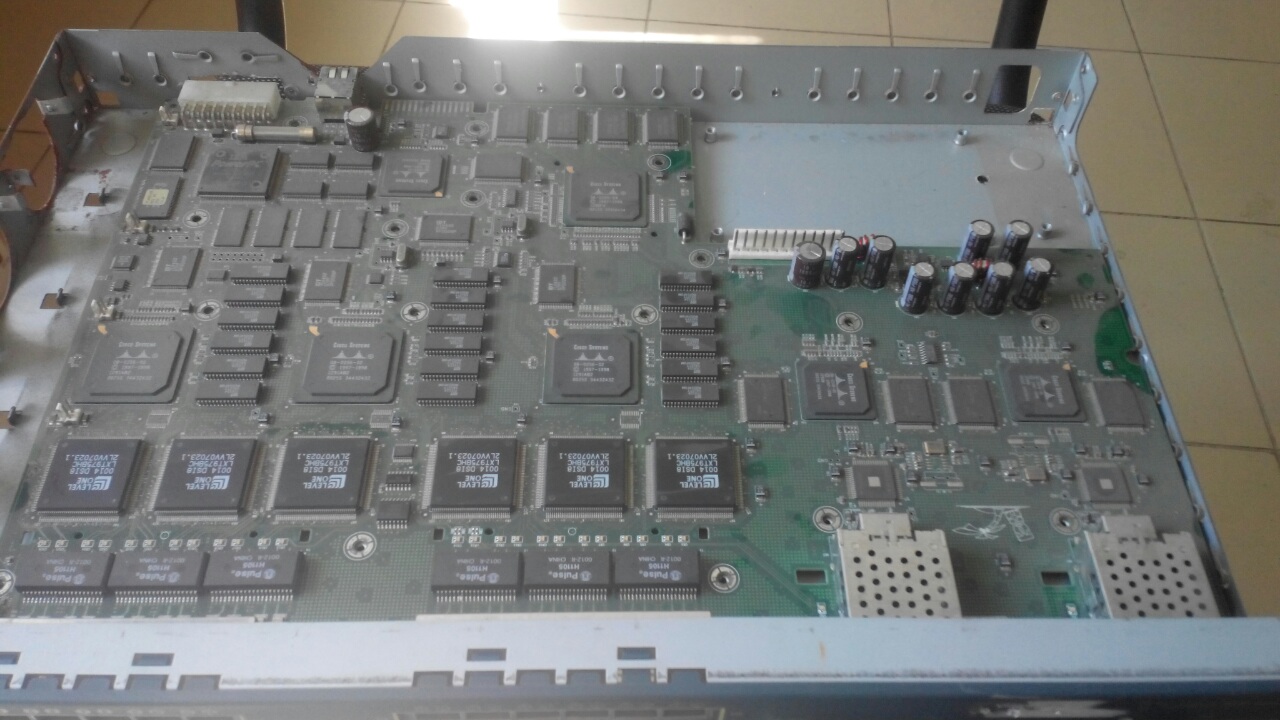
Cisco catalyst 3500 series

image-55bc2d2f710c2dae6ed13f8594df7a3d609f39ff1b0efb0fa6e4e458a28fb6f0-V image-76bc525444c9d05514afb8b4556c3610fd63f8aa0d126ac9410ea72b3f52aa30-V image-87ed8a99257b7f7a4c7891450a6065243195322394bb18d3c76bf78ea17d3cfb-V image-766e9c17bf66911eca7c8bc42d343303772bb868b1431f17f11eeb70d6770fcd-V image-b33a3af2ec07ae3ab0e25e6de2e8eedce9c6795e47b8ab937e2c3d52e70d32f4-V


2016-09-16T17:27:12
Cisco