Как просканировать цель с помощью Nmap?
Рассмотрим сегодня всем известный и старый как мир инструмент для исследования сети.
Для тестового сканирования рассмотрим инструмент Metasploitable. Образ с уже подготовленными уязвимостями. Читать
Как просканировать цель с помощью Nmap?
Рассмотрим сегодня всем известный и старый как мир инструмент для исследования сети.
Для тестового сканирования рассмотрим инструмент Metasploitable. Образ с уже подготовленными уязвимостями. Читать
Индустрия онлайн-рекламы делает что-то не так, если половина мобильных пользователей имеют блокираторы рекламы на своих мобильных устройствах и компьютерах. Отчет Global 2020 Global Overview, подготовленный консорциумом издателей, маркетологов, консультантов и социальных сетей показывает, что онлайн-граждане не только беспокоятся о своей конфиденциальности, но и делают что-то, чтобы защитить себя.
В отчете говорится, что почти 60% населения мира имеют доступ к Интернету, а это значит, что более 4,5 миллиарда человек онлайн. Услуги социальных сетей привлекают более 3,8 миллиарда пользователей в начале 2020 года.
Веб-страницы просматриваются с помощью мобильных телефонов (53,3% от общего числа посещений веб-страниц), компьютеры используют 44,0% посетителей, а планшеты и другие устройства — остальные посещения.
Мы администрируем несколько веб-сайтов, и статистика этих сайтов ясно показывает, как тип контента является основным фактором, определяющим, какие устройства используются. Например, один из веб-сайтов почти исключительно просматривается на компьютерах, тогда как другой веб-сайт посещается главным образом с мобильных устройств.
Универсальная ненависть к онлайн-рекламе растет. Глобальное среднее использование программного обеспечения для блокировки рекламы на веб-страницах (также известное как блокировка рекламы) составляет 49%. Почти половина интернет-пользователей не позволяют показывать рекламу на посещаемых ими веб-страницах. Это имеет побочный эффект, который заметили многие цифровые пользователи. Хотя некоторые рекламные объявления все еще попадают на экран, они не такие личные, какими они были до блокировки рекламы. Блокировщики рекламы также предотвращают сбор личной информации в некоторых случаях.
Недавние скандалы в сфере сбора персональных данных не остались незамеченными для миллиардов интернет-пользователей. 64% интернет-пользователей по всему миру говорят, что они обеспокоены тем, как компании используют свои личные данные. Наибольшую озабоченность вызывают Южная Америка (до 80% в Колумбии) и Азия, тогда как в Европе более или менее 50% граждан беспокоятся о своих данных.
Европейский Союз, в частности, регулирование ВВП, которое вступило в силу в 2018 году, возможно, является сильным фактором, который немного позаботится о половине европейцев.
Таким образом, мир беспокоится о том, что кто-то будет сосать их конфиденциальные личные данные и злоупотреблять ими. К настоящему времени каждый должен знать, какие службы являются основными источниками персональных данных (они могут собирать не все данные, но некоторые из них передаются другим сторонам для дальнейшей обработки). Крупными сборщиками данных являются Google, Facebook, Twitter, Amazon, Microsoft и другие крупные сервисы.
Теперь давайте посмотрим на наиболее посещаемые веб-сайты в мире.
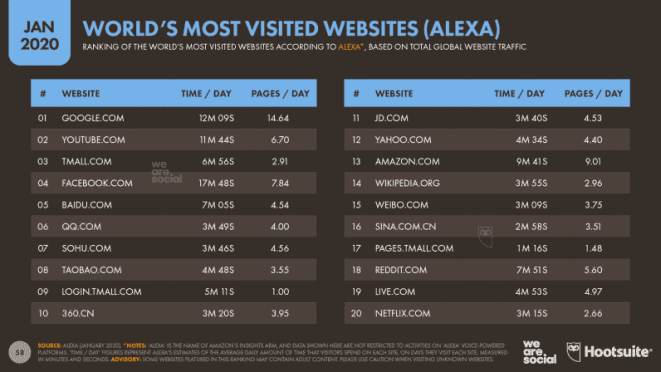
Топ-20 самых посещаемых веб-сайтов — это Google и другие его сервисы, Facebook с несколькими сервисами и китайские сервисы социальных сетей.
Люди по-прежнему посещают сайты, несмотря на то, что службы собирают свои данные и используют их в своих деловых целях. Возможно, пришло время установить программное обеспечение, которое также защищает конфиденциальность.
В целом, тенденции, которые развивались в цифровом мире в последние годы, продолжают усиливаться. Новые тенденции, такие как Интернет вещей (умный дом и персональные устройства) и голосовое управление (устройствами и услугами), будут горячими темами на ближайшие пару лет.
Ваш бизнес-сайт столкнулся с какой-либо атакой в последнее время?
Вы пережили какой-то серьезный фон в течение некоторого времени?
В мире, полном хакеров, киберпреступников, которые всегда ищут новые уловки, которые могут потревожить ваши бизнес-сайты в Интернете. Но здесь, в этой статье, мы узнаем о нападении грубой силы.
Атака методом перебора — это метод проб и ошибок, используемый для получения такой информации, как пароль пользователя/PIN-код пользователя. Автоматизированное программное обеспечение используется для генерации большого количества последовательных предположений о значении желаемых данных.
Как только хакер сделает успешную попытку входа в систему, что дальше? Изучите, вот несколько основных задач:
Есть много методов, чтобы предотвратить атаки грубой силы.
Наиболее используемый метод — это политика надежных паролей. Каждый сервер должен обеспечивать использование надежных паролей и требовать частой смены паролей.
Политика надежного пароля должна включать:
Другие практики:
Вывод
Атаки с использованием грубой силы довольно легки и просты для понимания, но их сложно защитить от них, поскольку такие кибератаки обычно основаны на слабых паролях и небрежном сетевом администрировании. Выполнение контрмер может помочь наименее замедлить атакующих.
Хотите в ближайшее время посетить Китай или обосноваться там на ПМЖ? Помните о высоком уровне цензуры сети Интернет в КНР! Для того, чтобы продолжать пользоваться привычными соцсетями, сайтами и приложениями Вам потребуется надёжный VPN. Однако, стоит учитывать, что правительство Поднебесной в последние годы активно борется с пользователями VPN, и далеко не все виртуальные сервисы функционируют на территории КНР.
Усовершенствованная китайская система Интернет-цензуры, также называемая Великий китайский файрвол (или «Золотой щит»), сделала КНР одним из самых проблемных мест для тех, кто привык пользоваться VPN. И мигранты, и коренные китайцы прибегают к услугам VPN-сервисов при обходе блокировок таких сайтов как Facebook, Gmail, Google, YouTube, Netflix и пр.
Таким образом, любому посетителю или жителю Поднебесной для комфортной работы во всемирной паутине необходимо сначала найти лучший VPN для Китая, который обходил бы Великий китайский файрвол.
«Золотой щит» не совершенен — невозможно постоянно скрывать всю исходящую и входящую от китайских пользователей информацию и подвергать цензуре все подряд. Хотя Китай, безусловно, хочет это делать. От применения неофициальных терминов, которые не блокируются файрволом, до использования VPN для туннелирования через брандмауэр, можно обойти даже самый строгий режим Интернет-цензуры.
Метод DNS-спуфинга (также известный как «отравление кэша»). Когда вы пытаетесь зайти на веб-сайт, такой как, к примеру, twitter.com, Ваш персональный компьютер держит связь со своими DNS-серверами и отправляет запрос на получение IP-адреса, который непосредственно связан с этим сайтом. В случае неверного ответа поиск запрашиваемого сайта будет проходить совершенно не там и не даст положительного результата. Китай целенаправленно посылает свои DNS ошибочными адресами для многих сайтов, включая Twitter, и делает их недоступными для многих пользователей.
Доступ к определенным IP-адресам также может быть заблокирован с помощью “Золотого щита”. Китай с легкостью блокирует доступ к IP-адресу серверов Twitter. В такой блок отправляются все сайты, которые используют совместный хостинг.
Алгоритм анализа и фильтрацию URL-адресов. «Золотой щит» может сканировать URL-адреса и блокировать подключения, если они содержат в себе конфиденциальные ключевые слова. Например, веб-сайт Pulse показывает нам, что доступен из Китая, но wiki/Internet_censorship_in_the_People’s_Republic_of_China недоступен — брандмауэр просматривает URL-адрес и принимает решение заблокировать веб-страницы, которые, как представляется, не разрешены на территории Поднебесной.
Проверка и фильтрация пакетов: «Глубокая проверка пакетов» может включать проверку пакетов, которые не шифруются. Такие пакеты проверяются на наличие секретной информации. К примеру, введя в поиске браузера определенный поисиковый запрос, ответ может завершится ошибкой. Это случается в случае использования политически спорных ключевых слов. Такие пакеты с определенным списком запросов проверяются и блокируются.
Сброс соединений. Специалисты, изучающие алгоритм работы «Золотого щита» утверждать, что после того, как он блокирует пакеты, он на какое-то время блокирует и связь между двумя отдельными компьютерами. Китайский брандмауэр делает это посредством отправки «пакет сброса». Иными словами, он по сути «лжет» обоим компьютерам и сообщает им, что соединение было сброшено, чтобы они не могли общаться друг с другом.
Блокировка VPN: С конца 2012 года разработчики «Золотого щита» предпринимают неоднократные попытки блокировки отдельных виртуальных служб в Интернет-пространстве КНР. Великий китайский файрвол учится определять, как выглядит зашифрованный виртуальный трафик, и в случае каких-либо подозрений, ликвидирует VPN-соединение.
Исходя из того, что китайская цензура использует в своих целях наиболее передовые Интернет-технологии, мы выбрали для Вас наиболее эффективные виртуальные сервисы, способные обойти «Золотой щит» именно за счет инновационных алгоритмов шифрования и анонимизации трафика.
1. ExpressVPN, возможно, наиболее распространённый VPN-сервис в КНР на текущий момент. Он имеет огромный диапазон местоположений серверов, высокую и стабильную скорость, разрешает пять одновременных подключений, предлагает круглосуточную поддержку в чате и предоставляет пользователям 99,9% времени безотказной работы.
Приложение ExpressVPN работает на всех основных настольных и мобильных платформах и очень просто в использовании. Использование торрентов разрешен на всех VPN-серверах, и ExpressVPN обычно имеет несколько серверов, которые работают с Netflix.
2. PrivateVPN работает в Китае со специальной функцией под названием «Режим невидимости», включаемой в настройках приложения. Это добавляет слой анонимности в Ваше соединение, чтобы зашифрованный трафик выглядел незашифрованным. Все это затрудняет обнаружение VPN-соединения для «Золотого щита». PrivateVPN не хранит журналы посещений и метаданных пользователей в Интернете. Приложение доступно для Windows, MacOS, iOS и Android. Вы можете подключить до шести устройств одновременно.
3. Astrill VPN. Данный виртуальный сервис очень популярен у российских студентов и туристов, посещающих Китай. Это отличное приложение, позволяющее пользователям подключиться к простому HTTP-прокси за пару секунд или же использовать полностью зашифрованное VPN-соединение. Скорость загрузки достаточно высока и подходит для потоковой передачи видео. Подписчики получают много местоположений серверов на свой выбор.
Если Вы намереваетесь в ближайшее время посетить Поднебесную, но при этом у Вас нет желания отказываться от любимых сайтов и социальных сетей, то мы рекомендуем Вам перед поездкой сначала найти лучший VPN для Китая, который обходил бы Великий китайский файрвол. Возможно, Вам подойдет что-то из предложенного нами списка виртуальных сервисов.
Часто бывает, при создании нового правила в сетевом экране Линукс блокируется вся локальная сеть или просто перестает работать интернет. В этом случае крайне необходимо удалить ошибочное правило.
Утилита командной строки iptables служит для конфигурирования брандмауэра Netfilter (фаервол в устройствах с операционной системой Linux). Если откинуть все лишнее, то данная утилита состоит из 3 частей: таблица, цепочки и правила. Iptables играет чуть ли не главенствующую роль в вопросах сетевой безопасности программного обеспечения Linux.
Содержание
 Для начала посмотрим какие записи в iptables работают.
# iptables -S
Обратите особое внимание на следующее пояснение: символ «#» в приведенном примере означает, что команда должна быть выполнена непосредственно от имени root или через команду sudo (так принято называть суперпользователя из «мира» Linux). В ином случае реализовать задуманную идею на практике не получится. Обязательно соблюдайте это правило для корректности предпринятых мер.
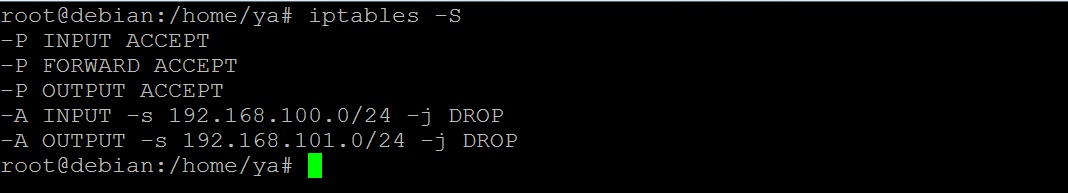 Очистим все записи фаервола для протокола tcp/ip 4 версии. Для этого будем использовать аргумент «-F».
# iptables -F
Тоже самое будет для протокола 6 версии.
# ip6tables -F
Если интересует удаление правил из другой таблицы (не текущей), тогда пропишите её наименование в середине рассматриваемой команды. Это может выглядеть следующим образом (как пример):
# iptables -t nat -F
Все правила, которые наличествуют в цепочках таблицы «nat» будут удалены.
Хотите удалить правила из определенной цепи в указанной таблице? Найдите наименование цепочки и пропишите его в команде. Давайте рассмотрим на конкретном примере:
# iptables -t nat -F PREROUTING
Если пользователю известна информация относительно наименования цепочки и номера строки, можно удалить правила iptables альтернативным и не менее тривиальным способом.
Прежде всего необходимо узнать номера цепочек. Для этого будем использовать опцию «–line-numbers».
# iptables -L --line-numbers
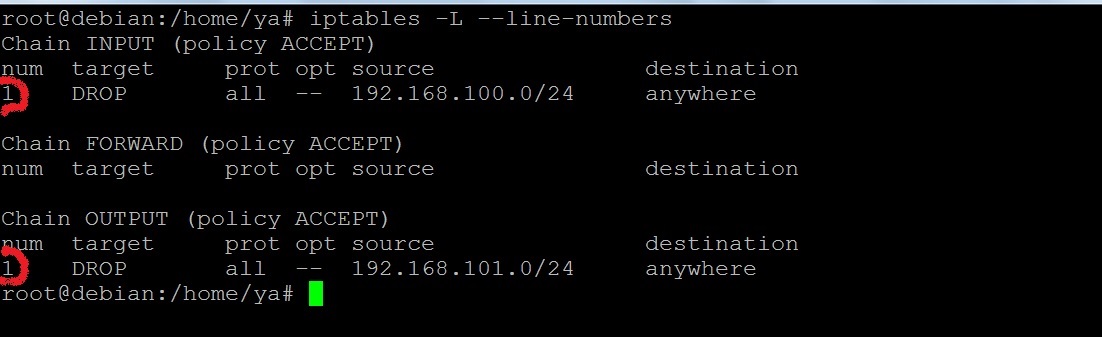 Узнаем номера для nat.
# iptables -L -t nat --line-numbers
Для удаления необходимо указать аргумент «-D» название цепочки и номер правила.
Для таблицы INPUT.
# iptables -D INPUT номер строки
FORWARD.
# iptables -D FORWARD номер строки
OUTPUT.
# iptables -D OUTPUT номер строки
Чтобы очистить запись из nat таблицы, необходимы добавить опцию «-t nat».
Для примера очистим запись из таблицы nat в цепочке PREROUTING.
# iptables -t nat -D PREROUTING номер строки
Запустите команду iptables с приставкой -D. Эта опция позволит пользователю осуществить задуманное. После приставки нужно указать спецификацию правила. Стандартная команда «iptables -S» позволит удалить правила упомянутым способом.
А теперь давайте рассмотрим на конкретном примере. Предположим, у вас есть потребность убрать правило, которое отвечает за сброс некорректных входящих пакетов. Для этого необходимо ввести следующую команду:
iptables -D INPUT -m conntrack --ctstate INVALID -j DROP
Важно: опция -A в данной команде должна быть исключена по умолчанию, поскольку она задает положение правила в момент его сотворения.
Представим такую ситуацию. На сервере Линукс для защиты ssh соединений, был настроен сервис — fail2ban. Он работает по принципу, если пользователь вводит неправильно пароль несколько раз, то сервис создает автоматическое правило в фаерволе, которые блокирует все соединения с ip-адреса источника, то есть IP пользователя.
Таким образом, по истечении времени сам пользователь звонит и говорит, что не может подключиться к серверу по ssh.
Чтобы разрешить подключения по ssh с конкретного IP-адреса, необходимо узнать внешний IP у пользователя.
Затем смотрим список всех правил.
# iptables -L --line-numbers
 Далее убираем директиву.
# iptables -D f2b-sshd номер строки
После прочтения данной статьи вы знаете, за что отвечает утилита iptables, и какие существуют варианты удаления её правил. Для лучшего закрепления материала еще раз напомним пройденное другими словами: утилита iptables – это один из главных инструментов системного администратора. Она применяется для настройки правил фильтрации пакетов, которые установлены на устройстве с операционной системой Linux.
На наглядных примерах мы разобрали несложный процесс удаления правил всеми доступными методами. Внимательно следуя данному руководству, вы сумеете внести все необходимые правки в работу системы вашего устройства. Это не составит особого труда и не займет у вас много времени.
Команда iptables с сопутствующими опциями вносит определенные коррективы в правила. Любые изменения нужно сохранять вручную, чтобы система переключилась на нововведения после очередного перезапуска. Если не следовать данным рекомендациям, устройство будет работать без изменений при последующем сеансе.