Архив метки: Безопасность

Настройка gufw в Ubuntu

Фаервол — это один из самых важных инструментов для управления безопасностью вашей системы Linux. Если ваш компьютер подключен к сети, вы не можете считать его безопасным, несмотря на то, что Linux — это более безопасная система, не стоит игнорировать правила безопасности.

Операционная система Linux известна своим мощнейшим фаерволом — iptables. Но несмотря на свою мощность, этот фаервол очень сложный, им нужно управлять с помощью длинных и сложных консольных команд. Просматривать информацию о соединениях здесь тоже нужно в консоли. Поэтому он недоступен для большинства новых пользователей.

В Ubuntu, ситуация еще хуже, потому что здесь фаервол отключен по умолчанию и нет простого способа запустить его. Для управления фаерволом необходимо будет настроить несколько скриптов, а это непростая задача для начинающего пользователя. Вы можете вручную искать и создавать правила iptables, или же найти инструмент, с помощью которого будет облегчена настройка firewall ubuntu.

Чтобы обеспечить более легкую настройку firewall в linux был создан Uncomplicated Firewall или простой firewall, ufw. Затем была создана графическая утилита — gufw, чтобы настройка ufw была еще легче.

В этой инструкции мы рассмотрим как выполняется настройка фаервола ubuntu. Мы рассмотрим запуск и остановку службы, создание правил и просмотр сетевых журналов и все это без использования терминала. Gufw сделает iptables более простым, как и любой фаервол в операционной системе Windows. Все что вам понадобится — это базовое понимание принципов работы сетей.

Читать →

Проверка Linux на вирусы

Раньше мы уже говорили о вирусах в Linux. Большинство людей считают, что вирусов в Linux нет и кое в чем они правы. Ведь вредоносных программ, которые сами могли бы распространяться по системе и заряжать другие компьютеры в сети минимум. Известные широкой общественности программы такого рода для Linux можно сосчитать на пальцах. Но есть и другой тип угроз, более характерный для Linux. Это руткиты, программы которые устанавливаются вручную и скрывают свою деятельность в системе.

Эти программы могут предоставлять установившему их человеку полный доступ к вашей системе, вычислительным ресурсам и данным. Не стоит недооценивать эту опасность. Если ваш компьютер подключен к интернет без использования локальной сети (роутера) и без технологии NAT, то обратится к нему может любой человек из сети провайдера. Для этого даже не обязательно знать ваш IP адрес. Злоумышленник может просто перебирать все адреса в своей подсети и если на вашем компьютере или сервере окажется искомая им уязвимость, например слабый пароль ssh или любая другая уязвимость в системном сервисе программная или недостаток настройки — ваш компьютер будет взломан.

Проверка Linux на вирусы

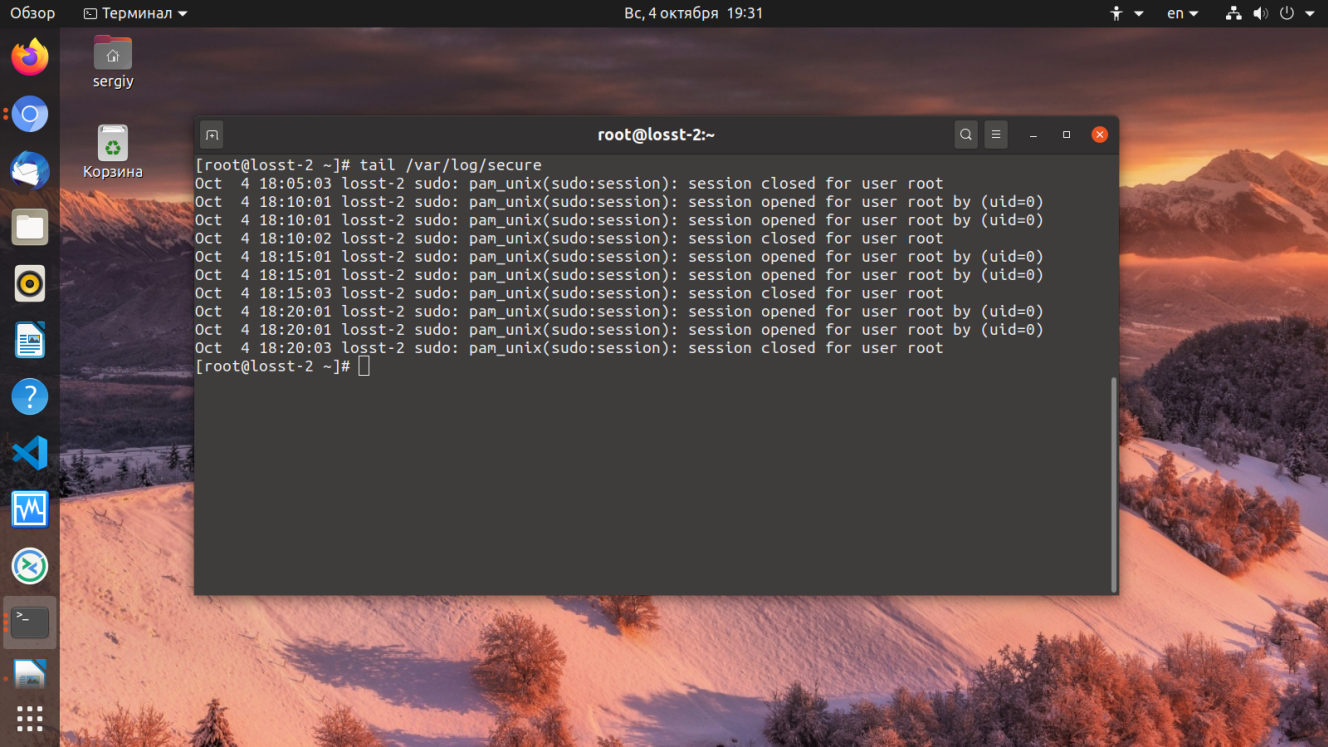
Чтобы понять не подключался ли кто к вашему компьютеру, вы можете посмотреть содержимое файла /var/log/audit.log или /var/log/secure.

tail -f /var/log/secure

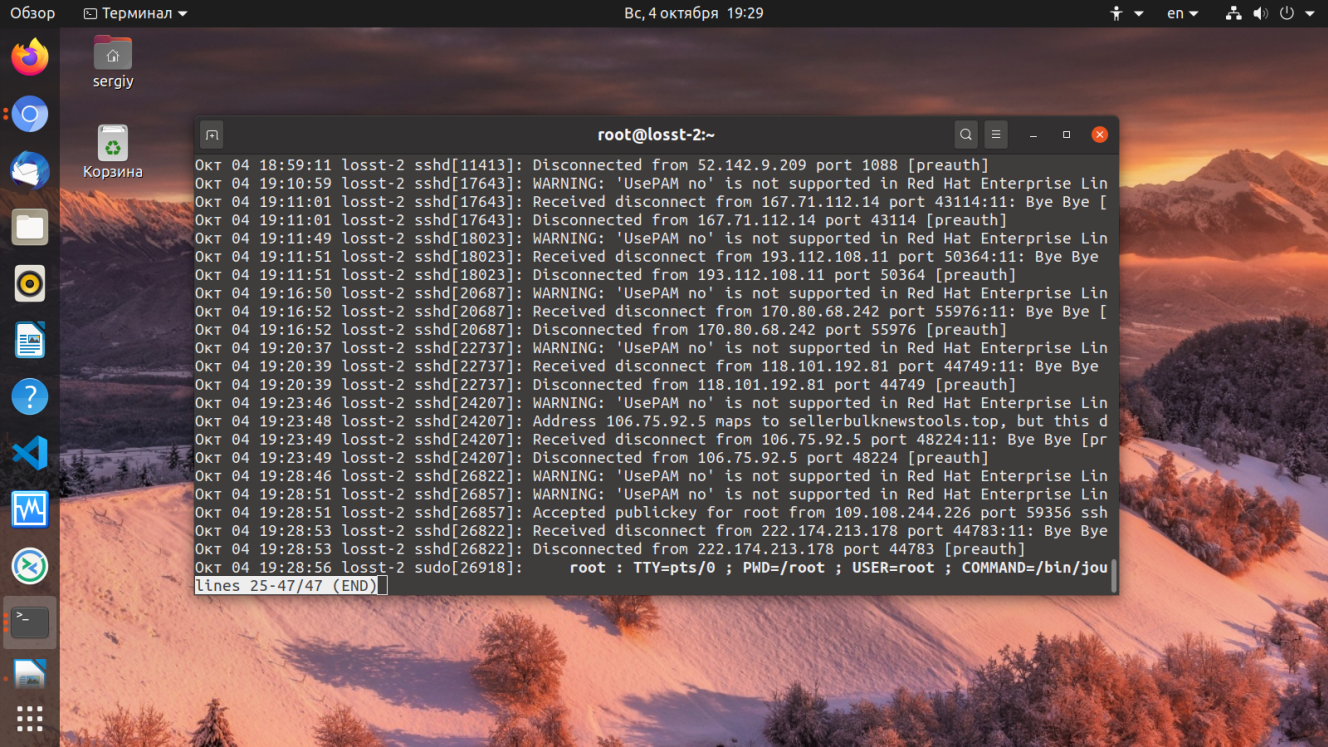
Здесь фиксируются все события в системе, в том числе неудачные попытки входа по ssh. Я был удивлен когда увидел что мой пароль пытались подобрать. Также можно посмотреть логи сервиса sshd с помощью journalctl:

sudo journalctl _SYSTEMD_UNIT=sshd.service

Ну а если уже хакер получит доступ к вашей системе, тут у него уже много вариантов для действий — всплывают все уязвимости в системных библиотеках и ядре, которые можно использовать для обхода защитных механизмов Linux и повышения привилегий в системе. Поэтому не лишним будет следить за актуальностью своего программного обеспечения, в новом ПО скорее всего, уже закрыли известные уязвимости, а также иногда проверять компьютер специальной программой для поиска руткитов. В этой статье мы рассмотрим как проверить компьютер на вирусы в Linux.

Для поиска руткитов мы будем использовать утилиту rkhunter или RootkitHunter, а также chkrootkit. Мы рассмотрим как ее установить и настроить для правильной проверки. Вообще, я больше склоняюсь к первой, она новее и имеет больше функций.

Читать →

IT Советы безопасного международного путешествия — travel4fun.ru


IT Советы безопасного международного путешествия

Когда вы путешествуете на международном уровне для бизнеса, вы, вероятно, направились в страну, которая использует совершенно разные законы CyberSecurity. В США вы можете ожидать, разумное количество приватности для ваших данных и устройств. Даже при шуме об Агентстве национальной безопасности (NSA) и нарушения безопасности в последние годы, американцы до сих пор пользуются более высокую степень конфиденциальности , чем во многих странах .

Тем не менее, ситуация меняется , как только вы пришли к пограничным кроссинг даже в Соединенных Штатах . Ваши личные вещи, в том числе ноутбука, планшета, смартфона и файлов, могут быть найдены. За рубежом, правила могут быть еще более строгим. В зависимости от того, где вы путешествуете, ваши вещи могут быть уязвимыми не только к поискам, но и конфискации и дублирования.

Из-за изменения в законы о конфиденциальности данных между странами, это важно, чтобы нагнетать Вашей безопасности практики, они могут быть только вещи, которые держат данные вашей компании в безопасности от нарушения. Девять советов, приведенные ниже, помогут вам сделать именно это.

1. Принимайте только данные, которые вы будете нуждаться.

Когда вы путешествуете на международном уровне, вы должны принять только то, что данные, которые вы будете нуждаться для деловых встреч, оставить остальные в офисе. Храните данные , которые Вы берете на USB — диск или SD — карты , а не вашего ноутбука или планшета. Таким образом, если вы отделиться от ваших устройств, вы все еще будете иметь ваши данные.

Последнее замечание по этому вопросу данных: его резервную копию , прежде чем идти. Даже если ваши устройства или диск внешние данные потеряны, украдены или повреждены вирусом, вы будете иметь нетронутую копию ждет вас в облаке или в домашних условиях.

2. Попробуйте взять «» устройств вышедшего из строя.

Попросите вашего поставщика ИТ-отдела для чистой «Loaner» ноутбук или смартфон, чтобы взять на поездку. Эти устройства содержат минимальные бизнес-данных, что помогает снизить риск от начала поездки до конца. Если ноутбук потерян или украден, ИТ-отдел знает, какие именно данные для защиты; если вы сделаете его домой с устройствами, это довольно простая задача для того, чтобы вычистить их, прежде чем разрешить использовать их внутри бизнеса периметра.

3. Обновление прошивки и программного обеспечения.

Независимо от того, выбираете ли вы принять персональное устройство или выданных компанией один, это разумно искать прошивки и обновления программного обеспечения до выхода. Непропатченной устройств и платформ более уязвимы для атак, чем те заплатками. Убедитесь, что ко времени обновления, чтобы завершить, прежде чем приземлиться в вашей стране, как вы, возможно, потребуется дополнительную безопасность в аэропорту и на таможне.

4. Храните ваши устройства с вами.

Вы должны держать свой ноутбук, смартфон и другие устройства с вами во все времена. В то время как большинство людей знает, чтобы не оставлять без присмотра устройств в аэропорту или в другом общественном месте, немногие люди понимают, что их гостиничный номер может быть столь же уязвимы. Перенос ваших гаджетов с вами поможет гарантировать , что данные они держат в целости и сохранности от посторонних глаз .

5. Избегайте использования общих компьютеров.

Общие компьютеры могут быть удобным, но они простые цели для кейлоггеров и других вредоносных действий. Лучше всего, чтобы избежать этих общественных устройств любой ценой. Если вы абсолютно необходимо использовать общий компьютер, прилипают к HTTPS веб — адресов, осуществлять двухфакторную аутентификацию (2FA) , когда это возможно, и держаться подальше от сайтов , которые требуют , чтобы войти в систему или делиться лично идентифицирующую информацию. Это легкий хмель, пропустить и прыгать для хакеров, чтобы пройти от этой информации более важных данных.

6. Отбросьте общественный Wi-Fi.

Другой проблемой является общественным Wi-Fi. По данным недавнего опроса , 50 процентов респондентов получить доступ к Интернету через общее подключение на еженедельной основе. Но в то время как эти соединения точки доступа являются удобным и популярным, они также чрезвычайно опасны. С несколькими базовыми навыками взлома, просто каждый может контролировать свою деятельность по публичной сети.

Если вам нужно использовать незащищенное точка доступа, доступ к Интернету через виртуальную частную сеть (VPN), которая позволит вам замаскировать ваши данные IP и зашифровать , пересылаемых через подключение.

7. Шифрование и защитить паролем все.

Шифровать все: устройства, данные, телефонные звонки, социальные сети и интернет-чатов. При кодировании данных, тем не менее, следует помнить, что некоторые страны считают шифрование незаконным. Таким образом, старайтесь быть в курсе ограничений в вашей стране и быть готовым, чтобы расшифровать ваши устройства по запросу на таможне.

Даже если вы не можете шифровать все, вы должны практиковать безопасность пароля. Измените ваши пароли , прежде чем выйти на поездки, и убедитесь , что вы следуете за лучшие практики паролей на каждом счете. Если вы уже не использовать пин-коды или биометрические идентификаторы на вашем смартфоне, сейчас самое время, чтобы начать.

8. Используйте низкотехнологичных решения для борьбы с высокотехнологичных проблем.

Безопасность данных не всегда должны быть дорогими, это удивительно, как легко вы можете сорвать хакера с куском ленты помещен над камерой вашего ноутбука. Столь же простой является конфиденциальность экран, тонкий экран крышка, которая ограничивает, сколько страниц вашего дисплея компьютера можно увидеть со стороны.

Если вы хотите больше высокотехнологичных решений, таковые имеются, тоже. Например, вы можете инвестировать в RFID-блокировочные кошельков , чтобы сохранить финансовые данные и личную информацию в безопасности.

9. Будьте в курсе вашего окружения.

И, наконец, самое лучшее, что нужно сделать, это сохранять бдительность. В любое время вы путешествуете на международном уровне, предположим, вы уже в оборонительной позиции. Это ваша ответственность, чтобы сохранить свой бизнес »информацию в безопасности, так что используйте здравый смысл и быть в курсе того, где вы находитесь и кто вокруг вас.

Корпоративные данные нарушения могут быть дорогостоящими , но ваша компания не должна быть жертвой. Если вы будете следовать девять советов, описанных выше, вы можете помочь сохранить ваши бизнес-данные в безопасности и безопасно в любом месте вы идете, будь то через весь город или по всему миру.

Об авторе: Сара Браун является технический специалист с любовью путешествий и Интернет вещей. Она пишет о предстоящих технологий и безопасности в Интернете. Сара считает , что через развлечения, технологии и письменное слово, мы все можем оставаться на связи друг с другом и создать безопасную среду в эфире.
Автор: St@n
Дата публикации: 2016-06-02T06:08:00.001-07:00

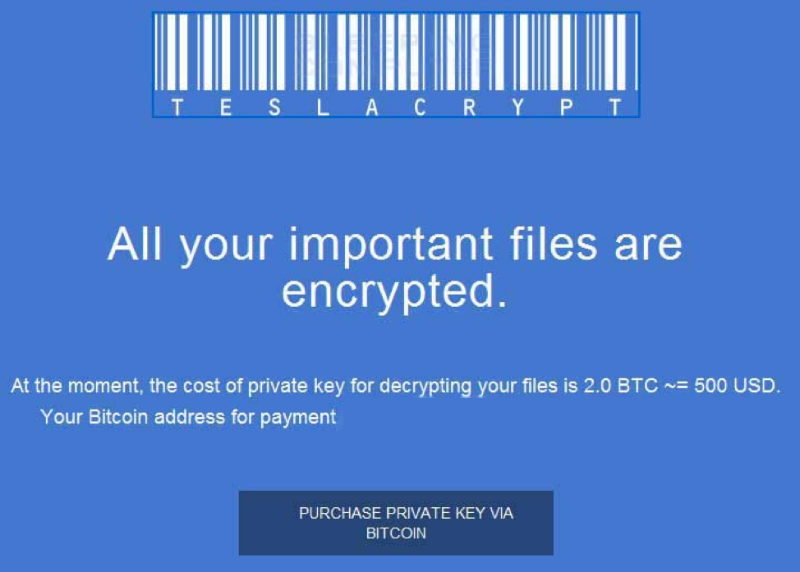
Создатели трояна-шифровальщика TeslaCrypt закрыли проект и опубликовали master-ключ для разблокировки

Издание Bleeping Computer сообщает о том, что создатели знаменитого трояна TeslaCrypt, который зашифровывал файлы на атакованных машинах, опубликовали мастер-ключ для разблокировки и закрыли проект.

Изначально TeslaCrypt атаковал главным образом геймером — троян выбирал своими целями файлы, ассоциируемые с рядом популярных онлайн-игр. Жертве демонстрировалась ссылка на сайт для приема оплаты для разблокировки — злоумышленники требовали несколько сотен долларов. Распространение вируса происходило с помощью скомпрометированных веб-сайтов. Кроме того, зловред входил в состав популярных эксплоит-паков Nuclear, Sweet Orange и Angler.

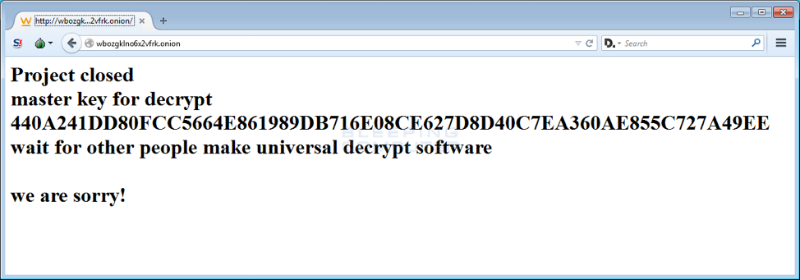
По сообщению журналистов Bleeping Computer, впервые снижение активности трояна было замечено ИБ-исследователями из компании Eset. Один из них решил попытать удачу и связался с разработчика TeslaCrypt через чат поддержки на сайте для приема оплаты, попросив опубликовать мастер-ключ для разблокировки. К своему удивлению, он получит положительный ответ, и вскоре ключ действительно был выложен в открытый доступ:


Благодаря этому, исследователь под ником BloodDolly смог обновить популярную утилиту для разблокировки TeslaDecoder — теперь инструмент может расшифровывать файлы, заблокированные зловредом версии 3.0 и 4.0. Это значит, что все жертвы TeslaCrypt, на компьютерах которых были зашифрованы файлы расширений .xxx, .ttt, .micro, .mp3, а также файлы без расширений, смогут бесплатно их расшифровать. Свой разблокировщик создали и специалисты Eset.

Место TeslaCrypt должен занять еще один троян-шифровальщик CryptXXX. По данным исследователей, уже сейчас замечены случаи, когда сайты ранее распространявшие TeslaCrypt теперь устанавливают на компьютеры пользователей CryptXXX.

Автор: Nikola Vrazumec

Шифрование дисков в Linux

Безопасность и конфиденциальность очень важны, для тех, кто хранит важные данные на компьютере. Ваш домашний компьютер находится в безопасности, но с ноутбуком или другими переносными устройствами ситуация очень сильно меняется. Если вы носите свой ноутбук с собой почти везде и к нему могут иметь доступ посторонние лица, возникает вопрос — как защитить свои данные от чужого вмешательства. Именно от физических атак, где каждый желающий может попытаться получить данные из USB накопителя или жесткого диска ноутбука просто забрав устройство или в случае ноутбука, вытянув жесткий диск и подключив его к другой операционной системе.

Многие предприятия и даже простые пользователи используют шифрование дисков в linux чтобы защитить конфиденциальную информацию, такую как: сведения о клиенте, файлы, контактную информацию и многое другое. В операционной системе Linux поддерживается несколько криптографических методов для защиты разделов, отдельных каталогов или полностью всего жесткого диска. Все данные, в любом из этих способов автоматически зашифровываются и расшифровываются на лету.

Читать →

Хакерская правда и взлом веба: компания Headlight Security на PHDays VI


Крупные компании тратят миллионы долларов на безопасность. Почему специалистам по тестированию на проникновение достаточно пары дней для преодоления периметра сети организации и реализации возможности доступа к критическим ресурсам? Эти и другие вопросы обсуждали в рамках секции «Хакерская правда: зачем ломаете?» на международном форуме PHDays VI. В числе участников секции был технический директор Headlight Security Дмитрий Евтеев, один из идеологов Positive Hack Days. Другой сотрудник Headlight Security, Михаил Фирстов, провел на форуме мастер-класс по взлому веб-приложений.
На секции собрались известные российские специалисты по тестированию на проникновение Дмитрий Евтеев, Никита Кислицин, Тимур Юнусов, Сергей Белов и Омар Ганиев. Острые вопросы задавал директор по развитию Positive Technologies Борис Симис.
«Грамотные люди есть и среди нападающих, и защитников, — уверен Дмитрий Евтеев. — Представим компанию, которая сделала все правильно с точки зрения парольной защиты, фаерволов, антивирусов и пр.. Но пользователи начинают жаловаться на сложную политику, связанную с паролями. Потом на компьютере бухгалтера надо установить важную программу, которая не умеет работать через прокси. Таким образом, в системе появляются бреши, которые изначально не закладывались. Компаниям приходится идти на многочисленные компромиссы в угоду бизнес-процессам. Безопасность должна быть безопасной, но я понимаю, как часто это неудобно».
По словам представителя Positive Technologies Тимура Юнусова, специалисты по безопасности играют черными фигурами и всегда опаздывают на один шаг.
«Безопасность нельзя прикрутить, купив какой-то продукт, — говорит Никита Кислицин из Group-IB, — она связана с процессами, культурой, людьми. Я немало работал с анализом бот-сетей, которые шлют самые разные данные с зараженных компьютеров — перехваченные пост-запросы, пароли, раскадровку рабочего дня, видео, ключи, которые можно вынуть из файловой системы или USB-стиков. На моей практике минимум треть компаний, в том числе крупных банков, были заражены ботнетами. До сих пор реально попасть в очень важные компьютеры, просто написав правильный текст и прислав человеку вирус, поэтому вся эта тема со строением DMZ и защитой периметра немного отходит на второй план. Одной рукой системный администратор может администрировать домен банка, а другой — сидеть во ВКонтакте и переходить по присылаемым оттуда ссылкам. Если есть запрет — появится личный 3G-модем. Банк может купить любую систему защиты за миллион долларов, но от таких случаев система не спасает».
Аудитор ИБ компании Digital Security Сергей Белов считает, что компании необоснованно экономят на услугах offensive-специалистов, которые обязательно должны быть в команде ИБ. Вместо этого берут экспертов по SDLC, на практике умеющих обеспечить лишь красивую бумажную безопасность. В таких компаниях любой responder или nmap всегда находит много всего интересного.
Выступающие также подняли тему несовершенства систем, которые следят за паролями.
«Когда мы в Positive Technologies сделали бесплатный онлайн-сканер, мне в почту упало забавное письмо от одного человека, говорит Дмитрий Евтеев. — Он писал, что у него FreeBSD, один порт, все под фаерволом и завернуто в systrace и jail. Давай, отсканируй меня, найди уязвимости. Быть таким смелым легко, когда у человека одна система, он холит и лелеет ее, блюдет логи в режиме реального времени. Сейчас же ситуация поменялась. Даже у одного пользователя нередко несколько компьютеров, а у компаний их тысячи. Есть множество паролей на разные сервисы, электронные почты, социальные сети, VPN, мессенджеры. Человек, как правило, использует один и тот же пароль везде, что удобно — прозрачная авторизация во всем интернете. Другие пишут на листочке. Третьи хранят пароль в текстовом виде на рабочем столе. Пароли не только забываются. Страшно то, что их надо постоянно менять. Человек придумал в голове пароль, который он может запомнить, а система говорит: срок вышел, придумай новый. Нет, этот не подойдет, придумай сложнее».
«В логах малварей мы часто наблюдаем, как человек пытается вспомнить пароль, — вспоминает Никита Кислицин. — Добавляет одну цифру, потом меняет ее. В результате разоблачает всю свою парольную базу от всех сервисов».
«Для каждой из отраслей, включая АСУ ТП, необходимо что-то вроде банковского стандарта PCI DSS, — отметил Дмитрий Евтеев. — Это касается и пентеста, и аудита. Но правильные требования повышают уровень защищенности только в том случае, если их выполняют. Мы встречались с компанией, которая сертифицировала небольшой участок инфраструктуры по ISO27001. Разумеется, в ходе пентеста была найдена дыра на другом участке. Бумага есть, а безопасности нет.».
Дмитрий Евтеев считает, что проводить ежегодное тестирование на проникновение следует силами разных компаний. Это позволит защититься от некачественного пентеста, но и дает возможность взглянуть свежим взглядом на все уязвимые места инфраструктуры. Иной раз, например перед запуском критически-важной инфраструктуры, полезно приглашать лучшие команды страны друг за другом.
«Найти одну или две уязвимости на периметре и сдать отчет — это не пентест, — уверен Дмитрий Евтеев. — Тестирование на проникновение предполагает максимально широкий охват всех систем, а не остановку после первого «пробива» веб-приложения. У компании могут быть уязвимые сервисы на внешних площадках, а пароль администратора сайта совпадать с паролем у VPN к этой сети. Во время пентеста следует учитывать все нюансы».
Дмитрий Евтеев несколько лет возглавлял отдел анализа защищенности Positive Technologies, в котором собрал уникальную команду «белых хакеров». В 2013 году занял третье место в рейтинге ИБ-спикеров. Автор множества исследований (об одном из них писали ведущие СМИ России). В 2015 году основал компанию HeadLight Security, в которой и работает по сей день на должности технического директора.

Практические занятия по взлому веб-приложений от

HeadLight Security


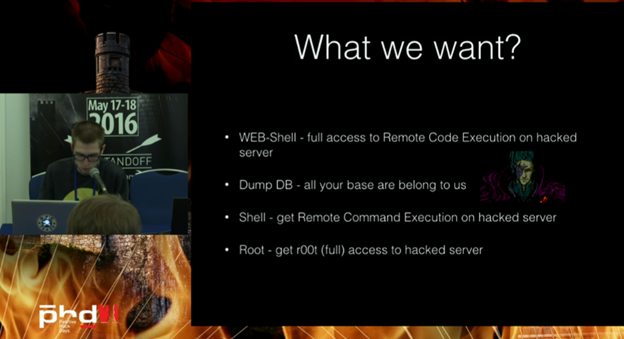
Согласно отчету Verizon DBIR, в 2016 году большинство взломов связано именно с уязвимостями веб-приложений. Подробный мастер-класс по взлому веб-приложений на PHDays VI представил эксперт HeadLight Security Михаил Фирстов. Все рассмотренные атаки встречаются в реальной жизни (как на стороне сервера, так и клиента). Запись выступления представлена на сайте PHDays, а вскоре все желающие смогут познакомиться с учебным материалом в удобном формате (GitBook и Doker).
«Почти любая уязвимость в веб-приложении несет серьезную угрозу для бизнеса, — говорит Михаил Фирстов. — Проблемы банку (или, например, компании Starbucks) могут создать не только распространенные XXE или XSS, но и ошибка Race Condition, позволяющая перевести деньги  от одного клиента к другому с накруткой. В социальной сети может стать фатальной хранимая XSS, что показал Сэми Камкар, десять лет назад сгенерировав почти миллион запросов на добавление в друзья в MySpace. До сих пор половина сайтов подвержены данной уязвимости».
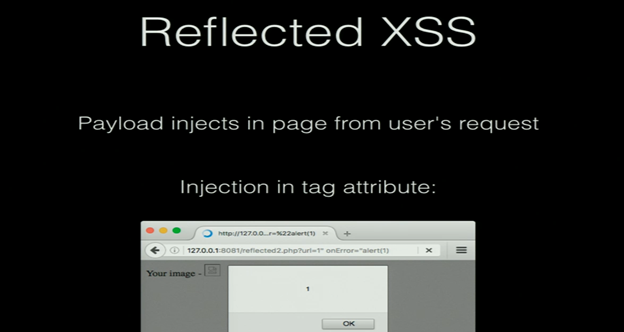
Об уязвимости межсайтого скриптинга (XSS) Михаил рассказывает в начале второй части своего выступления. Ошибка позволяет злоумышленнику внедрить в HTML сайта свой JavaScript-код. Опасность представляют не только «хранимые XSS» (stored), но и «отраженные XSS» (reflected).
«Reflected XSS встречается довольно часто, в том числе на крупных проектах, — отмечает Михаил. — Если из всей информации, которую отправляет им пользователь, они научились вырезать угловые скобки и вредные слова, то в случае отраженной XSS для реализации атаки нужно лишь закрыть атрибут при помощи кавычки, которые могут и не экранироваться. В некоторых случаях нельзя вставить точку или вектор, который содержит скобки, но люди все равно находят способы атаковать приложение. Все зависит от того, насколько вы хорошо знаете JavaScript или Google».
В примере ниже приведена инъекция в атрибуте тега.
В ходе мастер-класса были рассмотрены все распространенные уязвимости, с которыми можно столкнуться на сайтах крупных компаний. Например, RFI (Remote file include) встречается редко, так как требует определенной конфигурации от сервера. Уязвимость LFI (Local File Inclusion) более популярна, ее можно обнаружить, например, в Mail.ru.
«Курс будет полезен разработчикам веб-сервисов и специалистам по безопасности компаний большинства отраслей, от банков до государственных учреждений. По ходу обучения слушатели смогут скачать прикладную часть в Doker и самостоятельно воспроизводить все описанные техники. Тексты, примеры и презентации будут размещены в сети. Запланирован также перенос в формат GitBook», — отмечает Михаил Фирстов.
Компания HeadLight Security планирует активно развивать данный курс на бесплатной основе. В настоящее время он содержит основные вещи, которые подойдут для знакомства с уязвимостями PHP, MSQL, Client Side и другими атаками. Вскоре в него будут добавлены различные языки, СУБД, техники обхода WAF, а также практические методы защиты веб-сервисов.
Посмотреть выступление Дмитрия Евтеева на секции «Хакерская правда: зачем ломаете?» и мастер-класс Михаила Фирстова «Базовый курс по взлому веб-приложений» можно на сайте форума по адресу: http://www.phdays.ru/broadcast/

Автор:
Дата публикации: