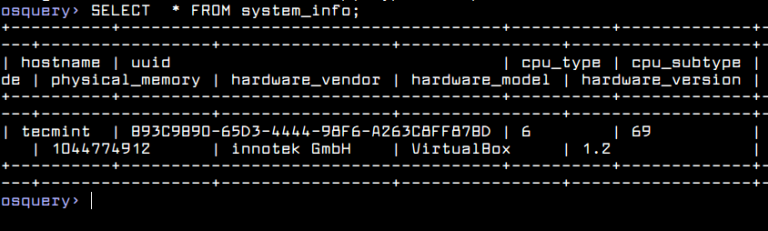
Osquery – бесплатная программа, с открытым исходным кодом, мощная и кросс-платформенная база данных для операционной системы, мониторинга и аналитики на базе SQL для Linux, FreeBSD, Windows и Mac OS X, созданная Facebook. Читать
Osquery – бесплатная программа, с открытым исходным кодом, мощная и кросс-платформенная база данных для операционной системы, мониторинга и аналитики на базе SQL для Linux, FreeBSD, Windows и Mac OS X, созданная Facebook. Читать
Для скрытия информации об Apache вам необходимо редактировать конфигурационный файл Apache /etc/httpd/conf/httpd.conf
nano /etc/httpd/conf/httpd.conf
Меняем
 ServerTokens Os

ServerSignature On
на
ServerTokens Prod или ServerTokens ProductOnly

ServerSignature Off
Теперь вам нужно перезапустить сервер Apache, используя следующую команду:
# service httpd restart
Теперь вывод для заголовка apache выглядит как ниже
Server: Apache
Чтобы скрыть информацию PHP, вам нужно отредактировать файл /etc/php.ini и изменить следующие параметры.
Если вы не знаете где находится этот файл, посмотрите тут:
# vim /etc/php.ini
Меняем
expose_php On
на
expose_php Off
Теперь вам нужно перезапустить сервер Apache
# service httpd restart
После этого изменения PHP больше будет добавлять свою подпись в заголовок веб-сервера.
Блокирование ответов ping в системе может помешать хакерам реализовать атаку ICMP flood dos.
Таким образом, это может быть наиболее успешная практика для безопасности системы, но большинство систем мониторинга онлайн используют ping для своего функционала.
Вы можете просто блокировать ответы icmp непосредственно из брандмауэра в любых системах Linux.
# iptables -A INPUT -p icmp --icmp-type echo-request -j DROP
Мы можем блокировать ответы ping из системы, напрямую обновляя параметры ядра.
В этом случае мы можем блокировать ответы временно или постоянно, как показано ниже.
Вы можете временно заблокировать ping используя следующую команду:
# echo "1" > /proc/sys/net/ipv4/icmp_echo_ignore_all
Вместо блокировки ping временно вы можете заблокировать его на постоянной основе, добавив следующие параметры в файл конфигурации /etc/sysctl.conf.
net.ipv4.icmp_echo_ignore_all = 1
Теперь выполните следующую команду для применения настроек без перезагрузки системы.
# sysctl -p
Офисные документы Microsoft широко используются злоумышленниками для отправки вредоносного файла, а затем убеждают пользователя открыть файл с помощью методов социальной инженерии.
В Microsoft существует несколько способов обмена данными между приложениями, а самый популярный – DDE, который известен как Dynamic Data Exchange, который отправляет сообщения между приложениями и использует общую память для обмена данными между приложениями.
Он может использоваться для одноразового использования или для непрерывного обмена.
Здесь вы можете увидеть видео-учебник для DDE Exploit, сделанный gbhackers:
Хакеры используют этот метод в природе для выполнения вредоносных скриптов и для компрометации жертв.
Корпорация Майкрософт выпустила лучшие методы обеспечения безопасности, чтобы безопасно открывать документы Office, содержащие Dynamic Data Exchange, и настоятельно рекомендует просмотреть функцию безопасности.
В сценарии атаки по электронной почте злоумышленник может использовать DDE-протокол, отправив пользователю специально созданный файл, а затем убедить пользователя открыть файл, как правило, путем соблазна в письме.
Злоумышленнику придется убедить пользователя отключить Защищенный режим и нажать одну или несколько дополнительных подсказок.
Поскольку вложения электронной почты являются основным методом, который злоумышленник может использовать для распространения вредоносного ПО, Microsoft настоятельно рекомендует клиентам проявлять осторожность при открытии подозрительных файловых вложений.
Недавняя уязвимость удаленных исполняемых файлов MS Office позволяет злоумышленнику полностью контролировать зараженную операционную систему Windows, и эта уязвимость затронута всей версией Microsoft Office.
Он был рассмотрен Microsoft с рекомендациями по безопасности CVE-2017-11826.
Excel сильно зависит от DDE, чтобы открывать документы, Microsoft предлагает выключить автоматическое обновление ссылок на рабочую книгу, чтобы предотвратить автоматическое обновление из Excel, включая DDE, OLE.
Если вы отключите автоматическое обновление, данные не будут обновлены, поэтому пользователю необходимо вручную подать данные.
Применяется к Office 2007, 2010, 2013, 2014.
Чтобы отключить функцию DDE через пользовательский интерфейс:
Установите Файл-> Опции-> Центр доверия-> Настройки центра доверия … -> Внешний контент-> Параметры безопасности для ссылок на рабочую книгу = Отключить автоматическое обновление ссылок на рабочую книгу.
Чтобы отключить функцию DDE с помощью редактора реестра:
[HKEY_CURRENT_USERSoftwareMicrosoftOffice<version>ExcelSecurity]
WorkbookLinkWarnings(DWORD) = 2
Для Office 2010 и выше
[HKEY_CURRENT_USERSoftwareMicrosoftOffice<version>WordOptions]
DontUpdateLinks(DWORD)=1
Для Office 2007
[HKEY_CURRENT_USERSoftwareMicrosoftOffice12.0WordOptionsvpref]
fNoCalclinksOnopen_90_1(DWORD)=1
Для Office 2010 и выше
[HKEY_CURRENT_USERSoftwareMicrosoftOffice<version>WordOptionsWordMail]
DontUpdateLinks(DWORD)=1
Для Office 2007
[HKEY_CURRENT_USERSoftwareMicrosoftOffice12.0WordOptionsvpref]
fNoCalclinksOnopen_90_1(DWORD)=1
С обновлением Windows 10 после осени Windows Defender Exploit Guard может блокировать вредоносное ПО на базе DDE в соответствии с сокращением поверхности атаки.
Эта атака предполагает использование макросов и вредоносных документов.
В исследовании, которое было выполнено Trend Micro, стало ясно, что макрос, который скрыт в документе, будет искать ярлыки на рабочем столе, и он заменит ярлык вредоносными адресами.
Когда пользователь нажимает на одну из ярлыков, пользователь будет перенаправлен на загрузку дополнительных вредоносных программ на устройство.
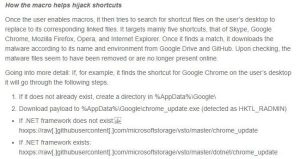
Ярлыки, которые являются целями атаки:
Это вредоносное ПО, от использования его макроса до его установки, демонстрирует очень необычное поведение и, вероятно, все еще находится в разработке.
Мы считаем, что вредоносное ПО не широко распространено и до сих пор было всего несколько жертв.
Тем не менее, важно знать об этом вредоносном ПО и методе атаки, поскольку новые и улучшенные версии могут быть в работе.
Microsoft по умолчанию отключает макросы, так как они знают, как злоумышленники используют встроенные коды.
Получение знакомства с настройками макроса системы может помочь пользователям наилучшим образом использовать макрос при фильтрации атак с использованием кода, но обычно рекомендуется избегать загрузки и включения макроса для документов из новых или неизвестных источников.
Вы можете ознакомиться с этой атакой более детально : https://blog.trendmicro.com/trendlabs-security-intelligence/malicious-macro-hijacks-desktop-shortcuts-to-deliver-backdoor/
В этой статье я расскажу, как установить chkrootkit на наши новейшие системы Ubuntu 18.04 и CentOS 7.
Chkrootkit – это общий сканер безопасности, который помогает администраторам искать в локальной системе признаки того, что он заражен «руткитом».
Руткит можно рассматривать как вредоносную программу, которая может взять под контроль компьютерную систему, не зная об этом пользователя компьютерной системы.
Это означает, что руткит способен выполнять файлы и изменять конфигурацию системы на целевой машине и многие другие, которые могут выполняться только как суперпользователь Linux-машины.
Имейте в виду, что вы можете использовать chkrootkit для поиска файлов и процессов, связанных с руткитом, но вы не можете быть на 100% уверены, что все куски руткитов найдены и удалены.
Вы можете защитить свою систему от руткитов, гарантируя, что все приложения и программное обеспечение обновлены и система будет исправлена против всех известных уязвимостей.
Гораздо проще установить chkrootkit на сервер Ubuntu 18.04, поскольку он доступен в самих пакетах репозитория Ubuntu.
Мы можем установить его, выполнив следующую команду:
# apt-get update

# apt install chkrootkit

# chkrootkit -V

chkrootkit version 0.52
Нам просто нужно убедиться, что у нас есть привилегии root для использования chkrootkit.
Пакет chkrootkit в репозитории Ubuntu поставляется с конфигурацией crontab.
Этот crontab планируется запустить ежедневно.
Чтобы включить ежедневную проверку, вы можете открыть /etc/chkrootkit.conf и изменить этот файл, как показано ниже:
Замените первую строку:
RUN_DAILY=”false”
на
RUN_DAILY=”true”
Этот инструмент недоступен в пакетах репозитория CentOS.
Следовательно, нам нужно загрузить последнюю доступную версию и настроить ее.
В Chkrootkit есть программы C.
Перед компиляцией исходного пакета chkrootkit вам необходимо установить компилятор GCC (C и C ++) и glibc-static, чтобы избежать ошибок во время процесса использования.
#yum update

#yum install wget gcc-c++ glibc-static
Как упоминалось ранее, вы можете скачать последнюю версию chkrootkit с веб-сайта chkrootkit.
# wget -c ftp://ftp.pangeia.com.br/pub/seg/pac/chkrootkit.tar.gz
Затем мы можем загрузить хеш-файл md5, связанный с нашей загрузкой chkrootkit, чтобы проверить, не поврежден ли он.
# wget ftp://ftp.pangeia.com.br/pub/seg/pac/chkrootkit.md5

# md5sum -c chkrootkit.md5

chkrootkit.tar.gz: OK
Теперь вы можете перейти в загруженную папку и извлечь файл.
Вы можете извлечь его по тому же пути и переместить двоичный файл chkrootkit в папку / usr / bin, или вы можете переместить извлеченное содержимое в отдельную папку с таким именем, как описано здесь, и установить его.
В любом случае это сработает.
#tar –xzf chkrootkit.tar.gz

#mkdir /usr/local/chkrootkit

#mv chkrootkit-0.52/* /usr/local/chkrootkit

#cd /usr/local/chkrootkit

#make sense
Теперь вы можете запустить chkrootkit для сканирования сервера.
/usr/local/chkrootkit/chkrootkit
Вы можете добавить запись cron для запуска chkrootkit автоматически и отправить отчет проверки на ваш почтовый адрес.
Создайте и добавьте следующие записи в “/etc/cron.daily/chkrootkit.sh”
#!/bin/sh

(

/usr/local/chkrootkit/chkrootkit

) | /bin/mail -s 'CHROOTKIT Daily Run (ServerName)' your@email.com
Вы можете также установить другие защитные сканеры, такие как rkhunter, в вашу систему для лучшей безопасности.
Chkrootkit – это инструмент для проверки руткитов. Он содержит скрипт оболочки chkrootkit, который сканирует все системные двоичные файлы для любых модификаций руткитов.
Кроме того, он содержит несколько программ на C, которые выполняют различные проверки безопасности, как показано ниже:
ifpromisc.c: Он проверяет, находится ли сетевой интерфейс в беспорядочном режиме.
chklastlog.c: Он проверяет удаление последнего.
chkwtmp.c: Он проверяет удаление wtmp.
chkproc.c: Он проверяет наличие признаков троянов LKM.
chkdirs.c: Он проверяет наличие признаков троянов LKM.
strings.c: Выполняет быструю и грязную замену строк.
chkutmp.c: Он проверяет удаление utmp.