В связи с постоянно растущим давлением по сохранению пространства IP-адресов на Интернет, могут быть внедрены в практику для повышения эффективности нумерации. Смысл заключается в сокращении вдвое использование адресного диапазона, назначаемого для соединений точка-точка.
В большинстве кейсов пронумерованные подсети Интернета не используют больше, чем 30-битную маску подсетей (/30). Для которой требуется четыре адреса на стык – два адреса хоста, один адрес сети и один широковещательный. Это плохо для соединений точка-точка, поскольку имеют только два полезных адреса из четырех.
Но что мешает нам использовать префикс /31? Давайте попробуем в этом разобраться.
/31 Маска разрешает использовать 2 адреса. Первый будет адресом сети, последний бродкастовым, ну а для соединения узлов используем все те же адреса.
Ограничения при использовании префикса /31:
1. Перестают работать протоколы использующие L3 brodcast.
На самом деле на текущий момент протоколов использующих в своей работе L3 brodcast практически не осталось. Основные актуальные на сегодняшний день протоколы такие как OSPF, IS-IS, EIGRP, BGP используют в работе multicast или unicast адреса.
Вообще это ограничение можно даже записать в плюс, потому что повышается устойчивость к DoS атакам основанных на рассылке бродкаст трафика.
2. Не все устройства поддерживают префиксы /31
На Juniper и Cisco вы можете смело использовать маску /31, хотя cisco при этом выдает предупреждение (% Warning: use /31 mask on non point-to-point interface cautiously).
А вот ZyXEL уже не дает выбрать маску /31.
Mikrotik официально так же не поддерживает /31, но на практике иногда получается использовать /31 с некоторыми ухищрениями.
В итоге накладываются дополнительные ограничения на эксплуатацию сети, использования оборудования разных производителей и даже на использование оборудования одного вендора но с разными версиями прошивок.
Если вас не пугают приведенные ограничения то смело экономьте адреса используя префикс /30
Использование префикса /31 детально описано в RFC 3021 Using 31-Bit Prefixes on IPv4 Point-to-Point Links.
LSA содержат в себе информацию о маршруте передается внутри Link State Update (LSU) пакета. Каждый LSU пакет содержит в себе один или несколько LSA, и когда LSU отправляется между маршрутизаторами OSPF, он распространяет информацию LSA через сеть. Каждый LSA используется в определенных границах сети OSPF.
ТИПЫ LSA
OSPF в настоящее время определяет 11 различных типов LSA, однако, несмотря на большое разнообразие LSA, только около половины из них обычно встречаются в сетях OSPF, но мы рассмотрим их все.
LSA ТИП 1 – OSPF ROUTER LSA
Пакеты LSA Type 1 (Router LSA) отправляются между маршрутизаторами в пределах одной и той же зоны (area) где они были созданы и не покидают эту зону. Маршрутизатор OSPF использует пакеты LSA Type 1 для описания своих собственных интерфейсов, а также передает информацию о своих соседях соседним маршрутизаторам в той же зоне.
LSA ТИП 2 – OSPF NETWORK LSA
Пакеты LSA Type 2 (Network LSA) генерируются Designated Router’ом (DR) для описания всех маршрутизаторов, подключенных к его сегменту напрямую. Пакеты LSA Type 2 рассылаются между соседями в одной и той же зоны где они были созданы и остаются в пределах этой зоны.
LSA ТИП 3 – OSPF SUMMARY LSA
Пакеты LSA Type 3 (Summary LSA) генерируются с помощью пограничных маршрутизаторов Area Border Routers (ABR) и содержат суммарное сообщение о непосредственно подключенной к ним зоне и сообщают информацию в другие зоны, к которым подключен ABR. Пакеты LSA Type 3 отправляются в несколько зон по всей сети.
На рисунке показано как маршрутизатор R2 ABR создает Type 3 Summary LSA и отправляет их в зону Area 0. Таким же образом R3 ABR роутер создает пакеты Type 3 и отправляет их в Area 2. В таблице маршрутизации маршруты, полученные таким образом, отображаются как “O IA”
LSA ТИП 4 – OSPF ASBR SUMMARY LSA
Пакеты LSA Type 4 (ASBR Summary LSA) – это LSA, которые объявляют присутствие автономного пограничного маршрутизатора Autonomous System Border Router (ASBR) в других областях.
На схеме, когда R2 (ABR) принимает пакет LSA Type 1 от R1, он создаст пакет LSA Type 4 (Summary ASBR LSA), который передает маршрут ASBR, полученный из Area 1, и вводит его в Area 0. Хотя пакеты LSA Type 4 используются ABR для объявления маршрута ASBR через их зоны, он не будет использоваться самим ASBR в пределах его локальной зоны (Area 1); ASBR использует LSA Type 1 для информирования своих соседей (в данном случае R2) в своих сетях.
LSA ТИП 5 – OSPF ASBR EXTERNAL LSA
Пакеты LSA Type 5 (ASBR External LSA) генерируются ASBR для передачи внешних перераспределенных маршрутов в автономную систему (AS) OSPF. Типичным примером LSA Type 5 будет внешний префикс или маршрут по умолчанию (default router), как показано на схеме.
Этот внешний маршрут/префикс перераспределяется в OSPF-сеть ASBR (R1) и в таблице маршрутизации будет отображаться как “O E1” или “O E2“.
LSA ТИП 6 – OSPF GROUP MEMBERSHIP LSA
Пакеты LSA Type 6 (Group Membership LSA) были разработаны для протокола Multicast OSPF (MOSPF) , который поддерживает многоадресную маршрутизацию через OSPF. MOSPF не поддерживается Cisco и не пользуется широкой популярностью.
LSA ТИП 7 – OSPF NOT SO STUBBY AREA (NSSA) EXTERNAL LSA
Пакеты LSA Type 7 (NSSA External LSA) используются для некоторых специальных типов зон, которые не позволяют внешним распределенным маршрутам проходить через них и таким образом блокируют распространение в них LSA Type 5. LSA Type 7 действуют как маска для LSA Type 5 пакетов, позволяя им перемещаться по этим специальным зоам и достигать ABR, который может переводить пакеты LSA Type 7 обратно в пакеты LSA Type 5.
На схеме ABR R2 переводит LSA Type 7 в LSA Type 5 и рассылает его в сеть OSPF.
LSA ТИП 8 – OSPF EXTERNAL ATTRIBUTES LSA (OSPFV2) / LINK LOCAL LSA (OSPFV3)
Пакеты LSA Type 8 в OSPFv2 (IPv4) называются внешними атрибутами LSA и используются для передачи атрибутов BGP через сеть OSPF, в то время как адреса BGP передаются через LSA Type 5 пакеты, однако, эта функция не поддерживается большинством маршрутизаторов. С OSPFv3 (IPv6) , LSA Type 8 переопределяется для передачи информации IPv6 через сеть OSPF.
LSA ТИП 9, 10 И 11
Обычно LSA этих типов используются для расширения возможностей OSPF. Практическое применение этих LSA заключается в Traffic Engineering’е MPLS, где они используются для передачи параметров интерфейса, таких как максимальная пропускная способность, незанятая полоса пропускания и т.д.
LSA ТИП 9 – OSPF LINK SCOPE OPAQUE (OSPFV2) / INTRA AREA PREFIX LSA (OSPFV3)
LSA Type 9 в OSPFv2 (IPv4) определяется как Link Scope Opaque LSA для передачи OSPF информации. Для OSPFv3 он переопределяется для обработки префикса связи для специального типа зоны, называемого Stub Area.
LSA ТИП 10 – OSPF AREA SCOPE OPAQUE LSA
Пакеты LSA Type 10 используются для потоковой передачи информации OSPF через маршрутизаторы других областей. Даже если эти маршрутизаторы не обрабатывают эту информацию, чтобы расширить функциональность OSPF, этот LSA используется для Traffic Engineering’а для объявлений MPLS и других протоколов.
LSA ТИП 11– OSPF AS SCOPE OPAQUE LSA
Пакеты LSA Type 11 выполняют ту же задачу, что и пакеты LSA Type 10, но не пересылаются в специальные зоны (Stub зоны)
TTL — время жизни пакета данных в протоколе IP. Чем TTL может заинтересовать обычного пользователя? Наверняка, большинство из Вас оказались на этой странице с целью узнать, как обойти ограничения на раздачу интернета со смартфона. Контроль TTL используется операторами мобильной связи для обнаружения трафика несанкционированного подключенного устройства. Из этого обзора Вы узнаете, как именно TTL помогает провайдеру узнать о раздаче интернета с помощью Wi-Fi или USB и каким образом обычному абоненту обхитрить жадного оператора. Мы постараемся доходчиво объяснить, что такое TTL и как это значение может помочь абонентам.
Принцип работы TTL
К сожалению, безлимитный мобильный интернет без каких-либо ограничений на сегодняшний день не предоставляется ни одним оператором. Существуют тарифы, которые предусматривают отсутствие ограничений по скорости и трафику, но при использовании SIM-карты только в смартфоне. Также нельзя делиться интернетом с другими устройствами. Если вы включите на смартфоне точку доступа Wi-Fi или подключитесь к ноутбуку по USB, оператор моментально зафиксирует этот факт и предпримет соответствующие меры (предложит дополнительно заплатить). Многие недоумевают, что за технологии позволяют провайдеру вычислить раздачу интернета. На самом деле все гораздо проще, чем кажется. Чтобы не позволять абонентам делиться интернетом с другими устройствами, оператору достаточно контролировать TTL. Например, если Вы включите на телефоне режим модема, исходящий от подключенных устройств TTL будет на 1 меньше, чем у смартфона, на что незамедлительно отреагирует провайдер. Манипуляции с ТТЛ позволяют обойти ограничение на тетеринг.
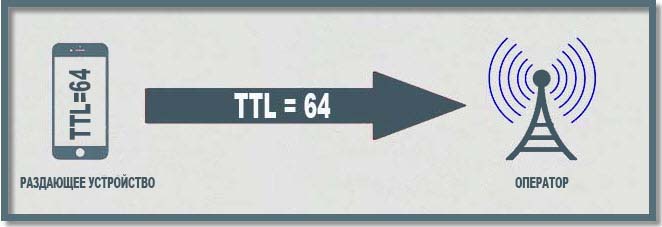
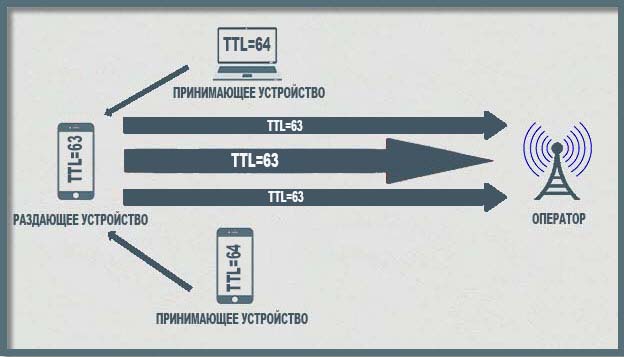
Если вы все еще не поняли, что такое TTL и какой у него принцип работы, ознакомьтесь с приведенной ниже инфографикой.
Девайс работает без раздачи интернета.
У iOS и Android устройств TTL по умолчанию равен 64. Если телефон не раздает интернет другим устройствам, все пакеты уходят к оператору со значением TTL=64.
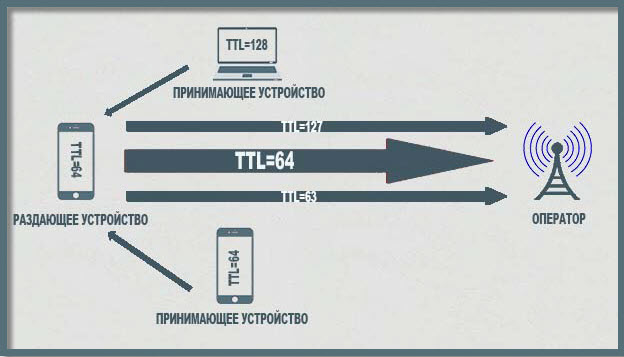
Девайс раздает интернет.
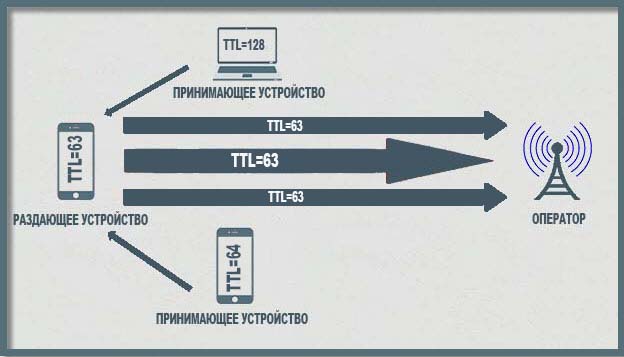
При попытке раздачи интернета с помощью Wi-Fi, Bluetooth или USB на другие устройства, например, ноутбук и еще один телефон, пакеты от раздающего устройства, по-прежнему, уходят со значением TTL=64. Пакеты от компьютера/ноутбука до раздающего интернет устройства доходят со значением TTL=128 (значение для Windows по умолчанию), теряют единицу на раздающем устройстве и уходят к оператору с TTL=127. Пакеты от принимающего интернет телефона доходят до раздающего устройства с TTL=64 и уходят к оператору с TTL=63, потеряв одну единицу. Для оператора это означает, что абонент раздает интернет, о чем свидетельствуют пакеты с тремя разными значениями TTL. В итоге, провайдер предпринимает соответствующие меры в отношении такого абонента.
Девайс раздает интернет с корректировкой TTL.
Чтобы оператор не вычислил факт запуска тетеринга, необходимо изменить на раздающем интернет устройстве TTL по умолчанию таким образом, чтобы пакеты с других устройств при потере единицы от TTL имели значение, которое было задано для раздающего устройства “по умолчанию”. На приведенной выше картинке видно, что после корректировки значение TTL на раздающем интернет телефоне равно 63. iOS и Android девайсы имеют TTL=64, но после прохождения пакетов через раздающее устройства TTL теряет единицу и поступает к оператору со значением 63. Получается, оператор не видит ничего подозрительного и абонент может раздавать интернет без каких-либо ограничений и дополнительной оплаты.
Если принимающее интернет устройство имеет TTL по умолчанию не 64, нужно внести соответствующие изменения. Например, если вы хотите раздать интернет на ноутбук или компьютер, который имеет TTL=128, вам нужно изменить его на 64. Такая схема позволяет одновременно раздавать интернет на компьютер, а также iOS и Android устройства. Если по какой-то причине Вы не можете изменить TTL на ПК, то измените TTL раздающего устройства на 127. В итоге пакеты будут уходить к оператору с одинаковым значением и никаких подозрений не возникнет. Правда, у такой схемы есть недостаток. У вас не получится одновременно с компьютером подключить к интернету iOS и Android устройства, если у них TTL по умолчанию не 128.
Девайс раздает интернет с корректировкой и фиксацией TTL.
Данная схема является самой удобной. Вам необходимо изменить и зафиксировать TTL для любых исходящих пакетов. То есть, абсолютно не важно, какие устройства будут подключаться к интернету. Такой вариант будет идеальным для тех, кто не может изменить TTL на принимающем устройстве, например, smart-tv или игровые приставки. Недостаток этого способа заключается в том, что он подходит не для всех телефонов.
Заключение
Надеемся Вы поняли, что такое TTL и чем корректировка этого значения может быть полезна для обычного абонента. Мы постарались объяснить все коротко и доступно. Если у вас остались вопросы, задавайте их в комментариях и мы постараемся Вам помочь. Напомним, что этот обзор предназначен для того, чтобы вы получили представление о таком понятии, как TTL.
После прочтения заметки о даркнетах , у многих, наверное, возник вопрос: а какие именно IP-адреса не должны маршрутизироваться в Интернет и почему? И немалая часть публики, естественно, может ответить на этот вопрос, не задумываясь, но я, на всякий случай, перечислю список наиболее статичных диапазонов, которые IETF предписывает не использовать в глобальной сети Интернет. Зарезервированные диапазоны также называются Bogon/bogus networks. Официальный перечень описан в RFC6890 , RFC5735 и некоторых других. Также по ссылкам (english) доступны описание и перечень bogon подсетей от Team Cymru.
0.0.0.0/8 Диапазон описан в RFC1122 , RFC3330 и RFC1700 как “Этот хост в этой сети” (this host on this network), хотя, учитывая варианты применения, правильнее было бы назвать его как “любой адрес”. В частности, IP-адрес 0.0.0.0 используется для:- обозначения в конфигурационных файлах серверов и выводе netstat информации о том, что определенный сервис “слушает” запросы на всех IP-адресах данного сервера;- конфигурации маршрута по умолчанию на активном сетевом оборудовании;- использования в качестве src address в запросах на получение IP-адреса (DHCPDISCOVER);- обозначения IP-адреса в суммаризованных событиях безопасности IDS/IPS/WAF/etc (например, TCP Host Sweep – обозначение dst host в случае инициации коннектов к большому количеству IP-адресов).
10.0.0.0/8 172.16.0.0/12 192.168.0.0/16 Три вышеописанных диапазона не маршрутизируются в Интернет, поскольку зарезервированы под организацию локальных сетей ИТ-инфраструктуры компаний. Описаны изначально в RFC1918 . При этом любая организация вправе использовать любой из вышеописанных диапазонов для IP-адресного плана либо все вместе на свое усмотрение. Для взаимодействия с внешними ресурсами и партнерами во избежание пересечения адресного пространства должен использоваться NAT.
100.64.0.0/10 В соответствии с RFC6598 , используется как транслируемый блок адресов для межпровайдерских взаимодействий и Carrier Grade NAT. Особенно полезен как общее свободное адресное IPv4-пространство RFC1918, необходимое для интеграции ресурсов провайдеров, а также для выделения немаршрутизируемых адресов абонентам. Конечно, в последнем случае никто не мешает использовать RFC1918 – на откуп сетевым архитекторам.
127.0.0.0/8 В случае, если сервису необходим для работы функционирующий сетевой стек, который не будет давать сбоев при отключении от сети, используются loopback-адреса. Выделение 127.0.0.0/8 под внутренние loopback-адреса определено в RFC1122 . В отличие от адресов RFC1918 и RFC6598, адреса для loopback не должны присутствовать и обрабатываться ни в одной сети, только во внутренней таблице маршрутизации хоста.
169.254.0.0/16 В соответствии с RFC3927 , определен как Link-Local для автоматической конфигурации. Думаю, каждый человек хоть раз в жизни, но успел столкнуться с ситуацией, когда ПК, не получив IP-адрес от DHCP-сервера, присваивает сам себе непонятный и нигде не прописанный ранее IP, начинающийся на 169.254… Это и есть реализация рекомендаций из RFC3927.
192.0.0.0/24 Блок не встречается в повседневной жизни, поскольку зарезервирован под IANA для нужд IETF в соответствии с RFC6890 .
192.0.2.0/24 198.51.100.0/24 203.0.113.0/24 Эти три подсети, в соответствии с RFC5737 , зарезервированы для описания в документах. Многие, думаю, сталкивались с ситуацией, когда для статьи в журнале либо презентации на конференции нужно показать некоторое адресное пространство, которое, с одной стороны, не должно ассоциироваться с локальными RFC1918-адресами и как бы показывать Интернет, но, в то же время, и не принадлежать никому, чтобы не было лишних вопросов со стороны владельца адресов. Для этого и были выделены три подсети /24 по принципу “дарю, пользуйтесь”.
192.88.99.0/24 Частный случай из подсети 192.0.0.0/24, описанной выше, но заслуживает отдельного описания из технологического интереса. В связи с необходимостью взаимодействия новых IPv6-облаков между собой в преобладающем IPv4-транзите необходим NAT 6to4. При этом некоторые межконтинентальные сервисы, наиболее критичные из которых – корневые сервера DNS, используют технологию anycast. Наверное, это тема для отдельной заметки, но вкратце: подсеть, выделенная под anycast, может терминироваться в любой автономной системе для обеспечения отказоустойчивости. В RFC3068 был выделен пул адресов 192.88.99.0/24 для NAT 6to4 сервисов, использующих anycast. Как видим, выделен был этот пул еще в 2001 году, после чего, нахлебавшись проблем на практике, в 2015 году издаетсяRFC7526 , отменяющий RFC3068, но при этом подсеть 192.88.99.0/24 остается зарезервированной под нужды IETF.
198.18.0.0/15 Диапазон выделен под лаборатории нагрузочного тестирования (Benchmarking) в соответствии с RFC2544 и уточнением в RFC6815 , что данный диапазон не должен быть досутпен в Интернет во избежание конфликтов. Опять же, никто при этом не отменяет использование RFC1918, но для больших сетей с крупными лабораториями лишний блок /15 явно не помешает.
224.0.0.0/4 Этот диапазон в исторической классификации еще называется как Class D. Выделен под Multicast, уточнение специфики работы которого тоже вроде как отдельная заметка. ВRFC5771 подробно расписано использование подсетей внутри блока, но суть остается той же: эти адреса не закреплены ни за каким провайдером, и, соответственно, через Интернет не должны светиться.
240.0.0.0/4 В соответствии с RFC1122 , данный диапазон IP-адресов, исторически также известный как Class E, зарезервирован под использование в будущем. Юмор ситуации в том, что RFC1122 издавался еще в августе 1989 года, сейчас 2016 год, IPv4-адреса закончились, но для IETF будущее еще не наступило, потому что из всей большой подсети /4 до сих пор используется только один адрес. Но, наверное, если посчитать статистику по всем подсетям всех организаций мира, этот адрес окажется в лидерах, потому что сервисы, использующие broadcast, обращаются к адресу 255.255.255.255, который и принадлежит описанному диапазону.
Если собрать воедино описанный перечень, чем он будет полезен для безопасности сети? Рассматриваем только голый Интернет, а не локальные сегменты корпоративной сети. В корпоративных сетях, построенных на адресах RFC1918 и выходящих в Интернет через firewall, правила определения нелегитимности трафика будут несколько иными. Итак, что делать с замеченными провайдером в “своем интернете” пакетами, в которых фигурируют bogon ip:
Bogus адрес указан как destination – необходим анализ хоста-источника на заражение/компрометацию/hacktools.
Src ip из зарезервированного диапазона (bogus) – необходим анализ причин спуфинга источника трафика, а также применение рекомендаций BCP38 на портах включения источника.
Проверить наличие blackhole для bogon networks на своей сети.
В этом руководстве описывается, как начать использовать Photon OS в качестве виртуальной машины в VMware vSphere. В нем приведены инструкции по загрузке Photon OS (в виде файла OVA или ISO), описаны различные варианты установки и пошаговые инструкции по установке дистрибутива Photon OS в vSphere. После установки Photon OS в этом документе описывается, как развернуть контейнерное приложение в Docker с помощью одной команды.
О Фотон ОС
Решать, использовать ли OVA или ISO
Загрузка Photon OS
Импорт OVA для Photon OS 2.0
Установка ISO-образа для Photon OS 2.0
Развертывание контейнерного приложения в ОС Photon
Установка Photon OS v1.0
О Photon OS
Photon OS ™ – это контейнерный хост Linux с открытым исходным кодом, оптимизированный для облачных приложений, облачных платформ и инфраструктуры VMware. Photon OS обеспечивает безопасную среду выполнения для эффективной работы контейнеров.
Требования
Для использования Photon OS в VMware vSphere требуются следующие ресурсы:
Ресурсы
Описание
VMware vSphere установлен
Веб-клиент VMware (v6.5) для хостов ESXi (рекомендуется)Примечание: vSphere 6 и vSphere 5.5 (эти клиенты предоставляют ограниченную поддержку; не все функции доступны).
объем памяти
Хост ESXi с 2 ГБ свободной оперативной памяти (рекомендуется)
Место хранения
Минимальная установка Photon : хост ESXi с не менее 512 МБ свободного места (минимум); Полная установка Photon : хост ESXi с минимум 4 ГБ свободного места (минимум); 16 ГБ рекомендуется
Распределительный файл
Файл ISO или OVA для Photon, загруженный с Bintray
Требования к ресурсам и рекомендации различаются в зависимости от нескольких факторов, включая среду хоста (например, VMware vSphere и VMware Fusion), используемый файл распространения (ISO или OVA) и выбранные параметры установки (например, полная или базовая установка).
Примечание. В инструкциях по настройке, приведенных в этом руководстве, используются VMware vSphere 6 и веб-клиент vSphere.
Решить, использовать OVA или ISO
Первый шаг – решить, использовать ли дистрибутив OVA или ISO для установки ОС Photon.
Импорт OVA : из-за природы OVA вы получаете предустановленную версию Photon OS. Вы можете выбрать желаемую версию аппаратного обеспечения (OVA с аппаратной версией 13 или 11). OVA выигрывает от простого процесса импорта и некоторой настройки ядра для сред VMware. Однако, поскольку это предустановленная версия, набор установленных пакетов предопределен. Любые дополнительные пакеты, которые вам нужны, могут быть установлены с помощью tdnf.
Установка ISO : ISO, с другой стороны, обеспечивает более полную установку или автоматическую установку с помощью кикстарта.
Если вы просто ищете самый быстрый способ начать работу, начните с OVA.
Загрузка Photon OS
После того, как вы решили, какой способ установки, вам нужно будет загрузить правильные двоичные файлы. Перейдите по следующему URL-адресу Bintray и загрузите последнюю версию Photon OS:
Примечание. Для установки ISO вам необходимо загрузить файл данных, подключенный к хосту ESXi, или смонтировать общий файловый ресурс (где находится ISO) в качестве хранилища данных.
Импорт OVA для Photon OS 2.0
Использование OVA – это быстрый и простой способ создания виртуальной машины Photon OS на VMware vSphere.
После загрузки OVA войдите в свою среду vSphere.
Шаг 1: Запустите процесс импорта
В раскрывающемся меню «Действия» выберите « Создать / зарегистрировать виртуальную машину» .
В окне Выбрать тип создания выберите Развернуть виртуальную машину из файла OVF или OVA .
Выберите Далее .
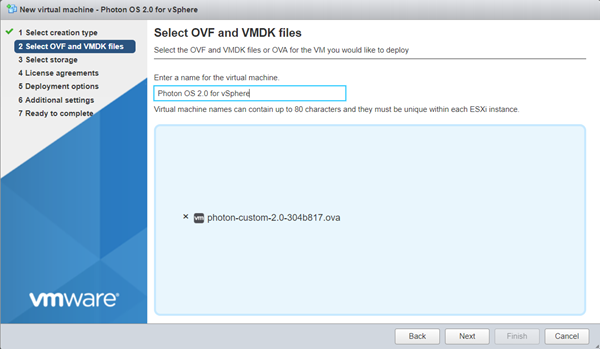
Шаг 2: Выберите файл OVA
Введите имя для виртуальной машины и выберите файл OVA.
Выберите Далее .
Шаг 3: Укажите целевое хранилище данных
На экране выбора хранилища выберите целевое хранилище данных для вашей виртуальной машины.
Выберите Далее .
Шаг 4: Примите лицензионное соглашение
Прочитайте лицензионное соглашение на ОС Photon и выберите « Я согласен» .
Выберите Далее .
Шаг 5: выберите параметры развертывания
Выберите параметры развертывания.
В Photon OS предусмотрен максимальный размер диска. По умолчанию ОС Photon использует только ту часть дискового пространства, которая ему необходима, обычно намного меньше, чем весь размер диска ( тонкий клиент). Если вы хотите предварительно выделить весь размер диска (резервируя его полностью для Photon OS), выберите вместо этого « Толстый» .
Выберите Далее .
Шаг 6. Проверьте параметры развертывания.
Проверьте настройки развертывания.
Нажмите Готово . vSphere загружает и проверяет вашу OVA. В зависимости от пропускной способности эта операция может занять некоторое время.
Когда закончите, vShield включит новую виртуальную машину на основе вашего выбора.
Шаг 7: Изменить настройки входа
После загрузки виртуальной машины откройте командное окно. vSphere предложит вам войти.
Примечание . Из-за ограничений поддержки OVA в vSphere необходимо было указать пароль по умолчанию для параметра OVA. Однако все экземпляры Photon OS, созданные путем импорта OVA, потребуют немедленной смены пароля при входе в систему. Учетные данные по умолчанию:
настройка
Значение
имя пользователя
root
пароль
changeme
После того, как вы предоставите эти учетные данные, vSphere предложит вам создать новый пароль и ввести его еще раз, чтобы подтвердить его.
Примечание. В целях безопасности Photon OS запрещает использование общих слов в словаре для пароля root.
После входа в систему вы увидите приглашение оболочки.
После завершения перейдите к Развертыванию контейнерного приложения в Photon OS .
Шаг 9: Экспортируйте виртуальную машину как шаблон (необязательно)
Рассмотрите возможность преобразования этой импортированной виртуальной машины в шаблон (в меню «Действия» выберите « Экспорт» ), чтобы у вас был основной экземпляр Photon OS, который можно объединить с vSphere Guest Customization, чтобы обеспечить быструю подготовку экземпляров Photon OS.
Установка ISO-образа для Photon OS 2.0
После того, как вы загрузили ISO-образ Photon OS в папку по вашему выбору, выполните следующие шаги.
Шаг 1: Загрузите образ ISO
Загрузите ISO-образ в хранилище данных, подключенное к хосту, на котором вы создадите виртуальную машину ОС Photon.
Шаг 2: Создайте новую виртуальную машину
Войдите в свою среду vSphere. В окне Виртуальные машины выберите Создать / Зарегистрировать ВМ .
На экране выбора типа создания выберите Создать новую виртуальную машину .
Выберите Далее .
Шаг 3. Настройка параметров виртуальной машины
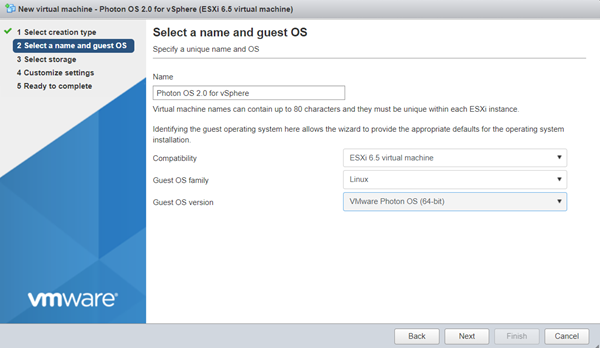
Укажите имя виртуальной машины.
Укажите гостевую операционную систему.
Для совместимости выберите ESXi 6.5 .
Для семейства гостевых ОС выберите Linux .
Для версии Гостевой ОС выберите VMware Photon OS (64-разрядная версия ) .
Выберите Далее .
Шаг 4: выберите целевое хранилище данных
Выберите хранилище данных, в котором вы хотите хранить виртуальную машину.
Нажмите Далее .
Шаг 5: Настройка параметров виртуальной машины
Настройте параметры виртуальной машины.
Для CD / DVD-привода 1 щелкните раскрывающийся список и выберите ISO-файл хранилища данных .
В браузере хранилища данных выберите ISO, который вы хотите импортировать.
Измените другие настройки в зависимости от обстоятельств.
Рекомендованные настройки виртуального оборудования для вашей виртуальной машины Photon сильно зависят от загрузки контейнера, которую вы планируете запускать в ОС Photon – для большего количества контейнеров или более интенсивных контейнеров потребуется настроить эти параметры для загрузки приложения. VMware предлагает 2 vCPU, 1024 МБ памяти, 20 ГБ жесткого диска. Любые нежелательные устройства должны быть удалены. Обязательно смонтируйте ISO-образ Photon OS на дисководе CD / DVD и установите флажок рядом с «Подключить при включении».
Если вы хотите настроить безопасную загрузку для созданной вами виртуальной машины с ОС Photon, выберите вкладку «Параметры виртуальной машины», разверните «Параметры загрузки» и выберите EFI в раскрывающемся списке встроенного ПО. Загрузка EFI гарантирует, что содержимое ISO подписано VMware и что весь стек защищен.
Выберите Далее .
Шаг 6: Проверьте настройки виртуальной машины
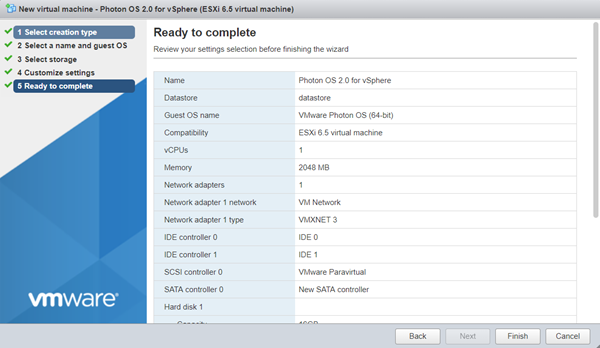
Программа установки отображает сводку выбранных вами настроек.
Нажмите Готово . vSphere создает виртуальную машину.
Шаг 7: Включите виртуальную машину
Выберите виртуальную машину и включите ее.
Когда вы увидите загрузочное меню Photon Installer, нажмите Enter на клавиатуре, чтобы начать установку.
Шаг 8: Примите лицензионное соглашение
Прочитайте лицензионное соглашение и нажмите клавишу Enter, чтобы принять.
Шаг 9: Настройте раздел
Программа установки обнаружит один диск, который должен быть объемом 16 ГБ, настроенным как часть создания виртуальной машины. Выберите « Авто», чтобы установщик автоматически выделил раздел, или выберите « Пользовательский», если вы хотите настроить отдельные разделы, а затем нажмите клавишу «Ввод».
Примечание. Если вы выберете «Пользовательский», программа установки отобразит следующий экран.
Для каждого пользовательского раздела выберите « Создать новый» и укажите следующую информацию:
Размер – Предварительно выделенный размер этого раздела, в МБ.
Тип – один из следующих вариантов:
ext3 – файловая система ext3
ext4 – файловая система ext4
swap – раздел подкачки
Точка монтирования – точка монтирования для этого раздела.
Выберите ОК и нажмите клавишу Enter. Когда вы закончите определение пользовательских разделов, выберите Далее и нажмите клавишу Enter.
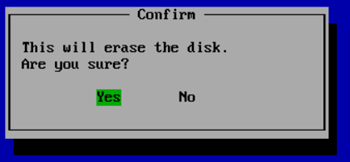
Программа установки предложит вам подтвердить, что вы хотите стереть весь диск.
Выберите Да и нажмите клавишу Enter.
Шаг 10: выберите вариант установки
После разбиения диска установщик предложит вам выбрать вариант установки.
Каждый вариант установки предоставляет свою среду выполнения в зависимости от ваших требований.
вариант
Описание
Фотон Минимальный
Photon Minimum – это очень облегченная версия среды выполнения хоста контейнера, которая лучше всего подходит для управления контейнером и хостинга. Существует достаточно упаковки и функциональности, чтобы позволить наиболее распространенные операции по изменению существующих контейнеров, а также быть высокопроизводительной и полнофункциональной средой выполнения.
Фотон Полный
Photon Full включает в себя несколько дополнительных пакетов для улучшения создания и упаковки приложений в контейнерах и / или настройки системы. Для просто запущенных контейнеров Photon Full будет излишним. Используйте Photon Full для разработки и упаковки приложения, которое будет запускаться как контейнер, а также для создания самого контейнера. В целях тестирования и проверки Photon Full будет включать все компоненты, необходимые для запуска контейнеров.
Фотон OSTree Сервер
Этот профиль установки создаст экземпляр сервера, на котором будет размещено дерево файловой системы и управляемые определения для управляемых хостов rpm-ostree, созданных с помощью профиля установки «Photon OSTree Host». В большинстве сред требуется только один экземпляр Photon OSTree Server для управления состоянием хостов Photon OSTree. Используйте Photon OSTree Server при создании нового репозитория и узла управления для хостов Photon OS.
Примечание. Выбранный параметр определяет ресурсы диска и памяти, необходимые для вашей установки.
Выберите нужный вариант и нажмите клавишу ввода.
Шаг 11: выберите ядро Linux
Выберите ядро Linux для установки.
Оптимизированный гипервизор означает, что любые компоненты, которые не нужны для работы под гипервизором VMware, были удалены для ускорения загрузки.
Универсальный означает, что все компоненты включены.
Выберите Next и нажмите клавишу Enter.
Шаг 12: Укажите имя хоста
Программа установки запросит у вас имя хоста и предложит случайное, уникальное имя хоста, которое вы можете изменить, если хотите.
Нажмите клавишу ввода.
Шаг 13: Укажите системный пароль root
Программа установки предложит вам ввести системный пароль пользователя root.
Примечание. Photon OS не разрешает использование часто используемых словарных слов в качестве пароля root.
Введите пароль и нажмите клавишу ввода.
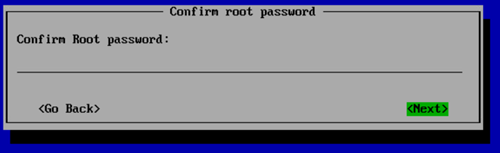
Программа установки предложит вам подтвердить свой пароль root, введя его еще раз.
Примечание. Если у вас возникли проблемы с непреднамеренным повторением символов в удаленной консоли, следуйте указаниям VMware KB 196 ( http://kb.vmware.com/kb/196 ), чтобы применить параметр к виртуальной машине.
Нажмите клавишу ввода. Установщик приступает к установке программного обеспечения. Время установки будет зависеть от выбранного вами оборудования системы и параметров установки. Большинство установок завершаются менее чем за одну минуту.
Шаг 14: перезагрузите виртуальную машину и войдите в систему
По завершении программа установки отображает подтверждающее сообщение (которое включает в себя время, необходимое для установки ОС Photon) и предлагает вам нажать клавишу на клавиатуре для загрузки новой виртуальной машины.
Когда начинается процесс начальной загрузки, установщик отображает заставку Photon, а затем приглашение для входа в систему.
В командной строке введите root в качестве имени пользователя и укажите пароль, выбранный при установке.
Вы успешно настроили ОС Photon и готовы использовать среду выполнения контейнера. Перейдите к следующему разделу, чтобы развернуть контейнерное приложение.
Развертывание контейнерного приложения в ОС Photon
Теперь, когда ваша среда выполнения контейнера запущена, вы можете легко развернуть контейнерное приложение. В этом примере вы развернете популярный веб-сервер с открытым исходным кодом Nginx. Приложение Nginx имеет настроенный пакет VMware, который публикуется в виде файла Docker и может быть загружен напрямую через модуль Docker из Docker Hub.
Шаг 1: Запустите Docker
Чтобы запустить Docker из командной строки, введите следующую команду, которая инициализирует механизм докера:
systemctl start docker
Чтобы убедиться, что служба демона Docker запускается при каждой последующей перезагрузке виртуальной машины, введите следующую команду:
systemctl enable docker
Шаг 2: Запустите веб-сервер Nginx
Теперь, когда запущена служба демона Docker, это простая задача – «вытащить» и запустить контейнер Nginx Web Server из Docker Hub. Для этого введите следующую команду:
docker run -d -p 80:80 vmwarecna/nginx
Это извлекает файлы веб-сервера Nginx и соответствующие зависимые слои файловой системы контейнера, необходимые для запуска этого приложения в контейнере.
После завершения процесса запуска Docker вы вернетесь в командную строку. Теперь у вас есть полностью активный веб-сайт, работающий в контейнере!
Шаг 3: Проверьте веб-сервер
Чтобы проверить, что ваш веб-сервер активен, выполните команду ifconfig, чтобы получить IP-адрес виртуальной машины ОС Photon.
Вывод отображает список адаптеров, которые подключены к виртуальной машине. Как правило, демон веб-сервера будет связан с eth0 .
Запустите браузер на хост-компьютере и введите IP-адрес вашей виртуальной машины с ОС Photon. Вы должны увидеть экран, похожий на следующий пример, как подтверждение того, что ваш веб-сервер активен.
Теперь вы можете запускать любое другое контейнерное приложение из Docker Hub или из своего собственного контейнерного приложения в Photon OS.
Установка Photon OS v1.0
В этом разделе приведены инструкции по установке Photon OS v1.0.
Photon OS 1.0 Предварительные условия
Чтобы установить и начать использовать Photon OS с VMware vSphere, необходимо выполнить следующие предварительные условия:
VMware vSphere 5.5 или VMware vSphere 6.0 установлены
Хост ESXi с рекомендуемой 2 ГБ свободной оперативной памяти
Хост ESXi с рекомендуемым 8 ГБ свободного дискового пространства
Photon OS ISO загружается с Bintray
В этом документе используется VMware vSphere 6. VMware рекомендует использовать последнюю версию, хотя vSphere 5.5 или более поздняя также должна работать.
Импорт Photon OS 1.0 OVA
Использование OVA – это быстрый и простой способ создания виртуальной машины Photon OS. Загрузив OVA, войдите в свою среду vSphere и в Actionsраскрывающемся меню выберите: Deploy OVF Template …Во всплывающем окне укажите vSphere на загруженный файл OVA.
Нажмите Nextкнопку в нижней части окна, и vSphere загрузит и проверит вашу OVA. В зависимости от пропускной способности эта операция может занять некоторое время.
После проверки изображения vSphere представит сводку деталей OVA. Нажмите Nextкнопку, чтобы перейти к выбору места для сохранения импортированного экземпляра Photon OS.
Нажмите Finish
К этому моменту у вас есть готовый экземпляр Photon OS; но прежде чем включать этот экземпляр ОС Photon, рассмотрите возможность преобразования этой виртуальной машины в шаблон. Преобразовав эту импортированную ВМ в шаблон, вы получаете основной экземпляр ОС Photon, который можно объединить с настройкой vSphere Guest, чтобы обеспечить быструю подготовку экземпляров ОС Photon.
OVA содержит пароль по умолчанию «changeme» для учетной записи root, который должен быть изменен при первом входе в систему. В целях безопасности Photon OS запрещает использование общих словарных слов для пароля root.
Установка ISO-образа Photon OS 1.0
После того как ISO-образ был загружен в хранилище данных, подключенное к хосту, на котором вы создадите виртуальную машину с ОС Photon, начните процесс установки, создав новую виртуальную машину. При создании новой виртуальной машины первое, что вам нужно указать, – это совместимость этой виртуальной машины с версиями ESXi. Выберите уровень совместимости для вашей виртуальной машины, как показано ниже. Для Photon OS не требуется особой совместимости, но VMware рекомендует выбрать последний доступный вариант для вашего выпуска vSphere.
Когда появится запрос на Guest OS Family,выбор Linuxи, для Гостевой версии ОС, выберите Other 3.x Linux (64-bit).
Рекомендованные настройки виртуального оборудования для вашей виртуальной машины Photon сильно зависят от загрузки контейнера, которую вы планируете запускать в ОС Photon – для большего количества контейнеров или более интенсивных контейнеров потребуется настроить эти параметры для загрузки приложения. VMware предлагает 2 vCPU, 1024 МБ памяти, 20 ГБ жесткого диска. Любые нежелательные устройства должны быть удалены. Обязательно смонтируйте ISO-образ Photon OS на дисководе CD / DVD и поставьте флажок рядом с:Connect At Power On.
Подводя итог, можно сказать, что эти настройки мы рекомендуем использовать в качестве отправной точки для хоста среды выполнения контейнера Photon OS: с тонким предоставлением, совместимость с оборудованием: ESXi 6.0 и более поздние версии (VM version 11).
Включите виртуальную машину ОС Photon, и через несколько секунд появится загрузочное меню установщика Photon. Загрузите и установите удаленную консоль, если у вас ее еще нет; в противном случае нажмите Launch Remote Consoleдля взаимодействия с установщиком.
После подключения к удаленной консоли выберите « InstallПродолжить».
После того, как вы примете лицензионное соглашение, установщик обнаружит один диск, который должен быть объемом 20 ГБ, настроенным как часть создания виртуальной машины. Выберите диск и нажмите Enter. Когда вам будет предложено подтвердить, что можно стереть весь диск, выберите « YesПринять» и продолжить установку.
Теперь вам будет предложено несколько вариантов установки:
Каждый вариант установки предоставляет свою среду выполнения:
Photon Minimal: Photon Minimum – очень облегченная версия среды выполнения хоста контейнера, которая лучше всего подходит для управления контейнером и хостинга. Существует достаточно упаковки и функциональности, чтобы позволить наиболее распространенные операции по изменению существующих контейнеров, а также быть высокопроизводительной и полнофункциональной средой выполнения.
Photon Full: Photon Full включает в себя несколько дополнительных пакетов для улучшения создания и упаковки контейнерных приложений и настройки системы. Для просто запущенных контейнеров Photon Full будет излишним. Используйте Photon Full для разработки и упаковки приложения, которое будет запускаться как контейнер, а также для создания самого контейнера. В целях тестирования и проверки Photon Full будет включать все компоненты, необходимые для запуска контейнеров.
Хост Photon OSTree: этот профиль установки создает экземпляр ОС Photon, который будет получать свои пакеты с центрального сервера rpm-ostree и по-прежнему будет управлять библиотекой и состоянием пакетов согласно определению, которое поддерживается на центральном сервере rpm-ostree. Используйте хосты Photon OStree, если вам интересно экспериментировать с концепцией централизованно создаваемой и поддерживаемой версии ОС. Эта концепция обработки ОС как версионного атомарного объекта может упростить управление жизненным циклом и безопасность в масштабе.
Сервер Photon OSTree: этот профиль установки создаст экземпляр сервера, на котором будет размещено дерево файловой системы и управляемые определения для управляемых хостов rpm-ostree, созданных с помощью профиля установки хоста Photon OSTree. В большинстве сред требуется только один экземпляр Photon OSTree Server для управления состоянием хостов Photon OSTree. Используйте Photon OSTree Server при создании нового репозитория и узла управления для хостов Photon OS.
Для целей этого практического руководства выберите опцию установки Photon Minimal. После Photon Minimalвыделения нажмите клавишу Enter на клавиатуре.
Теперь вам будет предложено ввести имя хоста. Photon OS предварительно заполнит случайно сгенерированное уникальное имя хоста; Вы можете использовать это предложение или ввести собственное имя хоста, как показано на скриншоте ниже:
После выбора имени хоста и нажатия клавиши Enter вам будет предложено сначала ввести, а затем подтвердить пароль администратора системы. Если у вас возникли проблемы с непреднамеренным повторением символов в удаленной консоли, следуйте VMware KB 196 ( http://kb.vmware.com/kb/196 ) для настройки, применяемой к виртуальной машине.
Примечание. Photon OS не разрешает использование часто используемых словарных слов в качестве пароля root.
После подтверждения пароля, процесс установки должен начаться.
Время установки зависит от аппаратного и системного оборудования, но большинство установок завершается менее чем за минуту. После завершения установки нажмите любую клавишу, и виртуальная машина перезагрузится в Photon OS.
Как только начальный процесс загрузки начнется, вы увидите экран-заставку Photon, прежде чем вы перейдете к приглашению входа в систему.
В ответ на приглашение введите rootимя пользователя и укажите пароль, выбранный при установке.
Вы успешно настроили ОС Photon и готовы использовать среду выполнения контейнера.
Установка контейнерного приложения в Photon OS 1.0
Теперь, когда ваша среда выполнения контейнера запущена и работает, вы можете задаться вопросом: «Что я могу сделать сейчас?» Командная строка – не самая захватывающая вещь. Чтобы продемонстрировать простоту развертывания контейнерного приложения, в этом разделе показано, как можно быстро настроить и запустить веб-сервер.
Для этого примера мы будем использовать популярный веб-сервер с открытым исходным кодом Nginx. Приложение Nginx имеет настроенный пакет VMware, опубликованный в виде файла Docker, который можно загрузить непосредственно в Docker из Docker Hub.
Чтобы запустить Docker из командной строки, введите команду ниже, чтобы инициализировать механизм докера:
systemctl start docker
Чтобы убедиться, что служба демона docker запускается при каждой перезагрузке виртуальной машины, введите:
systemctl enable docker
Теперь, когда запущена служба демона docker, это простая задача – извлечь и запустить контейнер Nginx Web Server из Docker Hub. Для этого введите следующую команду:
docker run -d -p 80:80 vmwarecna/nginx
Затем он извлечет файлы веб-сервера Nginx и соответствующие зависимые контейнеры, чтобы убедиться, что это контейнерное приложение может работать. Вы увидите скриншот, похожий на приведенный ниже, поскольку контейнер и зависимости загружены и контейнер готов к запуску:
После завершения docker runпроцесса вы вернетесь в командную строку. Теперь у вас есть полностью активный веб-сервер, который запускается, набирая всего одну команду в ОС Photon, используя контейнеры.
Чтобы проверить, что ваш веб-сервер активен, нам нужно получить IP-адрес виртуальной машины ОС Photon. Чтобы получить IP-адрес, введите следующую команду:
ifconfig
Теперь будет отображен список адаптеров, подключенных к виртуальной машине. Как правило, демон веб-сервера будет связан сeth0.
Запустите браузер на хост-компьютере и введите IP-адрес вашей виртуальной машины с ОС Photon. Появится следующий экран, показывающий, что ваш веб-сервер активен:
Теперь вы можете запускать любое другое контейнерное приложение из Docker Hub или из своего собственного контейнерного приложения в Photon OS.
Если у вас возникают проблемы при просмотре экрана, показывающего, что веб-сервер активен, вам, возможно, придется добавить правило iptables в виртуальную машину-контейнер, чтобы разрешить трафик через порт 80:
iptables -I INPUT 1 -p tcp --dport 80 -j ACCEPT
Кроме того, вам может потребоваться изменить /etc/httpd/httpd.conf для прослушивания порта 80, добавив следующую строку:
Создать конфигурацию для экстренного восстановлению. Если вы полностью уверены в ваших настройках,и все работает, лучше всего сохранить их как экстренные.
disnetern@mx960>request system configuration rescue save
Для отката на эксренную конфигурацию используйте команды:
JUNOS хранит экстренную конфигурацию в каталоге /config с названием rescue.conf.gz Если вы хотите изменить экстренные настройки, просто удалите старый файл командой:
disnetern@mx960>request system configuration rescue delete