Правильная маркировка трафика на RouterOS (работает как на 6й версии так и на 7й) при использовании нескольких провайдеров для доступа к интернет
Первым делом добавим список BOGON-сетей Читать
Правильная маркировка трафика на RouterOS (работает как на 6й версии так и на 7й) при использовании нескольких провайдеров для доступа к интернет
Первым делом добавим список BOGON-сетей Читать
/ip firewall raw add chain=prerouting action=add-dst-to-address-list in-interface=bridge1 content=somedomain1.com address-list=vpn1_list address-list-timeout=none-dynamic
Понятное дело, для каждого домена, потребуется отдельное правило RAW
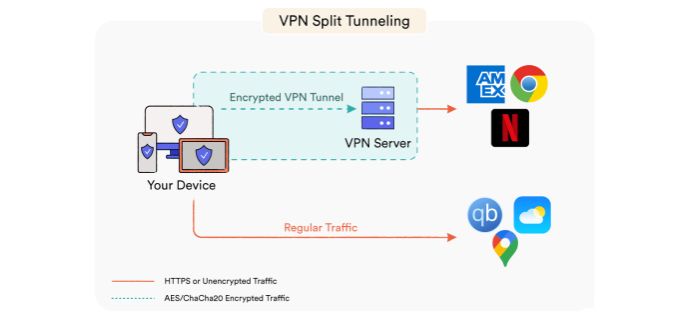
В условиях современного информационного общества требования к безопасности и управляемости сетевого трафика постоянно растут. Это актуально как для корпоративных офисов, где необходимо защищать критически важные данные, так и для домашних сетей, где важны скорость и стабильность интернет-соединения. Роутеры MikroTik с последней версией RouterOS 7.18 становятся всё более популярным выбором для реализации этих задач благодаря своей надежности, гибкости настройки и широким возможностям управления трафиком. Читать
В этой статье будет описана маршрутизация на роутерах MikroTik c версией RouterOS 7. Вы узнаете про обычную маршрутизацию, а также что такое Policy-based Routing (PBR) и какие инструменты нам предоставляет RouterOS. Читать
Сегодня рассмотрим основные методы проброса портов для удаленного доступа к IP камерам, которые подключены к оборудованию «Mikrotik Routerboard».
Сразу обмолвлюсь, базовая настройка оборудования в статье отсутствует, так как если Вы дошли до этапа проброса портов, делаю вывод, что у Вас уже базово все настроено и нормально функционирует. Читать
Тут не будет много картинок, просто несколько команд и все.
Сгенерировать сертификаты на маршрутизаторе MikroTik можно с помощью собственного встроенного центра сертификации (CA) в RouterOS или автоматически через Let’s Encrypt (в RouterOS v7).
Ниже приведена базовая инструкция по созданию самоподписанного корневого сертификата (CA) и сертификата сервера/клиента через терминал (CLI).
Создаем CA
/certificate add name=ca country="RU" state="KRM" locality="SEV" organization="NOTDEV.LTD" unit="IT" common-name="ca" key-size=2048 days-valid=10950 key-usage=crl-sign,key-cert-sign

/certificate sign ca ca-crl-host=127.0.0.1