Системным администраторам требуется подробная информация для диагностики и устранения проблем, которые могут возникнуть в системе. Одним из источников такой информации являются журналы. Журналы — это серия записей, описывающих использование системы или ресурсов в системе. Читать
Архив метки: Linux
Перемещение, копирование и удаление файлов
На этом уроке по администрированию Linux серверов мы рассмотрим перемещение (mv), копирование (cp) и удаление (rm) файлов.
Установка Cloud Hosted Router на VPS
Как настроить сеть на Linux Mint
Всегда рекомендуется выполнить некоторые важные настройки сети во время работы с операционной системой, прежде чем использовать Интернет на любом устройстве. Эти настройки сделаны, чтобы гарантировать, что ваш Интернет работает без сбоев и со всеми протоколами, которые вы хотите. Кроме того, если у вас медленный Интернет или у вас возникают проблемы с подключением к нему, вы всегда должны проверять параметры сети, чтобы убедиться, что что-то не так.
Точно так же, как сетевой администратор, ваша основная ответственность заключается в отслеживании нескольких действий в сети, а конфигурация сети позволяет им отслеживать любые изменения, влияющие на производительность сети. Администраторы могут сократить время простоя сети, используя программное обеспечение для отслеживания изменений. Если обновление системы снижает производительность сети, вы можете вернуться к предыдущей конфигурации, которая работала нормально.
Linux Mint хорошо известен своей мощностью, надежностью и безопасностью. Конфигурация сети — это комплексный процесс, который включает в себя настройку средств управления сетью, управление сетевым трафиком и эксплуатацию сети для облегчения сетевого взаимодействия. В этой статье будут рассмотрены некоторые основные детали, необходимые для настройки вашей сети.
Как найти свой IP-адрес на Linux Mint
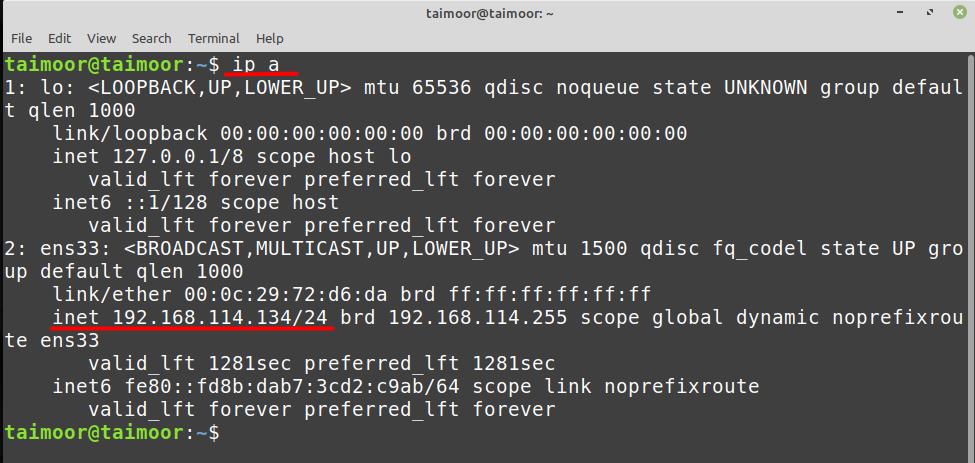
Перед настройкой сети лучше сначала узнать свой собственный IP-адрес, чтобы потом при необходимости сбросить его, набрав.
$ ip a
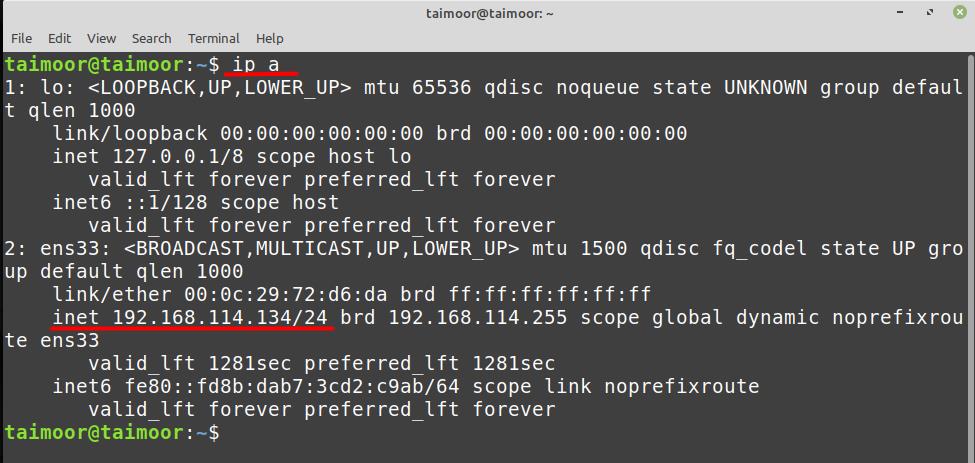
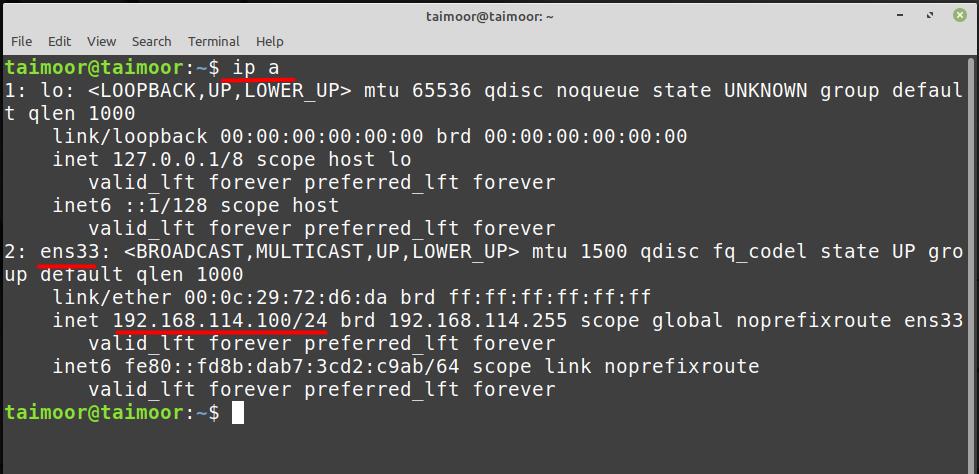
После ввода этой команды вы найдете свой IP-адрес во второй точке, которая является портом конфигурации сети ens33, который можно увидеть на изображении.
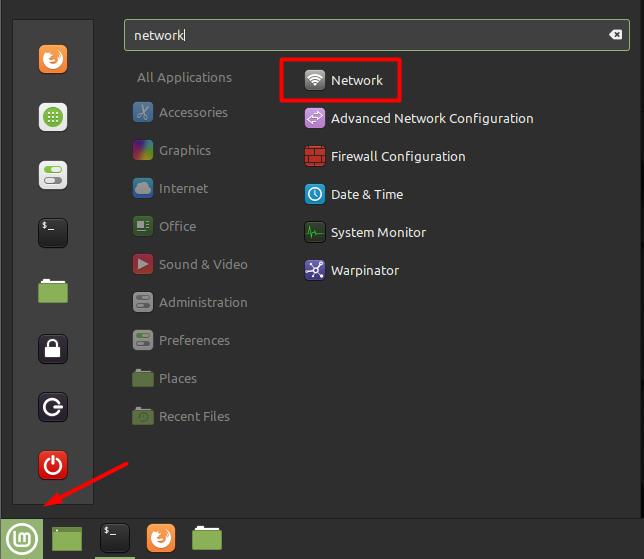
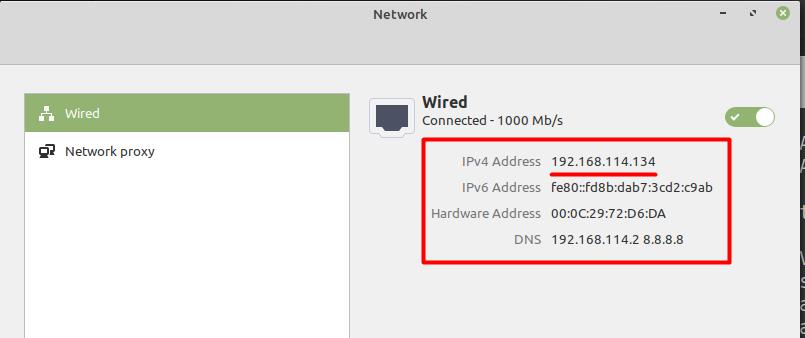
Вы также можете проверить свой IP-адрес в сетевых настройках, для чего вам нужно щелкнуть меню и выбрать Сетевые настройки.
Как выполнить настройку сети в Linux Mint с помощью настроек сети
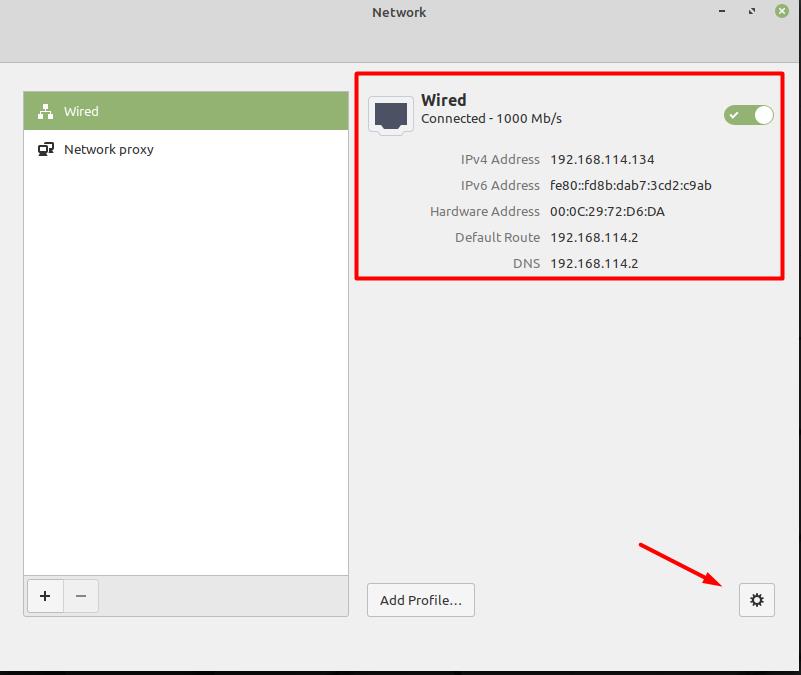
Вашей системе будет назначен IP-адрес по умолчанию, который в настоящее время доступен из сетевого пула. Вы можете настроить свою сеть, зайдя в настройки сети, которые вы можете найти в строке меню, как показано ниже. После этого вам нужно щелкнуть в правом нижнем углу «значок шестеренки», чтобы открыть для вас настройки сети.
Затем вам нужно щелкнуть вкладку IPv4, и там вы увидите, что ваша сеть по умолчанию настроена на «Протокол динамического управления хостом (DHCP)», и там также можно увидеть некоторые другие параметры.
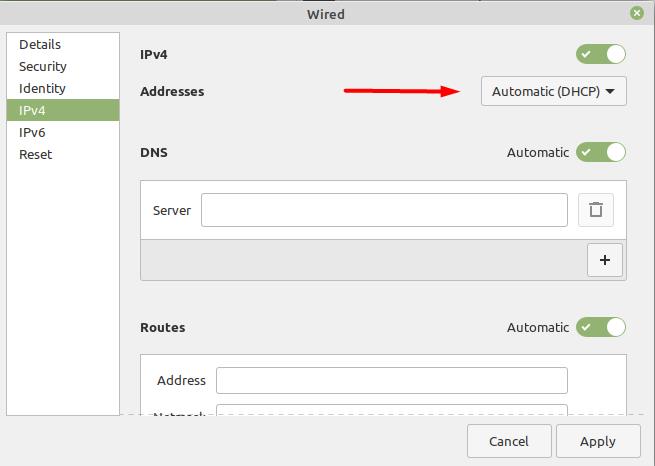
DHCP используется для автоматического предоставления IP-адреса, но если вы хотите настроить параметры сети вручную, вам необходимо установить для него значение «Вручную» в раскрывающемся меню.
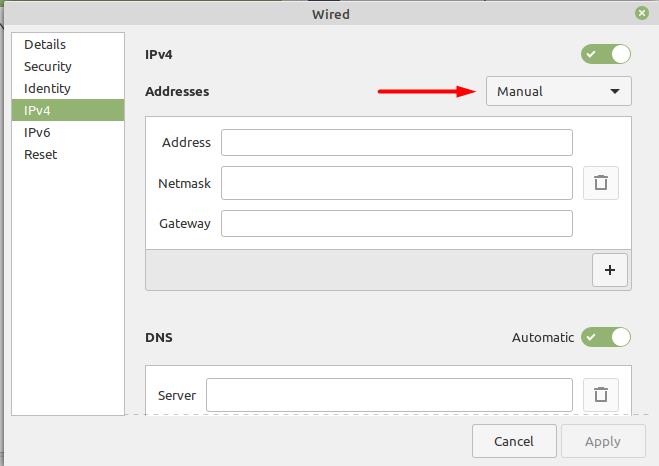
Теперь вы можете настроить свою сеть вручную и вам нужно будет указать значения для сетевого адреса. Например, значения, которые мы выбрали в нашем случае, указаны ниже.
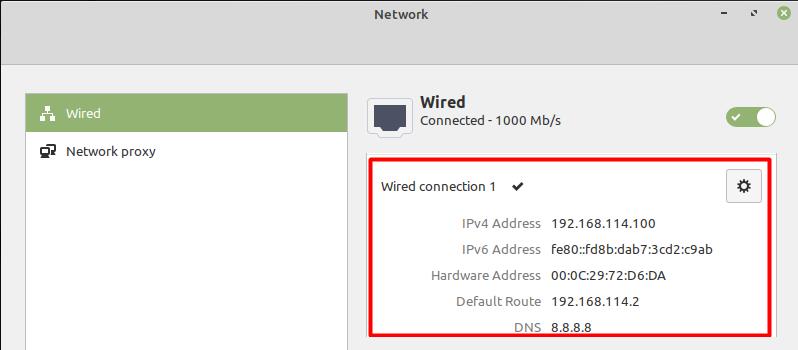
Адрес: 192.168.114.100
Сетевая маска: 255.255.255.0
Шлюз: 192.168.114.2
DNS: 8.8.8.8
После ввода требуемых значений необходимо нажать кнопку «Применить», после чего будут применены новые настройки.
Теперь проверьте новые настройки, и для этого вам нужно снова открыть настройки сети, и там вы увидите эту новую информацию:
Как настроить вашу сеть с помощью утилиты NMTUI
Вы можете проверить свой текущий сетевой IP-адрес на терминале или в сетевых настройках. Чтобы проверить это с терминала, вы можете ввести:
$ ip a
Или:
$ ip addr
Чтобы настроить вашу сеть с помощью утилиты NMTUI, вам необходимо использовать приведенную ниже команду:
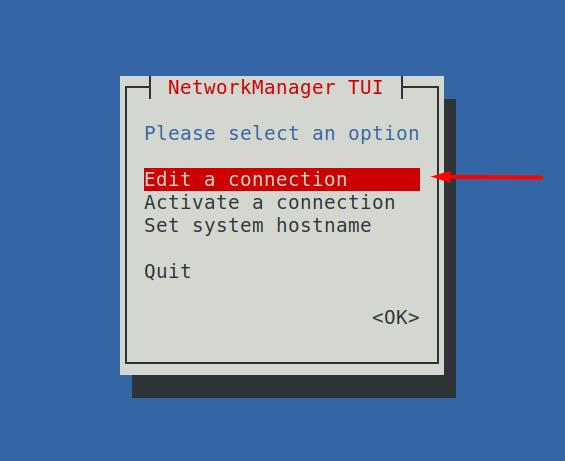
$ nmtui
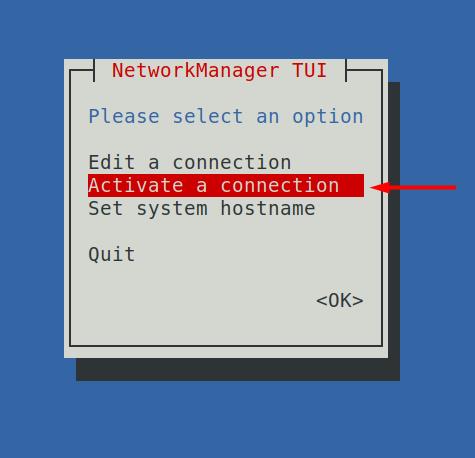
В терминале откроется новое окно с несколькими опциями, как показано ниже. Вам нужно выбрать опцию «Редактировать соединение», чтобы настроить сеть.
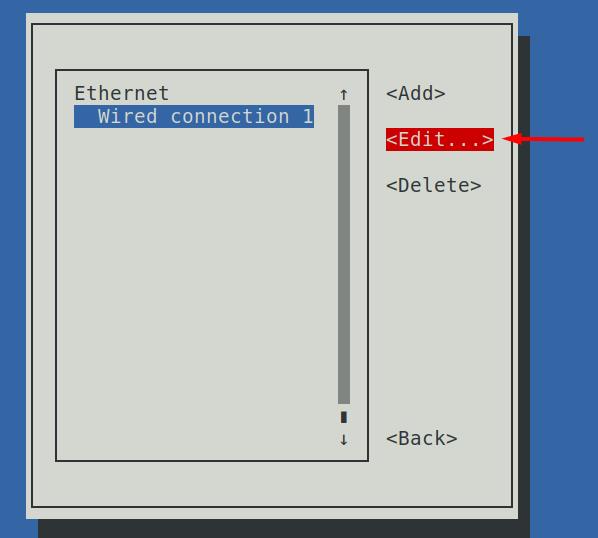
После выбора этой опции вам необходимо выбрать сетевое соединение и щелкнуть вкладку «Редактировать».
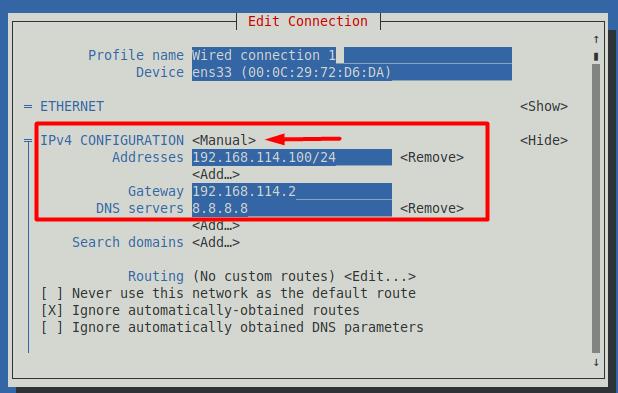
Выберите вкладку IPv4 и затем настройки «Вручную»:
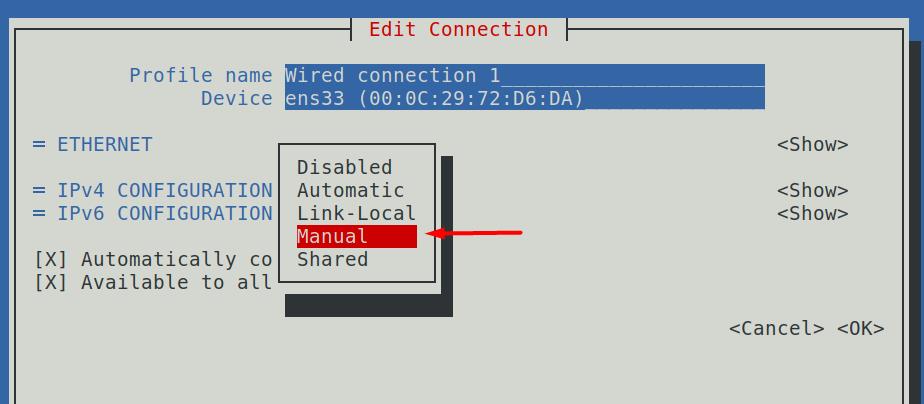
Это откроет для вас все необходимые настройки, которые требуются для настройки сети. Здесь мы реализовали те же сетевые настройки, которые упоминались в предыдущей части, как показано ниже.
После применения настроек следующий шаг — вернуться в главное меню и выбрать опцию «Активировать соединение»:
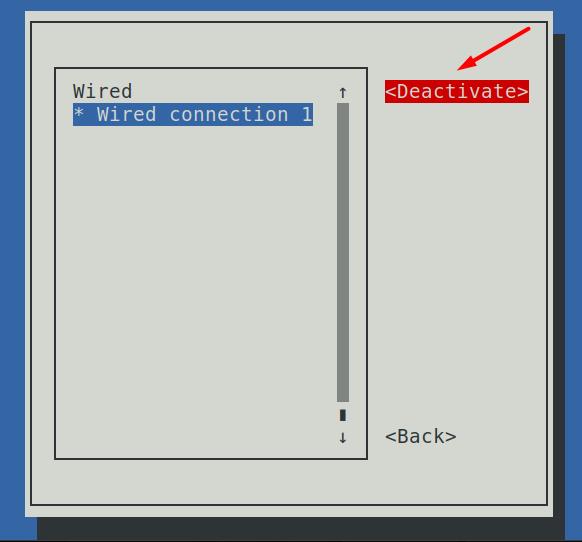
Чтобы активировать вновь примененные настройки, вам необходимо деактивировать сетевое соединение, а затем снова активировать его.
Это обновит ваши сетевые настройки, чтобы можно было применить новые настройки, а позже вы также можете проверить это, снова набрав ранее обсужденную команду в терминале.
$ ip a
Как сбросить настройки сети
Чтобы сбросить все сетевые настройки, используйте:
$ sudo iptables -F INPUT


$ sudo iptables -F OUTPUT
«INPUT» и «OUTPUT» — это цепочки, состоящие из правил для входящих и исходящих соединений, где опция «F» предназначена для сброса:
$ sudo iptables -P INPUT ACCEPT


$ sudo iptables -P OUTPUT ACCEPT
И опция «P», чтобы установить политику для целевой цепочки:
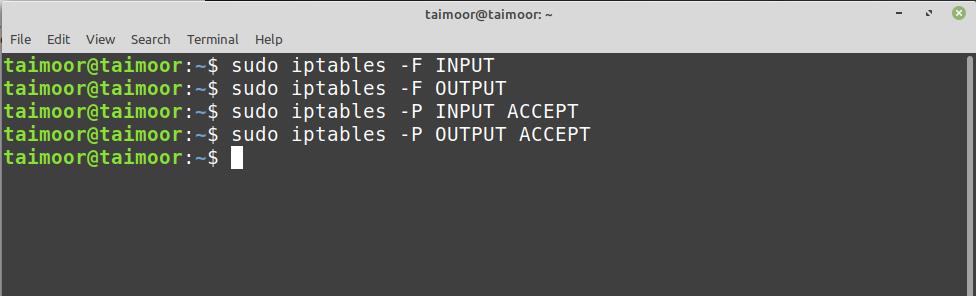
Затем выполните команду, указанную ниже:
$ sudo systemctl restart NetworkManager
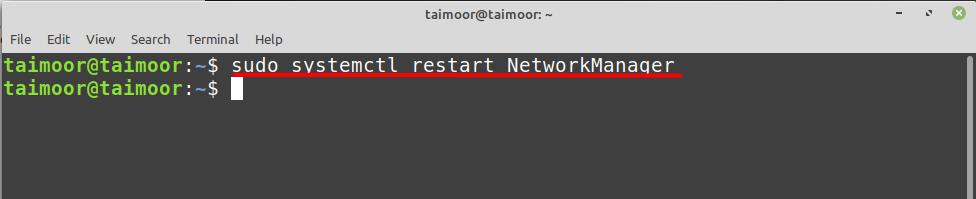
А теперь перезагрузите вашу систему, используя:
$ reboot
Как настроить входящий и исходящий трафик
Если вы хотите настроить свою сеть, чтобы разрешить или заблокировать ее для связи с внешним миром, вы можете сделать это, настроив брандмауэр. Один из способов сделать это — установить несложный брандмауэр (UFW), и вы можете сделать это, набрав.
$ sudo apt install ufw
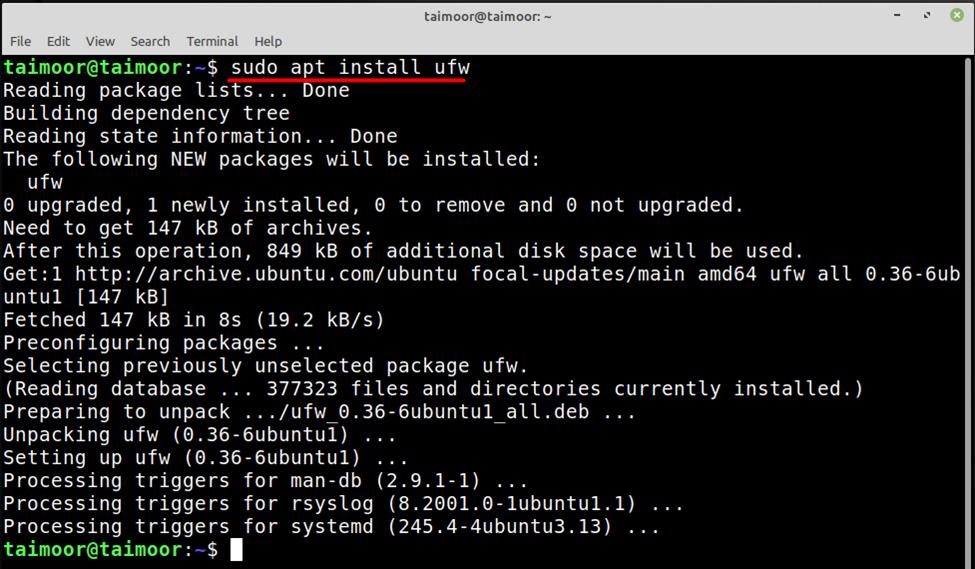
После его установки вам необходимо убедиться, что ваш брандмауэр включен и в настоящее время активен, набрав
$ sudo ufw enable


$ sudo ufw status
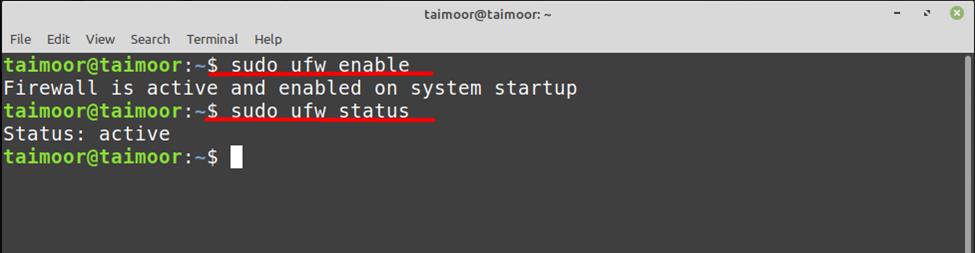
Теперь, если вы хотите разрешить или запретить какой-либо конкретный порт для связи, вы можете сделать это, набрав
$ sudo ufw allow 22/tcp
А позже вы можете проверить, были ли эти правила реализованы или нет, набрав еще раз.
$ sudo ufw status verbose
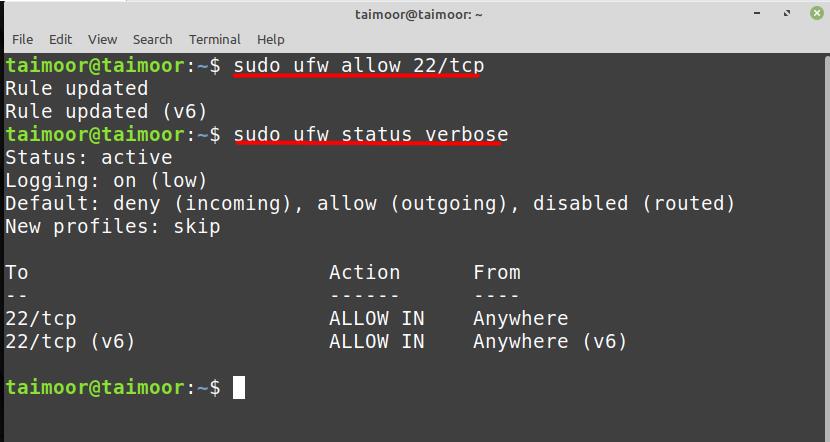
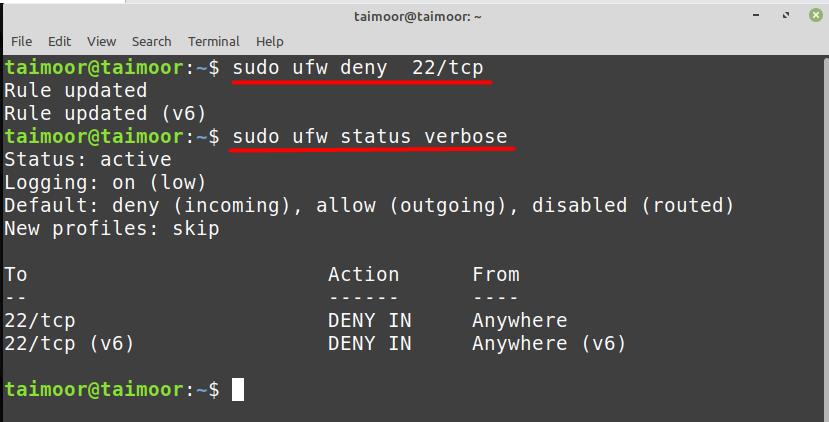
Таким же образом вы также можете отключить любой сетевой порт, набрав.
$ sudo ufw deny 22/tcp
Вывод
После того, как вы настроите сетевое соединение в соответствии с вашими предпочтениями, у вас не будет никаких проблем с использованием Интернета на вашем Linux Mint. Кроме того, если вы когда-нибудь почувствуете, что какая-либо из ваших конфигураций была испорчена, вы всегда можете вернуться к настройкам сети и исправить проблему так же, как мы описали в этой статье. Следуя этому подходу, вы не только улучшите свои знания в области сетевых технологий, но также сможете самостоятельно решить большинство проблем, связанных с сетью.
2021-12-20T14:18:55
Вопросы читателей
Как взломать VPS Linux
Виртуальный сервер или VPS позволяет вам иметь очень мощный компьютер с неограниченными выделенными ресурсами, который выполнен с использованием лучших и самых современных методов виртуализации.
VPS помогает вам использовать его в лучших условиях и со скоростью доступа в Интернет, что обеспечивает чрезвычайно высокую безопасность. Виртуальный сервер или VPS подходит для долгосрочного использования и может запускать команды и программное обеспечение в течение нескольких месяцев без необходимости перезагрузки и снижения скорости и эффективности.
Если у вас есть сайт, который получает много трафика, или вы ожидаете получить много трафика в будущем, вы можете использовать такие опции, как VPS-сервер Linux для его размещения. Если вы хотите больше контролировать то, что установлено на сервере, виртуальный сервер Linux-лучший вариант для вас. В этой статье мы научим вас, как взломать VPS Linux. Оставайся с нами.
Функции виртуального сервера
- Поскольку он является частью основного сервера, ваши ресурсы, такие как оперативная память, процессор и место для хранения, выделяются.
- Полная свобода в установке и удалении программного обеспечения
- Возможность удаленного управления
- Возможность выключения, перезапуска и доступа к панели управления виртуальным сервером
- Выделенный IP-адрес
- Возможность размещения одного или нескольких сайтов (в зависимости от ресурсов виртуального сервера)
- Гораздо доступнее, чем выделенный сервер
Виртуальный сервер гораздо больше подходит для размещения популярных сайтов, чем общий хостинг. VPS обладает более высокой безопасностью, чем общий хостинг. (Но это должна быть специализированная конфигурация безопасности от нуля до 100. В противном случае он не обладает высокой степенью безопасности). Он также подходит для задач, требующих очень высокоскоростного Интернета, и используется в качестве сервера электронной почты, сервера баз данных, сервера приложений.
Преимущества виртуального сервера Linux
Использование виртуального сервера Linux имеет много преимуществ. Например, вы можете наслаждаться простотой использования, повышенной безопасностью и повышенным доверием при меньших затратах. Однако для большинства веб-мастеров, программистов, дизайнеров и разработчиков реальным преимуществом этого сервера является его гибкость.
Каждый виртуальный сервер отделен от других виртуальных серверов своей собственной операционной системой. Это означает, что вы можете легко установить понравившуюся операционную систему и установить или удалить необходимое программное обеспечение. Вы также сможете изменить свою среду VPS для повышения производительности, а также оптимизации работы пользователей и посетителей сайта. Гибкость может быть одним из главных преимуществ виртуальных серверов.
Одним из наиболее важных и очевидных преимуществ виртуального сервера Linux является его простота в эксплуатации и повышенная безопасность, которые могут быть реализованы при меньших затратах.
Для большинства веб-мастеров при покупке виртуального сервера важно обратить внимание на гибкость сервера, которую можно увидеть на сервере Linux vps. В связи с тем, что на серверах может быть установлена любая операционная система или программное обеспечение, функция гибкости очень важна при покупке vps-сервера.
Учитывая вышесказанное, частным лицам и компаниям, желающим получить больше гибкости в своих возможностях настройки и разработки, следует выбрать виртуальный сервер Linux.
ПРИМЕЧАНИЕ
Следует отметить, что сегодня более 60% мира веб-хостинга занято виртуальным сервером Linux, и это свидетельствует о его эффективной роли в веб-хостинге.
Как взломать VPS Linux
В этой статье мы научим вас, как взломать виртуальный сервер Linux. Для многих людей произошли важные вещи, и им нужен виртуальный сервер, но по финансовым причинам они не смогли его купить. Что ж, в этой статье мы научим вас, как взломать vps-сервер Linux. Присоединяйтесь к нам.
Что такое инструмент Lazy RDP?
Это подходящий инструмент для Linux, который позволяет использовать грубую силу всех видов серверных служб, и мы используем его для грубой силы службы Lazy RDP.
Научитесь взламывать vps-сервер с помощью инструмента Lazy RDP
Сначала вы должны установить инструмент Lazy RDP из GateHub в Kali Linux:
Затем, после установки инструмента в Kali Linux, вы должны открыть инструмент с помощью следующей команды:
cd Lazy-RDP
Введите следующую команду для установки инструментов и способов взлома сервера с помощью crack:
chmod +x src/rdp_brute.sh patator.py start ; ./start
Окно инструмента открывается после установки, и вы можете легко выполнить все действия с помощью этого инструмента. Преимущество этого инструмента заключается в том, что он также использует другие инструменты тестирования на проникновение, такие как Nmap. Например, если вы хотите сканировать активные IP-адреса, сначала введите порт RDP по умолчанию 3389. Затем введите число 1 для сканирования IP-адреса и снова введите число 1 для сканирования IP-адреса с помощью инструмента Nmap. Теперь дождитесь завершения сканирования, и вам будет показан результат. Вы можете повторить эти шаги еще раз.
Научитесь взламывать vps с помощью kali с помощью инструмента Hydra
Откройте инструмент hydra-gtk или xhydra.
Введите свой список IP-адресов в поле целевой список:
Port: 3389
Protocol: rdp
На следующей вкладке введите пароль из списка в поле пароль, а в поле имя пользователя введите имя пользователя на следующей вкладке соответственно:
Task:15
Time out: 50
Чтобы взломать список IP-адресов vps, вы должны сначала посетить сайт, такой как
countryipblocks, чтобы получить диапазон IP-адресов любой страны, которую вы хотите. Затем с помощью программного обеспечения KPortScan, представляющего собой специальный сканер, укажите активные IP-адреса, перечислите их в Kali Linux и начните сканирование.
Защита VPS от взлома
Есть только один способ предотвратить это. Это использование жестких имен пользователей и надежных паролей. Пароли, которые объединяют прописные, строчные, цифры и символы.
В технике грубой силы пароль каждый раз угадывается. Если вы введете простой пароль, такой как год рождения и т. д., Ваш сервер будет легко взломан. Но предположим, что пароль состоит из более чем 10 символов и комбинации строчного, прописного, числа и символа. Несомненно, вероятность того, что ваш пароль находится в списке пароль, и вы взломаны, близка к нулю.
Поэтому отнеситесь к безопасности серьезно и вообще не используйте простые пароли.
Многие из вас слышали слово «crack», но вы не знаете, как это на самом деле делается и каковы простые и основные принципы? В этой короткой статье мы сначала рассказали о виртуальном сервере и преимуществах виртуального сервера Linux. Затем мы познакомили вас с тем, как взломать VPS Linux.
Лучшие книги о Unix/Linux 2020 и 2021 года
 Привет, друзья! Сегодня мы представляем вам подборку самых свежих книг по разным аспектам операционных систем Unix/Linux. Здесь и полные руководства по отдельным системам, и история Unix, и книги по использованию этих систем в сфере кибербезопасности. Читать