За последние несколько лет, кибер-атаки изменились. Хакеры теперь могут захватить ваш компьютер и заблокировать файлы, если вы не готовы заплатить им деньги. Эти типы атак называются Ransomware, и они используют эксплойты уровня ядра, которые пытаются запустить вредоносное ПО с наивысшими привилегиями, например WannaCry и Petya. Чтобы смягчить эти типы атак, Microsoft развернула функцию, позволяющую включить Изоляция Ядра и Целостность памяти для предотвращения таких атак. Читать
Архив рубрики: Security
Отсутствует Защита от вирусов и угроз в Защитнике Windows
В Windows 11/10 открывая «Безопасность Windows» можно обнаружить, что параметр Защита от вирусов и угроз, отсутствует, и нет возможности запустить сканирование встроенного Защитника Windows, и воспользоваться другими функциями в данной графе.
Причиной, когда нет пункта Защита от вирусов и угроз в безопасности Windows в большинстве случаев является тот факт, что пользователь активировал windows нелегальным ключом от организации компании или школы. Обычно так активирует пиратское ПО KMSAuto. Кроме того, может стоять запрет в групповых политиках, которая скрывает графу Защита от вирусов и угроз в Защитнике Windows 11/10 или конфликт со сторонним антивирусом. Читать
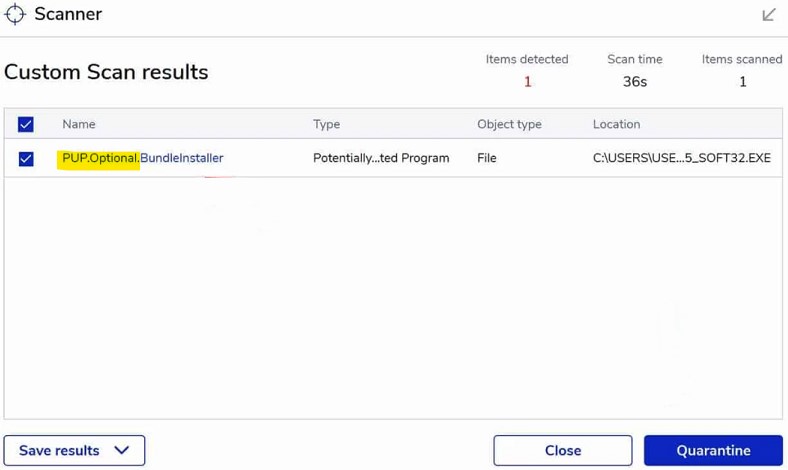
PUP.Optional — Что это за вирус и как его удалить?
PUP.Optional — Обнаруживается антивирусом Malwarebytes Anti-Malware и PUP означает, что эта нежелательная программа с угрозами.
Включение шифрования трафика в SMB 3.0
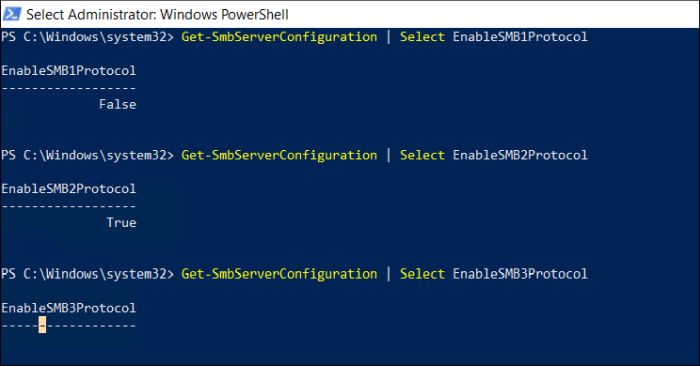
В версии протокола Server Message Block (SMB) 3.0, представленном в Windows Server 2012 / Windows 8, появилась возможность шифровать данные, передаваемые по сети между файловым сервером SMB и клиентом. Шифрование SMB трафика позволяет защитить от перехвата и модификации данные, передаваемые по доверенной или незащищенной сети. Читать
Как использовать reverse shell в Metasploit
Как использовать reverse shell в Metasploit
Существует два популярных типа shell, это соответственно bind и reverse. Bind shell – открывает новую службу на целевой машине и требует, чтобы атакующий подключился к ней для получения сеанса. Reverse shell – Обратный шелл наоборот предполагает, что атакующий сначала установил слушателя на своем компьютере, целевая машина выступает в роли клиента, подключающегося к этому слушателю, а затем, наконец, атакующий получает сеанс. Читать
🖧 Как использовать Nmap для сканирования уязвимостей?
Nmap, или network mapper, – это набор инструментов для функционального тестирования и тестирования на проникновение во всей сети, включая сканирование портов и обнаружение уязвимостей. Читать