Что делать, если вы сталкиваетесь с проблемами при пользовании интернета, когда к вашей домашней сети подключено много устройств. Решение одно — нужно ограничить их трафик. Ниже рассмотрим, как ограничить скорость раздачи wifi для других пользователей на самых популярных моделях роутеров.
Читать
Архив рубрики: Networks
Как подключить интернет на компьютер с телефона: USB кабель, Wi-Fi, Bluetooth.
Всем привет! Сегодня мы будем разбирать вопрос – как подключить интернет через свой телефон к компьютеру или ноутбуку. В современных смартфонах есть возможность поделиться мобильным интернетом с окружающими. Для этого нужно активировать «режим модема» или «режим точки доступа» (название может отличаться в зависимости от прошивки телефона). Читать
Установка WireGuard на Ubuntu/Debian
Сегодня в статье приведу пример по установке и настройке VPN сервера WireGuard для операционных систем Ubuntu и Debian. Также данная статья будет справедлива и для всех производных систем данного типа. Читать
🔥 Как перехватить трафик в коммутируемой среде?
Анализ сетевого трафика всегда был неотъемлемой частью работы любого сетевого инженера, администратора сети для выявления проблем работоспособности и конфигурации активного оборудования, а также специалистов по информационной безопасности для выявления аномальной сетевой активности вредоносного программного обеспечения.
Анализ перехваченных пакетов безусловно требует от специалиста наличие глубоких знаний в области сетевых технологий, а также навыков работы с программным обеспечением анализаторов пакетов, таким например, как всем известный wireshark, так как необходимо знать синтаксис фильтров, уметь быстро находить интересующие протоколы и т.д.
Но гораздо сложнее это трафик перехватить, точнее установить оборудование для его перехвата.
Так как же перехватить трафик?
Как расположить и настроить оборудование для прослушивания ?
Предлагаю рассмотреть варианты расположения (подключения) оборудования для снифа в коммутируемой среде (перехват wi-fi канала рассмотрим в следующей статье).
Самым удобным способ является установка сниффера непосредственно на интересующем нас прослушиваемом хосте.
Однако часть трафика, весьма полезная для исследования, но не предназначенное конечному устройсву будет отбрасыватся сетевым интерфейсом и не передаваться на обработку в систему, а значит и захватить этот трафик для дальнейшего исследования мы не сможем. К такому трафику относятся широковащательный трафик в рамках работы коммутатора.
К примеру ARP запрос, который используют хосты для определения MAC-адреса, который соответствует определенному IP-адресу.
Зная IP, направляем ARP запрос с целью сопоставления IP-MAC всем устройствам внутри широковещательного домена.
Однако только искомый хост “заинтересован” в получении такого запроса, остальные хосты, как упомяналось выше, указанный пакет отбросят.
Для наглядности, с помощью Cisco Packet racer, рассмотрим как хост с IP-адрессом 192.168.1.2 направляет ARP запрос на хост 192.168.1.4.
Предварительно проверив, что ARP записей на 192.168.1.2 нет от слова совсем командой arp -a (удалить их можно с помощью arp -d) выолняем команду ping на 192.168.1.4.
Так как мы не знаем MAC адрес, то первончально направляем ARP запрос. Запрос приходит на коммутатор (cisco 2960), далее он направляется на все хосты, подключенные к коммутатору. После этого хост 192.168.1.3 отбрасывает указанный, а 192.168.1.4 соответственно отвечает.
Для того, чтобы захватывать весь поступающий траффик на 192.168.1.3 необходимо на сетевом интерфейсе включить смешанный режим раюоты. Это позволяют сделать программные компоненты Aircrack-ng, Wireshark, tcp dump идр.
Когда нет возможности разместить анализатор трафика на целевом хосте помочь может концентратор.
В таком случае исследуемый хост и анализатор трафика в одном коммутируемом сегменте сети подключаются к одному концентратору.
В результате все поступающие и исходящие пакеты будут проходить по всем портам концентратора.
Так например, отправив пакеты с Host1 на Host2, концентратор Hub0 направит их как на исследуемый Host2, так и на анализатор пакетов Sniffer.
Отброс пакетов Sniffer’ом на картинке, обусловлен отключенным смешанным режимом работы сетевого адаптера.
Самым популярным способом перехвата трафика остается метод зеркалирование портов.
Для реализации этого метода необходимо чтобы коммутатор был управляемым, а также иметь физический или через удаленный ssh/Web-интерфейс доступ к нему.
Смысл заключается в том, чтобы принимаемый и отправляемый трафик устройства подключённого к порту коммутатора – зеркально направлялся на другой порт коммутатора, куда подключен анализатор трафика.
Так, подключившись, настроим коммутатор Сisco 2960 для зеркалирования трафика на портах fastEthernet 0/1 и fastEthernet 0/2 куда подключены host1 и host2 соответсвенно:
Switch>enable

Switch#conf terminal

Switch(config)#monitor session 1 source interface fastEthernet 0/1

Switch(config)#monitor session 1 source interface fastEthernet 0/2
И порт, на который будет зеркалироваться трафик, куда подключен анализатор пакетов :
Switch(config)#monitor session 1 destination interface f0/24
Проверим:
Switch#show monitor

Session 1

---------

Type                   : Local Session

Description            : -

Source Ports           :

Both               : Fa0/1,Fa0/2

Destination Ports      : Fa0/24

Encapsulation      : Native

Ingress      : Disabled
Итак направим пакеты от Host1 (192.168.1.1) на Host2( 192.168.1.2) и видим, что они зеркалируются коммутатором наш снифер:
Открываем перехваченный ICMP пакет на снифере:
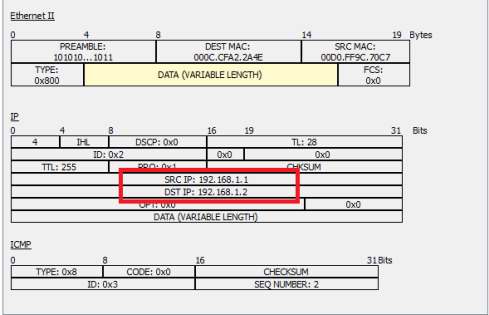
Указанные методы не лишены недостатков, а другие методы перехвата сетевого трафика – такие как заражение ARP-кэша и применение сетевых ответвителей рассмотрим в следующих статьях.
¯_(ツ)_/¯
Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.
2020-02-05T13:23:31
Аудит ИБ
Кабель витая пара – передовые решения связи, гипермаркет VSE-E
Витая пара является одним из основных компонентов СКС. Применяется данный вид кабеля в инженерных сетях в качестве источника передачи сигнала. Витая пара — это кабель, который может иметь одну или несколько пар изолированных проводов, покрытых поливинилхлоридной оболочкой.
Витая пара оснащена проводниками из монолитной меди или омедненного алюминия. Они попарно соединяются, в результате чего в каждом кабеле присутствует две или четыре витые пары.
Как правило, витая пара делится на следующие категории:
- Витая пара сat.5e – это самая распространенный вид витой пары, которая применяется везде для создания сетей. Для четырех пар скорость передачи составляет до 1000 Мбит/сек, для двух – до 100 Мбит/сек.
- Витая пара 6 категории применяется для создания гигабитных инженерных сетей. Скорость передачи данных может достигать 1000 Мбит/сек, на расстоянии до 55 метров сеть скорость может достигать до 10 Мбит/сек.
- Витая пара категории 6а — это кабель, предназначенный для монтажа гигабитных интернет сетей. Такой кабель поддерживает скорость 10 Мбит/сек на расстоянии до 100 м.
Классификация витой пары:
- FTP являет собой кабель у которого присутствует защитный экран из алюминиевой фольги. В некоторых случаях защитный экран может присутствовать для каждой пары по отдельности. В таком случае тип помечается как F/FTP;
- SFTP. У такого кабеля в нагрузку к алюминиевой фольге присутствует защитный экран из стальной оплетки. Такой кабель применяется в местах, которые подвержены негативному воздействию электромагнитного излучения;
- UTP представляет собой неэкранированный тип кабеля.
Основные характеристики
Витая пара, предназначенная для наружного монтажа характеризуется следующими параметрами:
- Диаметр проволоки составляет от 400 мкм до 600 мкм;
- Маркировка по цветовому типу: черная;
- Диапазон температурных показателей: от -40 С до +75 С.
Витая пара обеспечивает высокую эффективность и надежность наряду с высокоскоростной передачей данных.
Как правильно выбрать витую пару?
Перед тем, как купить кабель витую пару для монтажа компьютерных или телекоммуникационных сетей нужно обязательно учесть такие факторы:
- Наличие экранирования у кабеля. Если укладка кабеля будет осуществляться в среде с высоким электромагнитным излучением, то качество сигнала существенно ухудшается.
- Протяженность коммуникаций, а также ожидаемая скорость передачи сигнала.
- Вид монтажных работ. Этот фактор при выборе является крайне важным. Так, если кабель планируется укладывать на открытом участке либо под землей, то он должен иметь защитную оболочку из поливинилхлорида. Ели же кабель будет проложен внутри помещения, то такая оболочка может быть выполнен из полиэтилена.
Купить витую пару по лучшей цене.
В нашем интернет-магазине VSE-E Вы имеет уникальную возможность купить витую пару всех типов и категорий. Мы предлагаем широкий ассортимент и отличные цены для решения любых задач.
2020-01-27T17:05:25
Сетевые технологии
Установка и настройка Openwrt на TP-LINK
Openwrt — даже не прошивка, а операционная система linux для роутеров. Причин, для того, что бы ваш роутер был под управлением Openwrt много. Ведь перед вами хоть и урезанная, но система linux, с возможностью установки пакетов (приложений). Помните, перепрошивка роутера в openwrt лишает вас гарантии. Все действия, которые вы выполняете со своим роутером — вы делаете на свой страх и риск.
В первом повествовании не будем вдаваться во многие тонкости. Рассмотрим, как прошить роутер и настроить сеть через веб-интерфейс на примере TP-Link TL-WR740N v.5.